
xalgorix v4.5.153
Agenti autonomi di pentesting AI — ricognizione in tempo reale, rilevamento delle vulnerabilità e orchestrazione dello sfruttamento. Go + TypeScript.





Xalgorix — Pentester AI open-source che dimostra le vulnerabilità
La maggior parte degli scanner rileva. Xalgorix dimostra. Un agente LLM autonomo segue una metodologia completa di pentest, poi un verificatore indipendente ri-sfrutta ogni risultato prima che venga segnalato — così ottieni prove, non un mucchio di forse da analizzare. Self-hosted, privato e bring-your-own-LLM. Sviluppato in Go + TypeScript.
🚀 Avvio Rapido · 💡 Perché Xalgorix · ✨ Funzionalità · 🎯 Casi d'Uso · ☁️ Cloud Hosted · 📖 Documentazione
🎬 Panoramica del Lancio
▶️ Guarda il video di lancio di 50 secondi — Xalgorix in azione: scansione autonoma e risultati verificati tramite exploit in meno di un minuto.
📸 Screenshot
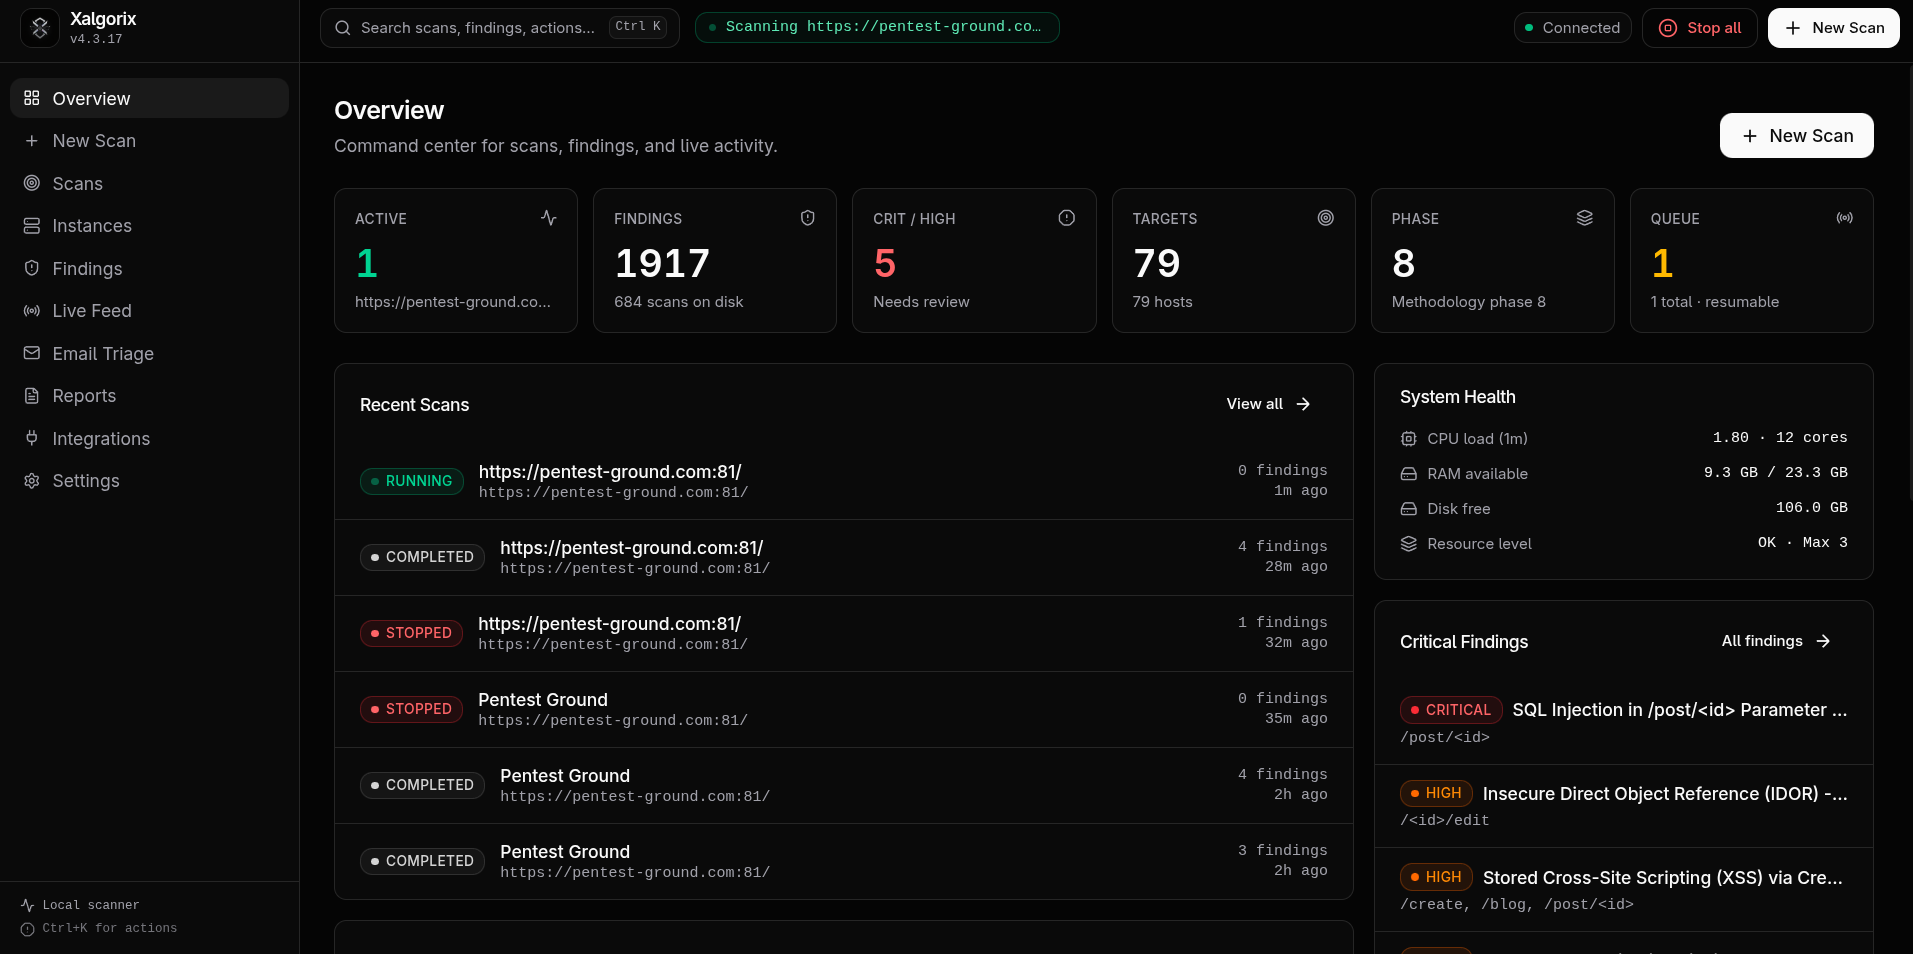
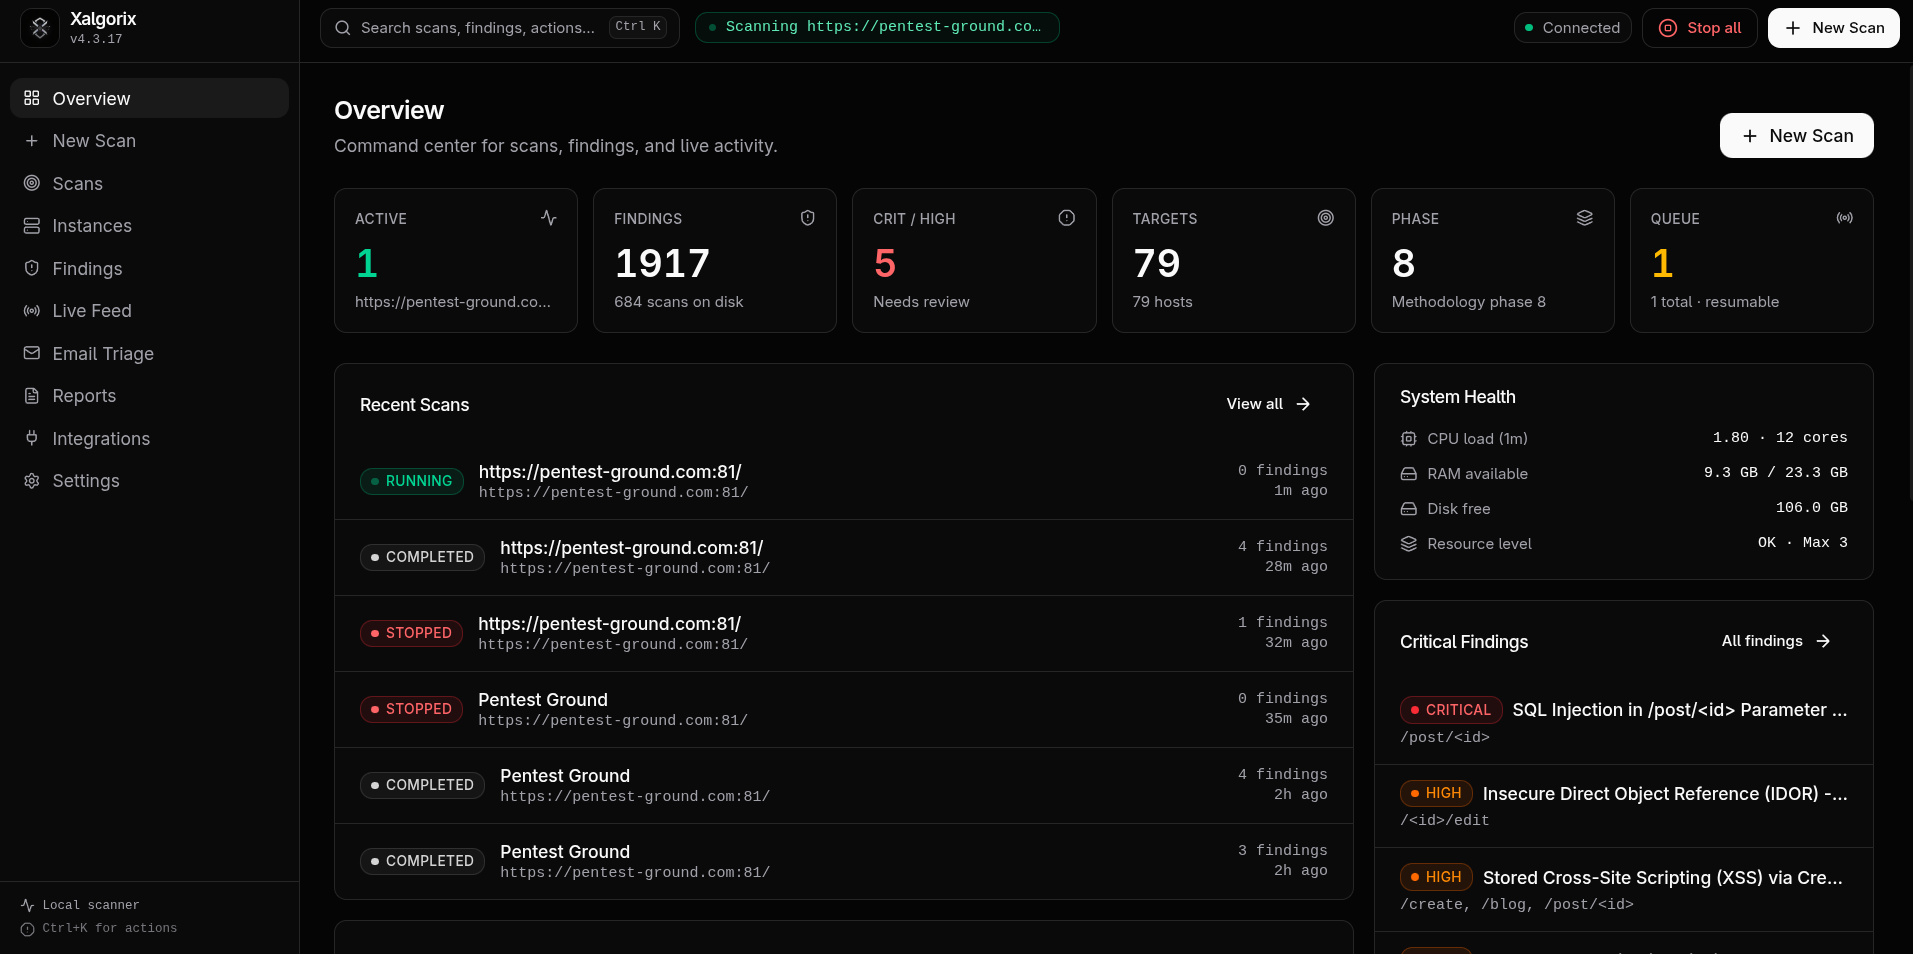
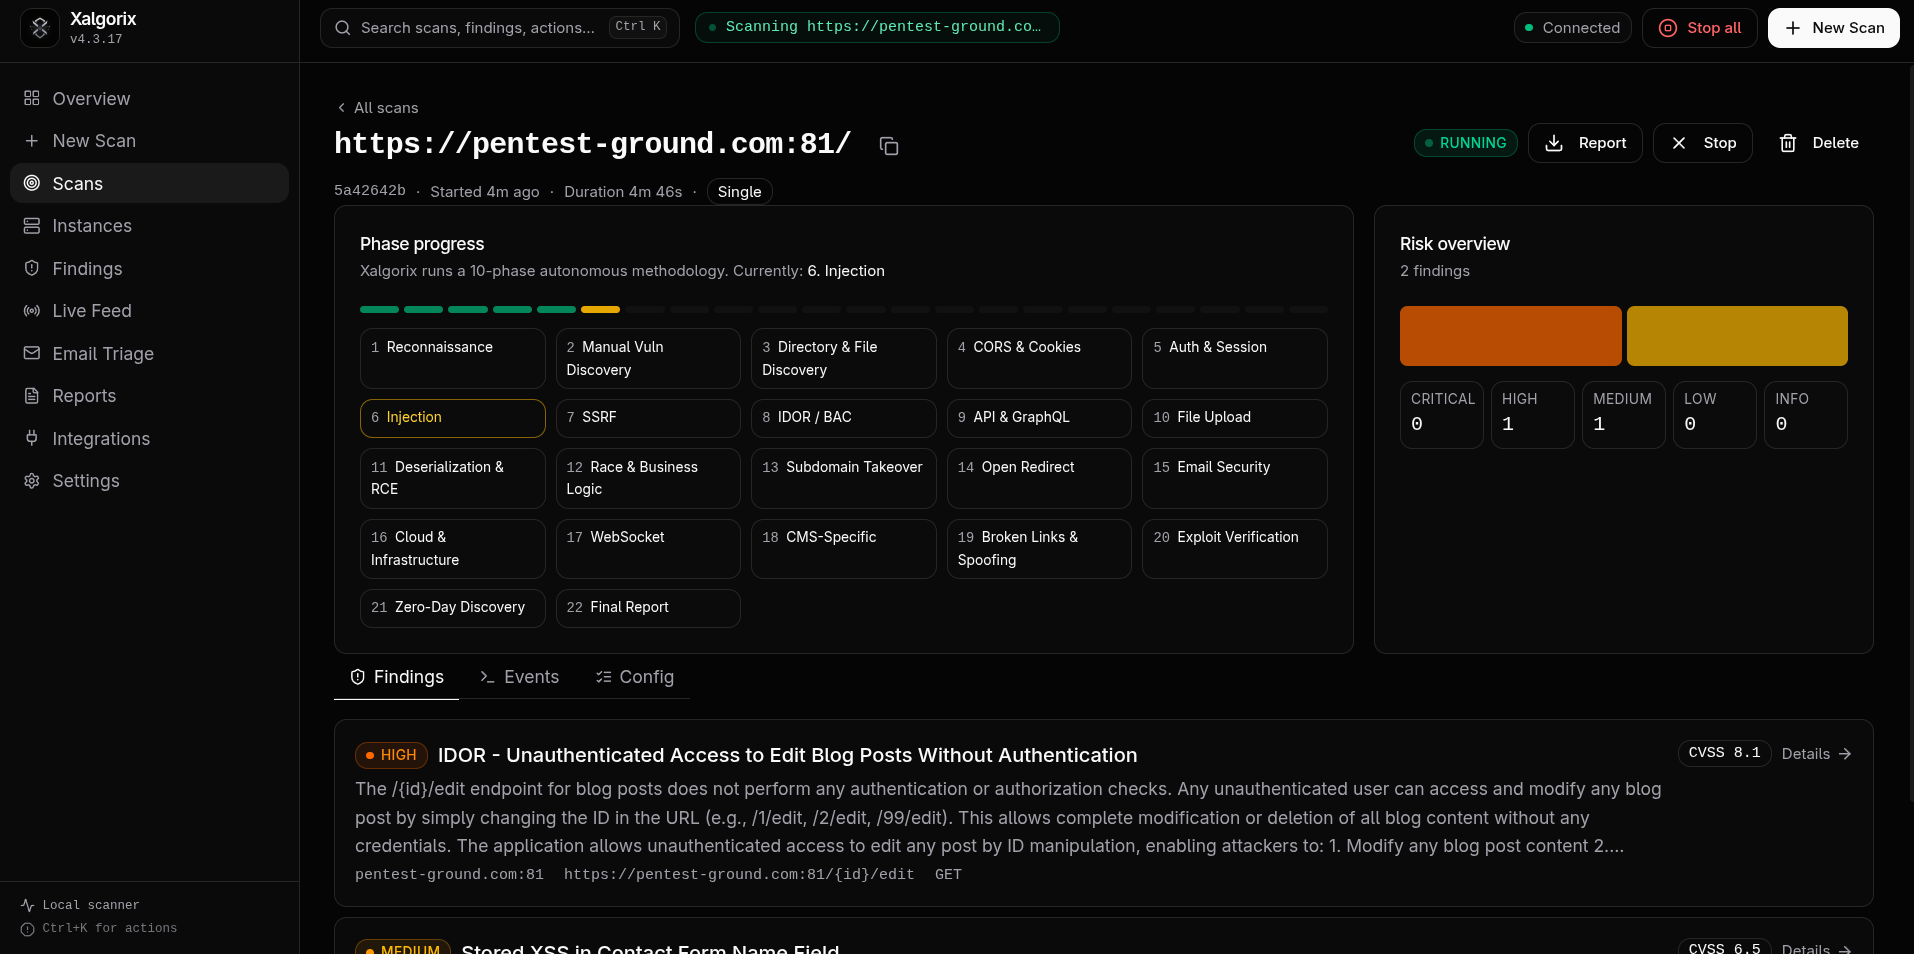
🖥️ Dashboard self-hosted — viene eseguita localmente su 127.0.0.1:9137
| Panoramica dashboard | Dettaglio scansione | Risultati |
|---|---|---|
 |  | 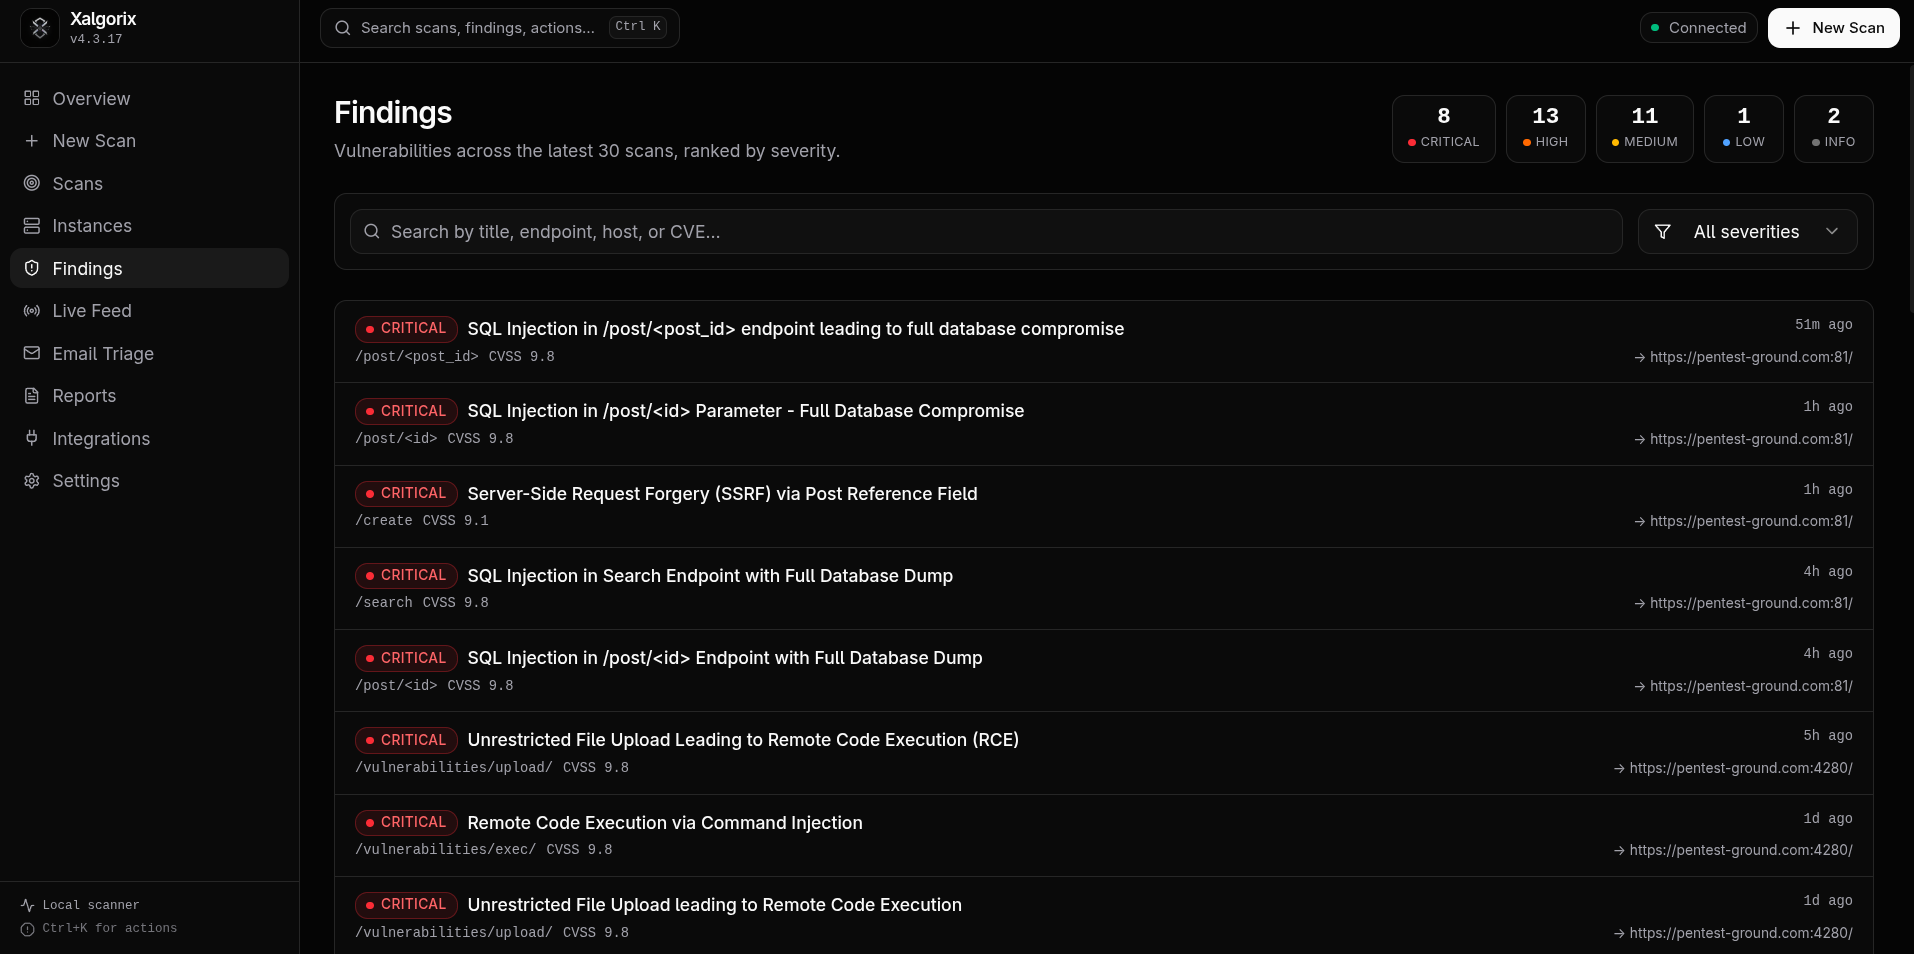 |
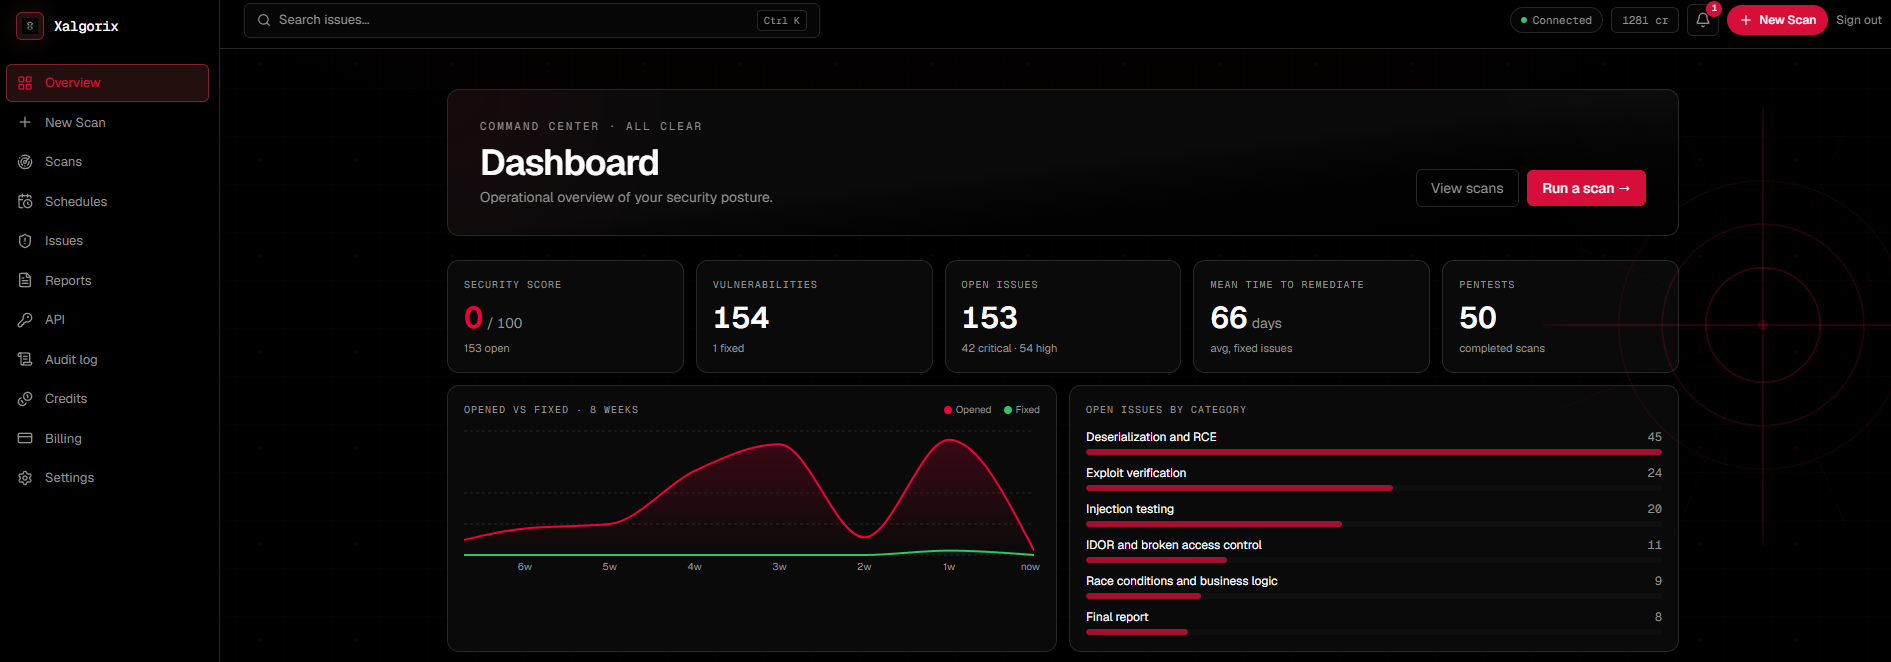
☁️ Dashboard cloud hosted — la versione completamente gestita su www.xalgorix.com
🤝 Sponsor
Grazie a Swiftproxy per aver sponsorizzato Xalgorix.
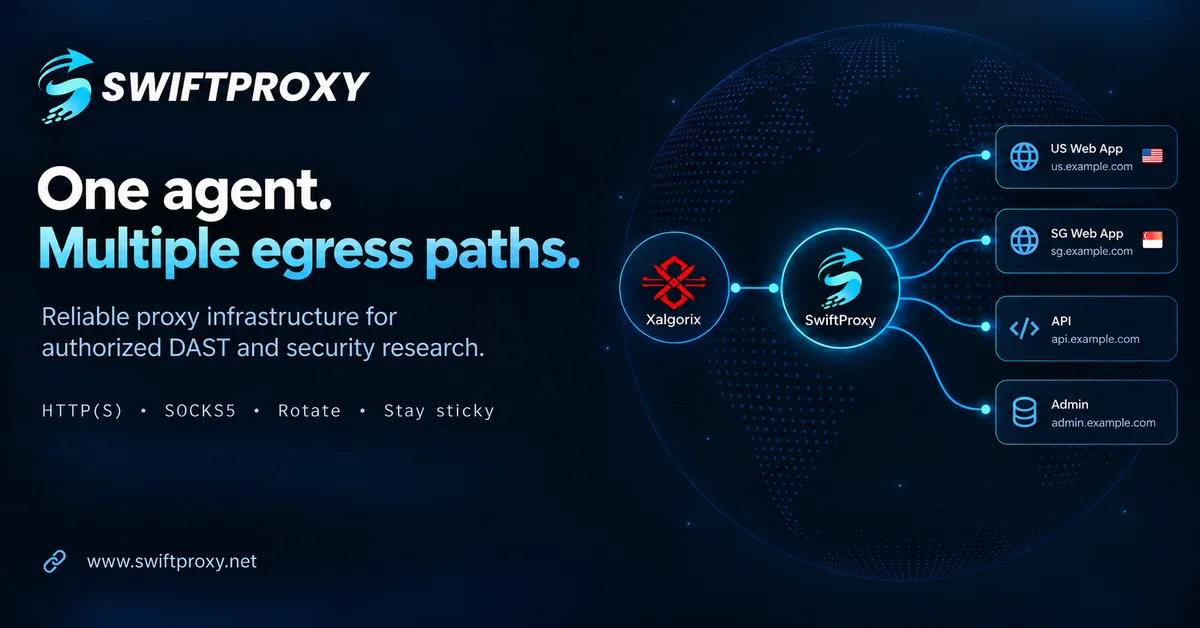
La tua applicazione può comportarsi diversamente a seconda di dove ha origine una richiesta. Per gli utenti Xalgorix che verificano le proprie applicazioni in diverse regioni, Swiftproxy offre il location targeting per esaminare il comportamento regionale e le sessioni sticky per aiutare a mantenere un IP coerente durante una sessione di test. Supporta HTTP(S) e SOCKS5, gli stessi protocolli proxy supportati da Xalgorix.
Proxy residenziali da $0.70/GB. Il test gratuito è disponibile, e gli utenti Xalgorix ottengono il 10% di sconto con il codice PROXY90.
Esplora Swiftproxy e richiedi un test gratuito →
🚀 Avvio Rapido
Installazione (una riga):```bash curl -sSL https://www.xalgorix.com/install | bash
Questo scarica il binario precompilato per la tua piattaforma (Linux o macOS, amd64/arm64) dall'ultima release. Poi esegui la procedura guidata di configurazione interattiva:```bash
xalgorix --setup
Scegli il tuo provider, conferma un modello e inserisci la chiave API quando richiesto. Per ottenere i migliori risultati, utilizza un modello frontier attuale con solide capacità di ragionamento, prestazioni su contesti lunghi e chiamata affidabile degli strumenti—come l'ultimo modello GPT, Claude o Gemini capace disponibile. I modelli più piccoli o locali rimangono supportati, ma potrebbero richiedere maggiore supervisione durante le scansioni autonome prolungate. Xalgorix memorizza la chiave privatamente in ~/.xalgorix.env (modalità 0600) e può avviare la dashboard per te. Ollama locale non necessita di chiave API.
Se scegli di non avviare immediatamente, avvia in seguito con xalgorix --web e apri http://127.0.0.1:9137. Puoi cambiare provider o opzioni avanzate in qualsiasi momento in Settings → LLM, oppure rieseguire xalgorix --setup.
Oppure esegui con Docker — tutto incluso, nessun toolchain necessario:```bash
docker run --rm -p 9137:9137
--privileged
-v xalgorix-data:/data
xalgord/xalgorix:latest
`--privileged` fornisce al toolset lo stesso accesso di tipo host che ha quando viene eseguito nativamente come root. La sandbox predefinita di Docker rimuove le capability (come `NET_ADMIN`) e applica un filtro seccomp, il che rompe gli strumenti di basso livello (modifiche iptables/route, ARP-spoof/MITM, VPN tun/tap, debugger basati su ptrace, tuning dell'interfaccia masscan). Poiché un'immagine non può concedersi da sola queste cose, devono essere impostate in fase di esecuzione. Il container è una sandbox di scansione usa e getta, isolata dalla rete, in esecuzione come root — privileged è la postura prevista; non esporre mai la dashboard pubblicamente senza autenticazione. Preferisci il privilegio minimo? Sostituisci `--privileged` con `--cap-add=NET_ADMIN --cap-add=NET_RAW --cap-add=SYS_PTRACE --security-opt seccomp=unconfined`.

Apri `http://localhost:9137`. **Non hai bisogno di una chiave LLM per iniziare** — la dashboard si avvia senza; imposta il modello + la chiave API in **Settings → LLM** (persiste nel volume `/data`). Se non passi `XALGORIX_USERNAME`/`XALGORIX_PASSWORD`, viene generata una password admin casuale e stampata nei log del container alla prima esecuzione.