

strix v1.6.1
Strumento open-source di penetration testing con intelligenza artificiale per individuare e correggere le vulnerabilità della tua app.
Strix
Lo strumento open-source di AI pentesting. Hacker AI autonomi che trovano e correggono le vulnerabilità della tua app.





[!TIP] Novità! Strix si integra perfettamente con GitHub Actions e le pipeline CI/CD. Scansiona automaticamente le vulnerabilità a ogni pull request e blocca il codice non sicuro prima che raggiunga la produzione - Inizia senza alcuna configurazione.
Panoramica di Strix
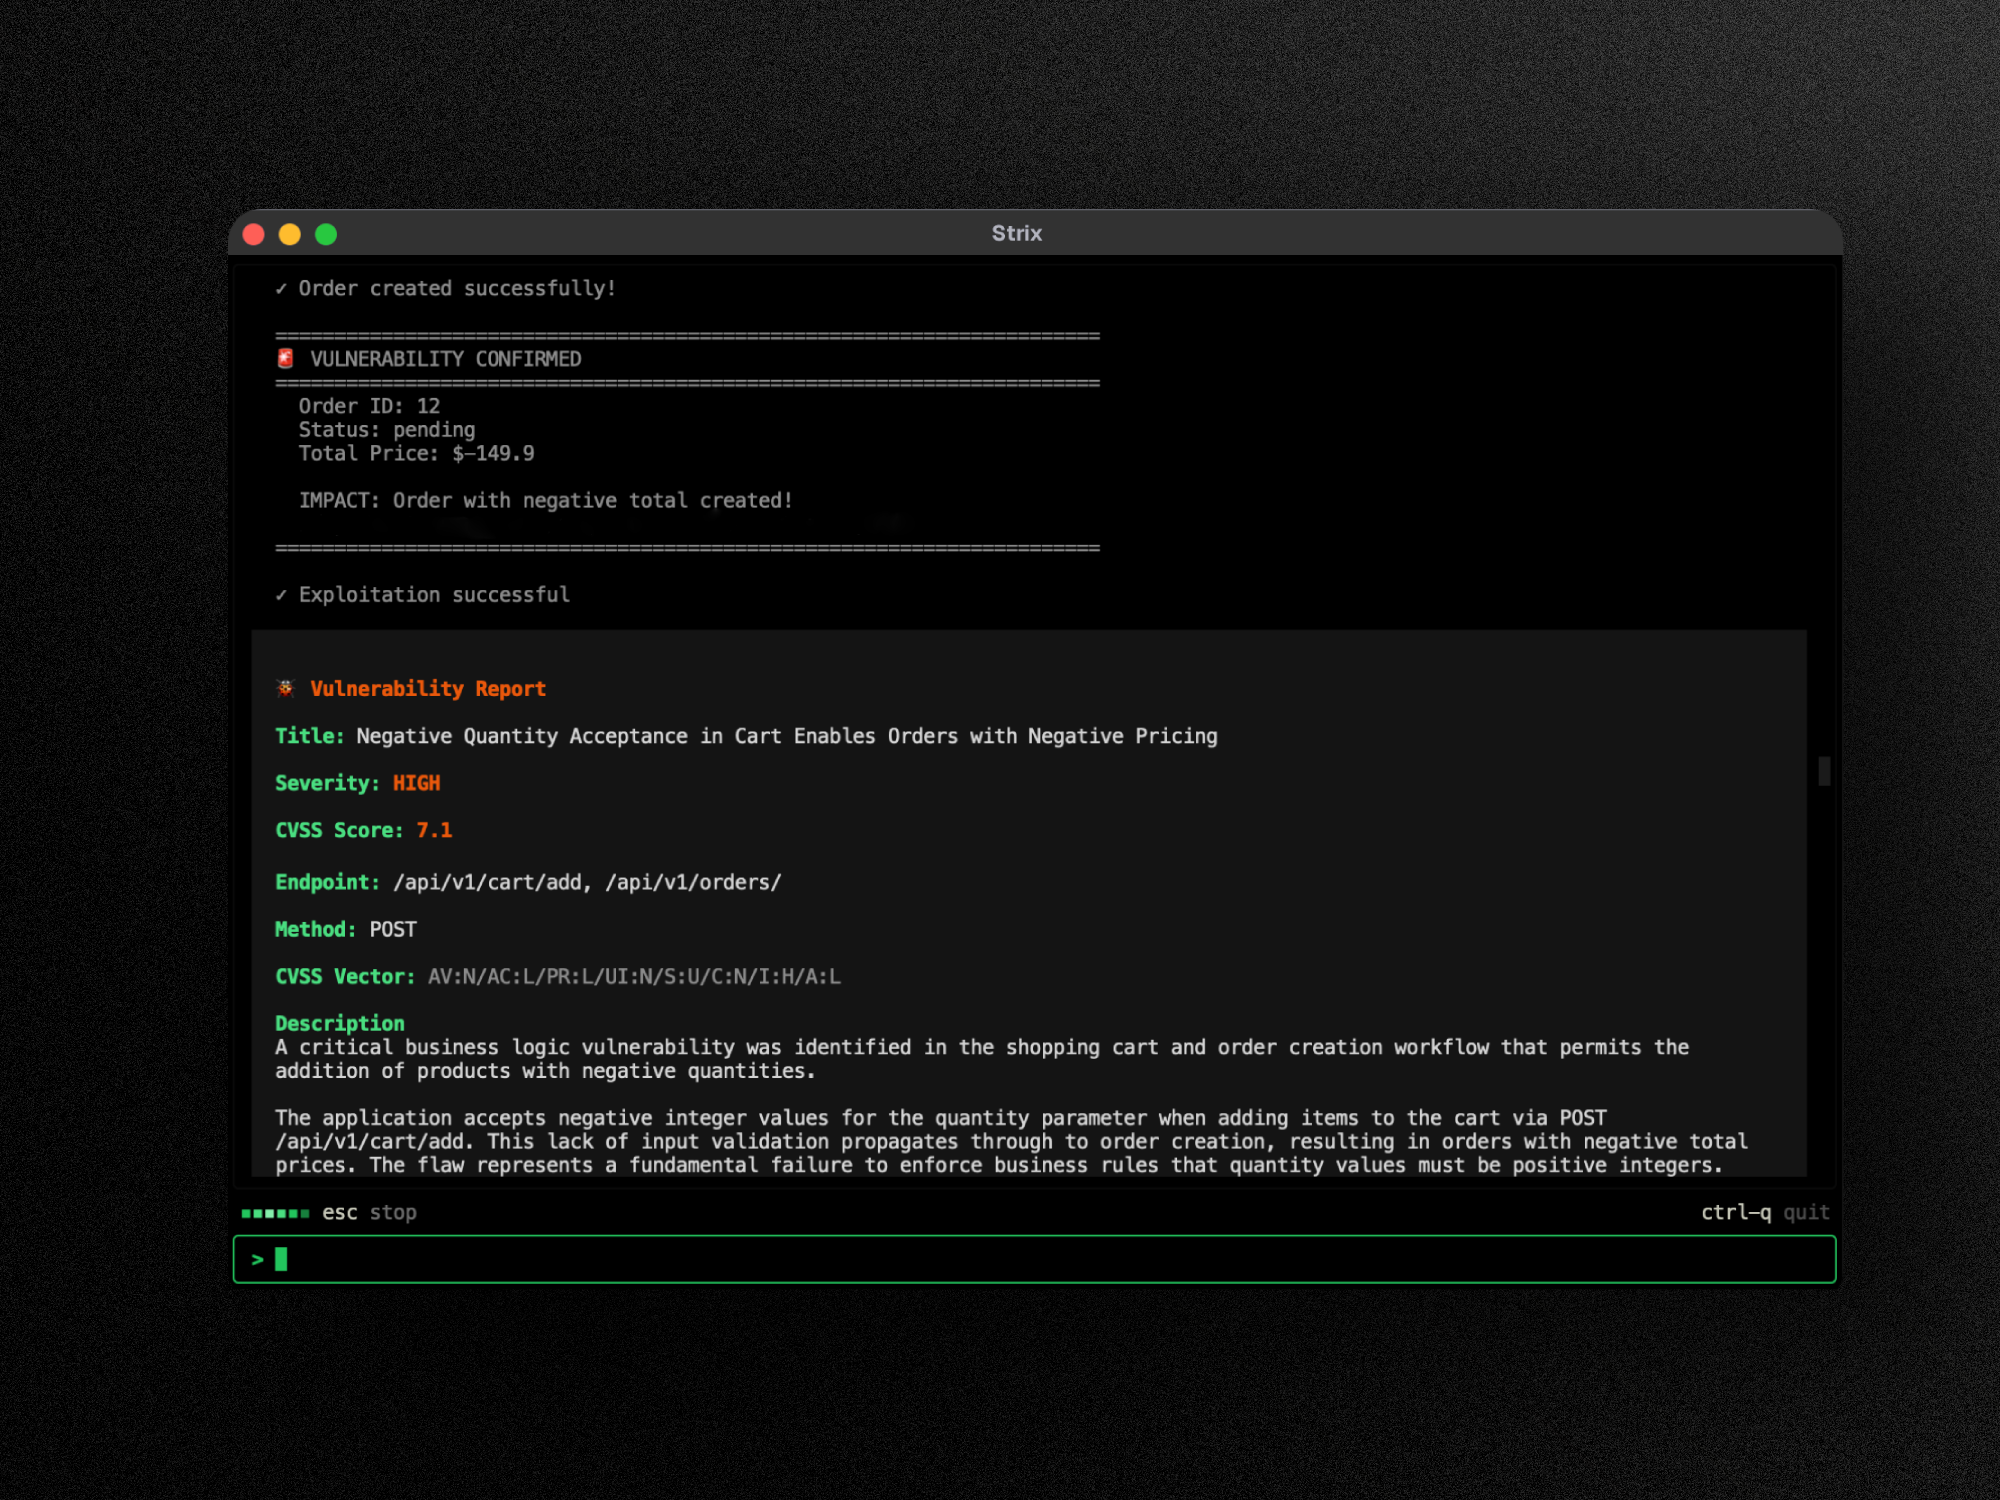
Strix è un agente autonomo di AI per il penetration testing che agisce proprio come un vero hacker: esegue il tuo codice dinamicamente, trova le vulnerabilità e le convalida tramite veri proof-of-concept. Progettato per sviluppatori e team di sicurezza che necessitano di test di sicurezza rapidi e accurati, senza l'overhead del pentesting manuale o i falsi positivi degli strumenti di analisi statica.
Capacità principali:
- Toolkit completo di pentesting - ricognizione, exploitation e validazione fin da subito
- Orchestrazione multi-agente - team di AI pentester che collaborano e scalano
- Validazione reale degli exploit - PoC funzionanti, non falsi positivi come i vecchi vulnerability scanner
- CLI pensata per gli sviluppatori - risultati actionable con indicazioni di remediation
- Auto-fix e reporting - genera patch e report di pentest pronti per la compliance
Casi d'uso
- Application Security Testing - Rileva e convalida vulnerabilità critiche nelle tue applicazioni
- Penetration Testing rapido - Esegui penetration test in ore, non settimane, con report di compliance
- Automazione del Bug Bounty - Automatizza la ricerca per bug bounty e genera PoC per report più rapidi
- Integrazione CI/CD - Esegui i test in CI/CD per bloccare le vulnerabilità prima che raggiungano la produzione
🚀 Avvio rapido
Prerequisiti:
- Docker (in esecuzione)
- Una chiave API LLM da qualsiasi provider supportato (OpenAI, Anthropic, Google, ecc.)
Installazione e prima scansione
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] La prima esecuzione scarica automaticamente l'immagine Docker della sandbox. I risultati vengono salvati in
strix_runs/<run-name>
Modi per eseguire Strix
- Open Source - gratuito, viene eseguito localmente con Docker e la tua chiave LLM. Avvio rapido
- Strix Cloud - nessuna configurazione, risultati convalidati, autofix con un clic e revisioni delle PR. Esegui un pentest →
- Enterprise - SSO, report pronti per la compliance, deployment su VPC o self-hosted. Prova Strix Enterprise →
☁️ Strix Cloud
Prova la piattaforma full-stack di penetration testing Strix su app.strix.ai - registrati gratuitamente, collega i tuoi repository e domini e avvia un pentest in pochi minuti.
- Risultati convalidati con PoC - ogni vulnerabilità include un exploit proof-of-concept funzionante e i passaggi di riproduzione
- Autofix con un clic - patch di sicurezza generate dall'AI come pull request pronte da unire
- Pentesting continuo - scansione delle vulnerabilità sempre attiva che tiene il passo con i tuoi deployment
- Integrazioni DevSecOps - GitHub, GitLab, Bitbucket, Slack, Jira, Linear e pipeline CI/CD
- Apprendimento continuo - un'AI che si basa sui risultati passati, si adatta al tuo codebase e riduce i falsi positivi nel tempo
🏢 Enterprise
Ottieni la stessa esperienza Strix con controlli di livello enterprise: SSO (SAML/OIDC), report di penetration testing personalizzati pronti per la compliance (SOC 2, ISO 27001, PCI DSS), supporto dedicato e SLA, opzioni di deployment personalizzate (VPC o self-hosted), supporto ai modelli BYOK e agenti AI di pentesting su misura ottimizzati per il tuo ambiente.
🤖 Usa Strix dal tuo agente di coding
Strix è agent-ready. Dai a Claude Code, Cursor, Codex o a qualsiasi agente compatibile con SKILL.md la capacità di eseguire pentest, correggere i risultati e configurare la scansione CI:
npx skills add usestrix/strix
Questo installa nove skill per eseguire pentest, correggere i risultati e la scansione CI, su codice, web app, API e OWASP Top 10. Gli agenti possono usare la CLI locale o il cloud gestito con lo stesso engine.
Consulta AGENTS.md per il riferimento rapido, docs.strix.ai/llms.txt per la CLI e docs.app.strix.ai per l'API.
✨ Funzionalità
Strumenti di pentesting agentico
Gli agenti Strix sono dotati di un toolkit offensivo completo - gli stessi strumenti usati dai penetration tester professionisti e dagli ethical hacker:
- Proxy di intercettazione HTTP - Manipolazione e analisi completa di richieste/risposte con Caido
- Browser Exploitation - Browser automatizzato per testare XSS, CSRF, clickjacking e flussi di bypass dell'autenticazione
- Shell ed esecuzione di comandi - Terminale interattivo per lo sviluppo di exploit e il post-exploitation
- Runtime per exploit personalizzati - Sandbox Python per scrivere e convalidare exploit proof-of-concept
- Ricognizione e OSINT - Mappatura automatizzata della superficie d'attacco, enumerazione di sottodomini e fingerprinting
- Analisi statica e dinamica del codice - Capacità SAST + DAST per un application security testing completo
- Knowledge base delle vulnerabilità - Risultati strutturati con scoring CVSS e classificazione OWASP
Vulnerability scanner completo
Strix identifica, convalida e sfrutta un'ampia gamma di vulnerabilità di sicurezza in tutto l'OWASP Top 10 e oltre:
- Broken Access Control - IDOR, privilege escalation, bypass dell'autenticazione
- Attacchi di injection - SQL injection, NoSQL injection, OS command injection, SSTI
- Vulnerabilità server-side - SSRF, XXE, deserializzazione non sicura, RCE
- Attacchi client-side - XSS (stored/reflected/DOM), prototype pollution, CSRF
- Flaw di business logic - Race condition, manipolazione dei pagamenti, bypass dei workflow
- Autenticazione e sessione - Attacchi JWT, session fixation, vettori di credential stuffing
- Infrastruttura e cloud - Misconfigurazioni, servizi esposti, problemi di sicurezza cloud
- Sicurezza delle API - Autenticazione vulnerata, mass assignment, bypass del rate limiting
Graph of Agents (pentesting multi-agente)
Orchestrazione multi-agente avanzata per un penetration testing automatizzato completo:
- Pentesting distribuito - Agenti AI specializzati per ricognizione, exploitation e post-exploitation
- Security testing scalabile - Esecuzione parallela su più target per una copertura rapida e completa
- Coordinamento dinamico - Gli agenti condividono le scoperte, concatenano le vulnerabilità e collaborano come un red team
🖥️ Web viewer locale
Ogni scansione scrive i risultati su disco mentre è in esecuzione. Visualizzali in una dashboard locale con un singolo comando:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
La dashboard mostra i risultati, una mappa live del team di agenti e le esecuzioni passate. Nulla lascia la tua macchina e la UI viene distribuita già compilata. strix view si associa a 127.0.0.1 e stampa un link con token che concede l'accesso all'esecuzione, quindi condividilo con cautela.
Consulta la documentazione del viewer per le opzioni e per raggiungere il viewer da un'altra macchina.
Esempi d'uso
Uso di base
# Scan a local codebase
strix --target ./app-directory

# Security review of a GitHub repository
strix --target https://github.com/org/repo

# Black-box web application assessment
strix --target https://your-app.com
Test delle API (OpenAPI / Swagger / Postman)
Punta Strix a un contratto API e testerà ogni endpoint dichiarato invece di doverli scoprire tramite crawling. Abbina la spec all'URL di base live così l'agente sa dove inviare il traffico:
# OpenAPI / Swagger file, Postman export, or a live collection by id
strix --target ./openapi.yaml --target https://api.your-app.com
strix --target postman://<collection-uuid> --target https://api.your-app.com
Scenari di test avanzati
# Grey-box authenticated testing
strix --target https://your-app.com --instruction "Perform authenticated testing using credentials: user:pass"

# Multi-target testing (source code + deployed app)
strix -t https://github.com/org/app -t https://your-app.com

# Targets from a file, one target per non-empty, non-comment line
strix --target-list ./targets.txt
Consulta il riferimento CLI per ogni opzione, incluse modalità di scansione, ambito del diff, file di istruzioni e budget.
Modalità headless
Esegui Strix in modo programmatico senza UI interattiva usando il flag -n/--non-interactive - perfetto per server e job automatizzati. La CLI stampa i risultati delle vulnerabilità in tempo reale e il report finale prima di uscire. Esce con codice diverso da zero quando vengono trovate vulnerabilità.
strix -n --target https://your-app.com
CI/CD (GitHub Actions)
Strix può essere aggiunto alla tua pipeline per eseguire un test di sicurezza sulle pull request con un workflow GitHub Actions leggero:
name: strix-penetration-test

on:
  pull_request:

jobs:
  security-scan:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
        with:
          fetch-depth: 0

      - name: Install Strix
        run: curl -sSL https://strix.ai/install | bash

      - name: Run Strix
        env:
          STRIX_LLM: ${{ secrets.STRIX_LLM }}
          LLM_API_KEY: ${{ secrets.LLM_API_KEY }}

        run: strix -n -t ./ --scan-mode quick
[!TIP] Nelle esecuzioni CI sulle pull request, Strix limita automaticamente le revisioni rapide ai file modificati, ed è per questo che il checkout sopra recupera la cronologia completa. Consulta la documentazione CI/CD per i dettagli.
Configurazione
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Optional
export LLM_API_BASE="your-api-base-url"  # if using a local model, e.g. Ollama, LMStudio
[!NOTE] Strix salva automaticamente la tua configurazione in
~/.strix/cli-config.json, così non devi reinserirla a ogni esecuzione. Consulta il riferimento di configurazione per ogni variabile d'ambiente.
Accedi con un abbonamento ChatGPT
Invece di una chiave API a consumo, puoi eseguire Strix con il tuo abbonamento ChatGPT Plus/Pro:
strix auth login chatgpt             # sign in with your ChatGPT account
export STRIX_LLM="chatgpt/gpt-5.4"   # chatgpt/<model> runs on the subscription
strix auth status                    # show the active sign-in, or logout to forget it
Usa la piattaforma gestita: strix cloud
Esegui le scansioni su app.strix.ai dal terminale, senza Docker o chiave LLM:
strix cloud login                                  # browser sign-in, one credential per install
strix cloud scans start --source . --yes --wait    # scan local code, approving the upload
strix cloud scans start --engagement-type live_test --domain-ids <uuid> --wait
strix cloud vulns list --severity critical
Ogni operazione della REST API ha un comando corrispondente strix cloud <resource> <verb>. Esegui strix cloud per elencare le risorse e aggiungi help a una risorsa per elencarne i verbi. L'output è JSON quando stdout non è un terminale o quando passi --json. I download binari sono l'eccezione: reindirizza i byte grezzi oppure combina --output FILE --json per i metadati del download.
Consulta la documentazione della CLI cloud per scope, workspace, fatturazione e opzioni di upload del sorgente.
Collega i tuoi server MCP
Strix può connettersi ai server Model Context Protocol (MCP) che elenchi ed esporre i loro strumenti all'agente durante un'esecuzione. Crea ~/.strix/mcp-servers.json con una lista JSON di server stdio locali o server http remoti:
[
  {
    "name": "github",
    "transport": "http",
    "url": "https://api.githubcopilot.com/mcp/",
    "auth": { "kind": "bearer", "token": "your-token" },
    "allowed_tools": ["list_issues"]
  }
]
Gli strumenti di ogni server sono namespaced con name, ad esempio github_list_issues. Consulta la documentazione MCP per lo schema completo, il filtraggio degli strumenti e i server stdio.
Modelli consigliati per i migliori risultati:
- Z.ai GLM-5.3 su OpenRouter -
openrouter/z-ai/glm-5.3(la scelta predefinita) - OpenAI GPT-5.4 -
openai/gpt-5.4 - Anthropic Claude Sonnet 4.6 -
anthropic/claude-sonnet-4-6 - Google Gemini 3 Pro Preview -
vertex_ai/gemini-3-pro-preview - DeepSeek V4 Pro -
deepseek/deepseek-v4-pro - Moonshot Kimi K3 -
moonshot/kimi-k3
Consulta la documentazione sui provider LLM per tutti i provider supportati, inclusi Vertex AI, Bedrock, Azure e i modelli locali.
Documentazione
La documentazione completa è disponibile su docs.strix.ai - incluse guide dettagliate per l'uso, le integrazioni CI/CD, le skill e la configurazione avanzata.
Contribuire
Accogliamo con favore contributi di codice, documentazione e nuove skill - consulta la nostra Guida alla contribuzione per iniziare oppure apri una pull request/issue.
Unisciti alla nostra community
Hai domande? Hai trovato un bug? Vuoi contribuire? Unisciti al nostro Discord!
Sostieni il progetto
Ti piace Strix? Dacci una ⭐ su GitHub!
Ringraziamenti
Strix si basa sull'incredibile lavoro di progetti open-source come LiteLLM, Caido, Nuclei, Playwright e Bubble Tea. Un enorme ringraziamento ai loro maintainer!
[!WARNING] Solo uso autorizzato. Strix testa attivamente i target verso cui lo indirizzi, quindi eseguilo solo contro sistemi che possiedi o per cui hai un'autorizzazione esplicita e scritta a testare, e resta nell'ambito concordato. I test non autorizzati sono illegali nella maggior parte delle giurisdizioni. Sei l'unico responsabile di ottenere l'autorizzazione e di rispettare la legge. Strix è fornito "così com'è", senza garanzie né responsabilità per uso improprio.