

strix v1.5.1
Strumento open-source di penetration testing con intelligenza artificiale per individuare e correggere le vulnerabilità della tua app.
Strix
Lo strumento open-source di AI pentesting. Hacker AI autonomi che trovano e correggono le vulnerabilità della tua app.





[!TIP] Novità! Strix si integra perfettamente con GitHub Actions e le pipeline CI/CD. Scansiona automaticamente le vulnerabilità a ogni pull request e blocca il codice non sicuro prima che raggiunga la produzione - Inizia senza alcuna configurazione.
Panoramica di Strix
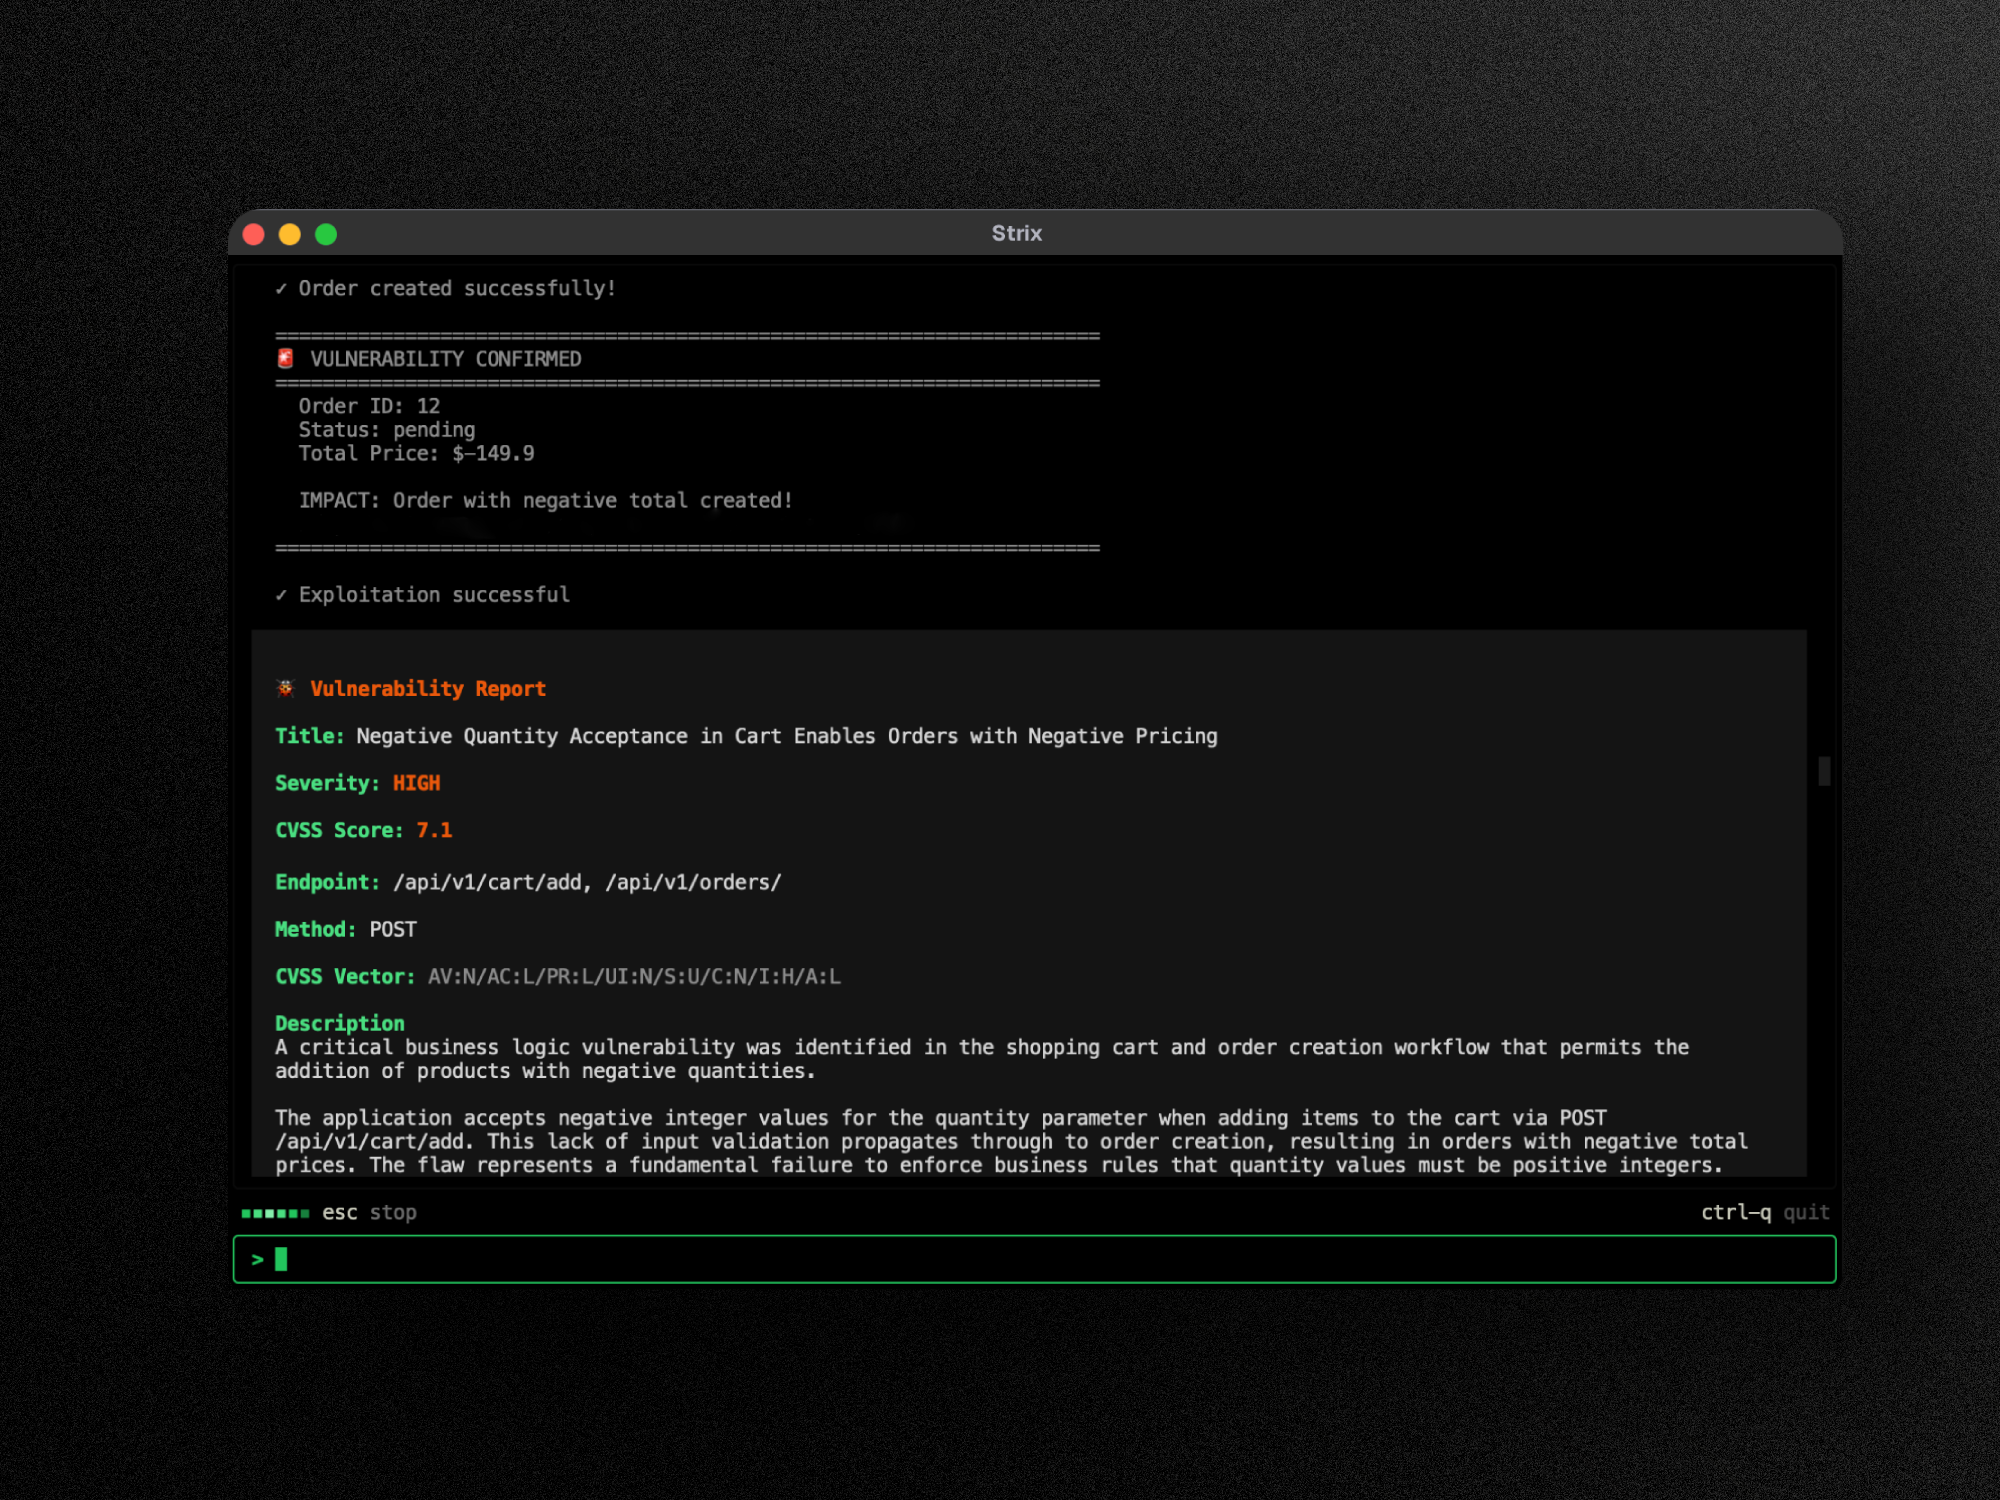
Strix è un agente autonomo di AI per il penetration testing che agisce proprio come un vero hacker: esegue il tuo codice dinamicamente, trova le vulnerabilità e le convalida tramite veri proof-of-concept. Progettato per sviluppatori e team di sicurezza che necessitano di test di sicurezza rapidi e accurati, senza l'overhead del pentesting manuale o i falsi positivi degli strumenti di analisi statica.
Capacità principali:
- Toolkit completo di pentesting - ricognizione, exploitation e validazione fin da subito
- Orchestrazione multi-agente - team di AI pentester che collaborano e scalano
- Validazione reale degli exploit - PoC funzionanti, non falsi positivi come i vecchi vulnerability scanner
- CLI pensata per gli sviluppatori - risultati actionable con indicazioni di remediation
- Auto-fix e reporting - genera patch e report di pentest pronti per la compliance
Casi d'uso
- Application Security Testing - Rileva e convalida vulnerabilità critiche nelle tue applicazioni
- Penetration Testing rapido - Esegui penetration test in ore, non settimane, con report di compliance
- Automazione del Bug Bounty - Automatizza la ricerca per bug bounty e genera PoC per report più rapidi
- Integrazione CI/CD - Esegui i test in CI/CD per bloccare le vulnerabilità prima che raggiungano la produzione
🚀 Avvio rapido
Prerequisiti:
- Docker (in esecuzione)
- Una chiave API LLM da qualsiasi provider supportato (OpenAI, Anthropic, Google, ecc.)
Installazione e prima scansione
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] La prima esecuzione scarica automaticamente l'immagine Docker della sandbox. I risultati vengono salvati in
strix_runs/<run-name>
Modi per eseguire Strix
- Open Source - gratuito, viene eseguito localmente con Docker e la tua chiave LLM. Avvio rapido
- Strix Cloud - nessuna configurazione, risultati convalidati, autofix con un clic e revisioni delle PR. Esegui un pentest →
- Enterprise - SSO, report pronti per la compliance, deployment su VPC o self-hosted. Prova Strix Enterprise →
☁️ Strix Cloud
Prova la piattaforma full-stack di penetration testing Strix su app.strix.ai - registrati gratuitamente, collega i tuoi repository e domini e avvia un pentest in pochi minuti.
- Risultati convalidati con PoC - ogni vulnerabilità include un exploit proof-of-concept funzionante e i passaggi di riproduzione
- Autofix con un clic - patch di sicurezza generate dall'AI come pull request pronte da unire
- Pentesting continuo - scansione delle vulnerabilità sempre attiva che tiene il passo con i tuoi deployment
- Integrazioni DevSecOps - GitHub, GitLab, Bitbucket, Slack, Jira, Linear e pipeline CI/CD
- Apprendimento continuo - un'AI che si basa sui risultati passati, si adatta al tuo codebase e riduce i falsi positivi nel tempo
🏢 Enterprise
Ottieni la stessa esperienza Strix con controlli di livello enterprise: SSO (SAML/OIDC), report di penetration testing personalizzati pronti per la compliance (SOC 2, ISO 27001, PCI DSS), supporto dedicato e SLA, opzioni di deployment personalizzate (VPC o self-hosted), supporto ai modelli BYOK e agenti AI di pentesting su misura ottimizzati per il tuo ambiente.
🤖 Usa Strix dal tuo agente di coding
Strix è agent-ready. Dai a Claude Code, Cursor, Codex o a qualsiasi agente compatibile con SKILL.md la capacità di eseguire pentest, correggere i risultati e configurare la scansione CI:
npx skills add usestrix/strix
Questo installa nove skill per eseguire pentest, correggere i risultati e la scansione CI, su codice, web app, API e OWASP Top 10. Gli agenti possono usare la CLI locale o il cloud gestito con lo stesso engine.