
cyberbro v0.15.0
Un'applicazione semplice che estrae i tuoi IoC da input spazzatura e ne verifica la reputazione utilizzando molteplici servizi CTI.
Cyberbro
Una semplice applicazione che estrae i tuoi IoC da input disordinati e ne verifica la reputazione utilizzando molteplici servizi.
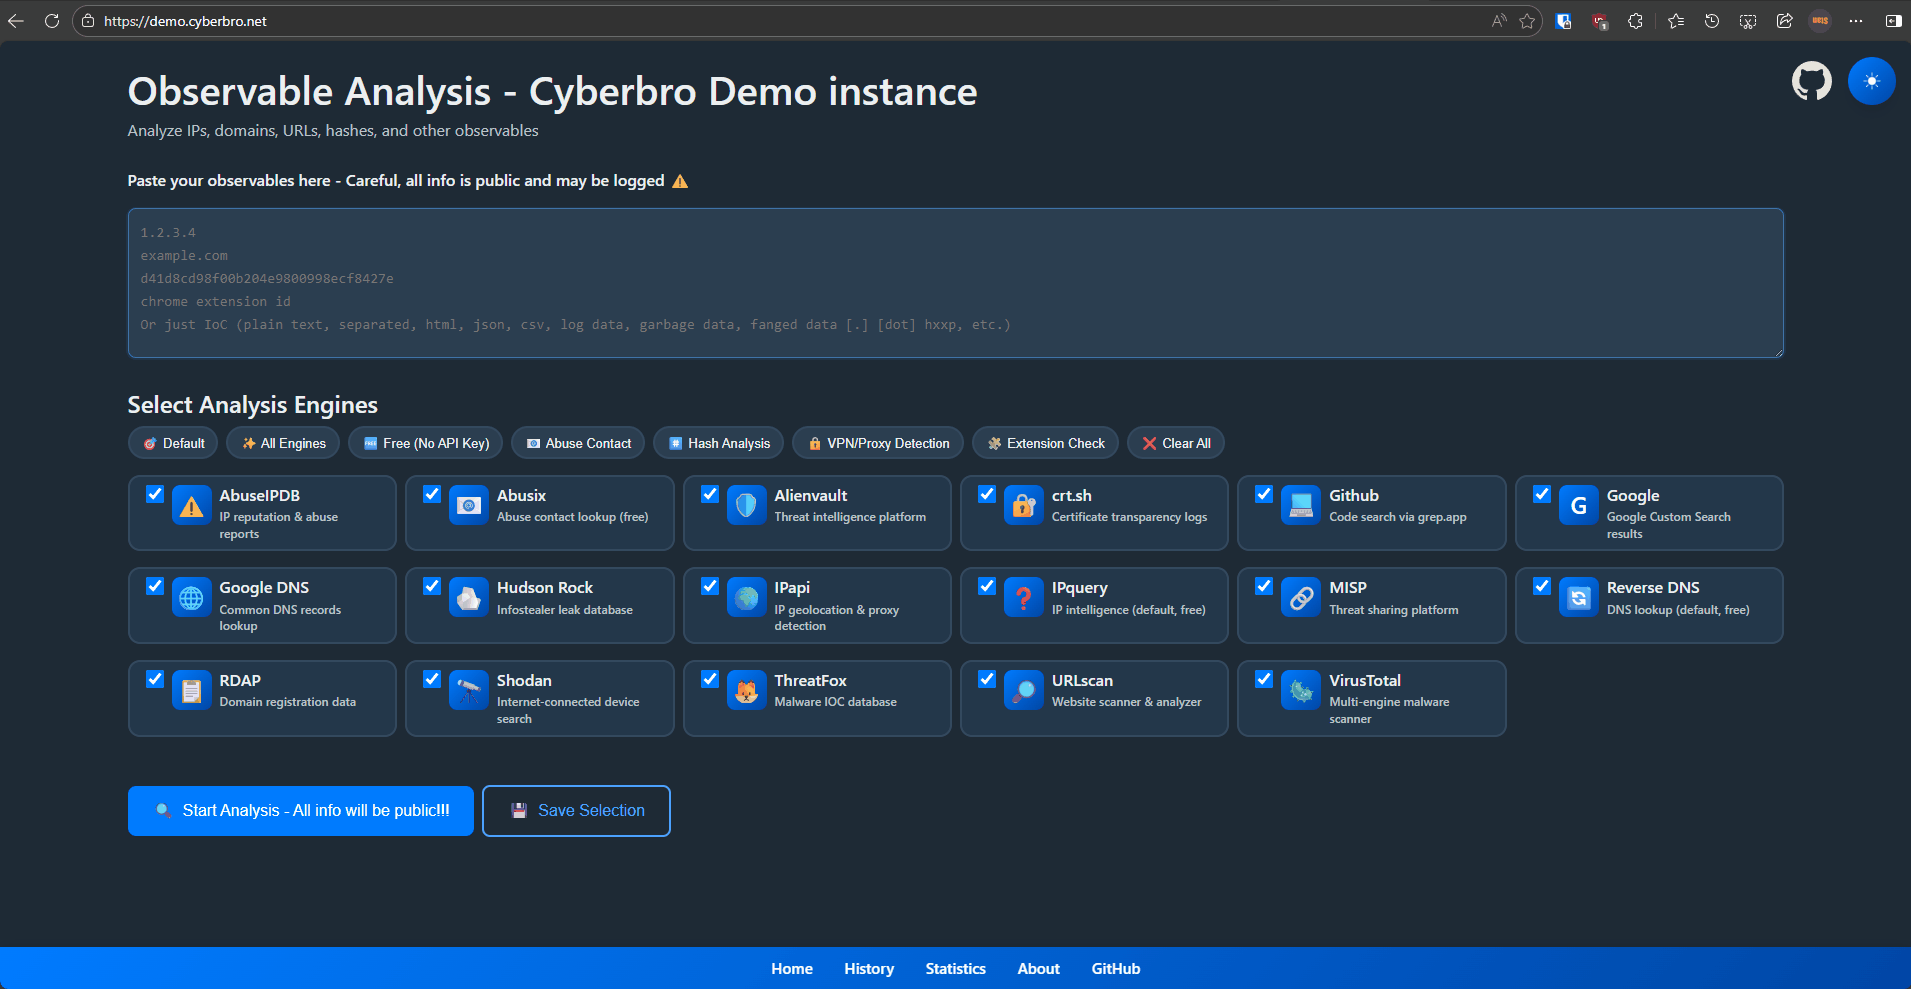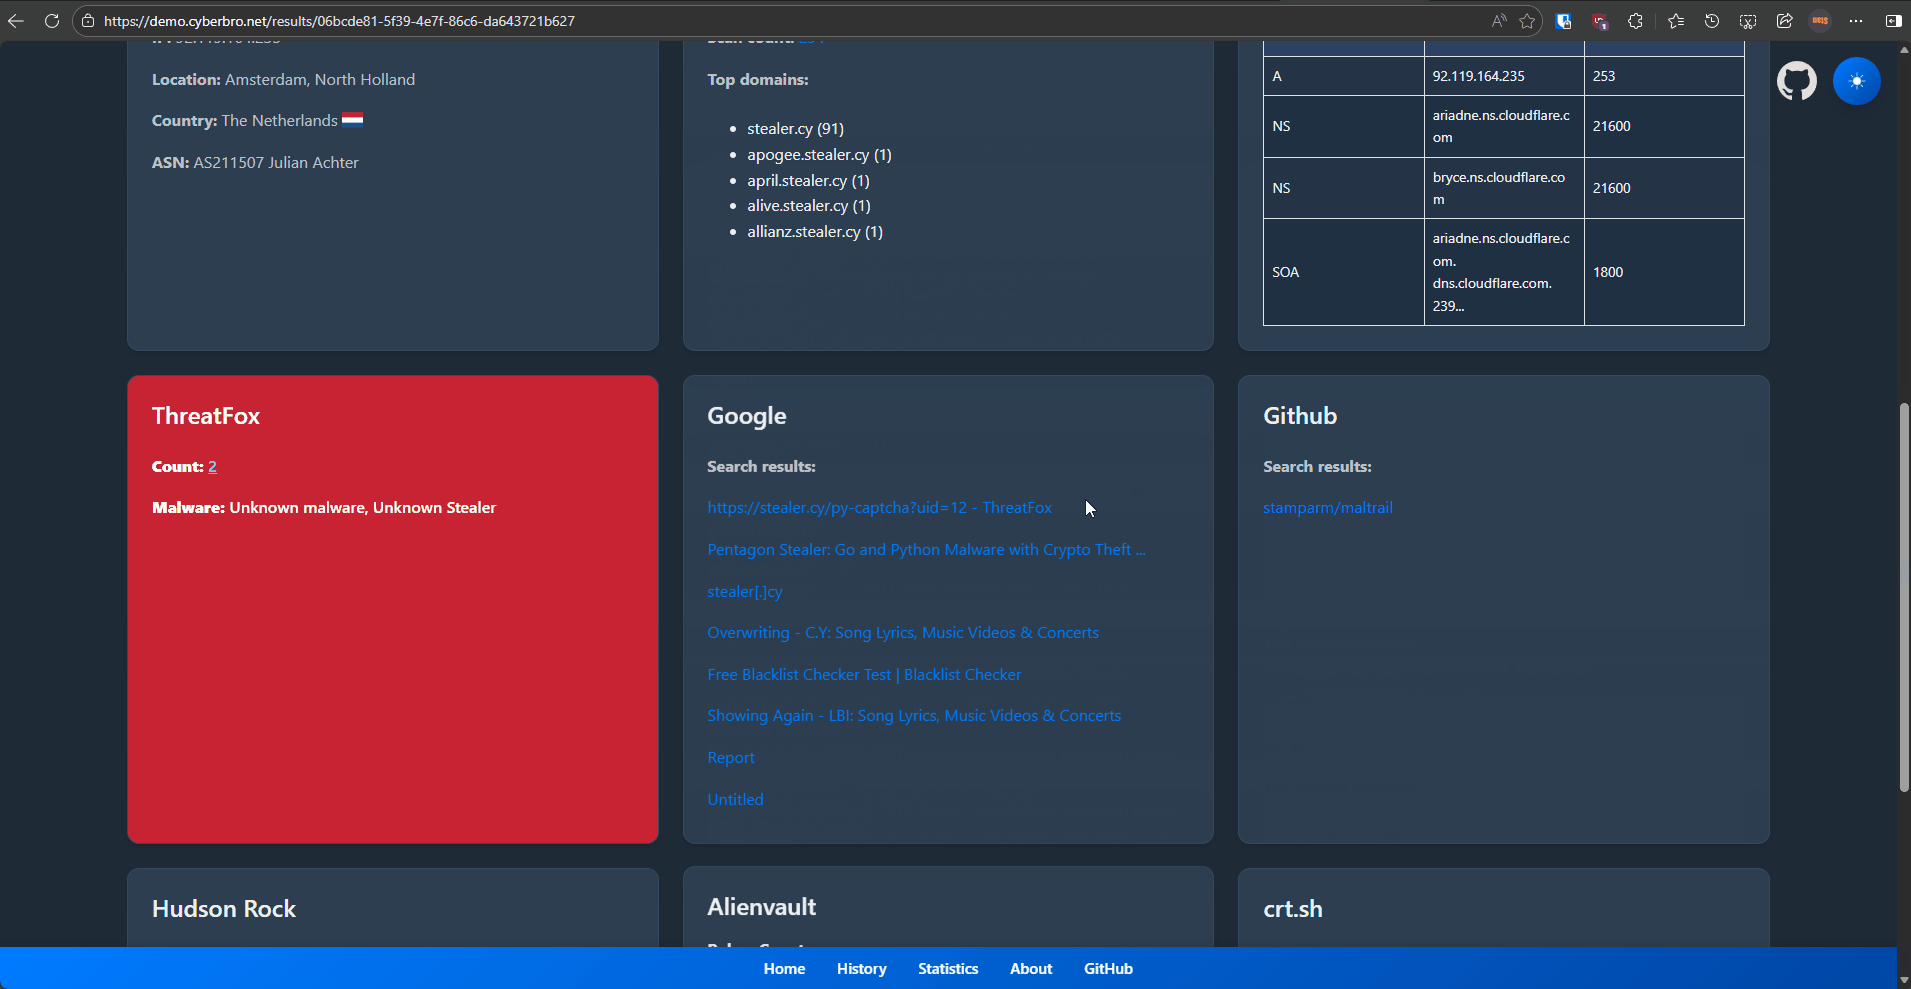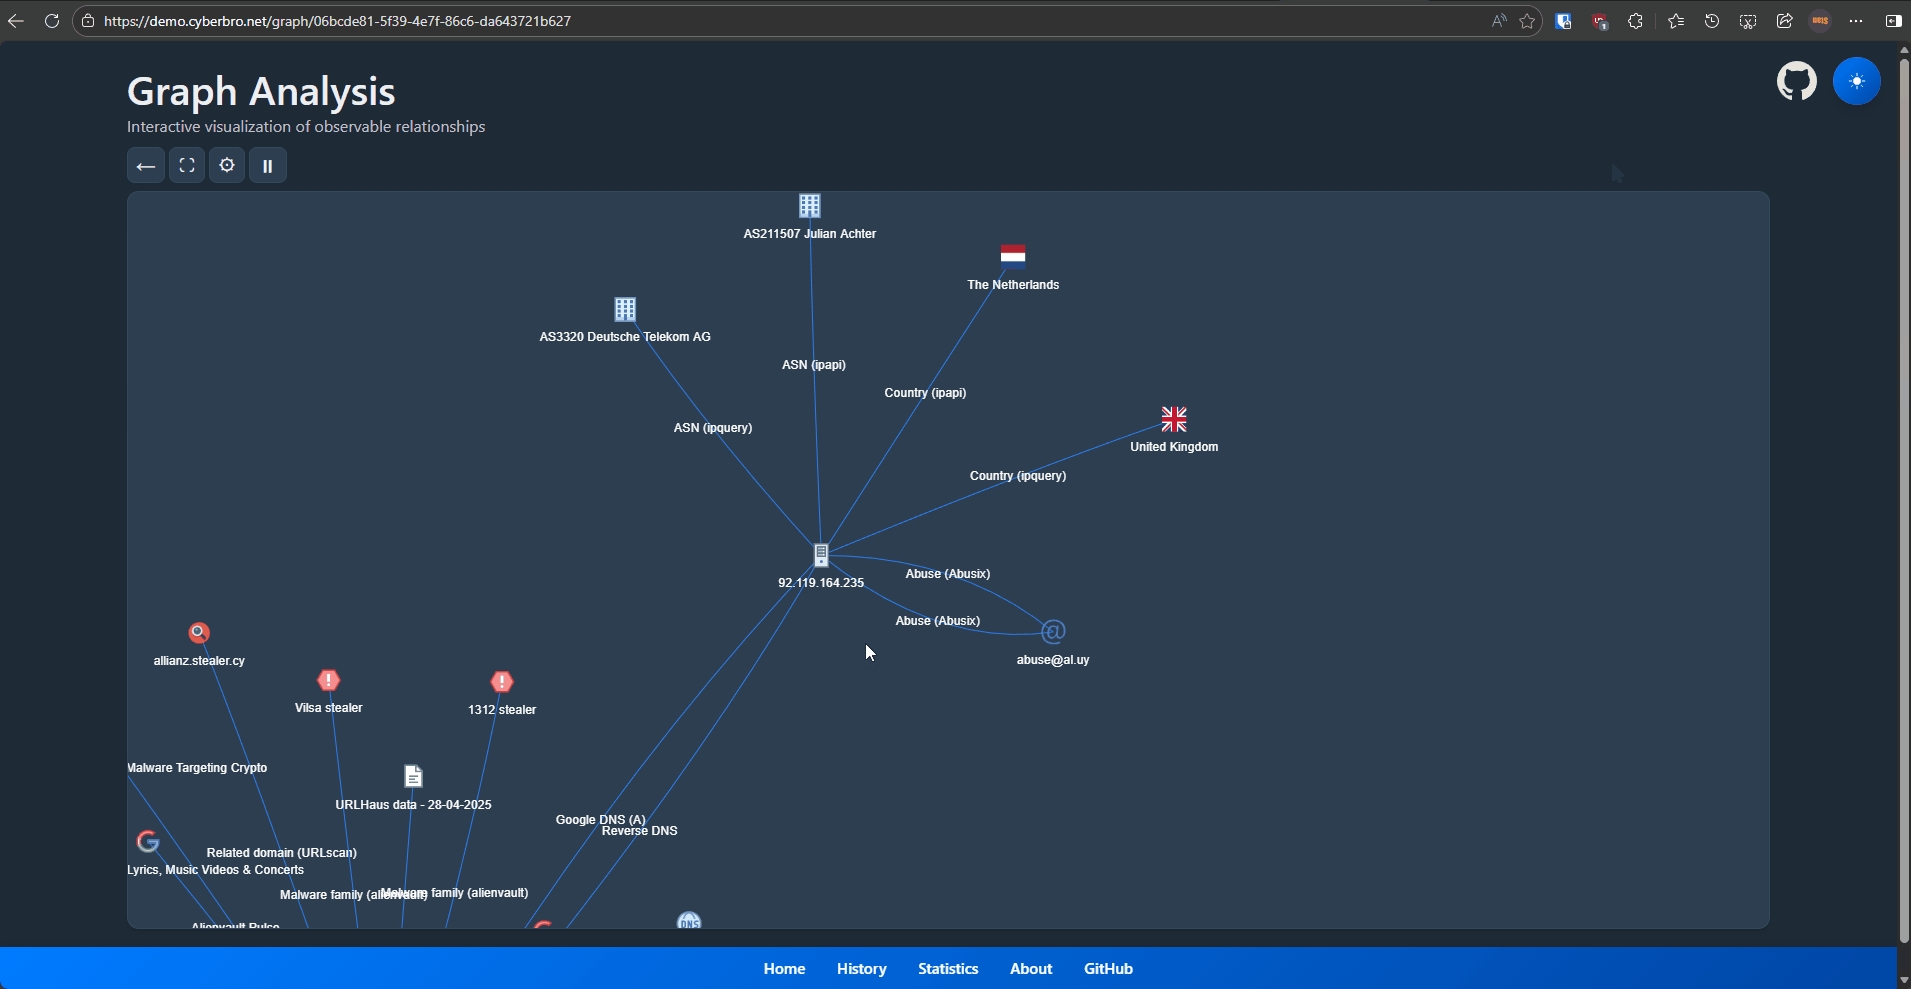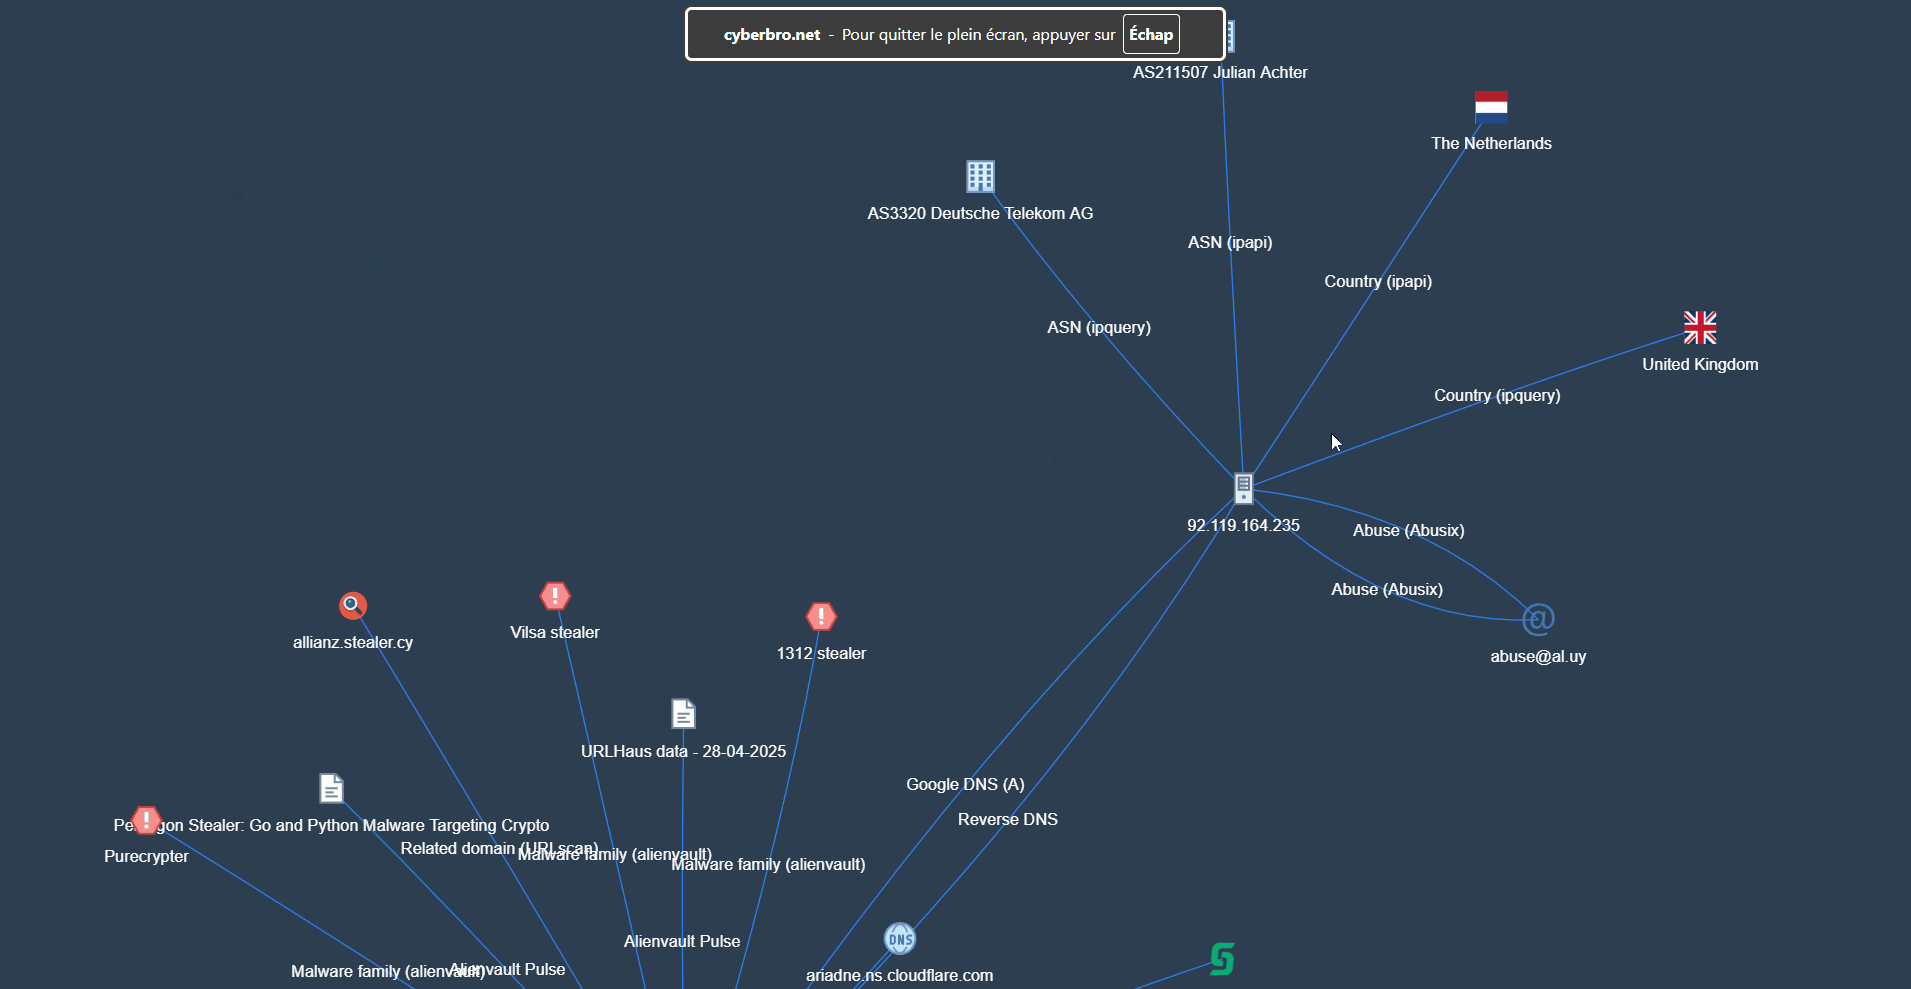
🌐 demo.cyberbro.net



Informazioni
Ispirato a Cybergordon e IntelOwl.
Questo progetto mira a fornire un modo semplice ed efficiente per verificare la reputazione dei tuoi osservabili utilizzando molteplici servizi, senza dover distribuire una soluzione complessa. Leggi la documentazione su https://docs.cyberbro.net/
[!TIP] Per creare report personalizzati, usa Cyberbro con il tuo LLM preferito (Claude, OpenAI gpt-5...) tramite MCP (Model Context Protocol)
Consulta Cyberbro MCP per maggiori informazioni.
Demo
Funzionalità
- Input Semplice: Incolla log grezzi o IoC - parsing ed estrazione automatici.
- Verifiche Multi-Servizio: Ricerca della reputazione per IP, hash, domini, URL e ID di estensioni Chrome su numerosi servizi di threat intelligence.
- Report Completi: Ricerca avanzata, filtraggio ed esportazione in CSV/Excel.
- Elaborazione Veloce: Multithread per la velocità.
- Pivoting Automatizzato: Scopri domini, URL e IP correlati tramite reverse DNS e RDAP / Whois.
- Informazioni Accurate su Domini e Abuse: Ricerche RDAP / Whois e contatti di abuse.
- Integrazioni: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock e altro ancora.
- Proxy e Archiviazione: Supporto proxy e risultati memorizzati in SQLite.
- Cronologia e Grafici: Cronologia delle analisi e vista grafica sperimentale.
- Cache: Caching per ricerche ripetute più veloci (abilitato a livello multi-engine, non per ogni singolo engine).
Cosa Rende Cyberbro Unico
- Adatto ai Principianti: Accessibile a tutti i livelli di competenza.
- Ricerca ID Estensioni Chrome: Ottieni nomi di estensioni e dati CTI dagli ID.
- Distribuzione Leggera: Configurazione e utilizzo semplici.
- Estrazione Avanzata dei TLD: Rilevamento accurato del dominio root per ricerche migliori.
- Raccolta Dati Pragmatica: Utilizza GitHub e Google per trovare IoC trascurati.
- Integrazione Report CTI: Recupera report correlati agli IoC da IoC.One.
- Integrazione EDR: Verifica gli osservabili rispetto ai tuoi strumenti di sicurezza (MDE, CrowdStrike).
Per Iniziare - TL;DR
[!TIP] Se sei pigro, ti serve Docker.
Fai ungit clone; copia.env.samplein.env;docker compose uppoi vai sulocalhost:5000. Sì, tutto qui!
Per Iniziare
- Per iniziare, clona il repository
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
Modifica il file di configurazione (obbligatorio)
cp .env.sample .env
[!NOTE] Non hai le API key? Nessun problema, copia semplicemente
.env.samplein.enve lascia vuoti i valori opzionali. Fai attenzione se viene usato un proxy.
Potrai utilizzare tutti gli engine gratuiti!
- Compila i valori (incluso il proxy se necessario) nel file
.env.
[!WARNING]
.envcontiene segreti sensibili e non deve mai essere committato. Per distribuzioni in produzione/team, usa SOPS, Vault o un workflow equivalente con un gestore di segreti.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] A partire dalla versione
v0.13.0, Cyberbro non supporta piùsecrets.jsone la pagina/config. Cfr. discussione 165.
Se hai già unsecrets.jsonlegacy, convertilo in.envcon:python3 scripts/secrets_json_to_env.py
Consulta Opzioni avanzate per la distribuzione nella documentazione.
Avvia l'app
Pigro e semplice - usa docker
[!WARNING] Assicurati di installare il plugin
composecomedocker composee nondocker-compose. In Docker, l'app si associa a0.0.0.0all'interno del container anche se il tuo.envlocale impostaFLASK_HOST=127.0.0.1.
docker compose up # use -d to run in background and use --build to rebuild the image
- Vai su http://127.0.0.1:5000 e divertiti.
Non dimenticare di modificare
.envprima di costruire l'immagine.
Consulta Opzioni avanzate per la distribuzione nella documentazione per ottenere tutte le opzioni di distribuzione Docker.
Il vecchio metodo
- Clona il repository e installa i requisiti.
Potresti voler creare un venv prima di installare le dipendenze.
pip install -r requirements.txt
- Avvia l'app con
gunicorn(modalità clean).
gunicorn -c prod/gunicorn.conf.py app:app
- Avvia l'app in modalità sviluppo.
python3 app.py
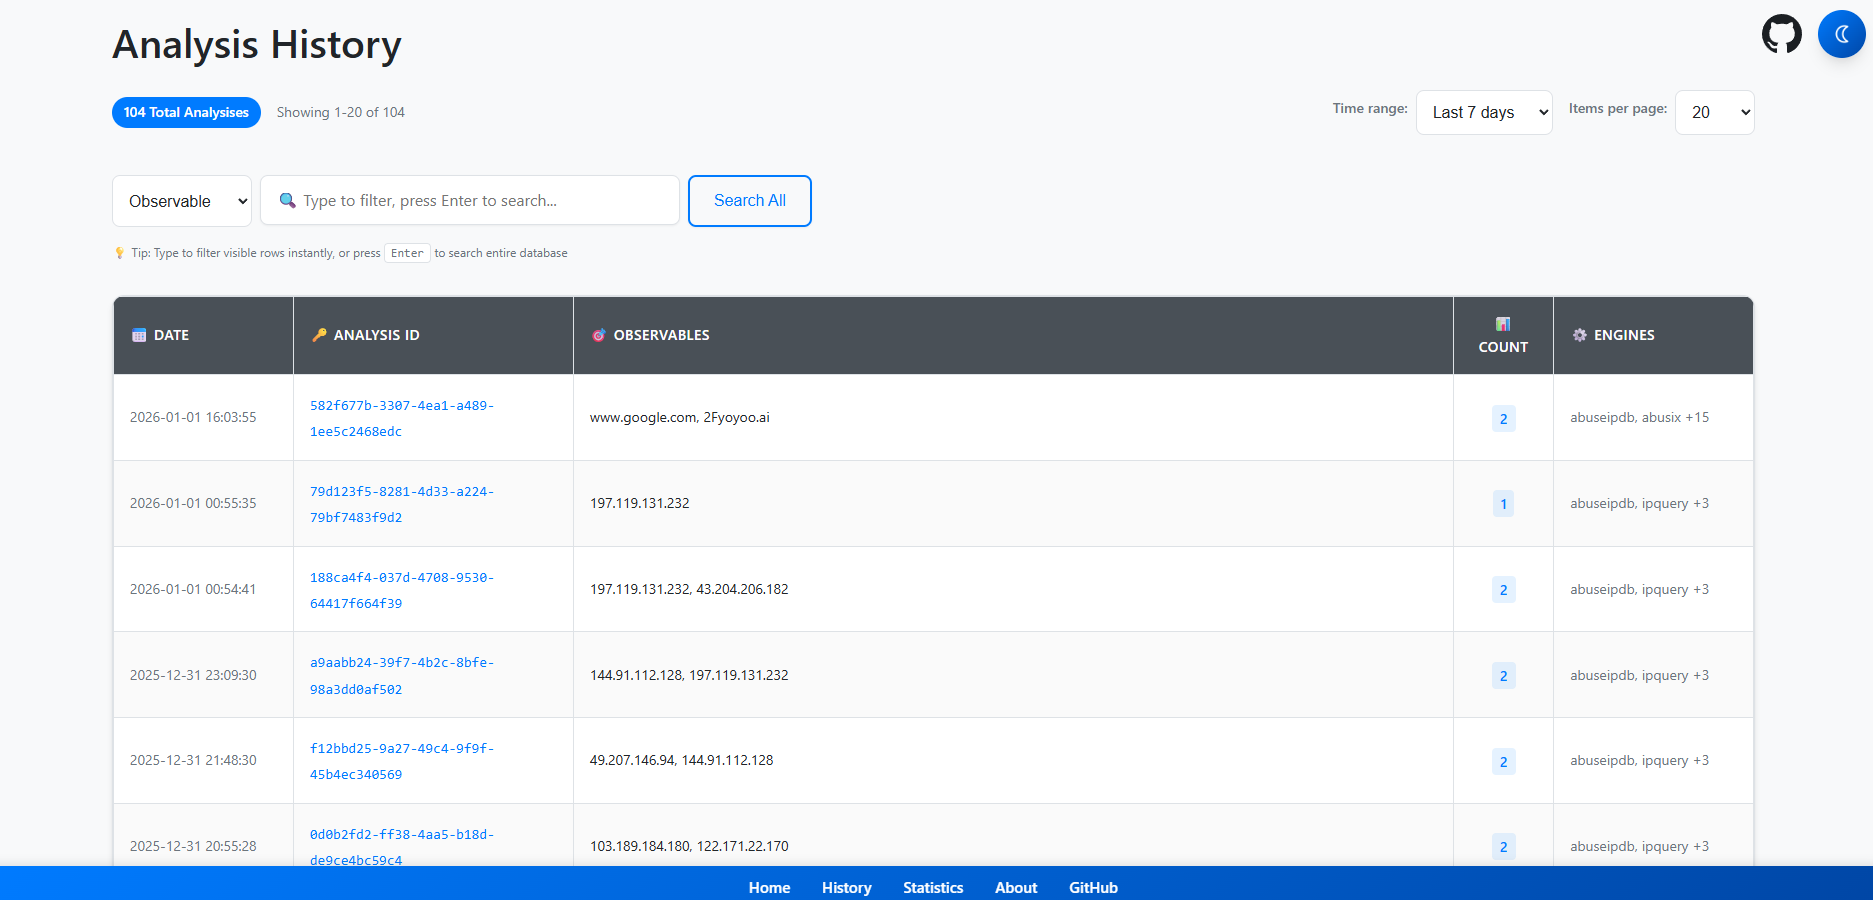
Screenshot
Vedi tutti gli screenshot
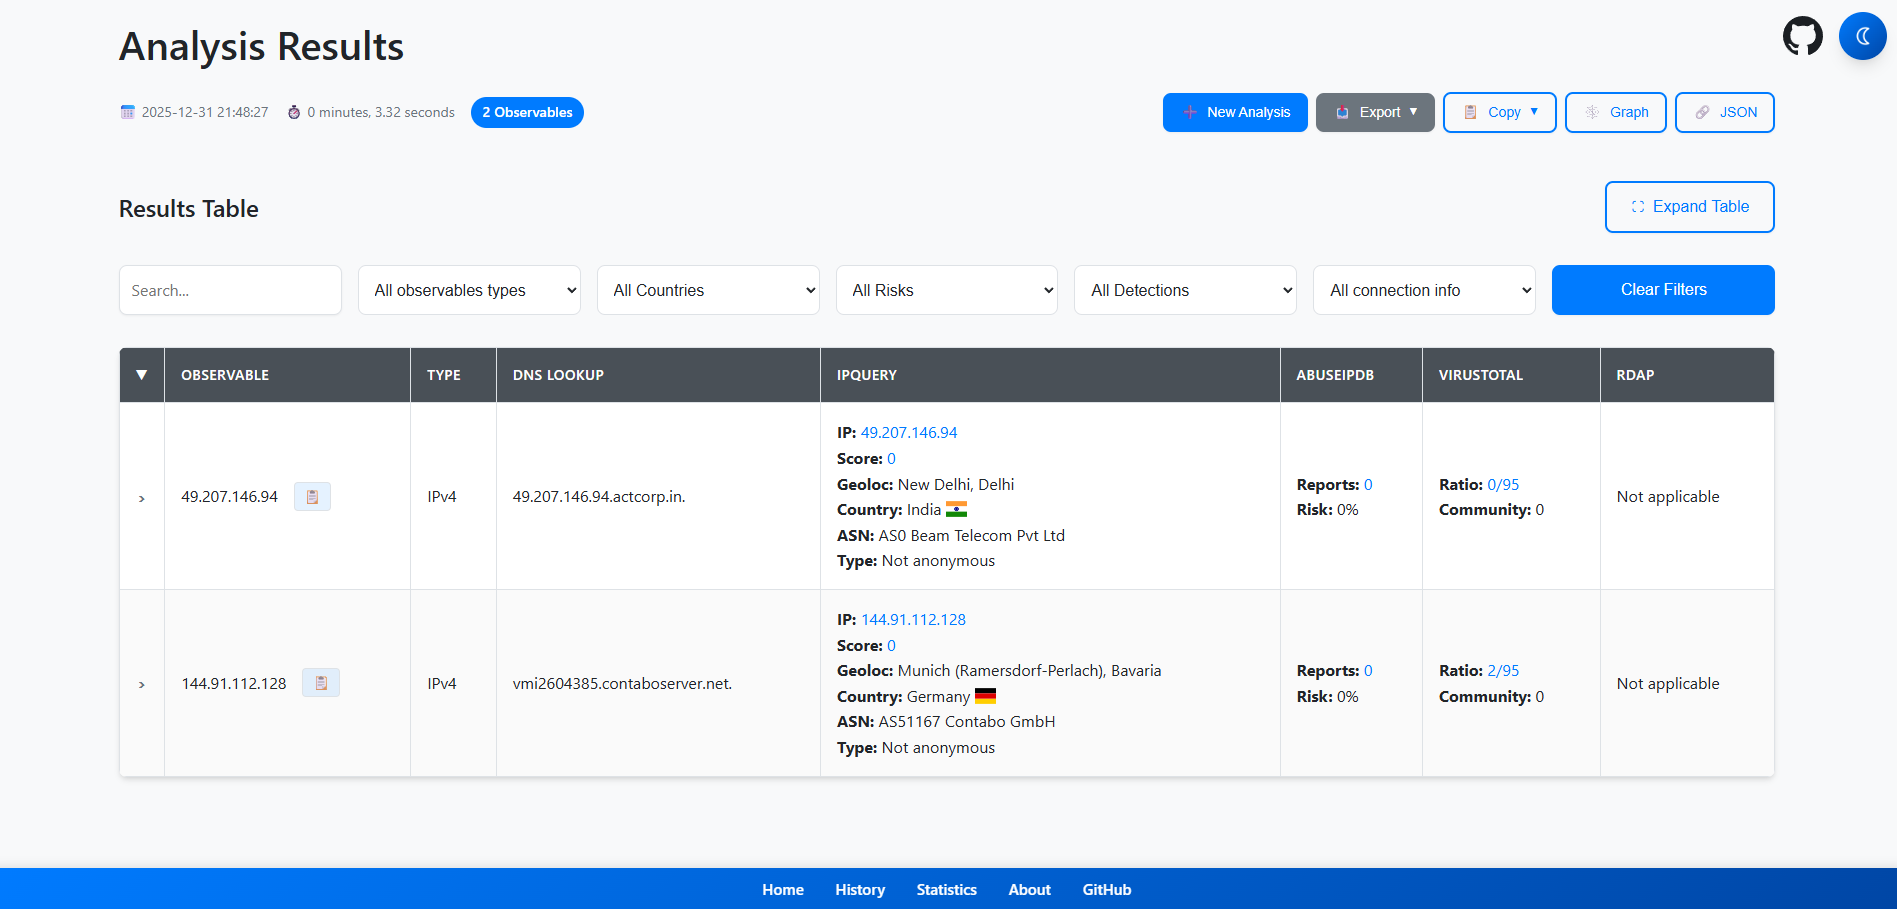
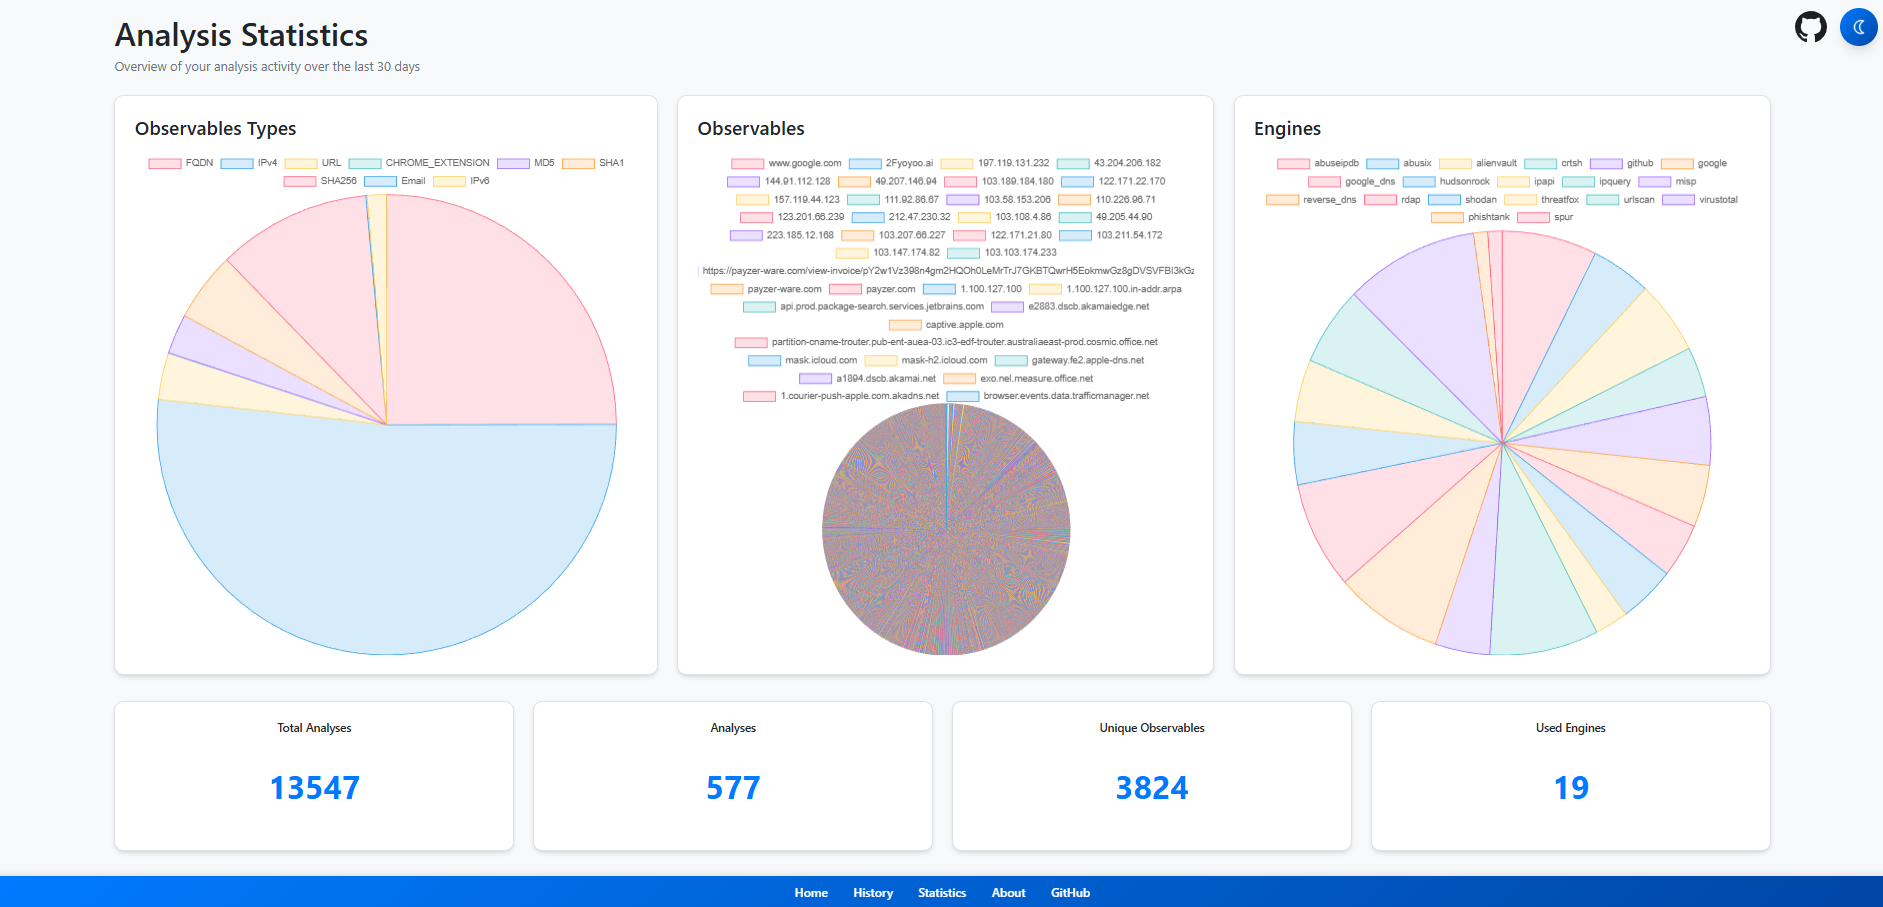
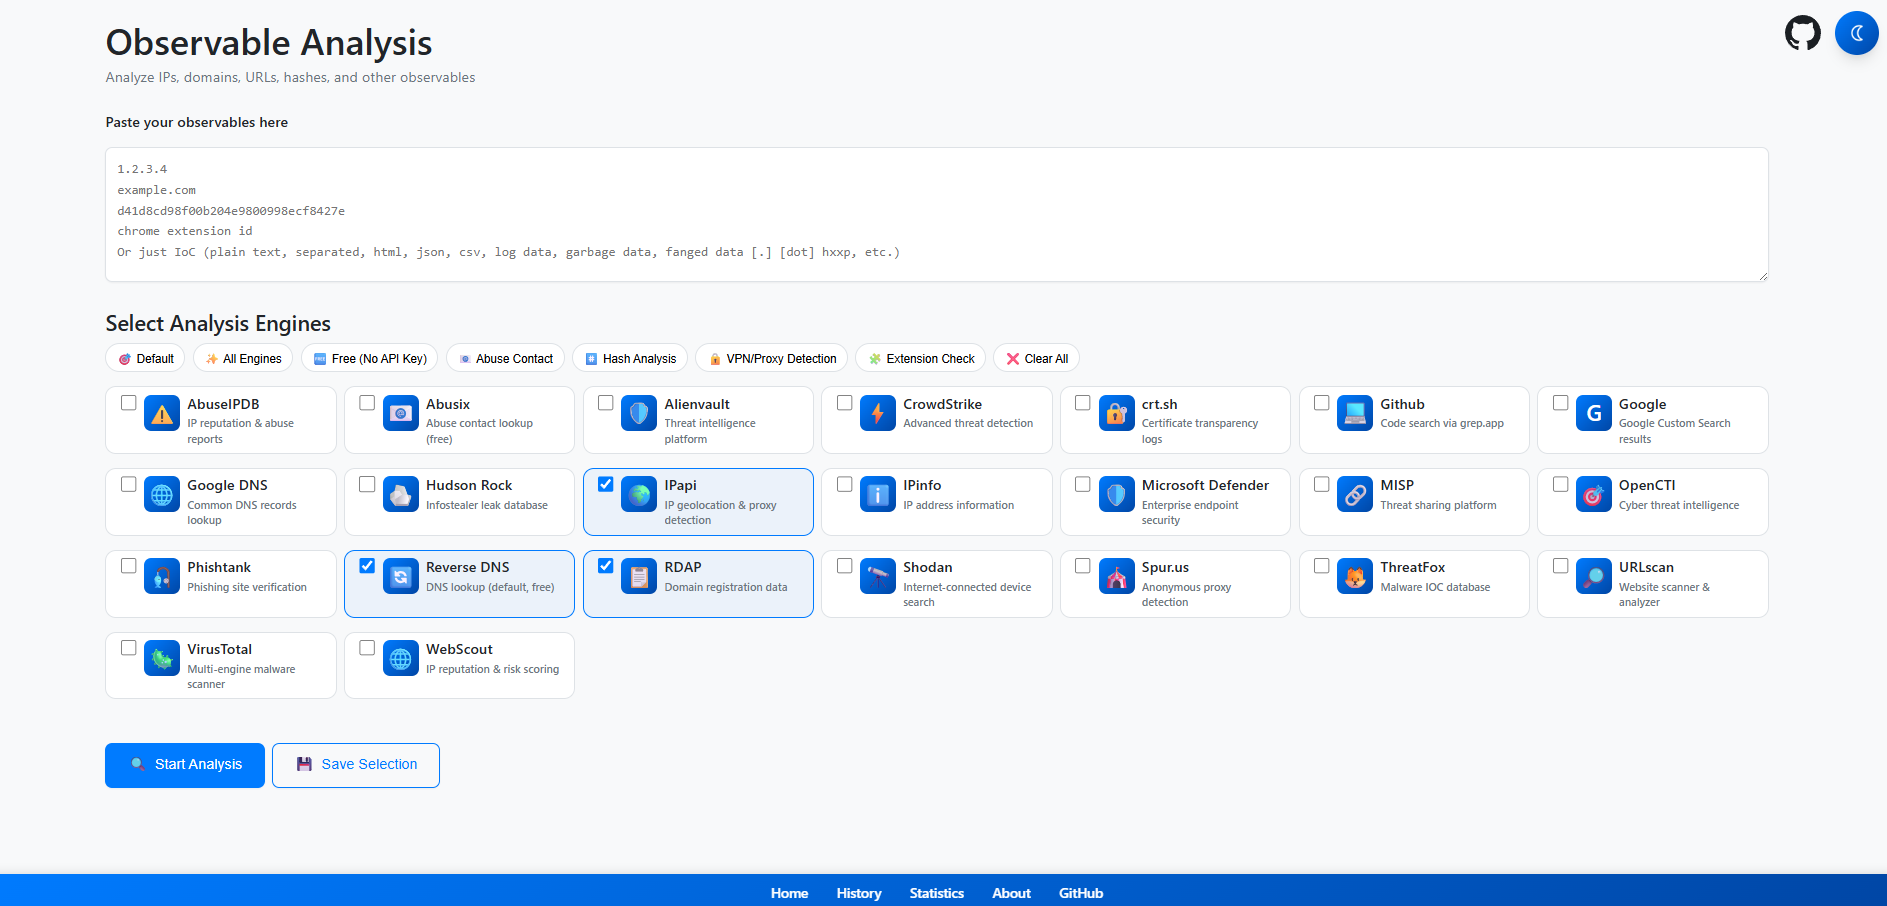
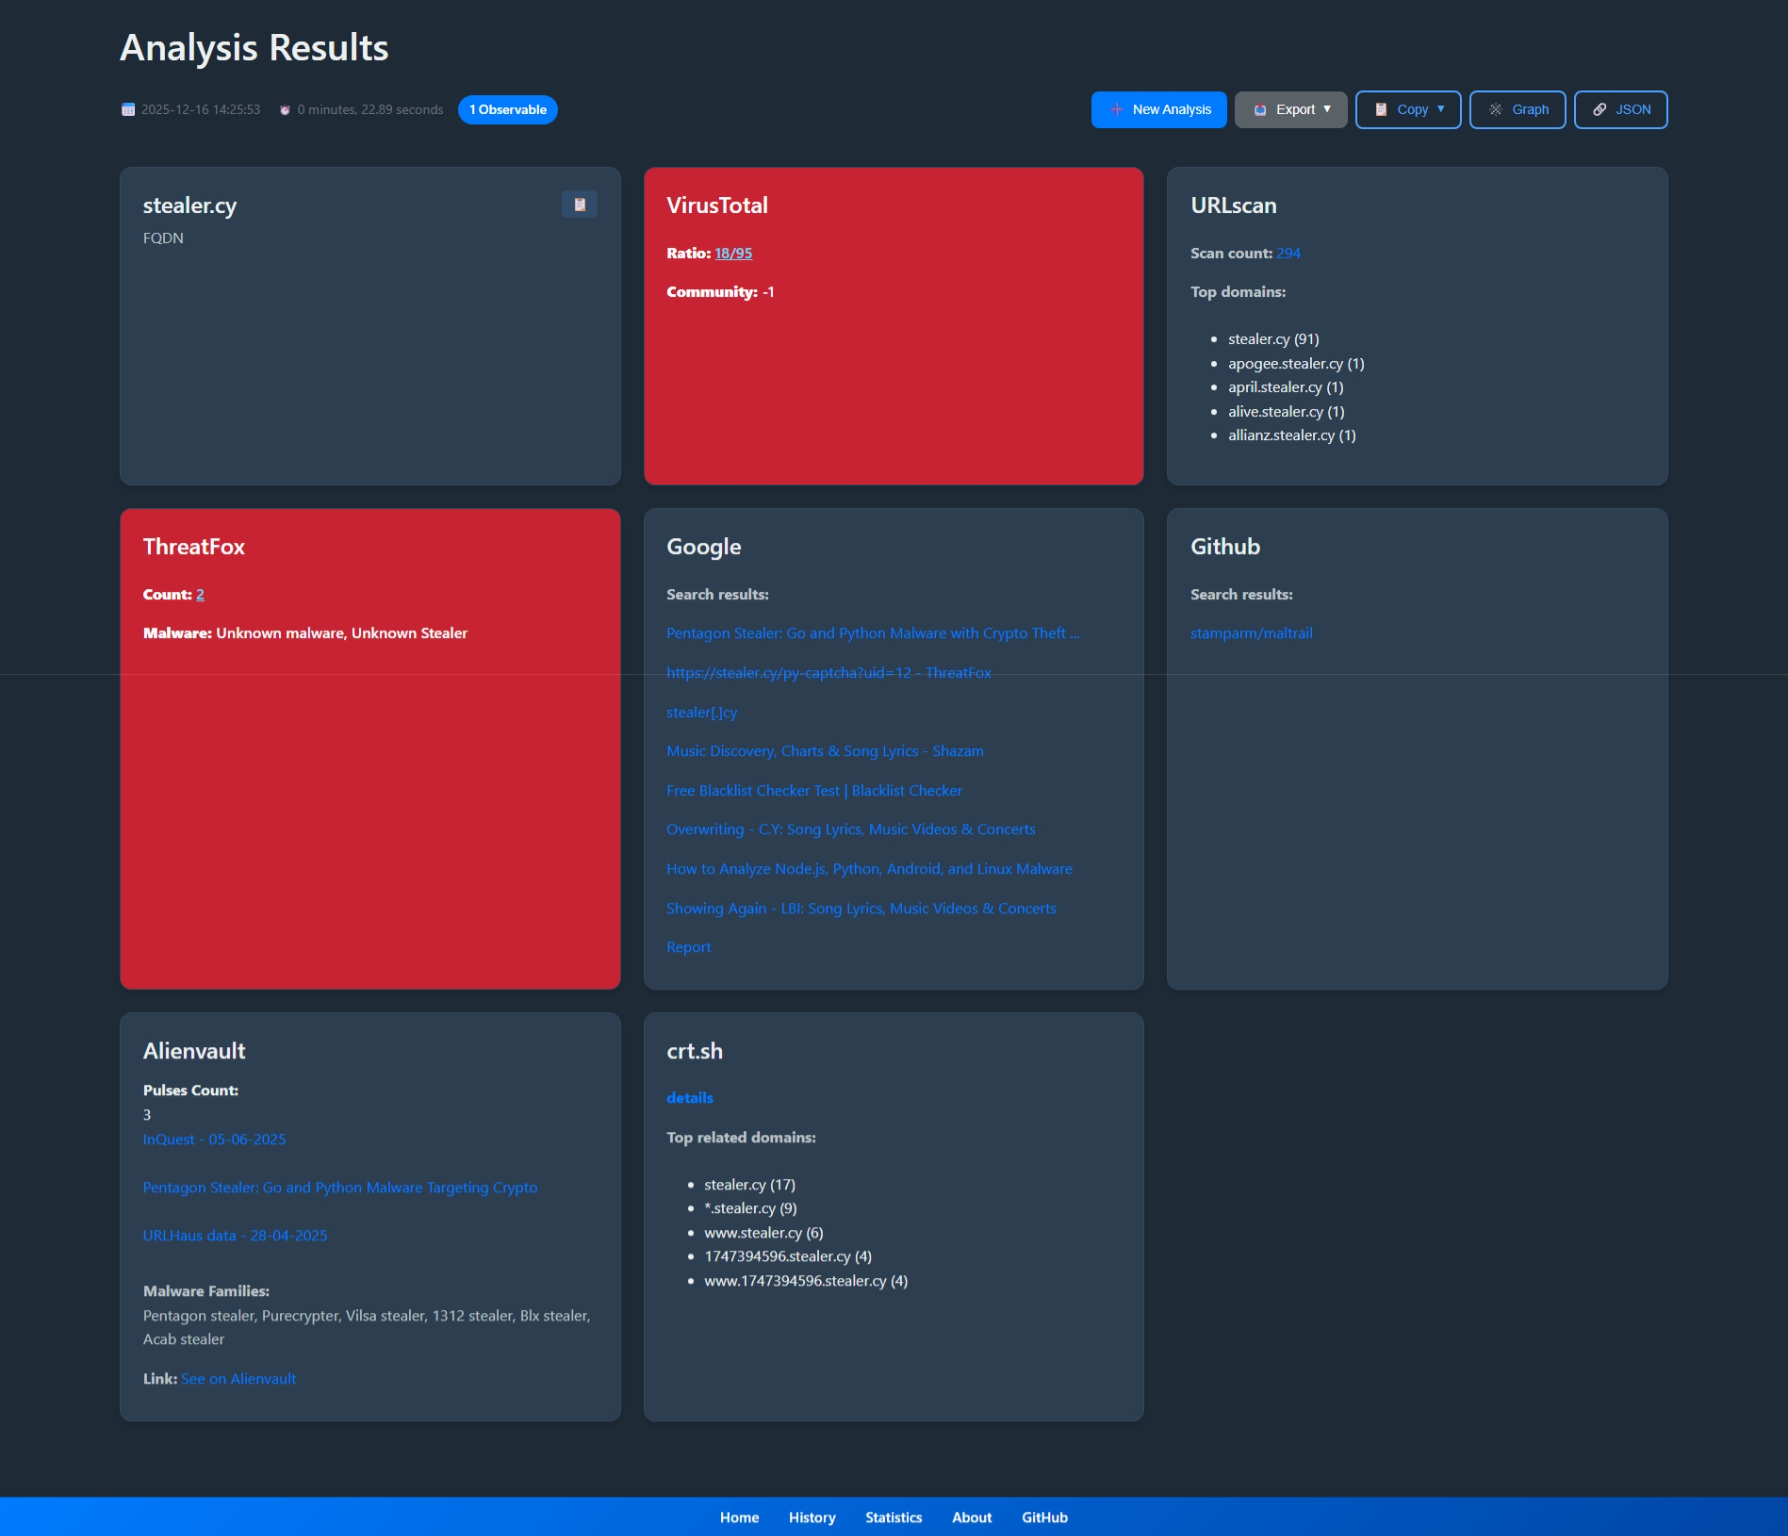
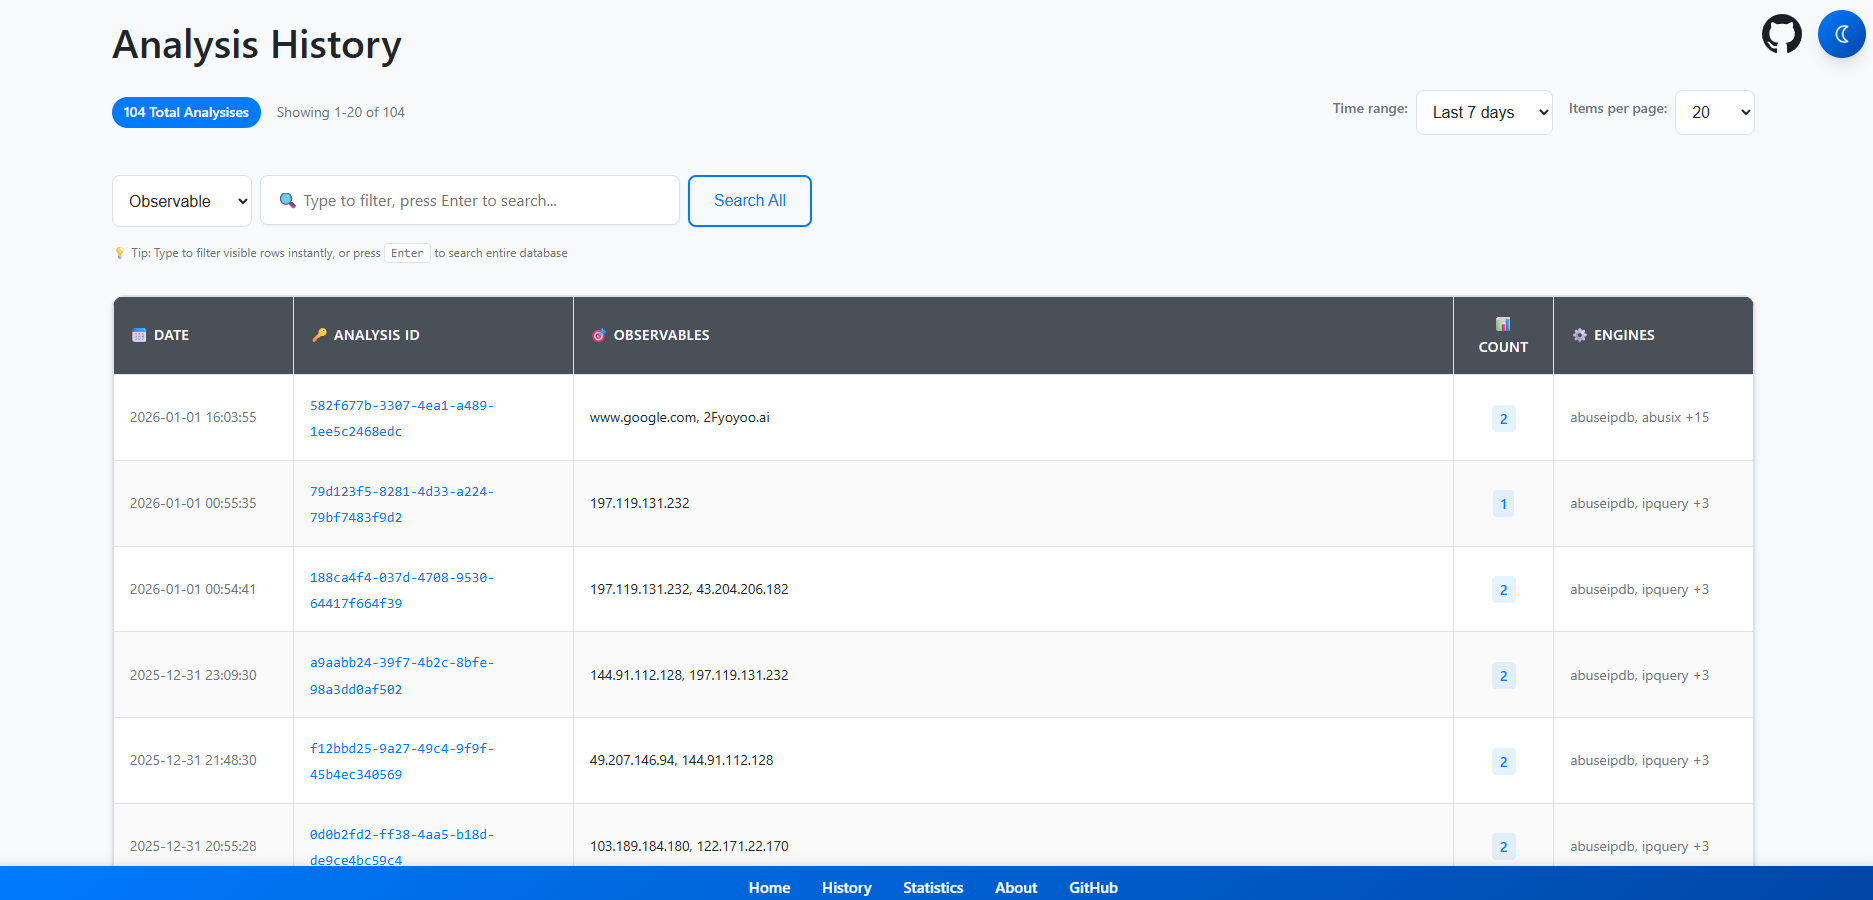
[!CAUTION] Se intendi utilizzarlo in un ambiente di produzione, usa un Reverse Proxy + WAF ben configurati per prevenire problemi di sicurezza.
Estensione browser Cyberbro


API di Cyberbro
- L'API è disponibile su
/api/ed è accessibile tramite la GUI o la riga di comando.
Attualmente ci sono 3 endpoint:
/api/analyze- Analizza un testo e restituisce l'ID dell'analisi (JSON)./api/is_analysis_complete/<analysis_id>- Verifica se l'analisi è completa (JSON)./api/results/<analysis_id>- Recupera i risultati di un'analisi precedente (JSON).
curl -X POST "http://localhost:5000/api/analyze" -H "Content-Type: application/json" -d '{"text": "cyberbro.net", "engines": ["reverse_dns", "rdap_whois"]}'
{
  "analysis_id": "e88de647-b153-4904-91e5-8f5c79174854",
  "link": "/results/e88de647-b153-4904-91e5-8f5c79174854"
}
curl "http://localhost:5000/api/is_analysis_complete/e88de647-b153-4904-91e5-8f5c79174854"
{
  "complete": true
}
curl "http://localhost:5000/api/results/e88de647-b153-4904-91e5-8f5c79174854"
[
  {
    "observable": "cyberbro.net",
    "rdap_whois": {
      "abuse_contact": "[email protected]",
      "creation_date": "2024-12-20",
      "data_source": "rdap",
      "emails": [
        "[email protected]"
      ],
      "expiration_date": "2026-12-20",
      "link": "https://rdap.verisign.com/net/v1/domain/CYBERBRO.NET",
      "name_servers": [
        "anderson.ns.cloudflare.com",
        "lisa.ns.cloudflare.com"
      ],
      "organization": null,
      "registrant": null,
      "registrant_country": null,
      "registrant_email": null,
      "registrar": "Cloudflare, Inc.",
      "update_date": "2025-11-20"
    },
    "reverse_dns": {
      "reverse_dns": [
        "172.67.197.226",
        "104.21.42.7"
      ]
    },
    "reversed_success": true,
    "type": "FQDN"
  }
]
[!NOTE] La pagina dedicata della documentazione fornisce tutti i nomi degli engine utilizzabili.
API e servizi di terze parti
- AbuseIPDB
- Abusix
- Alienvault
- CriminalIP
- CrowdStrike
- crt.sh
- DFIR Iris
- Github
- Google Safe Browsing
- Google DNS
- Grep.App
- Hister
- Hudson Rock
- ICANN
- IPapi
- IPinfo
- IPquery
- Ioc.One
- Microsoft Defender for Endpoint
- MISP
- MISP Feedback
- OpenCTI
- OpenRDAP
- Phishtank
- Ransomware.Live
- ReversingLabs Spectra Analyze
- Rösti - Repackaged Open Source Threat Intelligence
- ScanMalware
- Shodan
- Spur.us
- ThreatFox
- URLscan
- VirusTotal
- WebScout
[!NOTE] Hai domande? Consulta https://docs.cyberbro.net o apri una issue
Per la configurazione avanzata (tuning disupervisord.confprima della distribuzione, selezione degli engine visibili, modifica del prefisso/api/...), consulta la pagina dedicata della documentazione.
Ringraziamenti speciali
Un enorme ringraziamento a tutti gli straordinari contributori che hanno inviato pull request e contribuito a migliorare questo progetto:
- Florian PILLOT che ha rielaborato gli engine (refactoring e ottimizzazioni).
- Axel che sviluppa Ioc.One e ha aggiunto uno User-Agent specifico che consente lo scraping di Ioc[.]One.
- Jon Mark Allen che ha aggiunto una migliore gestione dei segreti e test. Ha fatto molto refactoring e apportato numerosi miglioramenti al codebase, incluso CriminalIP.
- cirosec GmbH - Felix Friedberger per aver aggiunto l'engine crt.sh.
- Stig Dahl per aver migliorato l'engine crt.sh, aggiunto la ricerca DFIR IRIS e risolto i problemi di Bandit, corretto l'engine MISP, aggiunto l'engine MISP Feedback.
- 0xffr per aver risolto la issue #98 - engine Grep.app non funzionante e aver commentato correttamente nell'engine CriminalIP.
- Maxime Berthault - Maxou56800 per aver sviluppato Cyberbro CLI.
- Jonas Lejon per aver aggiunto l'engine ScanMalware.
I vostri contributi sono molto apprezzati!
Licenza
MIT License

Copyright (c) 2024-2026 stanfrbd

Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files (the "Software"), to deal
in the Software without restriction, including without limitation the rights
to use, copy, modify, merge, publish, distribute, sublicense, and/or sell
copies of the Software, and to permit persons to whom the Software is
furnished to do so, subject to the following conditions:

The above copyright notice and this permission notice shall be included
in all copies or substantial portions of the Software.

THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS
OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY,
FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL
THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER
LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING
FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER
DEALINGS IN THE SOFTWARE.
Logo
Il logo utilizzato in questo progetto è gratuito per uso personale e commerciale e può essere trovato qui.