cyberbro v0.14.2
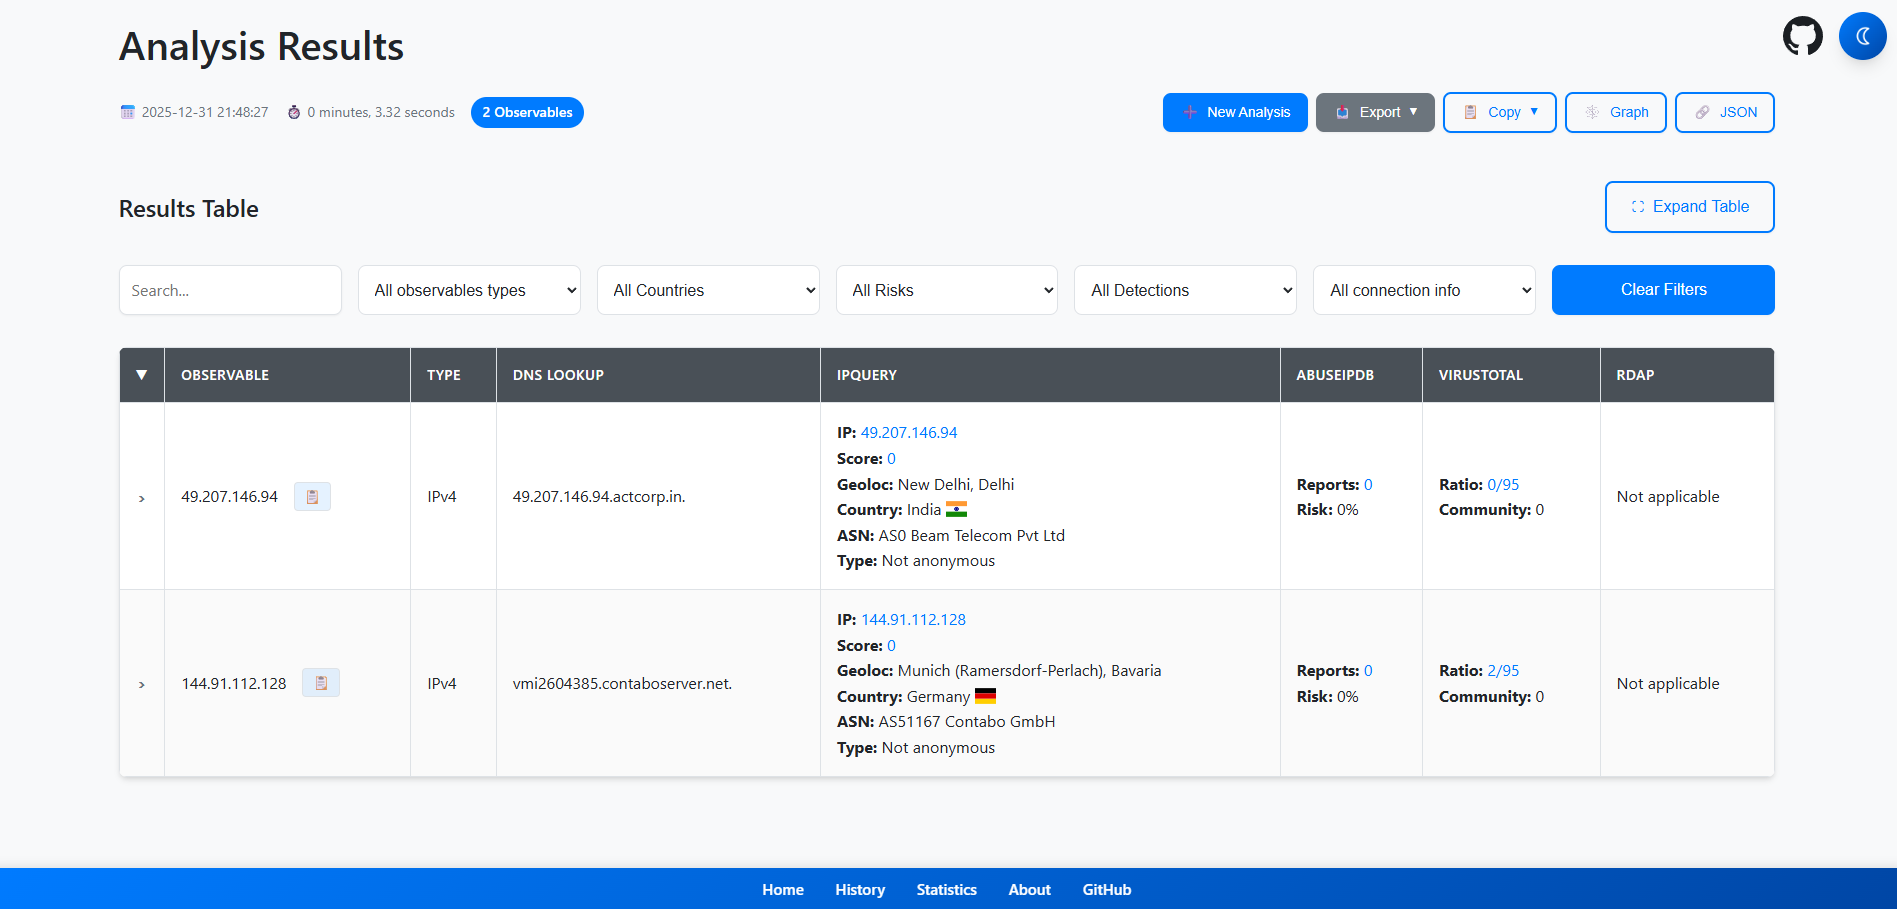
Un'applicazione semplice che estrae i tuoi IoC da input spazzatura e ne verifica la reputazione utilizzando molteplici servizi CTI.
Cyberbro
Una semplice applicazione che estrae i tuoi IoC da input disordinati e ne verifica la reputazione utilizzando molteplici servizi.
🌐 demo.cyberbro.net



Informazioni
Ispirato a Cybergordon e IntelOwl.
Questo progetto mira a fornire un modo semplice ed efficiente per verificare la reputazione dei tuoi osservabili utilizzando molteplici servizi, senza dover distribuire una soluzione complessa. Leggi la documentazione su https://docs.cyberbro.net/
[!TIP] Per creare report personalizzati, usa Cyberbro con il tuo LLM preferito (Claude, OpenAI gpt-5...) tramite MCP (Model Context Protocol)
Consulta Cyberbro MCP per maggiori informazioni.
Demo
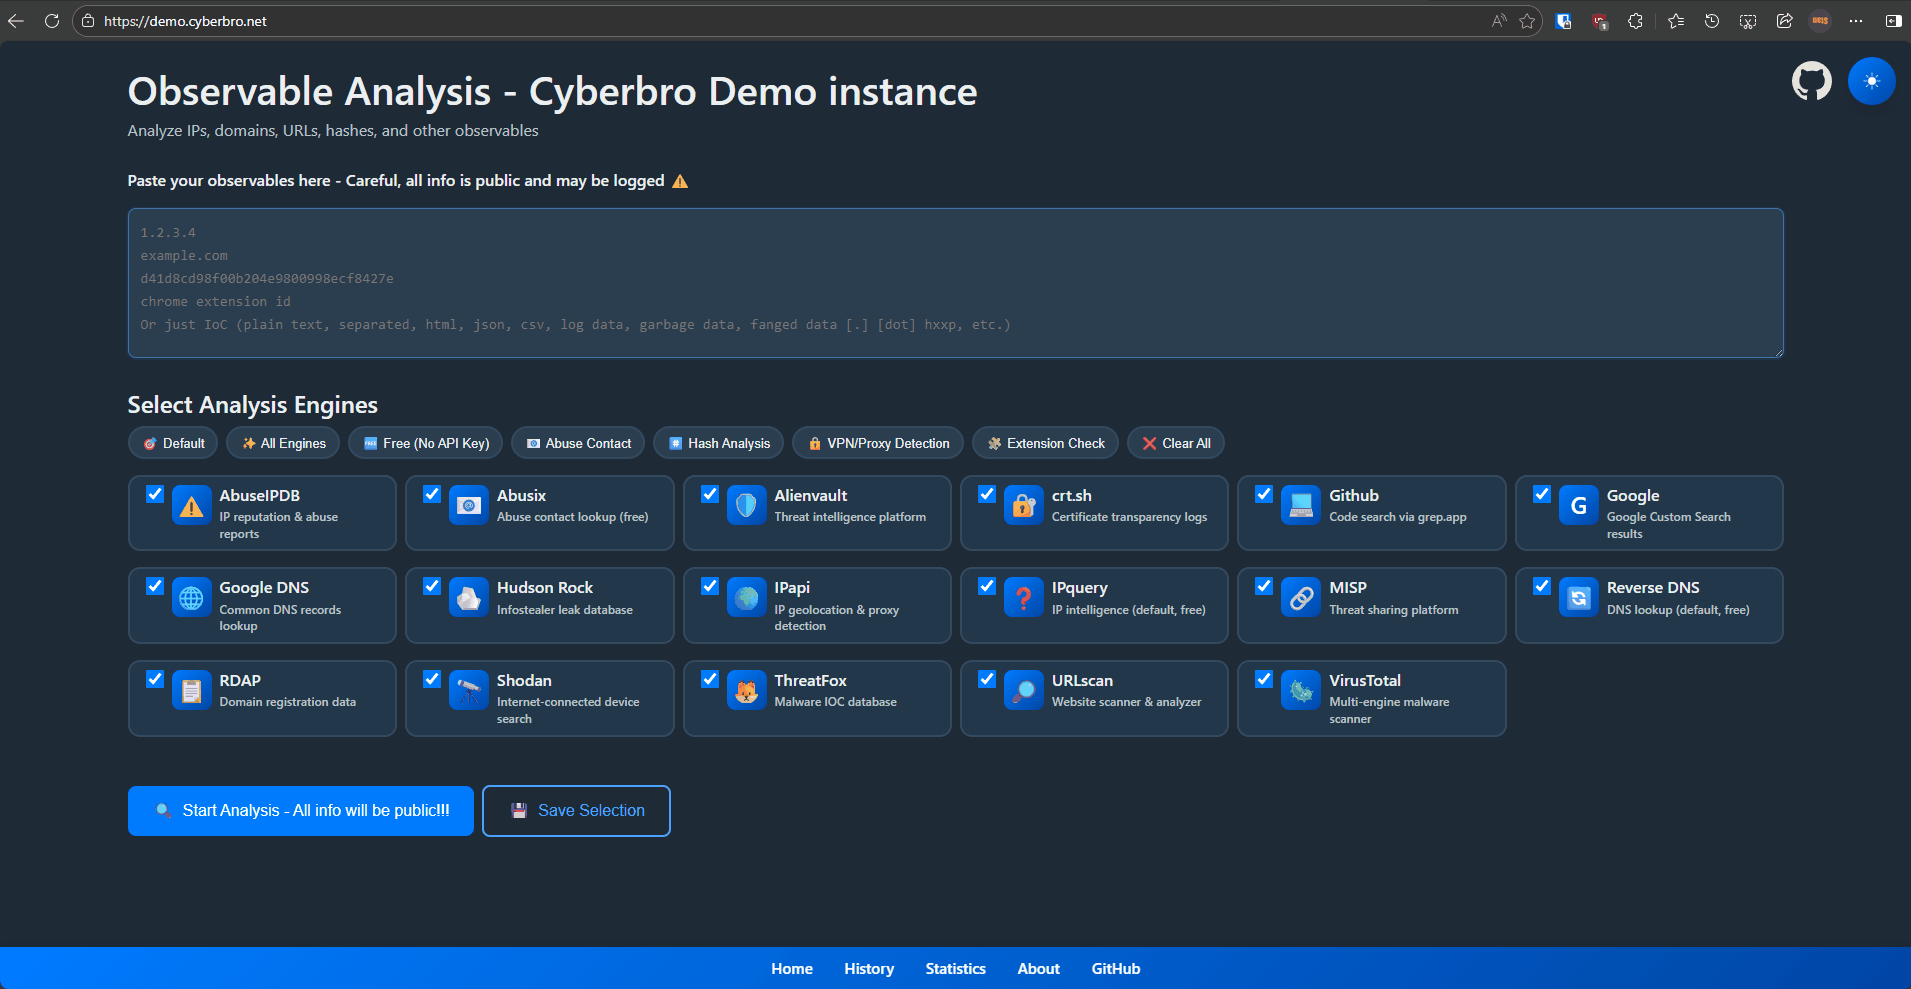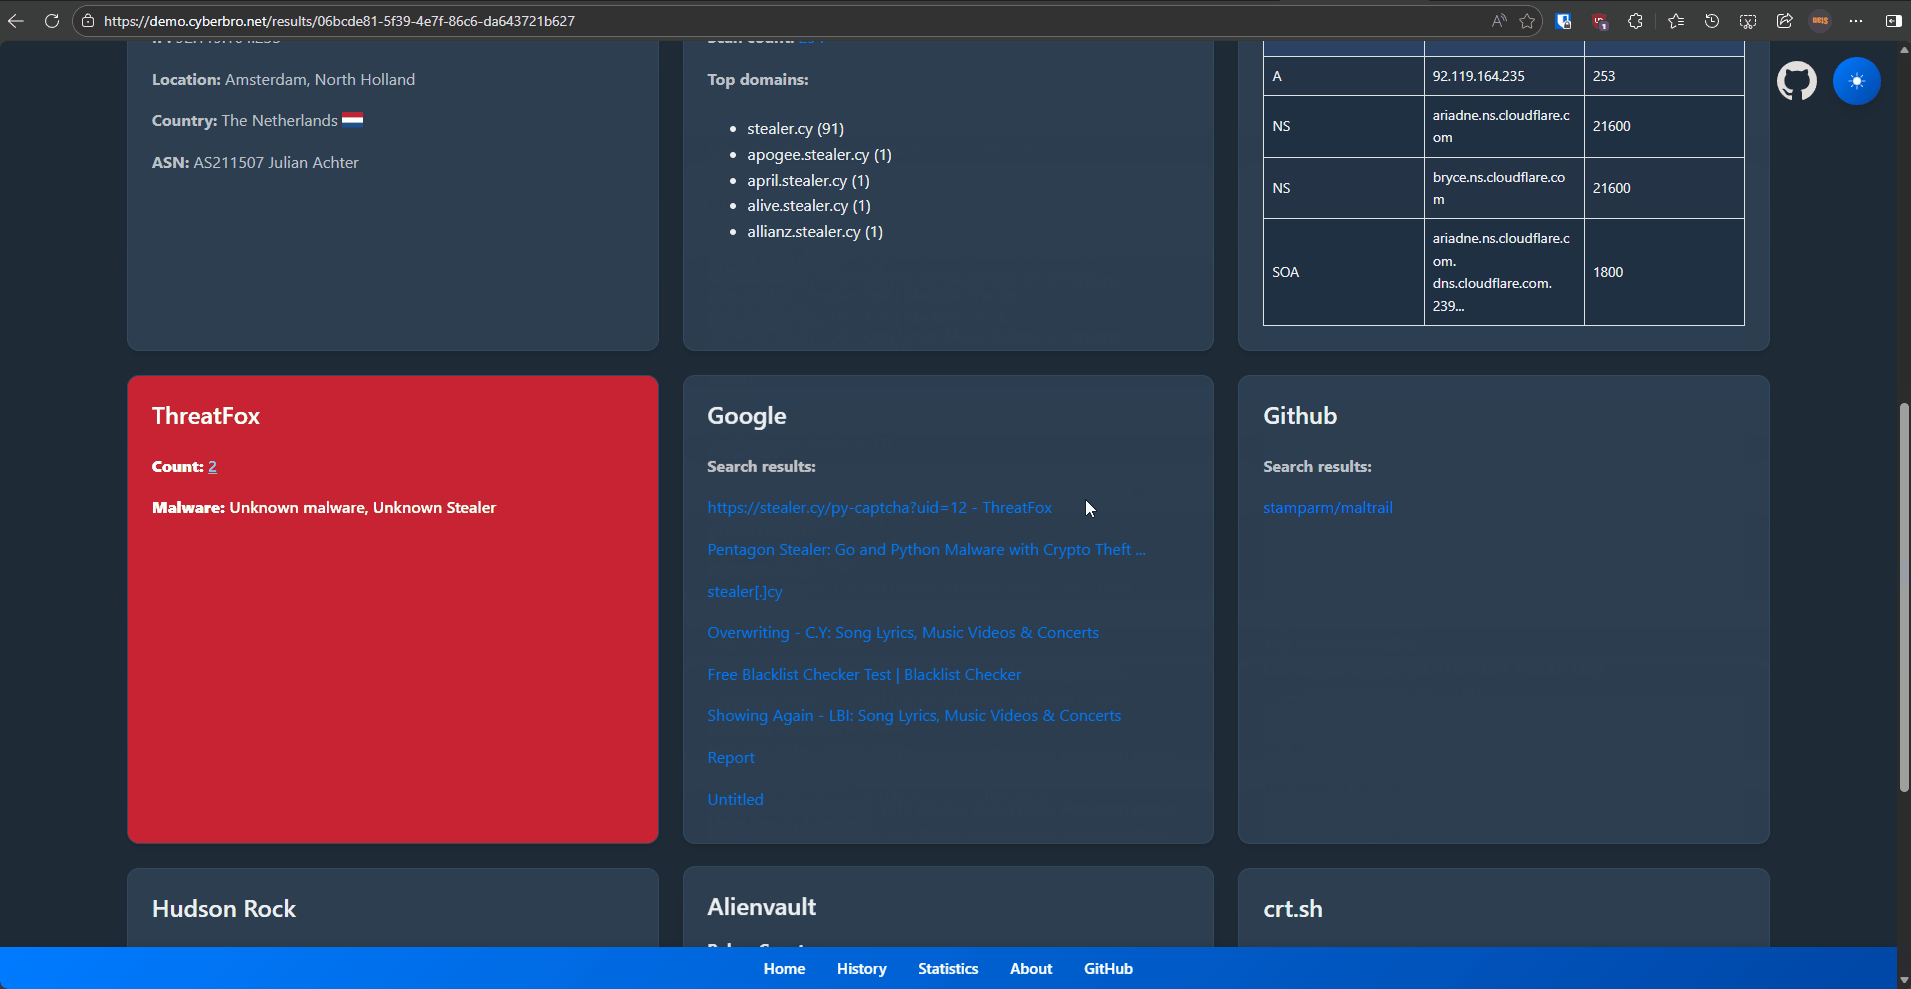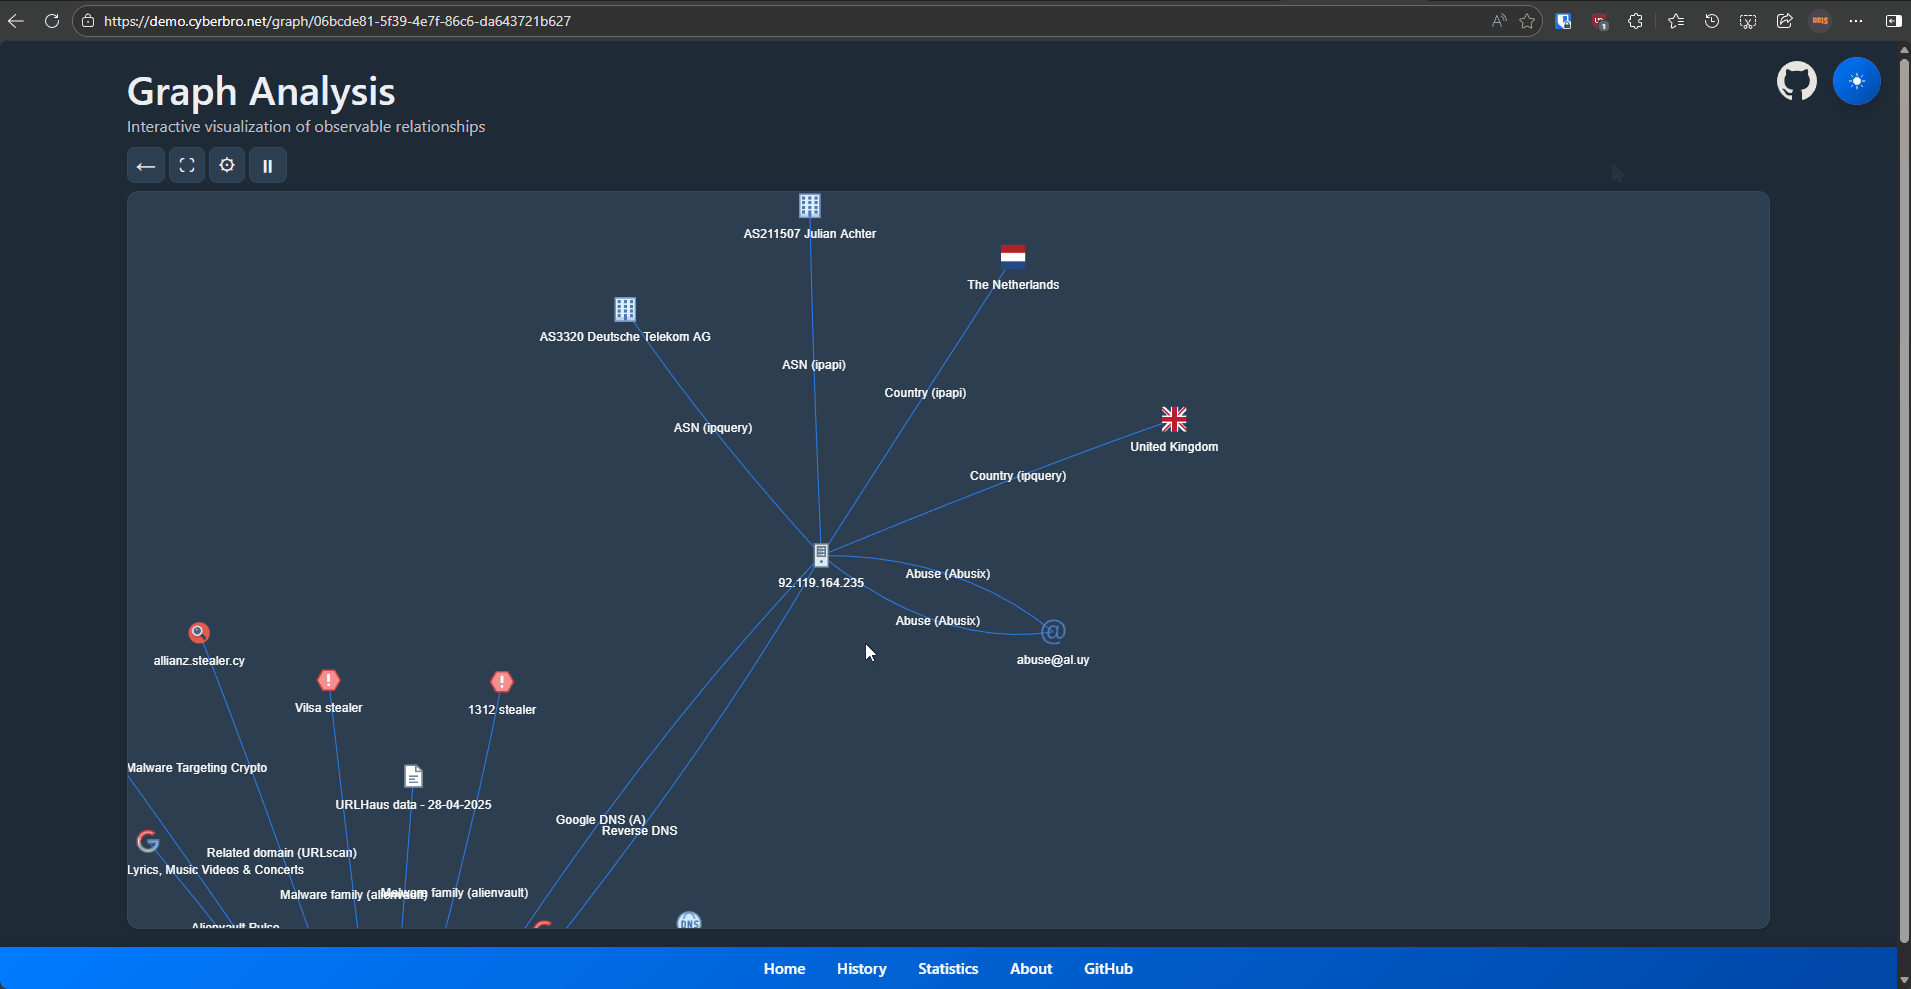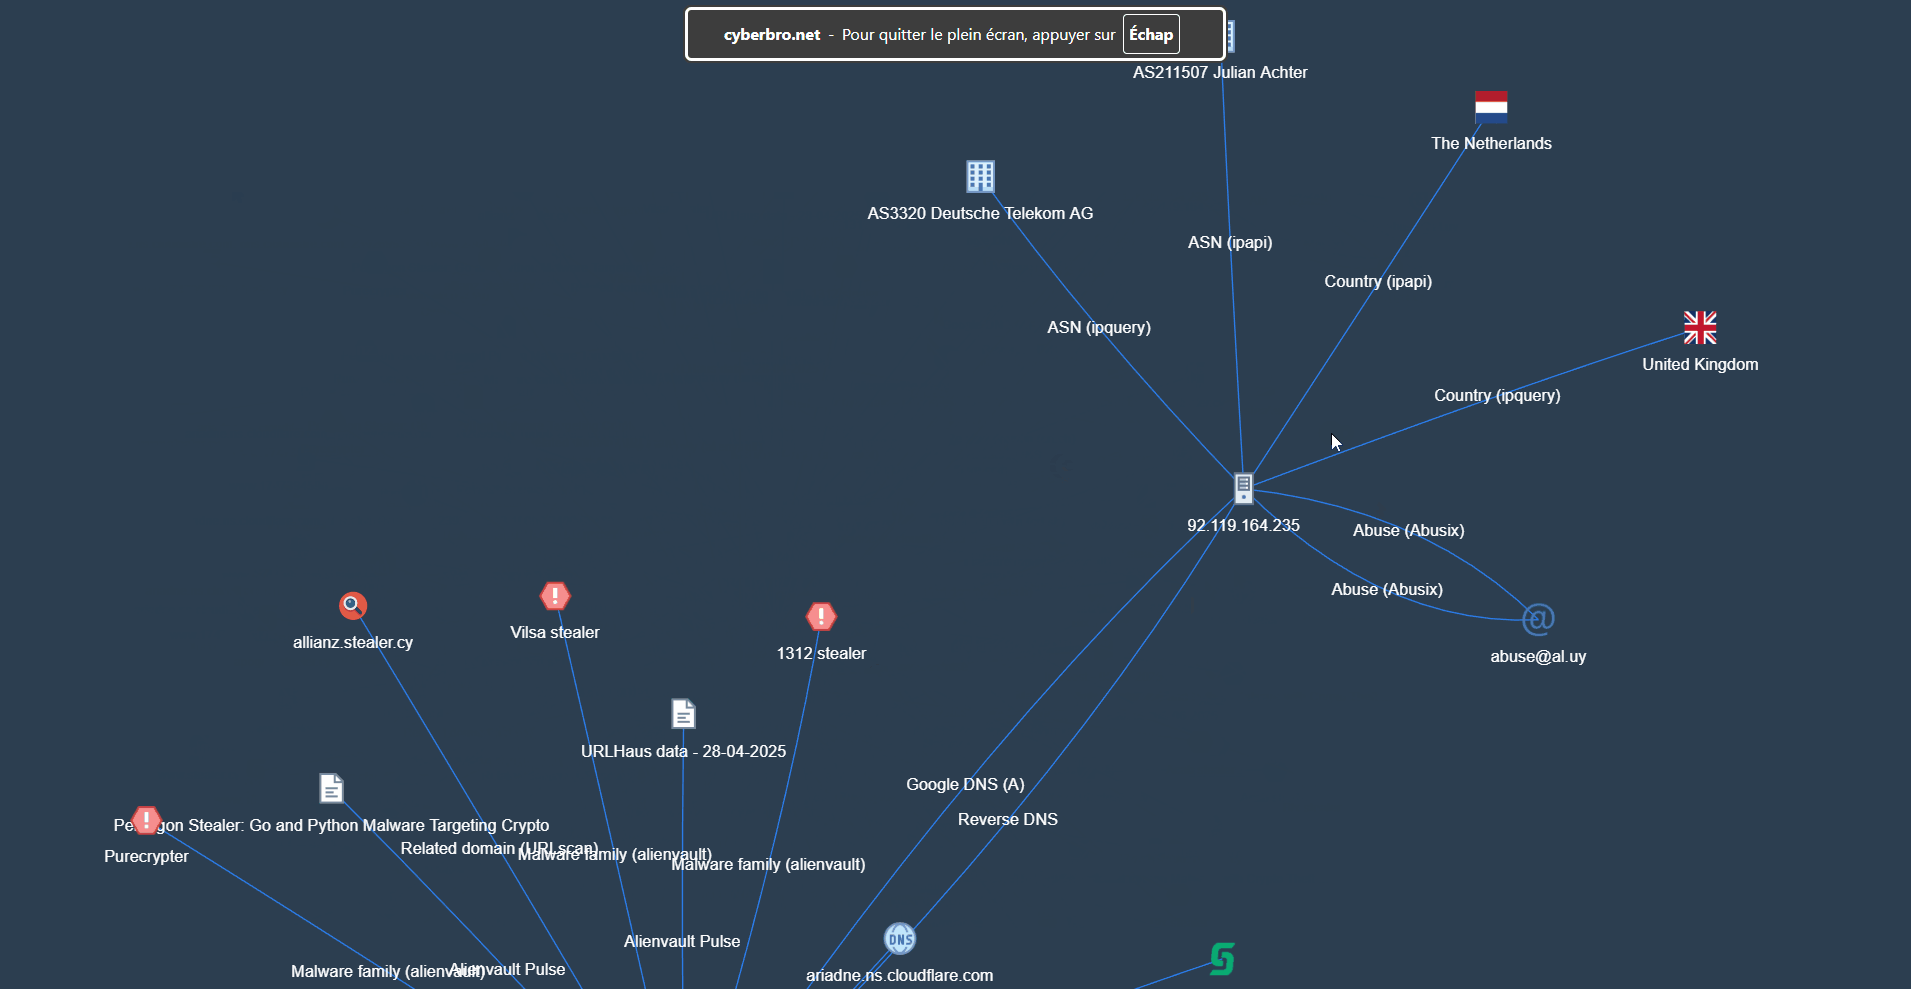
Funzionalità
- Input Semplice: Incolla log grezzi o IoC - parsing ed estrazione automatici.
- Verifiche Multi-Servizio: Ricerca della reputazione per IP, hash, domini, URL e ID di estensioni Chrome su numerosi servizi di threat intelligence.
- Report Completi: Ricerca avanzata, filtraggio ed esportazione in CSV/Excel.
- Elaborazione Veloce: Multithread per la velocità.
- Pivoting Automatizzato: Scopri domini, URL e IP correlati tramite reverse DNS e RDAP / Whois.
- Informazioni Accurate su Domini e Abuse: Ricerche RDAP / Whois e contatti di abuse.
- Integrazioni: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock e altro ancora.
- Proxy e Archiviazione: Supporto proxy e risultati memorizzati in SQLite.
- Cronologia e Grafici: Cronologia delle analisi e vista grafica sperimentale.
- Cache: Caching per ricerche ripetute più veloci (abilitato a livello multi-engine, non per ogni singolo engine).
Cosa Rende Cyberbro Unico
- Adatto ai Principianti: Accessibile a tutti i livelli di competenza.
- Ricerca ID Estensioni Chrome: Ottieni nomi di estensioni e dati CTI dagli ID.
- Distribuzione Leggera: Configurazione e utilizzo semplici.
- Estrazione Avanzata dei TLD: Rilevamento accurato del dominio root per ricerche migliori.
- Raccolta Dati Pragmatica: Utilizza GitHub e Google per trovare IoC trascurati.
- Integrazione Report CTI: Recupera report correlati agli IoC da IoC.One.
- Integrazione EDR: Verifica gli osservabili rispetto ai tuoi strumenti di sicurezza (MDE, CrowdStrike).
Per Iniziare - TL;DR
[!TIP] Se sei pigro, ti serve Docker.
Fai ungit clone; copia.env.samplein.env;docker compose uppoi vai sulocalhost:5000. Sì, tutto qui!
Per Iniziare
- Per iniziare, clona il repository
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
Modifica il file di configurazione (obbligatorio)
cp .env.sample .env
[!NOTE] Non hai le API key? Nessun problema, copia semplicemente
.env.samplein.enve lascia vuoti i valori opzionali. Fai attenzione se viene usato un proxy.
Potrai utilizzare tutti gli engine gratuiti!
- Compila i valori (incluso il proxy se necessario) nel file
.env.
[!WARNING]
.envcontiene segreti sensibili e non deve mai essere committato. Per distribuzioni in produzione/team, usa SOPS, Vault o un workflow equivalente con un gestore di segreti.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] A partire dalla versione
v0.13.0, Cyberbro non supporta piùsecrets.jsone la pagina/config. Cfr. discussione 165.
Se hai già unsecrets.jsonlegacy, convertilo in.envcon:python3 scripts/secrets_json_to_env.py
Consulta Opzioni avanzate per la distribuzione nella documentazione.
Avvia l'app
Pigro e semplice - usa docker
[!WARNING] Assicurati di installare il plugin
composecomedocker composee nondocker-compose. In Docker, l'app si associa a0.0.0.0all'interno del container anche se il tuo.envlocale impostaFLASK_HOST=127.0.0.1.
docker compose up # use -d to run in background and use --build to rebuild the image
- Vai su http://127.0.0.1:5000 e divertiti.
Non dimenticare di modificare
.envprima di costruire l'immagine.
Consulta Opzioni avanzate per la distribuzione nella documentazione per ottenere tutte le opzioni di distribuzione Docker.
Il vecchio metodo
- Clona il repository e installa i requisiti.
Potresti voler creare un venv prima di installare le dipendenze.
pip install -r requirements.txt
- Avvia l'app con
gunicorn(modalità clean).
gunicorn -c prod/gunicorn.conf.py app:app
- Avvia l'app in modalità sviluppo.
python3 app.py
Screenshot
Vedi tutti gli screenshot