

Decepticon v1.1.44
Agente di hacking autonomo per Red Team
Decepticon — Agente Red Team Autonomo
"Un altro hacker AI? Lasciateci indovinare — esegue nmap e scrive un report."


☁️ Non vuoi fare self-hosting? Decepticon è disponibile live nel cloud.
Salta la configurazione Docker — esegui engagement red-team autonomi direttamente dal tuo browser.

Installazione
Prerequisiti: Docker e Docker Compose v2. Supportato su macOS (Apple Silicon + Intel), Linux (amd64 + arm64) e Windows (amd64 + arm64) — nativamente tramite PowerShell o tramite WSL2 (Ubuntu / Kali).
macOS / Linux / WSL2
curl -fsSL https://decepticon.red/install | bash
decepticon onboard   # Interactive setup wizard (provider, API key, model profile)
decepticon           # Start the core stack and drop into the terminal CLI
L'avvio predefinito attiva il core management plane (LiteLLM, PostgreSQL, Neo4j, Skillogy, LangGraph, sandbox) e lancia la CLI del terminale. I workload specialistici (BloodHound CE, Sliver C2, Ghidra MCP, …) e la dashboard web si avviano su richiesta — l'orchestratore genera gli specialisti tramite ops_start("ad") ecc., e puoi avviare la dashboard dall'interno della CLI con /web (vedi Web Dashboard).
Windows (PowerShell, nativo)
irm https://decepticon.red/install.ps1 | iex
decepticon onboard
decepticon
→ Avvio rapido · Guida completa alla configurazione
Utilizzo da Claude Code o Codex
Dopo aver avviato Decepticon, registra il suo server MCP nel tuo coding agent:
claude mcp add --scope user decepticon -- decepticon mcp serve
codex mcp add decepticon -- decepticon mcp serve
Usa il comando per il coding agent che hai installato, poi esegui
decepticon skill install per aggiungere la guida operatore a entrambi gli agenti. Consulta la
guida per agenti esterni per l'Agent Skill,
il flusso di lavoro degli strumenti e il percorso di installazione da sorgente.
Utilizzo come libreria (pip)
Stai costruendo sopra gli agenti — un prodotto, un'integrazione di ricerca o un orchestratore personalizzato? Installa l'SDK da PyPI:
pip install decepticon              # core SDK
pip install "decepticon[neo4j]"     # + the knowledge-graph attack-chain tools
decepticon è un client SDK: fornisce le factory degli agenti, il middleware, gli strumenti e le skill, e indirizza le chiamate LLM e l'esecuzione sandbox ai servizi runtime via HTTP (DECEPTICON_LLM__PROXY_URL, SANDBOX_URL). L'esecuzione degli agenti richiede comunque quei servizi — usa lo stack Docker sopra, oppure punta gli URL ai tuoi equivalenti. Vedi Decepticon come libreria per la superficie di override delle factory, i plugin dichiarativi PluginBundle e il gate di sicurezza.
💖 Supporta Decepticon
Stiamo costruendo Decepticon verso un Vaccino Offensivo per il panorama delle minacce guidate dall'AI. Se credi nel red teaming autonomo come percorso verso una difesa più solida, considera di supportare il progetto.
Benchmark
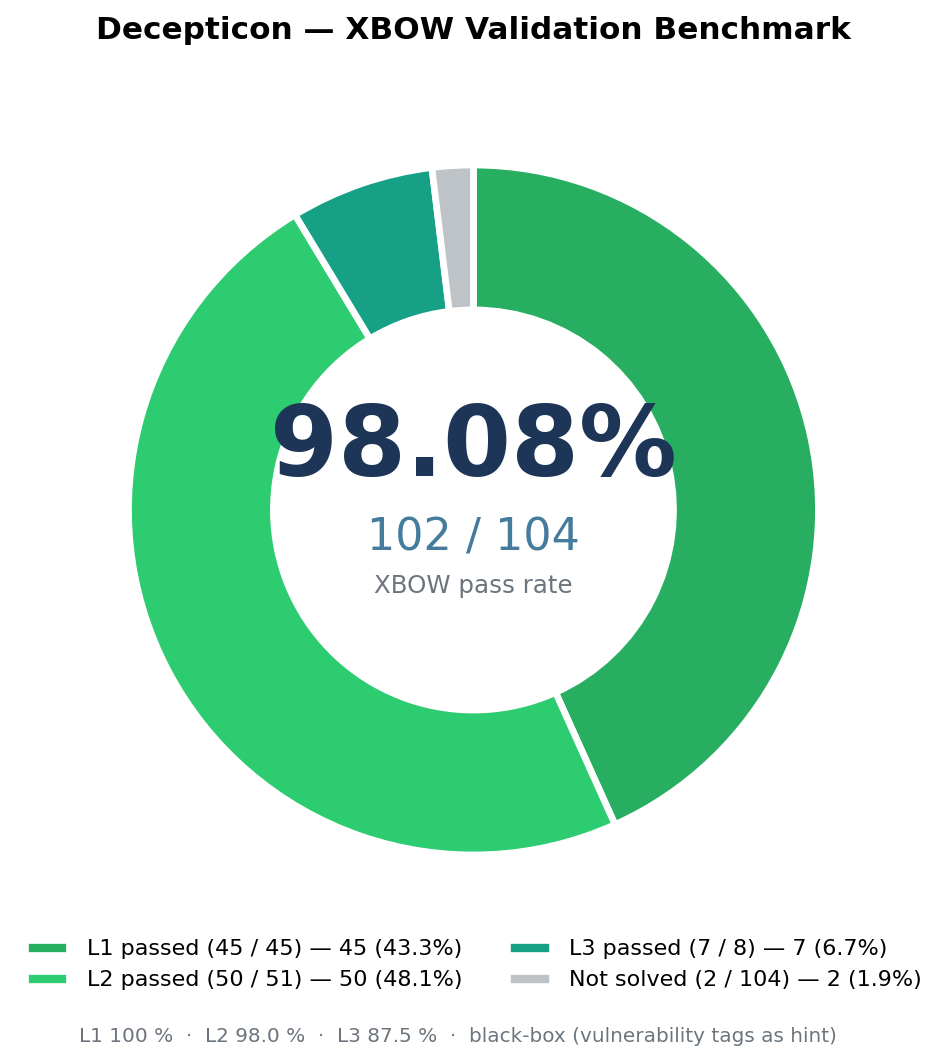
| Benchmark | Difficoltà | Tasso di superamento |
|---|---|---|
| XBOW validation-benchmarks | Facile (Livello 1) | 45 / 45 (100 %) |
| XBOW validation-benchmarks | Medio (Livello 2) | 50 / 51 (98.0 %) |
| XBOW validation-benchmarks | Difficile (Livello 3) | 7 / 8 (87.5 %) |
| XBOW validation-benchmarks | Tutti i livelli | 102 / 104 (98.08 %) |
- Indice completo per singola sfida, matrice delle classi di attacco e tracce LangSmith
- Confronto con altri agenti AI di pentest (Strix, PentestGPT, MAPTA, Cyber-AutoAgent, XBOW commerciale, …)
Cos'è Decepticon?
Lo spazio "AI + hacking" è pieno di demo che eseguono nmap e stampano un report. Non è questo il caso.
Decepticon è un agente Red Team autonomo professionale. Esegue catene di attacco realistiche — ricognizione, sfruttamento, escalation di privilegi, movimento laterale, C2 — come farebbe un vero avversario, non come fa uno scanner.