

shannon v2.1.0
Shannon è un penetration tester AI autonomo in modalità white-box per applicazioni web e API. Analizza il tuo codice sorgente, identifica i vettori di attacco ed esegue exploit reali per dimostrare le vulnerabilità prima che raggiungano la produzione.
[!NOTE] Shannon 3.0 è disponibile: analisi del codice di sicurezza più approfondita, risultati verificati in modo più accurato, una CLI ricostruita, CI/CD nativo, report PDF professionali e SARIF.
Shannon è un pentester AI autonomo per applicazioni web e API.
Analizza il tuo codice sorgente, identifica i percorsi di attacco ed esegue exploit reali per dimostrare le vulnerabilità prima che raggiungano la produzione. Nessun exploit, nessun report.
Questo repository è Shannon Open Source: l'agente completo, eseguito localmente dalla tua riga di comando.
Avvia Shannon
```bash npx @keygraph/shannon@latest ``` Il launcher interattivo ti guiderà attraverso la configurazione e il tuo primo pentest.
[!TIP] Agenti AI e LLM: inizia con llms.txt per una mappa concisa di questo repository, oppure usa llms-full.txt per il README e la documentazione combinati in un unico file.
Indice
- Indice
- Cos'è Shannon?
- Shannon in azione
- Avvio rapido
- Capacità principali
- Integrazioni CI/CD
- Edizioni
- Architettura
- Documentazione
- Sicurezza, ambito e limitazioni
- Licenza
- Riconoscimenti
- Informazioni su Keygraph
- Community e supporto
- Domande frequenti
Cos'è Shannon?
Shannon è un pentester AI autonomo sviluppato da Keygraph. Esegue test di sicurezza di applicazioni web e delle loro API sottostanti combinando l'analisi del codice sorgente con lo sfruttamento live.
Shannon analizza il codice sorgente della tua applicazione web per identificare potenziali vettori di attacco, poi utilizza l'automazione del browser e strumenti da riga di comando per eseguire exploit reali contro l'applicazione in esecuzione e le sue API. Solo le vulnerabilità con una proof-of-concept funzionante vengono incluse nel report finale.
Shannon è l'agente. Questo repository è Shannon Open Source, il pentester standalone che esegui tu stesso. Lo stesso Shannon alimenta anche la piattaforma Keygraph, il prodotto commerciale di pentesting di Keygraph. Vedi Edizioni per un confronto tra i due.
Perché esiste Shannon
Grazie a strumenti come Claude Code e Cursor, il tuo team rilascia codice senza sosta. Ma il tuo penetration test? Avviene una volta all'anno. Questo crea un enorme divario di sicurezza. Per gli altri 364 giorni, potresti rilasciare inconsapevolmente vulnerabilità in produzione.
Shannon colma questo divario fornendo penetration testing automatizzato e on-demand che può essere eseguito su ogni build o release.
Perché "Shannon"?
Prende il nome da Claude Shannon, il padre della teoria dell'informazione. Nel suo nucleo, il pentesting è un problema di informazione: ogni sonda riduce l'incertezza sullo stato di un sistema. I migliori strumenti massimizzano il segnale ottenuto da ogni richiesta, trasformando quei bit di conoscenza in un percorso di exploit.
Inoltre, volevamo che potessi dire: "Hey Claude, esegui Shannon" per trovare tutti i difetti di sicurezza nella tua app vibe-coded.
Non un sostituto dei pentester umani
Shannon è progettato per lavorare al fianco di pentester esperti e red teamer, non per sostituirli. I grandi pentester comprendono il business, concatenano gli attacchi in modi che nessuno aveva previsto e portano anni di giudizio che i modelli attuali non possono eguagliare.
Shannon risolve un problema diverso: c'è molto più software da testare di quanto i team di sicurezza abbiano tempo di coprire. I sistemi critici ricevono valutazioni periodiche da esperti, mentre la lunga coda di app interne, API e servizi in rapida evoluzione viene raramente testata del tutto.
Shannon sposta il pentesting a sinistra nel ciclo di vita dello sviluppo software (SDLC). Usalo per eseguire test supportati da exploit contro ambienti di staging e release alla cadenza con cui vengono effettivamente rilasciati, e riserva il tempo degli esperti umani per i rischi che richiedono qualcuno che conosca l'organizzazione.
Shannon in azione
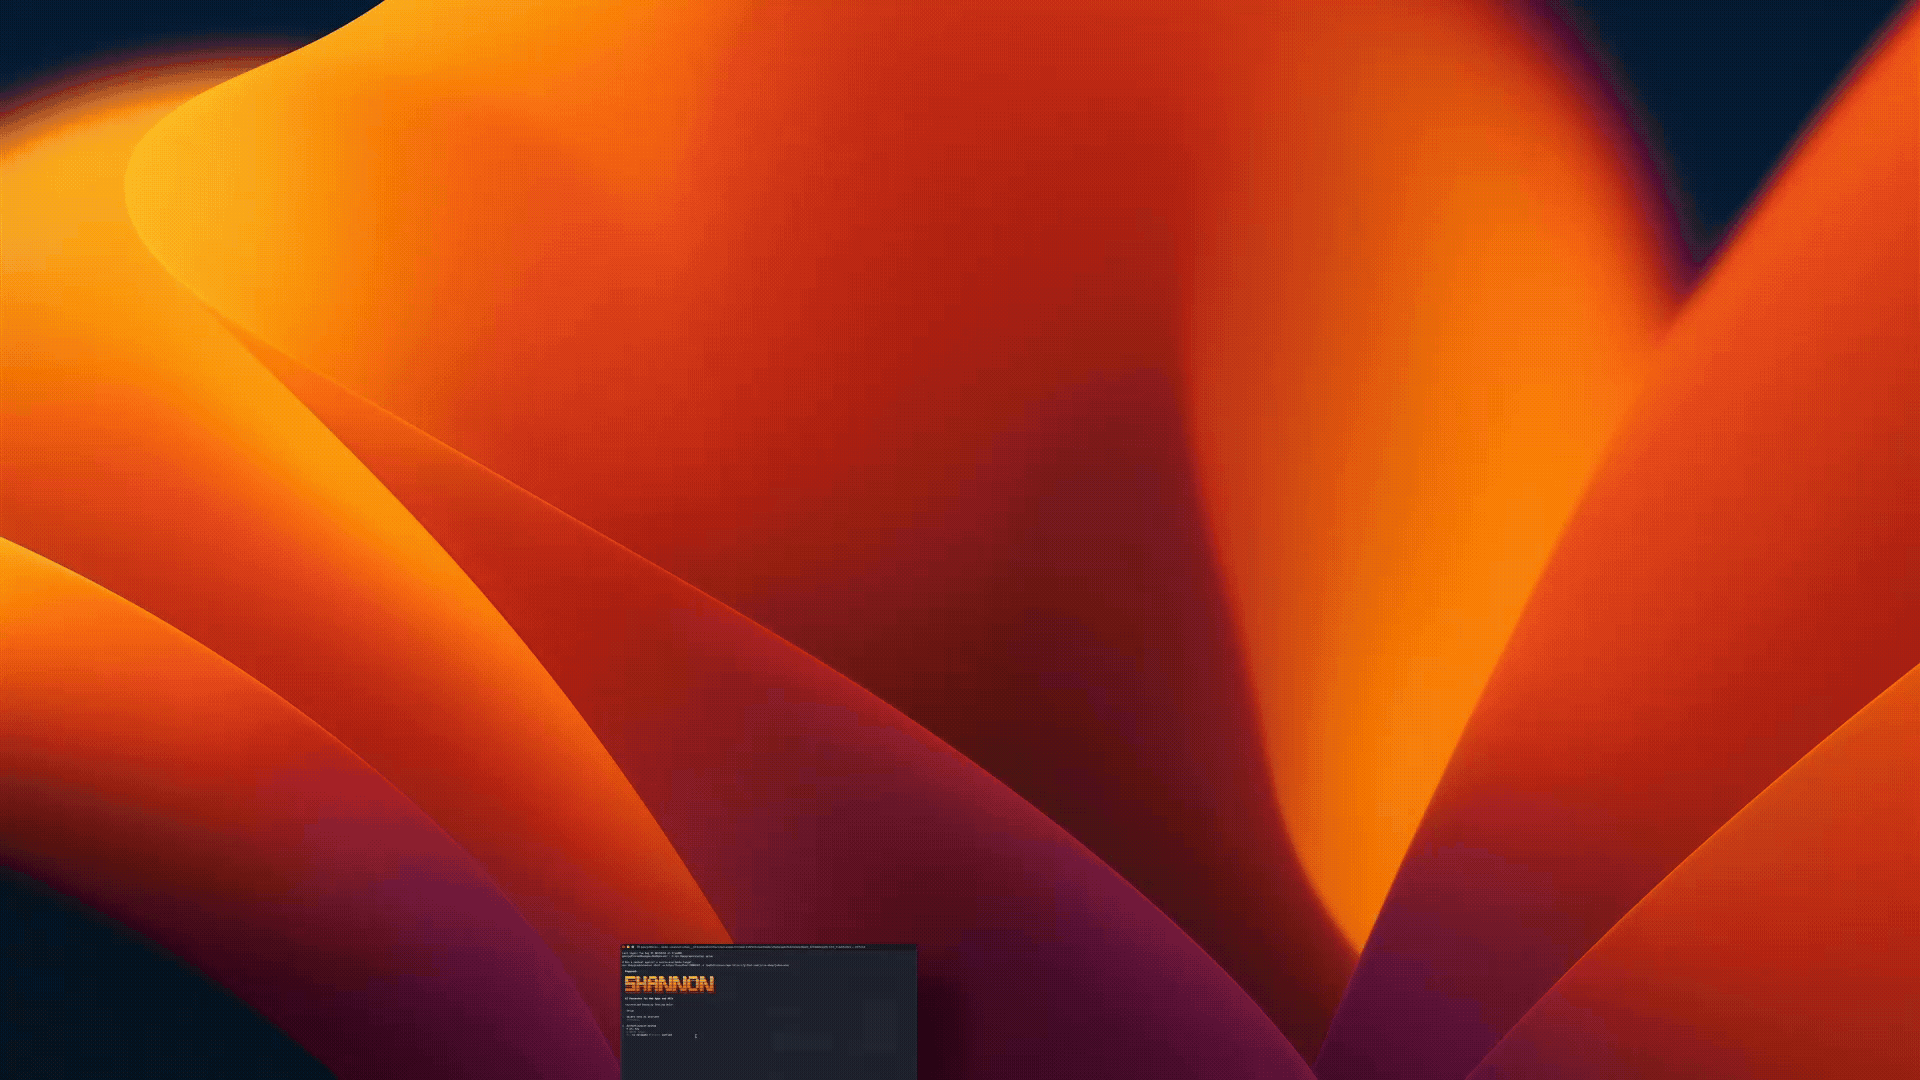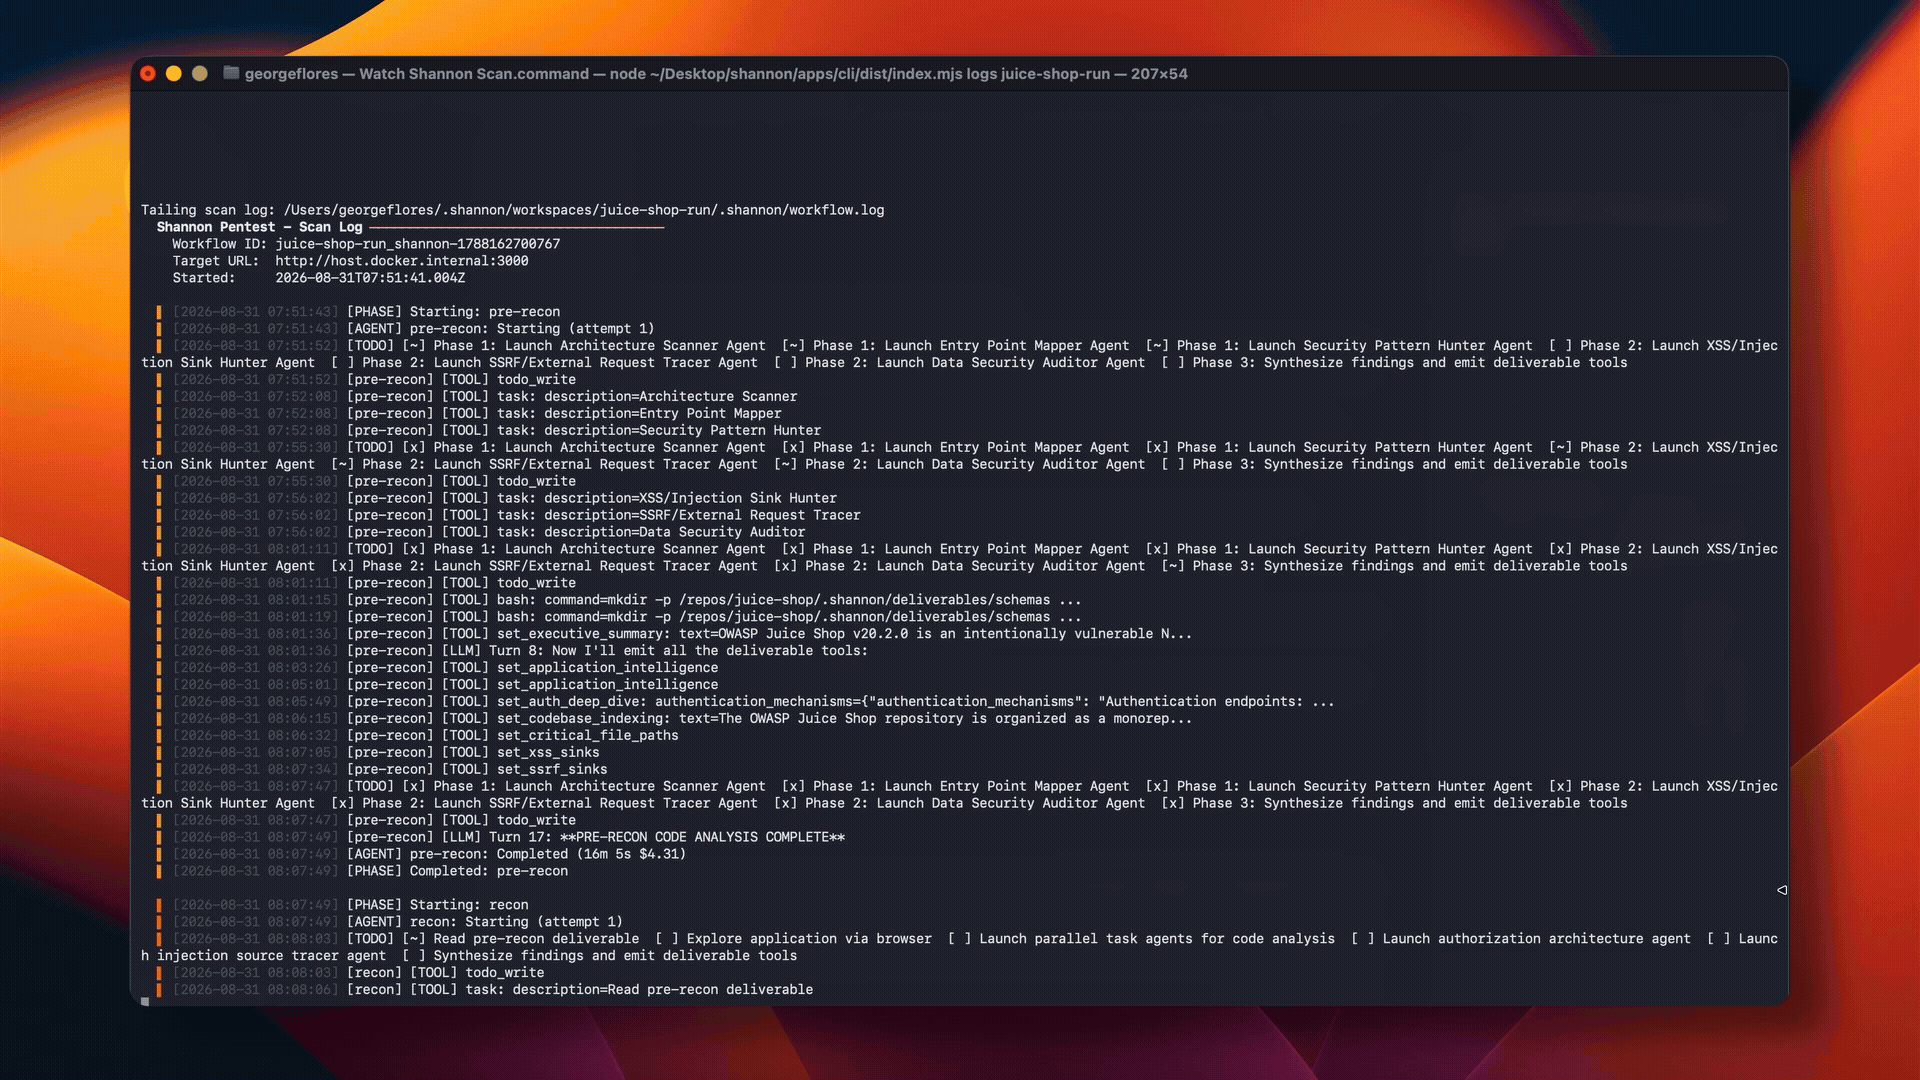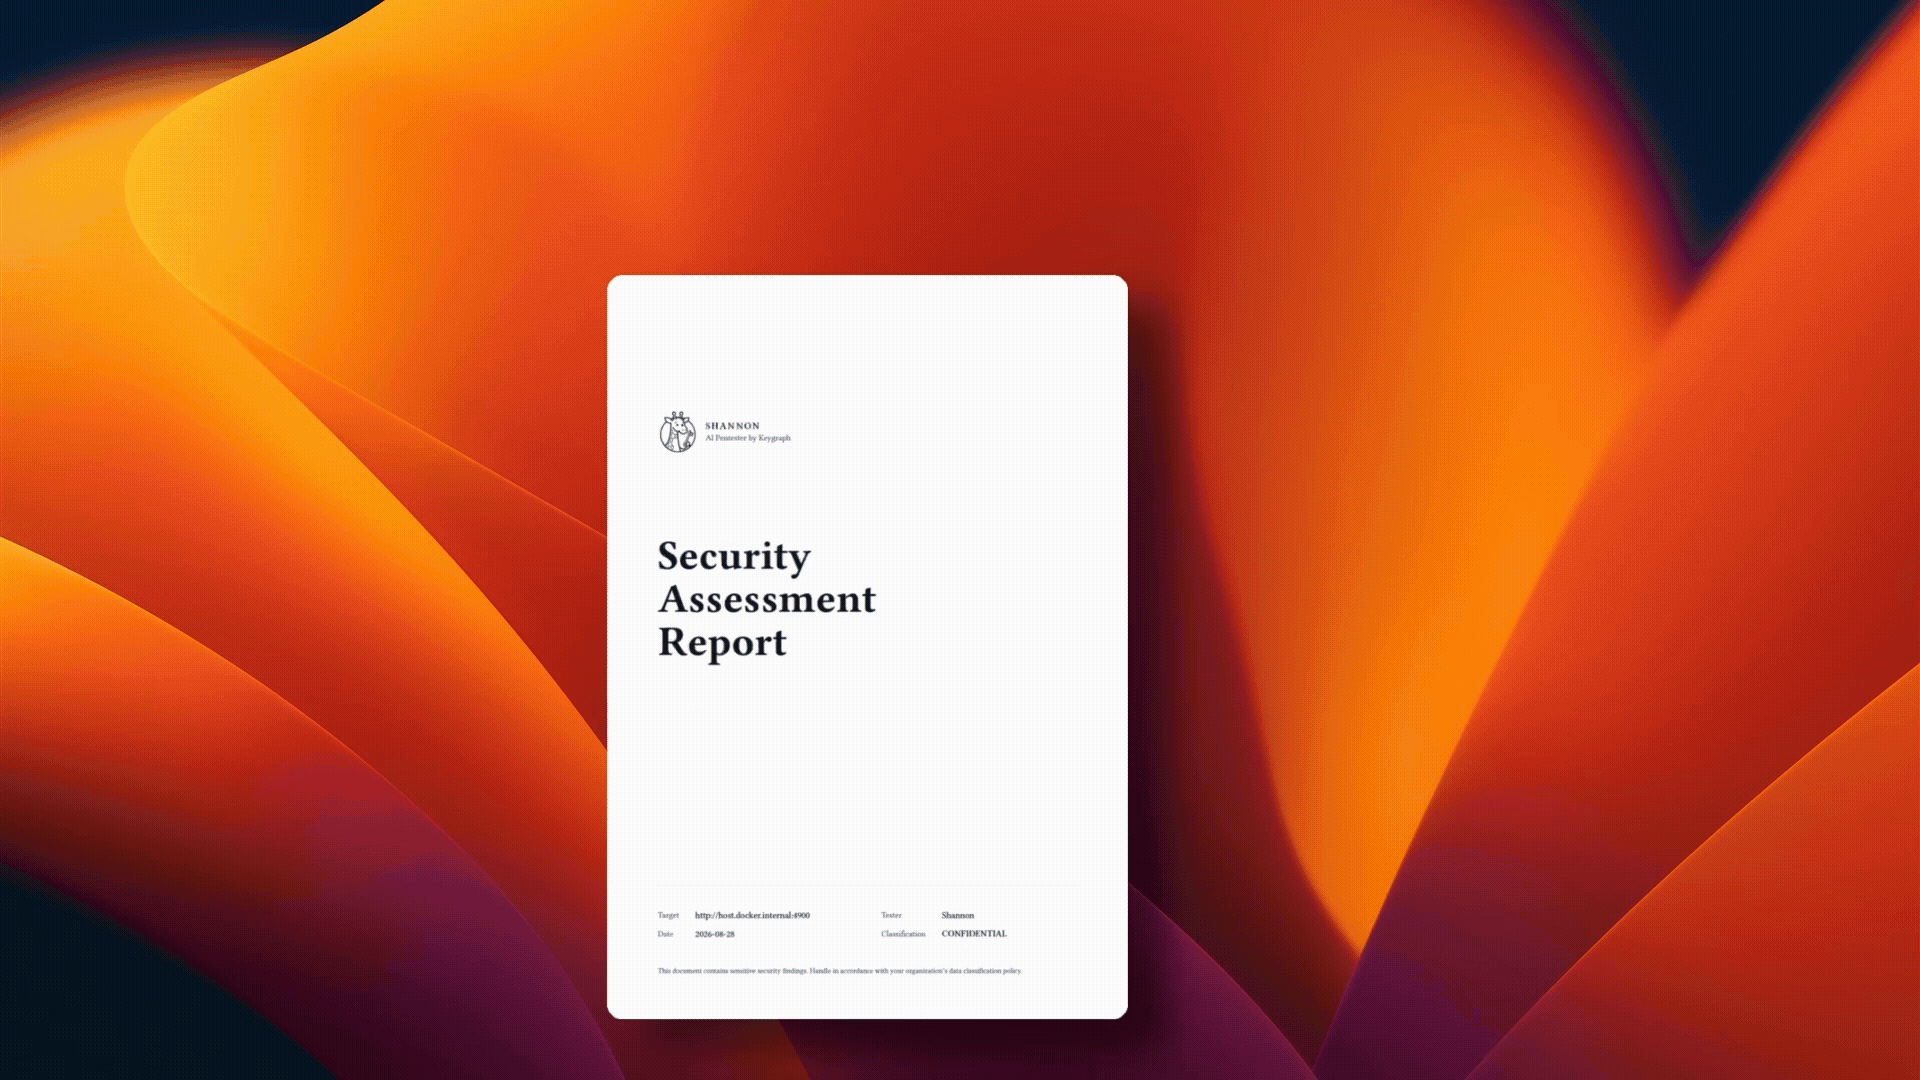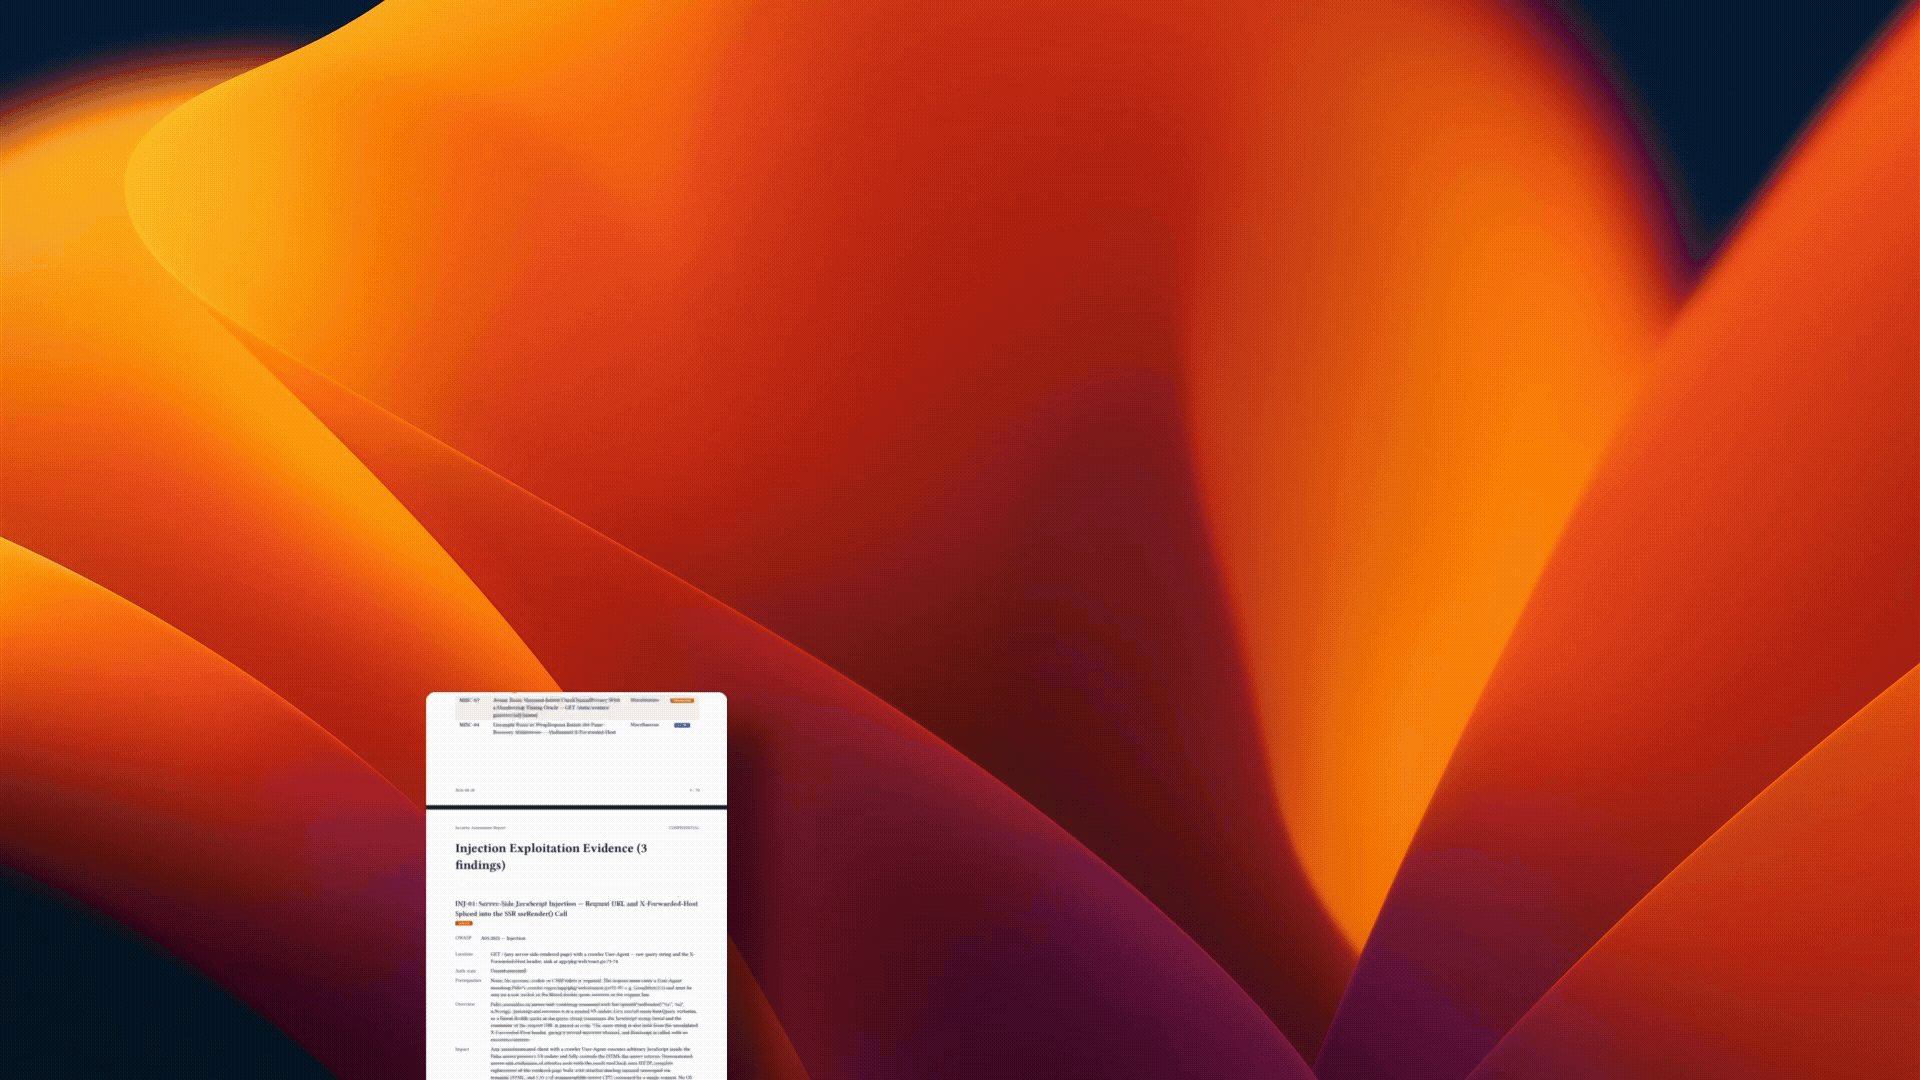
Questi report provengono da scansioni di Shannon Open Source su Photoview 2.4.0, una delle applicazioni nel confronto di Doyensec tra Aikido e XBOW. Abbiamo eseguito Shannon sulla stessa versione dell'applicazione e valutato i suoi risultati separatamente. Leggi lo studio Doyensec e il nostro confronto successivo di Shannon per metodologia, limitazioni, costi e risultati.