
voidaccess v2.0.2
Piattaforma OSINT per dark web auto-ospitata. Intelligence sulle minacce automatizzata dalla query al grafico in 13 passaggi. Alternativa gratuita a Recorded Future, DarkOwl e Flare.


Fai una domanda. Ottieni un report con fonti, un grafo in cui puoi cercare e IOC che puoi caricare.
Per ricercatori di sicurezza, team di threat intel, MSSP e investigatori autorizzati.
Usalo in versione hosted → voidaccess.pro
·
Esegui tu stesso → pip install voidaccess
Hosted, su voidaccess.pro
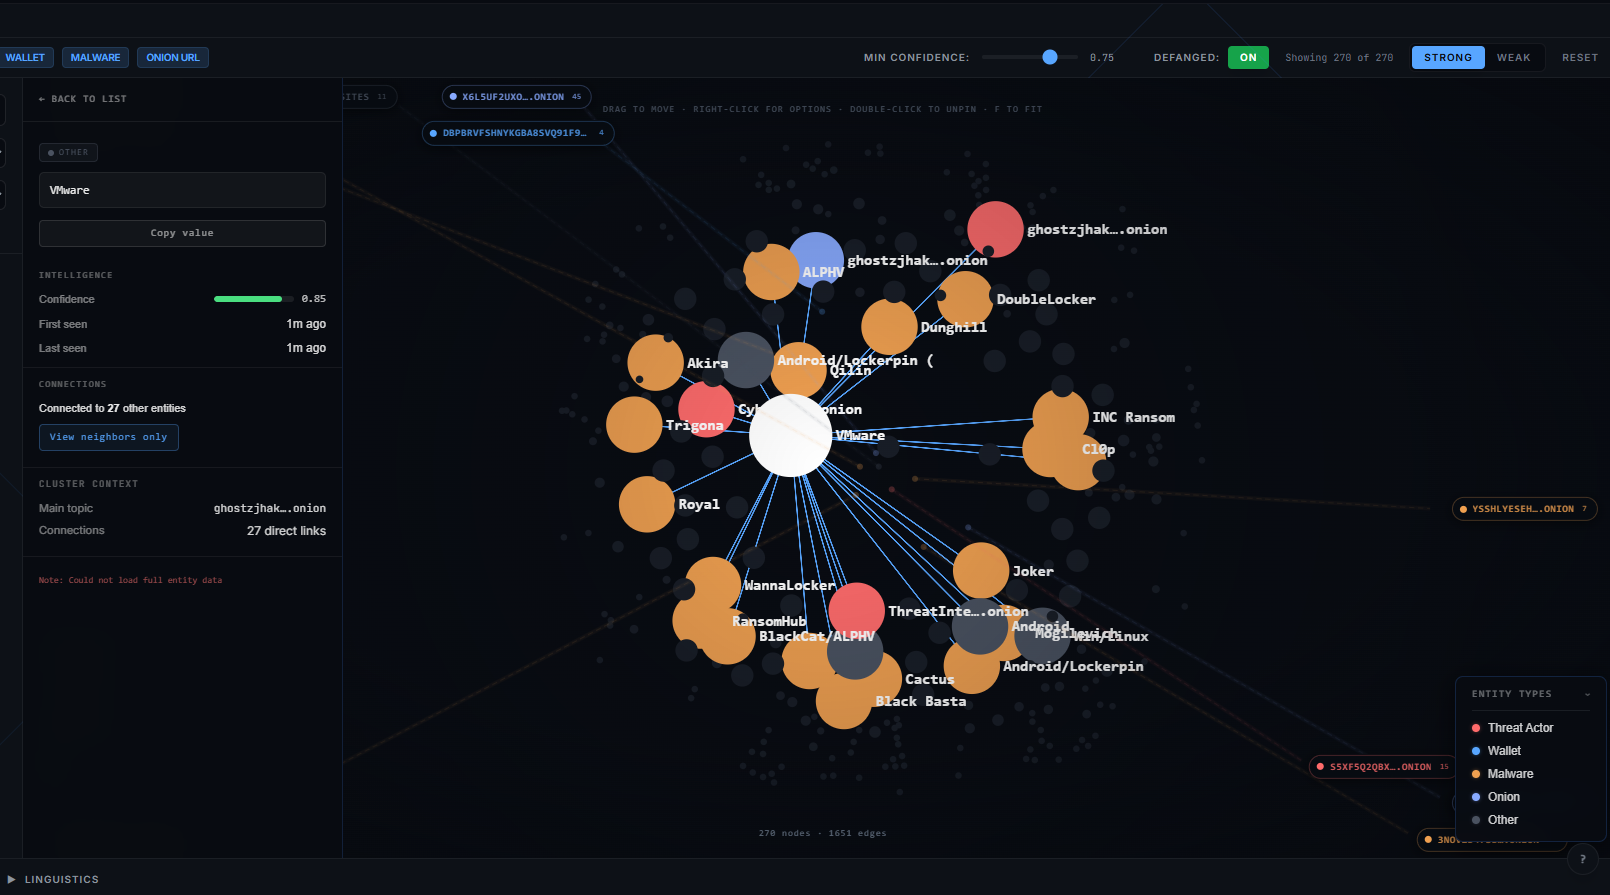
La versione hosted esegue questo motore per te. Le ricerche e i recuperi delle pagine partono dai nostri server attraverso Tor, così la tua ricerca non inizia dal tuo laptop o dalla rete dell'ufficio. Una vista live mostra ogni link trovato, mantenuto o scartato (duplicati, 404, timeout, il filtro di sicurezza), poi i risultati si aprono come un grafo con ogni valore ricercabile per categoria.
Inizia gratis su voidaccess.pro →
Come funziona
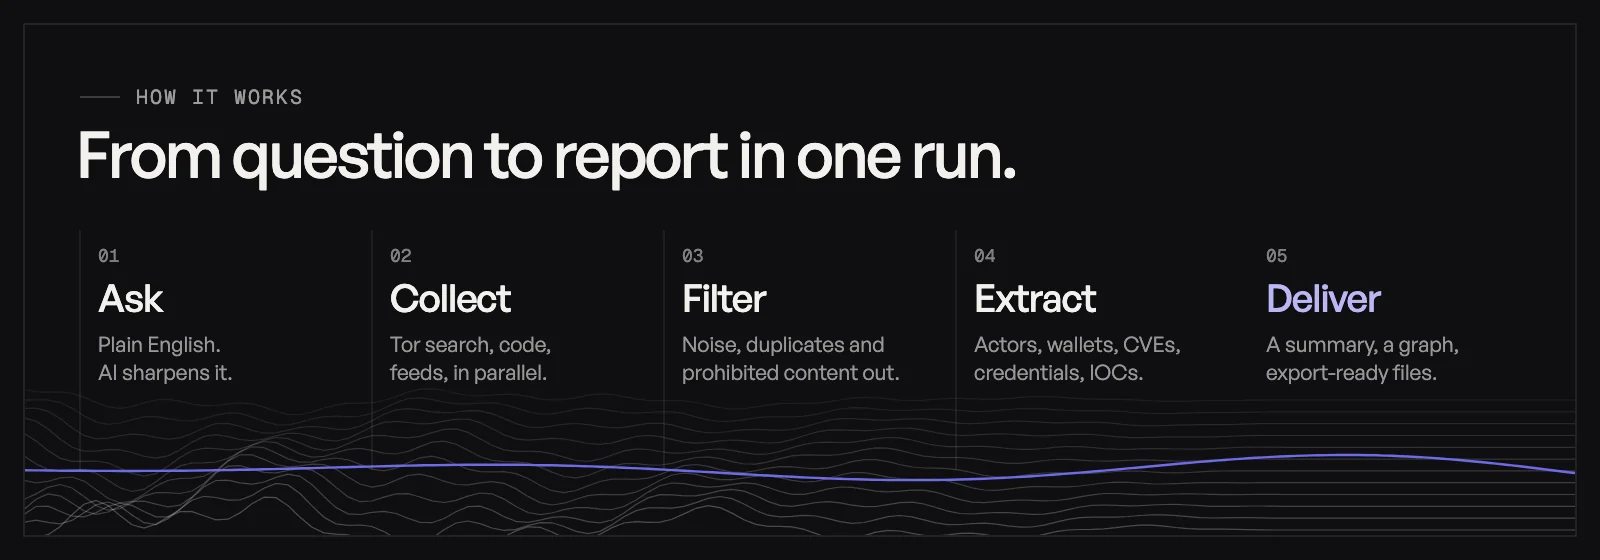
Una singola query si dirama in parallelo verso oltre 12 motori di ricerca Tor, host di codice, feed di sicurezza e seed .onion curati, poi segue i nuovi link .onion man mano che li trova. Le query, gli URL e i contenuti proibiti vengono scartati ai gate di sicurezza obbligatori. L'intera pipeline, con timeout e recupero, è descritta in Architecture.
Cosa trova
| Categoria | Esempi |
|---|---|
| Attori delle minacce | Handle degli attori, gruppi ransomware, famiglie di malware, tecniche MITRE ATT&CK |
| Infrastruttura | IPv4/IPv6, domini, URL, indirizzi .onion, hash di file |
| Wallet crypto | Bitcoin, Ethereum, Monero, Litecoin, Zcash, Solana, Tron e altri |
| Credenziali | Chiavi cloud, token, JWT, chiavi API, voci di stealer-log e combo-list (mascherate) |
| Messaggistica | Telegram, Discord, XMPP, Tox, Session, Matrix, Wire, ICQ, Wickr |
| Vulnerabilità | CVE, ID Exploit-DB |
Le entità sono collegate in un grafo di relazioni con community e cluster di infrastrutture, e correlate con i risultati precedenti.
Esegui tu stesso
pip install voidaccess
voidaccess configure                      # LLM provider, enrichment keys, Tor
voidaccess investigate "LockBit ransomware"
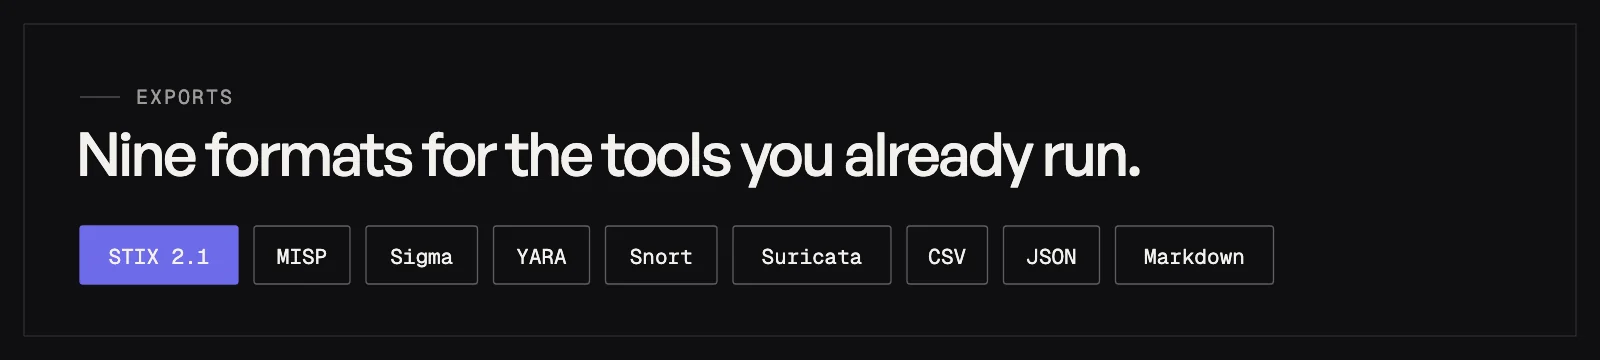
voidaccess export <id> --format stix     # stix, misp, sigma, yara, snort, suricata, package, csv, md, json
Non hai ancora Tor o una chiave LLM? voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow esegue un passaggio solo su clearnet. Per lo stack completo (PostgreSQL, Tor, API e interfaccia web) con Docker Compose, consulta la guida al self-hosting. Python 3.10+.
Riferimento CLI
| Comando | Descrizione |
|---|---|
voidaccess investigate "QUERY" | Avvia un'indagine |
voidaccess show | Apre il browser interattivo delle entità |
voidaccess export ID --format FORMAT | Esporta come STIX, MISP, Sigma, YARA, Snort, Suricata, package, CSV, Markdown o JSON |
voidaccess package ID | Crea un pacchetto ZIP di IOC |
voidaccess enrich ID | Arricchisce nuovamente un'indagine salvata |
voidaccess list | Elenca le indagini salvate |
voidaccess status | Mostra lo stato di configurazione, Tor, cache, motore e seed |
voidaccess actors | Elenca i profili persistenti degli attori |
voidaccess actor HANDLE [--timeline] [--note "TEXT"] | Mostra un attore, la sua timeline o aggiunge una nota |
voidaccess configure [llm | keys | tor] | Avvia la procedura guidata di configurazione, o una sua parte |
voidaccess version | Stampa la versione installata |
Le richieste opzionali su clearnet possono usare ScrapingAnt con --use-scraping-api o --use-proxies; il traffico Tor, .onion, GitHub e GitLab non è interessato.
Fonti e arricchimento
| Livello | Fonti |
|---|---|
| Ricerca nel dark web | Oltre 12 motori di ricerca Tor e seed .onion curati |
| Raccolta dal web aperto | Siti di paste, GitHub, GitLab e feed RSS curati |
| Feed di threat intelligence | AlienVault OTX, abuse.ch (MalwareBazaar, ThreatFox, URLhaus), CISA KEV |
| Contesto su IP e domini | Shodan InternetDB, GreyNoise, AbuseIPDB, Feodo Tracker, crt.sh, URLScan.io, Wayback Machine, CIRCL PDNS, RDAP |
| Contesto su file e identità | VirusTotal, Hybrid Analysis, Have I Been Pwned, EmailRep |
| Blockchain | BlockCypher ed Etherscan |