

 katrielmoses/voidaccess
Piattaforma OSINT per dark web auto-ospitata. Intelligence sulle minacce automatizzata dalla query al grafico in 13 passaggi. Alternativa gratuita a Recorded Future, DarkOwl e Flare.
<p align="center"> <img src="https://raw.githubusercontent.com/katrielmoses/voidaccess/main/public/logo_circle.png" width="160" alt="Logo di VoidAccess"> </p> <h1 align="center">VoidAccess</h1> <p align="center"> <a href="https://github.com/katrielmoses/voidaccess/blob/main/LICENSE"><img src="https://img.shields.io/badge/License-MIT-blue.svg" alt="License: MIT"></a> <a href="https://www.python.org/"><img src="https://img.shields.io/badge/Python-3.10+-blue.svg" alt="Python 3.10+"></a> <a href="https://github.com/katrielmoses/voidaccess/blob/main/docker-compose.yml"><img src="https://img.shields.io/badge/Docker-Compose-blue.svg" alt="Docker Compose"></a> <a href="https://pypi.org/project/voidaccess/"><img src="https://img.shields.io/pypi/v/voidaccess?logo=pypi&logoColor=white" alt="PyPI version"></a> <a href="https://pypi.org/project/voidaccess/"><img src="https://img.shields.io/pypi/dm/voidaccess" alt="PyPI downloads"></a> </p> OSINT auto-ospitabile per trasformare le query di ricerca sul dark web in intelligence sulle minacce strutturata. Realizzato per ricercatori di sicurezza, team di threat intelligence e investigatori autorizzati che necessitano di raccolta, arricchimento, mappatura delle relazioni ed esportazione in un unico flusso. ## Output del Terminale 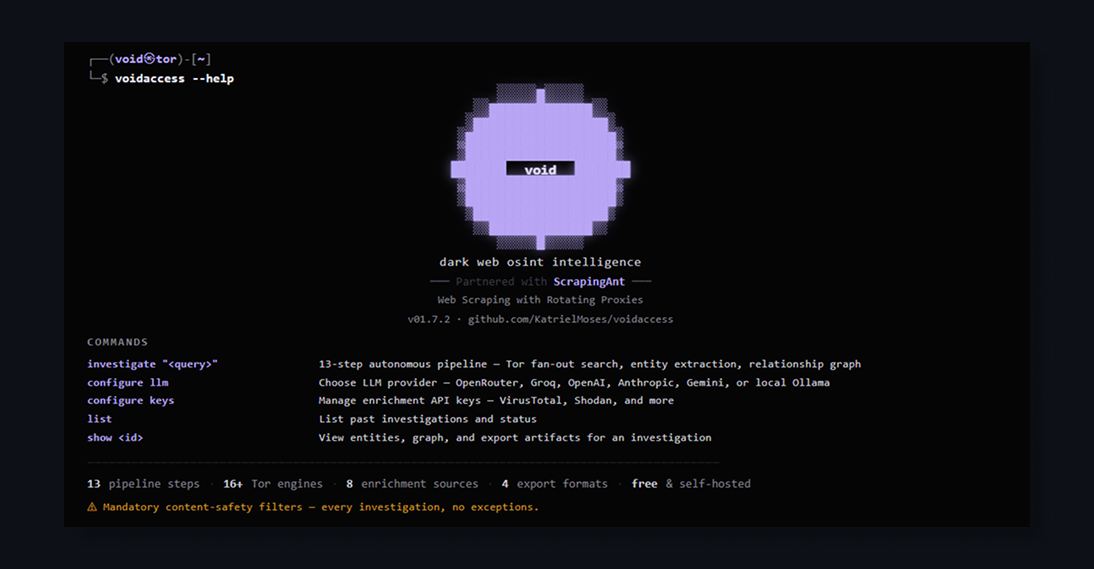 ## Avvio Veloce ```bash pip install voidaccess voidaccess investigate "LockBit ransomware" --no-llm --no-tor --depth shallow voidaccess list voidaccess actors voidaccess status ``` 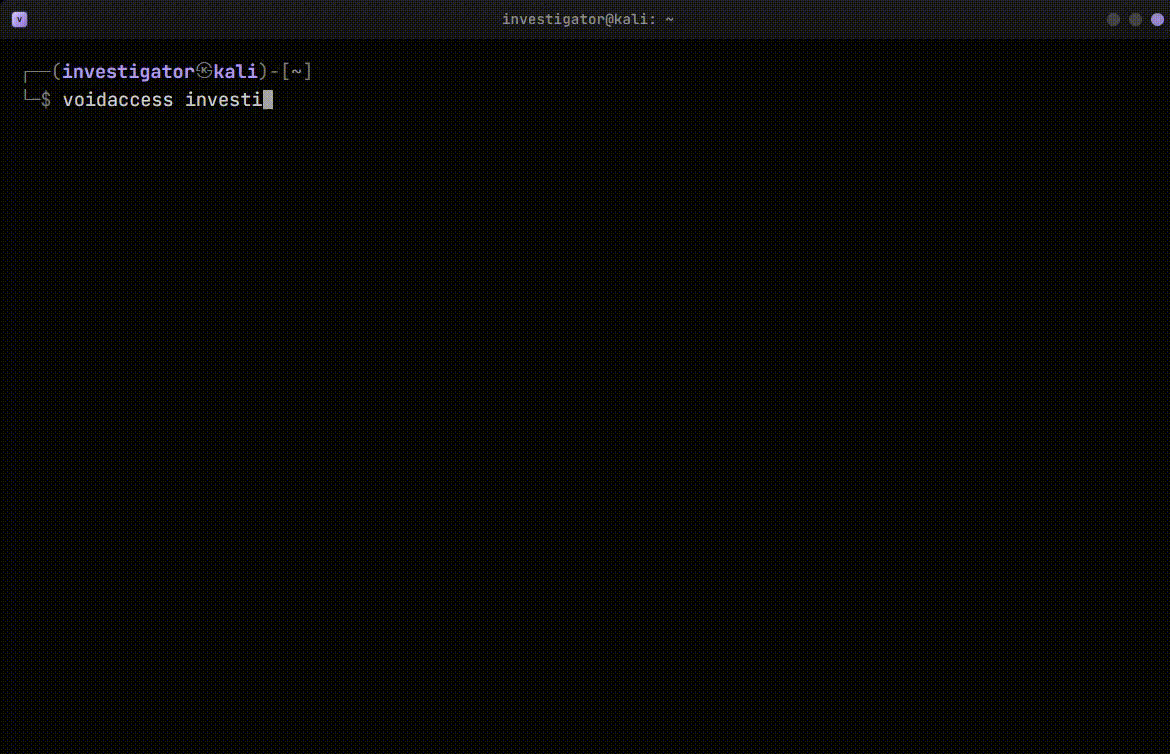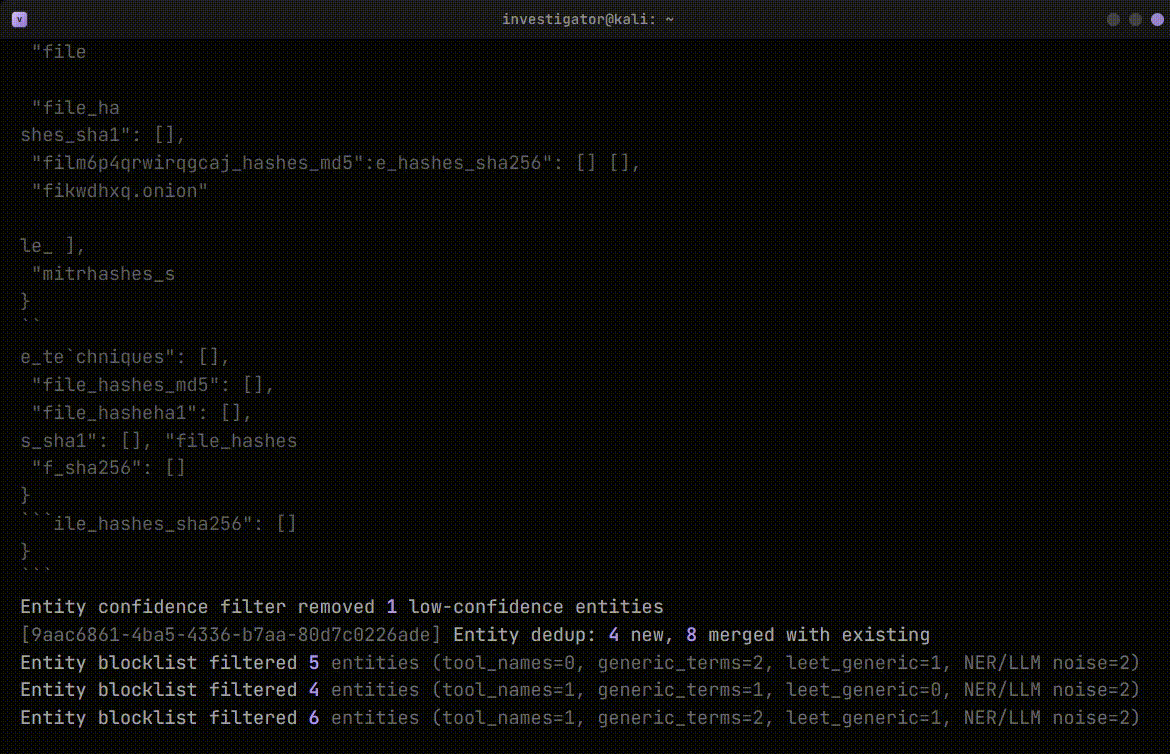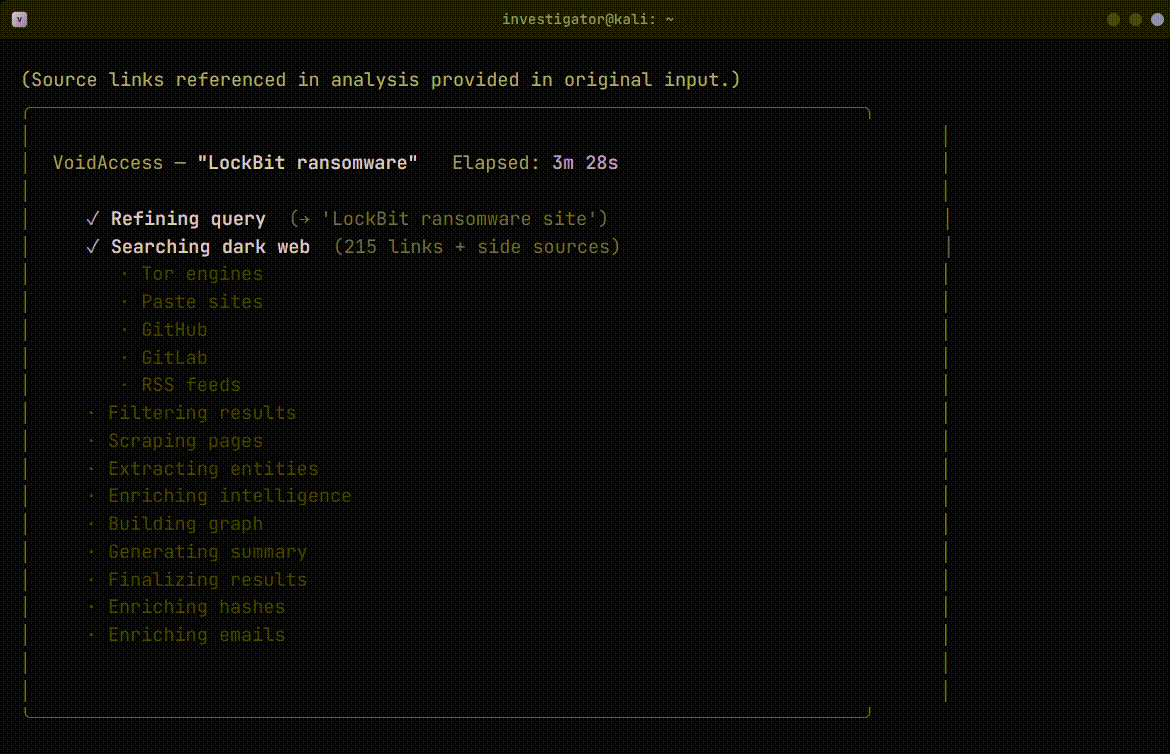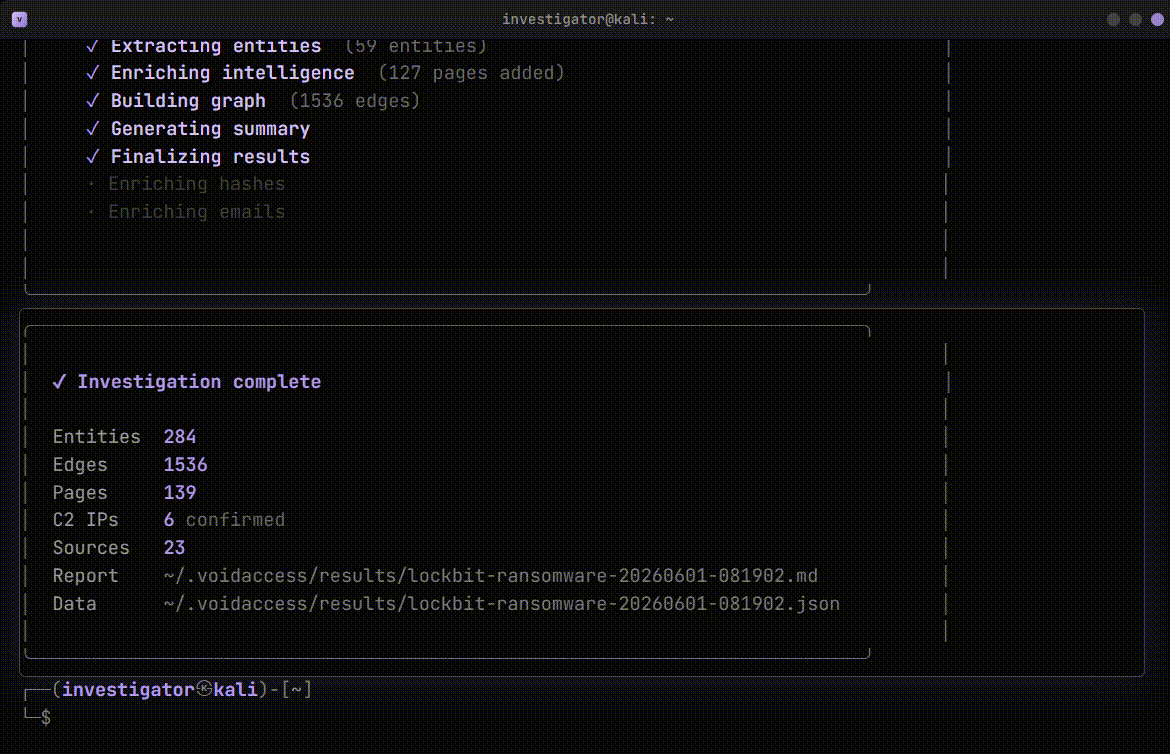 ## Cosa Fa - **Raccolta parallela** - cerca negli indici Tor, nei siti di paste, nei forges di codice, nei feed di sicurezza e nei semi `.onion` curati. - **Estrazione di entità** - trova IOC, wallet, credenziali, handle, vulnerabilità, attori, malware, persone e organizzazioni. - **Arricchimento multi-fonte** - aggiunge contesto su reputazione, violazioni, DNS passivo, sandbox, blockchain e feed di minacce. - **Intelligence sugli attori** - persiste alias, infrastruttura, note, timeline e relazioni tra indagini. - **Grafici di relazioni** - costruisce grafi di co-occorrenza, comunità, percorsi e cluster di infrastruttura. - **Sicurezza dei contenuti** - filtra query, URL, contenuti ed entità estratte non consentiti a porte obbligatorie della pipeline. - **Esportazioni strutturate** - produce STIX 2.1, MISP, Sigma, YARA, Snort, Suricata, CSV, Markdown, JSON e pacchetti IOC. - **CLI e interfaccia web** - esegue localmente con SQLite o come stack Docker Compose con PostgreSQL e interfaccia browser. ## Pipeline | Fase | Azione | |---|---| | 1 | Perfeziona la query di indagine con l'LLM selezionato | | 2 | Raccolta parallela da ricerca Tor, siti di paste, forges di codice, feed RSS e semi curati | | 3 | Filtra pagine rumorose o irrilevanti | | 4 | Arricchisce la query e gli indicatori iniziali da fonti di threat intelligence | | 5 | Scopre ricorsivamente ulteriori link `.onion` | | 6 | Riutilizza pagine già processate dalla cache vettoriale | | 7 | Recupera le pagine selezionate tramite Tor con limiti di dimensione della risposta | | 8 | Persiste i nuovi contenuti raccolti | | 9 | Unisce l'intelligence raccolta e arricchita | | 10 | Estrae entità con regex, NER e analisi LLM opzionale | | 11 | Incrocia le entità con i dataset storici e dei semi | | 12 | Costruisce relazioni, comunità e cluster di infrastruttura | | 13 | Genera il riepilogo finale dell'intelligence e il risultato pronto per l'esportazione | Il comportamento completo della pipeline, i timeout, il recupero e il flusso dei dati sono documentati in [Architettura](https://github.com/katrielmoses/voidaccess/blob/main/docs/architecture.md). ## Tipi di Entità | Categoria | Esempi | |---|---| | Criptovalute | Bitcoin, Ethereum, Monero, Litecoin, Zcash, Solana, Tron, ENS | | Indicatori di rete | IPv4, IPv6, domini, URL, indirizzi `.onion`, indirizzi MAC, chiavi PGP | | Indicatori di file | MD5, SHA-1, SHA-256, famiglie di malware | | Credenziali | Chiavi cloud, token, JWT, chiavi API, log di stealer, voci di combo-list | | Messaggistica | Telegram, Discord, XMPP, Tox, Session, Matrix, Wire, ICQ, Wickr | | Vulnerabilità | CVE, tecniche e tattiche MITRE ATT&CK, ID Exploit-DB | | Contenuti di rilevamento | Regole YARA, modelli Nuclei, indicatori Snort e Suricata | | Threat intelligence | Handle di attori, gruppi ransomware, link a paste, persone, organizzazioni, località | ## Raccolta e Arricchimento | Livello | Fonti | |---|---| | Ricerca sul dark web | 16+ motori di ricerca Tor e semi `.onion` curati | | Raccolta dal web aperto | Pastebin, dpaste, paste.ee, Rentry, GitHub, GitLab e feed RSS curati | | Feed di minacce | AlienVault OTX, abuse.ch, MalwareBazaar, ThreatFox, URLhaus, ransomware.live, CISA KEV | | Contesto IP e dominio | Shodan InternetDB, GreyNoise, AbuseIPDB, Feodo Tracker, C2IntelFeeds, crt.sh, URLScan.io, Wayback Machine, CIRCL PDNS, RDAP | | Contesto file e identità | VirusTotal, Hybrid Analysis, Have I Been Pwned, EmailRep | | Blockchain | BlockCypher e Etherscan | Le fonti che necessitano di chiavi API saltano correttamente quando le chiavi sono assenti. Il riferimento completo alle chiavi e alla configurazione si trova in [Architettura](https://github.com/katrielmoses/voidaccess/blob/main/docs/architecture.md#13-configuration-reference). ### Embedding vettoriali opzionali L'installazione predefinita può funzionare senza PyTorch. Quando lo stack di embedding non è disponibile, VoidAccess registra che sta utilizzando un codificatore di fallback SHA-256 deterministico. Installa le dipendenze NLP opzionali per abilitare gli embedding vettoriali completi con sentence-transformer: ```bash pip install "voidaccess[nlp]" ``` ## Fornitori LLM | Fornitore | Modelli tipici | Note | |---|---|---| | OpenRouter | DeepSeek, Llama, Claude | Percorso predefinito; sono disponibili modelli gratuiti | | Groq | Llama | Inferenza ospitata veloce con un livello gratuito | | OpenAI | Modelli GPT | Chiave API richiesta | | Anthropic | Claude | Claude Haiku è il predefinito testato | | Google Gemini | Gemini Flash e Pro | Chiave Google AI Studio richiesta | | Ollama | Qualsiasi modello locale installato | Locale e adatto per implementazioni air-gapped | ## Riferimento CLI | Comando | Descrizione | |---------|-------------| | `voidaccess investigate "QUERY"` | Avvia un'indagine | | `voidaccess show` | Apre il browser interattivo delle entità | | `voidaccess export INVESTIGATION_ID --format FORMAT` | Esporta in STIX, MISP, Sigma, YARA, Snort, Suricata, pacchetto, CSV, Markdown o JSON | | `voidaccess package INVESTIGATION_ID` | Crea un pacchetto ZIP di IOC | | `voidaccess enrich INVESTIGATION_ID` | Ri-arricchisce un'indagine salvata | | `voidaccess list` | Elenca le indagini salvate | | `voidaccess status` | Mostra lo stato di configurazione, Tor, cache, motore e semi | | `voidaccess actors` | Elenca i profili persistenti degli attori | | `voidaccess actor HANDLE` | Mostra il profilo di un attore | | `voidaccess actor HANDLE --timeline` | Mostra la timeline delle attività di un attore | | `voidaccess actor HANDLE --note "TESTO"` | Aggiunge una nota analista al profilo di un attore | | `voidaccess timeline HANDLE` | Apre direttamente la timeline di un attore | | `voidaccess configure` | Esegue la procedura guidata di configurazione | | `voidaccess configure llm` | Configura fornitore, modello e chiave LLM | | `voidaccess configure keys` | Configura le chiavi API per l'arricchimento | | `voidaccess configure tor` | Sovrascrive host e porta del proxy Tor | | `voidaccess version` | Stampa la versione installata | Le richieste opzionali su clearnet possono utilizzare [ScrapingAnt](https://scrapingant.com/?ref=mzliyzh) con `--use-scraping-api` o `--use-proxies`; il traffico Tor, `.onion`, GitHub e GitLab non viene influenzato. ## Self-Hosting Esegui l'intero stack PostgreSQL, Tor, FastAPI e Next.js con Docker Compose. La [guida al self-hosting](https://github.com/katrielmoses/voidaccess/blob/main/docs/self-hosting.md) copre la configurazione guidata, la configurazione dell'ambiente, le operazioni e la risoluzione dei problemi. ## Link | | | |-|-| | [Guida al self-hosting](https://github.com/katrielmoses/voidaccess/blob/main/docs/self-hosting.md) | Docker Compose, configurazione dell'ambiente, operazioni e risoluzione dei problemi | | [Architettura](https://github.com/katrielmoses/voidaccess/blob/main/docs/architecture.md) | Interni della pipeline, moduli, schema, API, arricchimento, grafo e riferimento alla configurazione | | [Contribuire](https://github.com/katrielmoses/voidaccess/blob/main/CONTRIBUTING.md) | Configurazione di sviluppo, standard e pull request | | [Sicurezza](https://github.com/katrielmoses/voidaccess/blob/main/SECURITY.md) | Versioni supportate e segnalazione privata di vulnerabilità | | [Politica di utilizzo](https://github.com/katrielmoses/voidaccess/blob/main/docs/USAGE_POLICY.md) | Requisiti di uso autorizzato e attività vietate | | [PyPI](https://pypi.org/project/voidaccess/) | Pacchetto pubblicato e file di rilascio | | [GitHub](https://github.com/KatrielMoses/VoidAccess) | Sorgente, issue e rilasci | ## Licenza MIT. Usa VoidAccess solo per attività autorizzate di ricerca sulla sicurezza e threat intelligence; consulta la [Politica di Utilizzo](https://github.com/katrielmoses/voidaccess/blob/main/docs/USAGE_POLICY.md).
