
WinObjEx64 v2.1.1
Windows Object Explorer 64-bit
WinObjEx64
Windows Object Explorer 64-bit
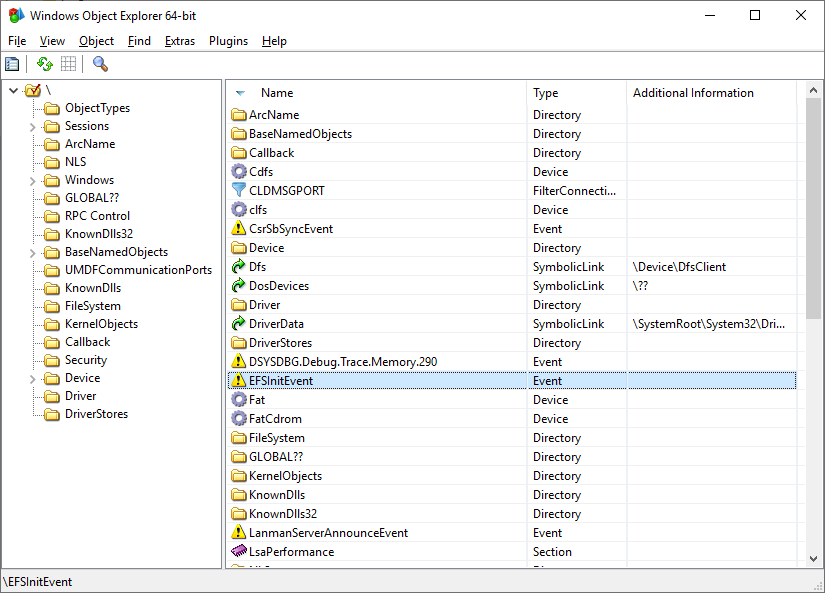
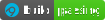
WinObjEx64 è un'utilità avanzata che ti consente di esplorare lo spazio dei nomi del Windows Object Manager. Per alcuni tipi di oggetti, puoi fare doppio clic su di essi o utilizzare il pulsante "Proprietà..." della barra degli strumenti per ottenere maggiori informazioni, come descrizione, attributi, utilizzo delle risorse, ecc. WinObjEx64 ti consente di visualizzare e modificare le informazioni di sicurezza relative agli oggetti se possiedi i diritti di accesso necessari.
Requisiti di sistema
WinObjEx64 non richiede privilegi amministrativi. Tuttavia, sono necessari privilegi amministrativi per visualizzare gran parte dello spazio dei nomi e per modificare le informazioni di sicurezza relative agli oggetti.
WinObjEx64 funziona solo sui seguenti Windows x64: Windows 7, Windows 8, Windows 8.1 e Windows 10/11, incluse le varianti Server.
Funzionalità
Visualizza elenco
-
Esplora l'intero spazio dei nomi del Windows Object Manager
-
Albero gerarchico degli oggetti
-
Risoluzione dei collegamenti simbolici
-
Informazioni sulla versione per oggetti di tipo
Sectionsupportati da un file immagine -
Informazioni aggiuntive per oggetti di tipo
WindowStation -
Visualizza i dettagli degli oggetti:
- Descrizioni
- Flag
- Attributi non validi
- Tipo di pool di memoria
- Informazioni specifiche del tipo di oggetto
- Dump della memoria delle strutture relative all'oggetto1:
ALPC_PORTCALLBACK_OBJECTDEVICE_OBJECTDRIVER_OBJECTDIRECTORY_OBJECTFLT_SERVER_PORT_OBJECTKEVENTKMUTANTKSEMAPHOREKTIMERKQUEUE(IoCompletion)OBJECT_SYMBOLIC_LINKOBJECT_TYPE
- Handle aperti
- Statistiche
- Diritti di accesso supportati
- Etichetta di fiducia del processo
- E altro ancora...
-
Visualizza nelle sotto-strutture del dump1:
ALPC_PORT_ATTRIBUTESDEVICE_MAPLDR_DATA_TABLE_ENTRYOBJECT_TYPE_INITIALIZERUNICODE_STRING- E molti altri
-
Modifica le informazioni di sicurezza relative agli oggetti2
-
Rileva modifiche IRP negli oggetti driver (tramite dump delle strutture)1
-
Rileva hooking del kernel negli oggetti (tramite dump delle strutture)1
-
Cerca oggetti per nome e/o tipo
-
-
Visualizzatore di informazioni di sistema
- Stato e tipo di avvio
- Opzioni di integrità del codice
- Flag di mitigazione
- Versione e build di Windows
-
Visualizzatore dell'elenco dei driver caricati
- Dump del driver selezionato1
- Esporta l'elenco dei driver in file CSV
- Salta alla posizione del file del driver
- Rileva driver "shimmed" dal Kernel Shim Engine1
- Visualizza le proprietà del file del driver
-
Visualizzatore di mailslot/named pipe
- Elenca tutti i mailslot/named pipe registrati
- Modifica le informazioni di sicurezza delle named pipe4
- Statistiche degli oggetti
-
Visualizzatore dell'albero gerarchico dei processi2
- Mostra ID processo, nome utente, indirizzi
EPROCESS - Evidenzia i processi per tipo (simile a Process Explorer)
- Mostra l'elenco dei thread per il processo selezionato
- Mostra indirizzi
ETHREAD - Proprietà comuni per oggetti Process/Thread:
- Proprietà di base (come per altri tipi di oggetti)
- Ora di inizio
- Tipo di processo
- Nome del file immagine
- Riga di comando
- Directory corrente
- Mitigazioni applicate
- Protezione
- Stato del flag "Critical Process"
- Modifica della sicurezza
- Salta alla posizione del file del processo
- Informazioni sul token del processo/thread:
- Nome utente
- SID utente
- SID AppContainer
- Sessione
- UIAccess
- Stato di elevazione
- Livello di integrità
- Privilegi e gruppi
- Proprietà aggiuntive del token:
- Proprietà di base (come per altri tipi di oggetti)
- Elenco degli attributi di sicurezza
- Modifica della sicurezza
- Mostra ID processo, nome utente, indirizzi
-
Visualizzatore della cache delle licenze software
- Elenca le licenze registrate
- Visualizza i dati della licenza
- Dump dei dati della licenza
SL_DATA_BINARYsu file
-
Visualizzatore dei dati utente condivisi
- Dump strutturato delle sezioni chiave di
KUSER_SHARED_DATA
- Dump strutturato delle sezioni chiave di
-
Visualizzatore delle callback di sistema1
- Mostra indirizzi, moduli e dettagli delle callback per:
PsSetCreateProcessNotifyRoutinePsSetCreateProcessNotifyRoutineExPsSetCreateProcessNotifyRoutineEx2PsSetCreateThreadNotifyRoutinePsSetCreateThreadNotifyRoutineExPsSetLoadImageNotifyRoutinePsSetLoadImageNotifyRoutineExKeRegisterBugCheckCallbackKeRegisterBugCheckReasonCallbackCmRegisterCallbackCmRegisterCallbackExIoRegisterShutdownNotificationIoRegisterLastChanceShutdownNotificationPoRegisterPowerSettingCallbackSeRegisterLogonSessionTerminatedRoutineSeRegisterLogonSessionTerminatedRoutineExIoRegisterFsRegistrationChangeIopFsListsCallbacksIoRegisterPlugPlayNotificationObRegisterCallbacksDbgSetDebugPrintCallbackDbgkLkmdRegisterCallbackPsRegisterAltSystemCallHandler- CodeIntegrity
SeCiCallbacks ExRegisterExtensionPoRegisterCoalescingCallbackPsRegisterPicoProviderKeRegisterNmiCallbackPsRegisterSiloMonitorEmProviderRegister
- Mostra indirizzi, moduli e dettagli delle callback per:
-
Visualizzatore dello spazio dei nomi privato del Windows Object Manager1
- Informazioni sulle voci dello spazio dei nomi
- Dettagli del descrittore di confine
- Proprietà comuni degli oggetti
-
Visualizzatore di KiServiceTable1
- Dump di
KiServiceTable(SSDT) gestito daNtoskrnl - Salta al modulo della voce di servizio
- Esporta in file CSV
- Dump di
-
Visualizzatore di W32pServiceTable1
- Dump di
W32pServiceTable(Shadow SSDT) gestito daWin32k - Supporto per l'inoltro di importazione di Win32k
- Risoluzione degli ApiSet di Win32k
- Salta al modulo della voce di servizio
- Esporta in file CSV
- Dump di
-
Visualizzatore di CmControlVector
- Dump dell'array
CmControlVectordiNtoskrnl - Esporta i dati della memoria del kernel in un file1
- Esporta in file CSV
- Dump dell'array
-
Integrazione negli appunti: Copia indirizzi/nomi degli oggetti negli appunti
-
Supporto per Wine/Wine-Staging3
-
Sottosistema di plugin
- Plugin inclusi:
- ApiSetView: Visualizzatore di Windows ApiSetSchema (supporta il caricamento dello schema da file)
- Example plugin: Template per sviluppatori
- Sonar: Visualizzatore di protocolli NDIS (dump dei dettagli del protocollo)
- ImageScope: Dettagli migliorati per oggetti di tipo
Section(tramite menu contestuale)
- Plugin inclusi:
-
Documentazione
- Callback di Windows
- Sottosistema di plugin
- Richiede il supporto del driver (vedere la sezione "Driver Support").
- Potrebbero essere necessari privilegi amministrativi.
- Le funzionalità interne di Windows non sono disponibili su Wine/Wine-Staging.
- Per alcune named pipe sono necessari privilegi amministrativi.