
AutoPWN-Suite v2.4.5
AutoPWN Suite è un progetto per la scansione delle vulnerabilità e lo sfruttamento automatico dei sistemi.
AutoPWN Suite
AutoPWN Suite è un progetto per la scansione di vulnerabilità e lo sfruttamento automatico dei sistemi.


Funzionalità
CLI
- Scansione e sfruttamento completamente automatici
- Rilevamento dell'intervallo IP di rete senza input dell'utente
- Rilevamento delle vulnerabilità basato sulle versioni dei servizi
- Test di vulnerabilità delle applicazioni web (LFI, XSS, SQLI)
- Directory busting di applicazioni web
- Ottieni informazioni sulle vulnerabilità direttamente dal tuo terminale
- Scarica automaticamente exploit relativi alle vulnerabilità scoperte
- Modalità Noise per creare traffico sulla rete
- Modalità Evasione per scansione stealth
- Selezione automatica del tipo di scansione in base al livello di privilegio
- Output facile da leggere con formattazione ricca
- Specifica degli argomenti tramite file di configurazione
- Invia i risultati della scansione tramite webhook o email
- Funziona su Windows, macOS e Linux
- Utilizzo come modulo
- Utilizzo come demone per eseguire scansioni periodiche della rete
Interfaccia Web
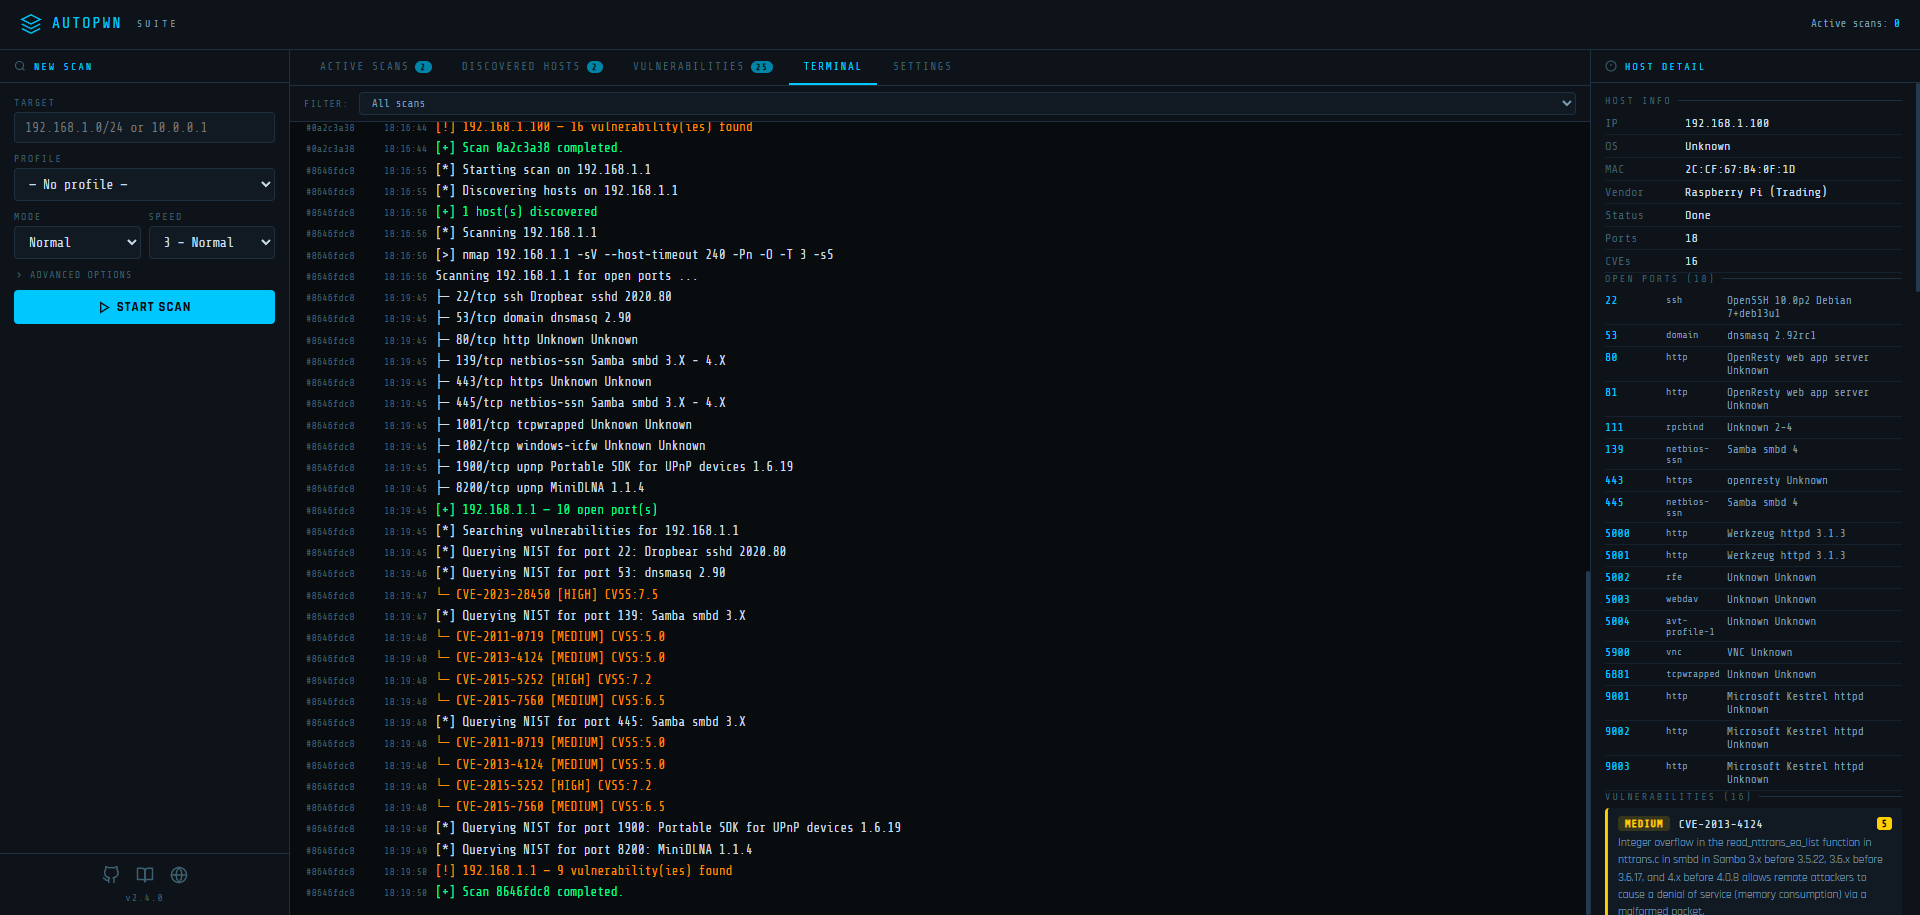
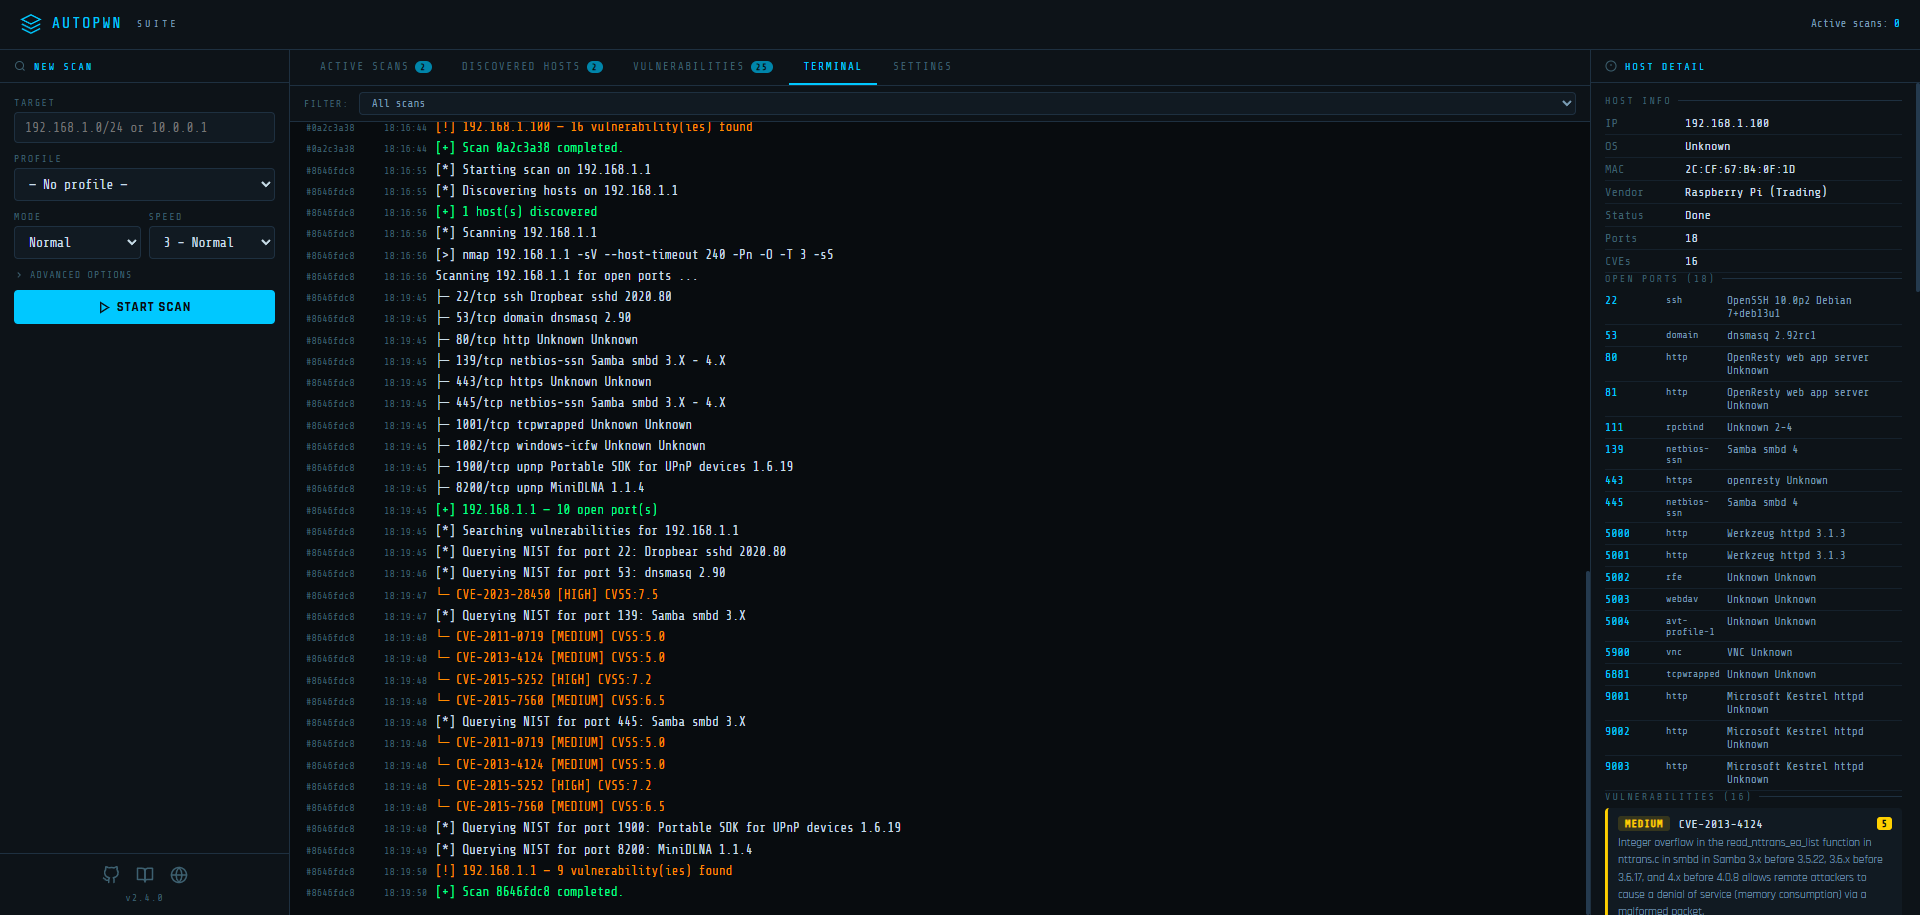
AutoPWN Suite include una dashboard web integrata per gestire le scansioni dal tuo browser.
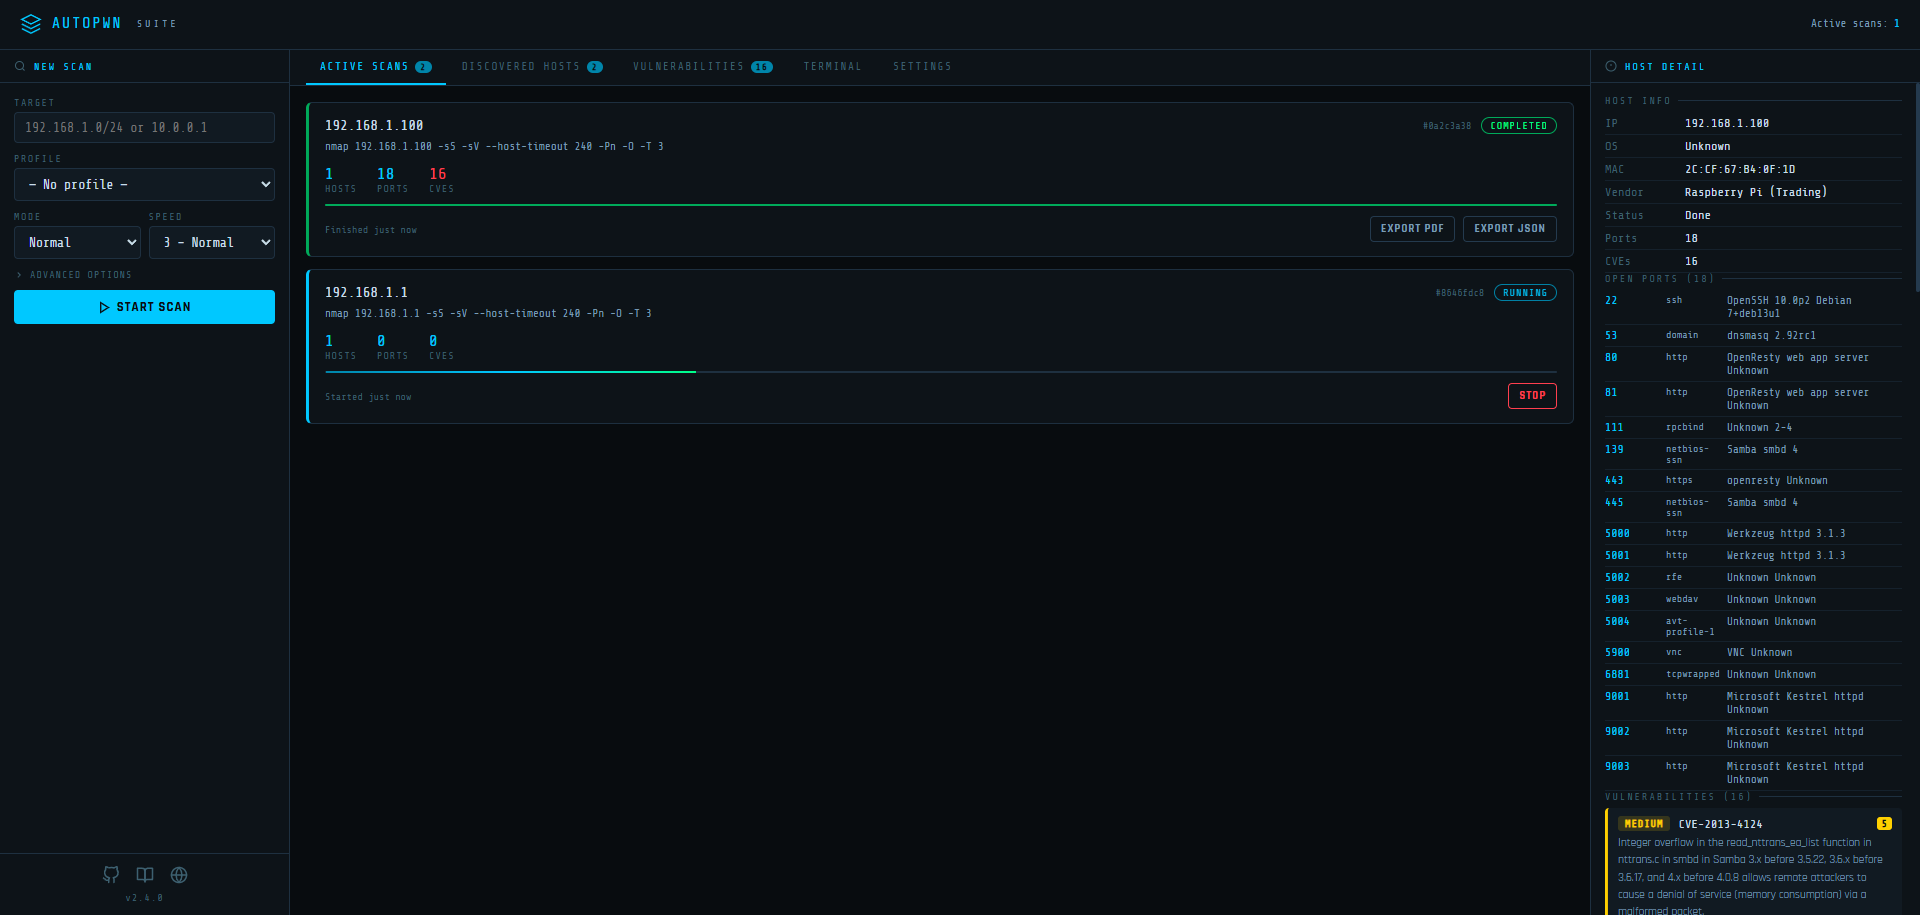
- Scansioni multiple simultanee - Avvia e monitora più scansioni contemporaneamente
- Output live del terminale - Visualizza i comandi nmap e i risultati in tempo reale tramite SSE
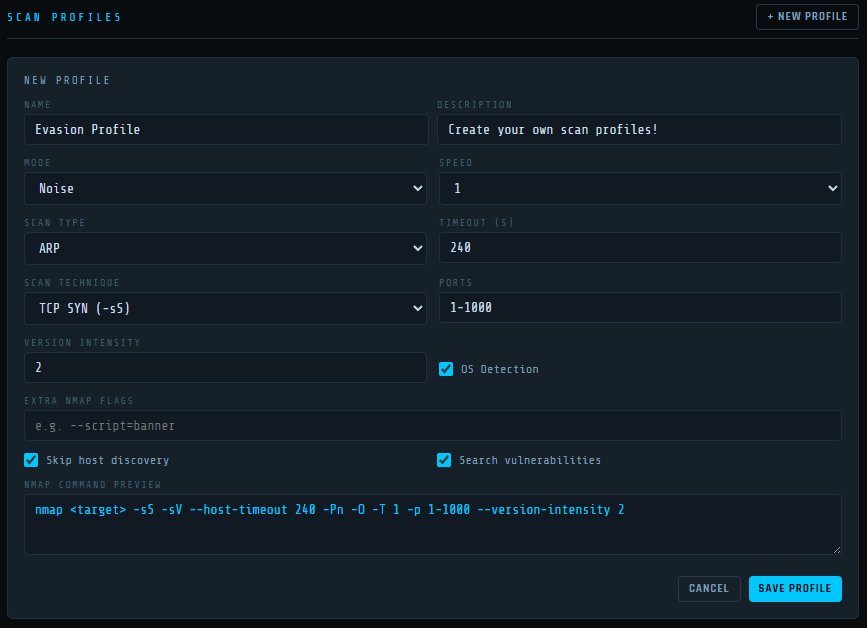
- Profili di scansione - Salva e riutilizza configurazioni di scansione (tecnica, velocità, timeout, porte, evasione, flag personalizzati)
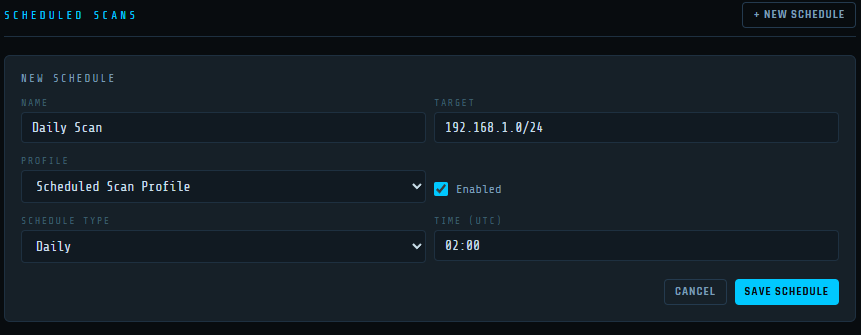
- Scansioni pianificate - Imposta scansioni ricorrenti con pianificazione cron e caricamento automatico del profilo
- Tecniche di scansione - Scegli tra scansioni TCP SYN, TCP Connect, UDP, Window, ACK, FIN, Xmas, Null, Maimon e SCTP
- Modalità Evasione - Pacchetti frammentati, porta di origine falsificata e lunghezza dei dati imbottita
- Notifiche email - Ricevi notifiche al completamento della scansione con riepiloghi dei risultati inline
- Notifiche webhook - Invia i risultati della scansione a qualsiasi endpoint webhook
- Impostazioni persistenti - Tutte le impostazioni, i profili e le pianificazioni vengono salvati su disco
- Configurabile tramite variabili d'ambiente - Imposta host, porta e directory dati senza toccare il codice
Come Funziona?
AutoPWN Suite utilizza la scansione TCP-SYN di nmap per enumerare l'host e rilevare la versione del software in esecuzione. Dopo aver raccolto sufficienti informazioni sull'host, AutoPWN Suite genera automaticamente un elenco di parole chiave per cercare nel database delle vulnerabilità NIST.
Demo
AutoPWN Suite ha un output molto user-friendly e facile da leggere.

Installazione
Windows
git clone https://github.com/GamehunterKaan/AutoPWN-Suite.git
cd AutoPWN-Suite
pip install -r requirements.txt
Linux
Per un'installazione a livello di sistema su Linux (che richiede privilegi di root), usa lo script di installazione fornito. (Consigliato)
# Installa come root
sudo bash install.sh
# Disinstalla
sudo bash uninstall.sh
Puoi clonare il repository e creare un ambiente virtuale. Questo metodo di installazione può essere usato per installazioni non root su Linux.
git clone https://github.com/GamehunterKaan/AutoPWN-Suite.git
cd AutoPWN-Suite
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
Docker
Il modo più veloce per avviare la web UI. Scarica il file docker-compose.yml ed esegui:
docker compose up -d
La web UI sarà disponibile all'indirizzo http://localhost:8080.
Configurazione
Modifica docker-compose.yml per cambiare host, porta o directory dati:
environment:
  - AUTOPWN_DATA_DIR=/data        # Dove vengono salvati impostazioni/profili/pianificazioni
  - AUTOPWN_WEB_HOST=0.0.0.0     # Indirizzo di ascolto
  - AUTOPWN_WEB_PORT=8080        # Porta di ascolto
Nota: La rete dell'host (
network_mode: host) è necessaria affinché nmap possa scoprire e scansionare i dispositivi sulla tua rete locale.
Puoi anche eseguire la CLI tramite Docker:
docker run -it --net=host gamehunterkaan/autopwn-suite -t 192.168.1.0/24 -y
Cloud
Puoi usare Google Cloud Shell.

Utilizzo
È sempre consigliato eseguire con privilegi di root (sudo).
CLI
Modalità Automatica
autopwn-suite -y
Scansiona un Target Specifico
autopwn-suite -t <indirizzo ip del target>
Modifica la Velocità di Scansione
autopwn-suite -s <1, 2, 3, 4, 5>
Modifica la Modalità di Scansione
autopwn-suite -m <evade, noise, normal>
Per maggiori dettagli sull'uso e i flag, usa il flag -h.
Installazione del Demone
autopwn-suite --daemon-install
Interfaccia Web
Avvia la dashboard web:
autopwn-suite --web
Con host e porta personalizzati:
autopwn-suite --web --web-host 0.0.0.0 --web-port 3000
API REST
L'interfaccia web espone un'API REST completa: