
isms-builder v1.37.0
Sistema di Gestione della Sicurezza delle Informazioni auto-ospitato — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz
ISMS Builder
Sistema di gestione della sicurezza delle informazioni self-hosted — open source, nessun cloud richiesto



📖 Wiki — Utilizzo dell'immagine Docker e variabili d'ambiente, architettura e moduli, FAQ, contribuire (DE/EN)
⚠️ Avviso di sicurezza: repository falsi e copie che distribuiscono malware
ISMS Builder non ha "release" pacchettizzate, installer o file ZIP scaricabili — l'unica fonte legittima è questo repository, clonato o scaricato direttamente da GitHub come semplice codice sorgente. Siamo a conoscenza di almeno un repository malevolo che impersona questo progetto (README falso, pulsante "Download" falso che rimanda a uno ZIP camuffato da screenshot, contenente un loader malware per Windows — catena di payload
.cmd→.exe→ Lua-DLL). Non scaricare né eseguire alcun ZIP/installer/exe "isms_builder" da fonti diverse da questo repository. Se trovi un repo o un sito sospetto che impersona questo progetto, apri una issue o una discussion così possiamo segnalarlo.
Stato: sviluppo attivo — non ancora un prodotto finito. I moduli principali sono funzionanti e in uso, ma alcune funzionalità sono incomplete e la piattaforma è ancora in crescita. Contributi, feedback e test sul campo sono molto benvenuti — è esattamente per questo che è stato reso open source.
🛡️ Progetto correlato: NIS2 Quick-Check — un self-check NIS2 gratuito e autonomo (10 domini × 5 domande, tutti i 27 stati membri dell'UE, tutte le 24 lingue ufficiali dell'UE). Funziona interamente nel browser, senza backend, senza installazione. Non fa parte di ISMS Builder e non è necessario per utilizzarlo — solo uno strumento complementare per un primo orientamento rapido.
Cos'è ISMS Builder?
ISMS Builder è una piattaforma web self-hosted per la gestione di un Sistema di Gestione della Sicurezza delle Informazioni (ISMS). Copre l'intero ciclo di vita della conformità — dalla redazione delle policy alle evidenze di audit — per ISO 27001:2022, NIS2, GDPR/DSGVO, BSI IT-Grundschutz e altri framework.
Nessun cloud. Nessun costo SaaS. I tuoi dati restano sul tuo server.
Progettato per PMI, team IT e consulenti che necessitano di un vero strumento ISMS senza un contratto con un fornitore a cinque cifre.
Uso previsto e ambito
Questo progetto è nato come strumento di lavoro per un singolo professionista ISMS e da lì è cresciuto. È open source perché il lavoro può essere utile ad altri — non perché sia un prodotto commerciale mascherato. Essere espliciti su questo ti aiuta a decidere se è adatto alla tua situazione.
Per cosa è pensato. Un piccolo team ISMS — spesso una persona, a volte una manciata — che redige e mantiene la documentazione di un sistema di gestione: policy, rischi, asset, controlli, evidenze. Si prevede che il numero di persone che necessitano di un account rimanga contenuto. Raggiungere un vasto pubblico funziona senza account: le conferme delle policy vengono inviate come link basati su token, così i destinatari leggono e confermano un documento senza mai effettuare il login e senza comparire in alcun elenco utenti.
Cosa si aspetta da te. ISMS Builder è self-hosted, e tutto ciò che ne consegue è tuo: deployment, TLS, hardening, backup, aggiornamenti, controllo degli accessi e gli obblighi di protezione dei dati per qualunque cosa tu vi memorizzi. Il progetto fornisce una configurazione predefinita ragionevole, non un servizio gestito.
Cosa non è. Non esiste un'offerta SaaS ospitata, né un contratto di supporto commerciale, né un accordo sul livello di servizio. Non è un prodotto di hosting multi-tenant. Non ti certifica rispetto ad alcuno standard e non è consulenza legale — ti aiuta a organizzare e documentare il lavoro, ma la valutazione resta tua e del tuo auditor.
Chi lo mantiene. Una persona, accanto a un lavoro a tempo pieno. Issue e discussioni vengono lette e ricevono risposta, di solito entro pochi giorni; le segnalazioni di sicurezza hanno priorità. Le richieste di funzionalità sono benvenute e influenzano davvero la roadmap, ma competono per serate limitate. Se la tua organizzazione dipende da una tempistica fissa o da una risposta garantita, un fornitore commerciale è la raccomandazione onesta — e non è un motivo per evitare il progetto, solo un motivo per pianificare in modo realistico.
Screenshot
| Login | Dashboard |
|---|---|
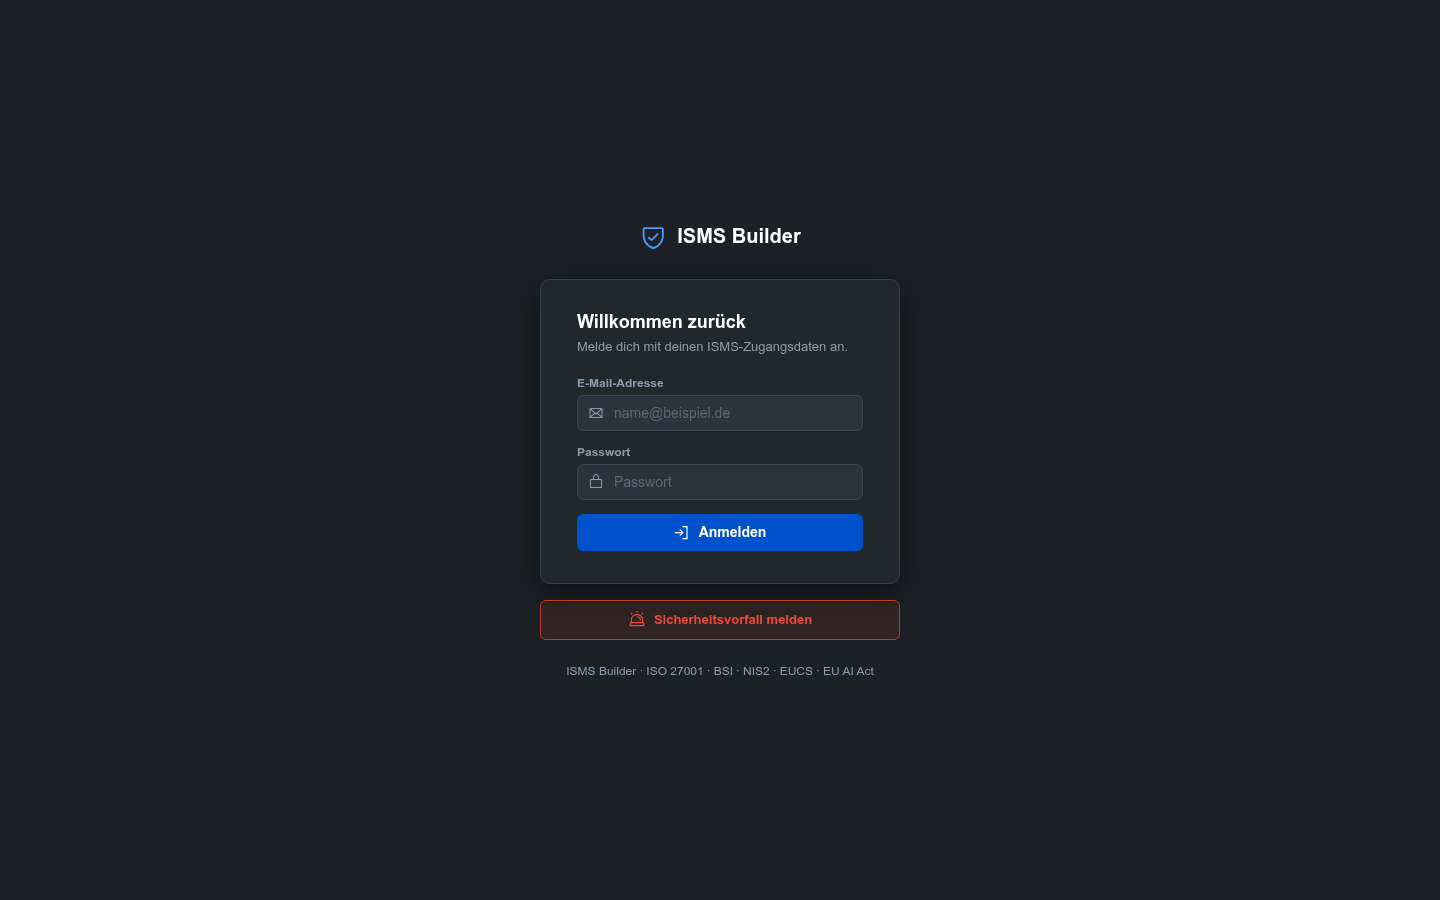 |  |
| Dichiarazione di Applicabilità | Gestione dei Rischi |
|---|---|
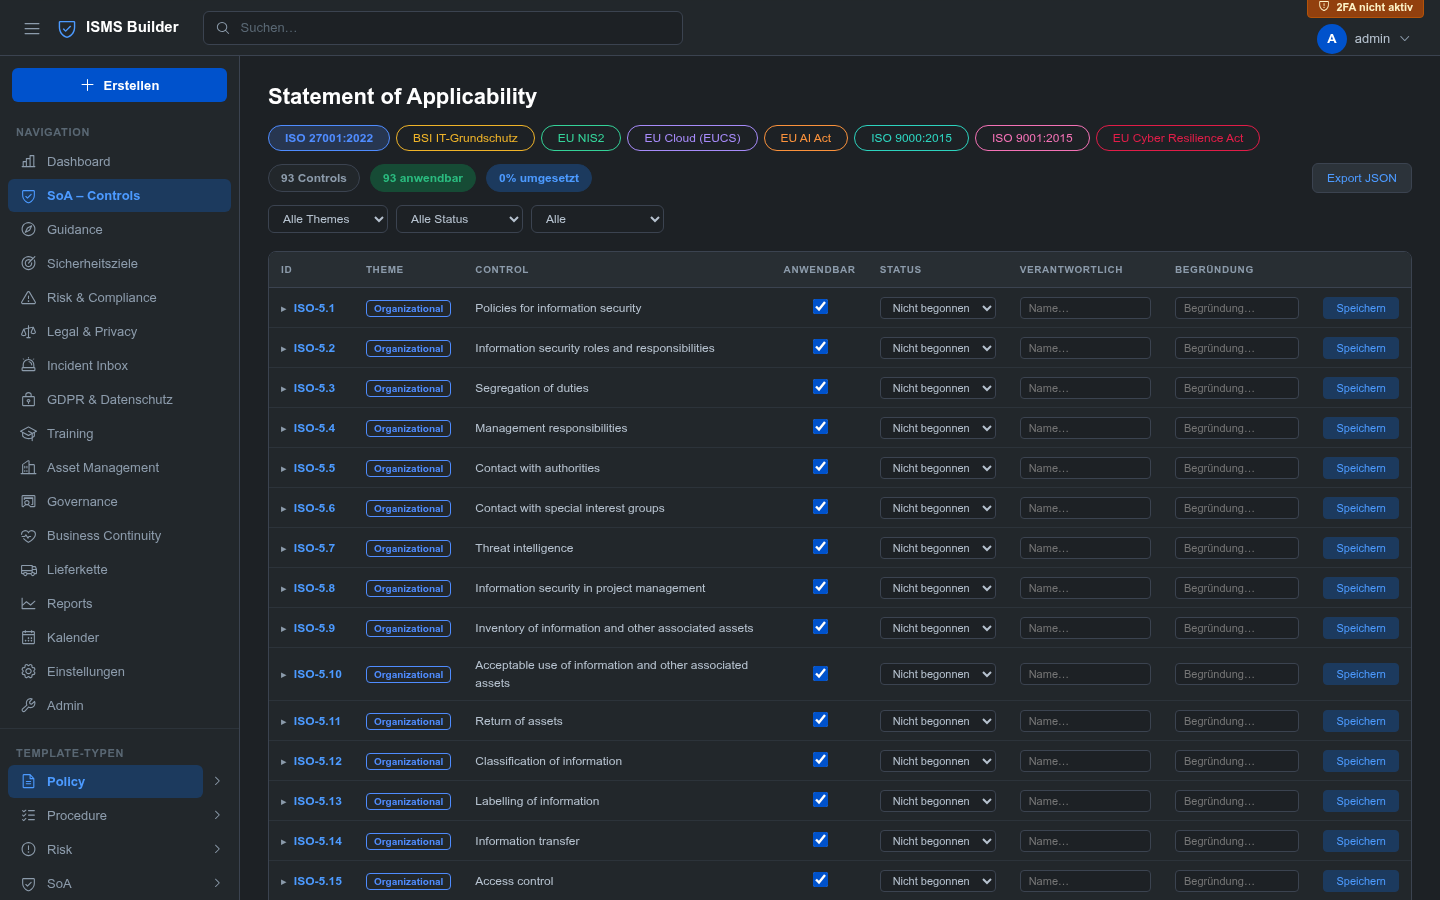 | |
| GDPR e Protezione dei Dati | Gestione degli Asset |
|---|---|
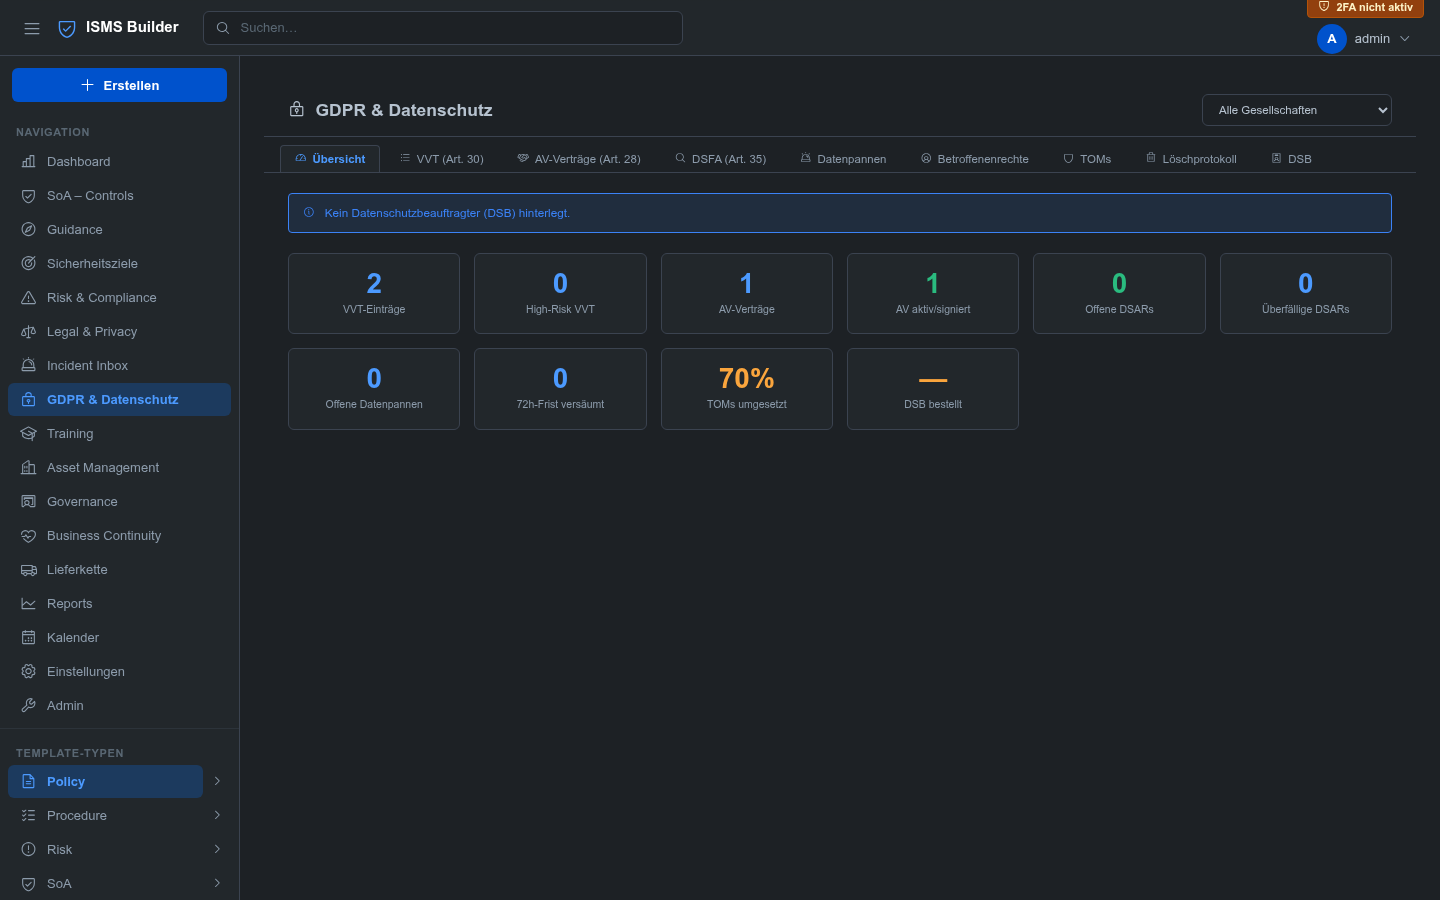 | 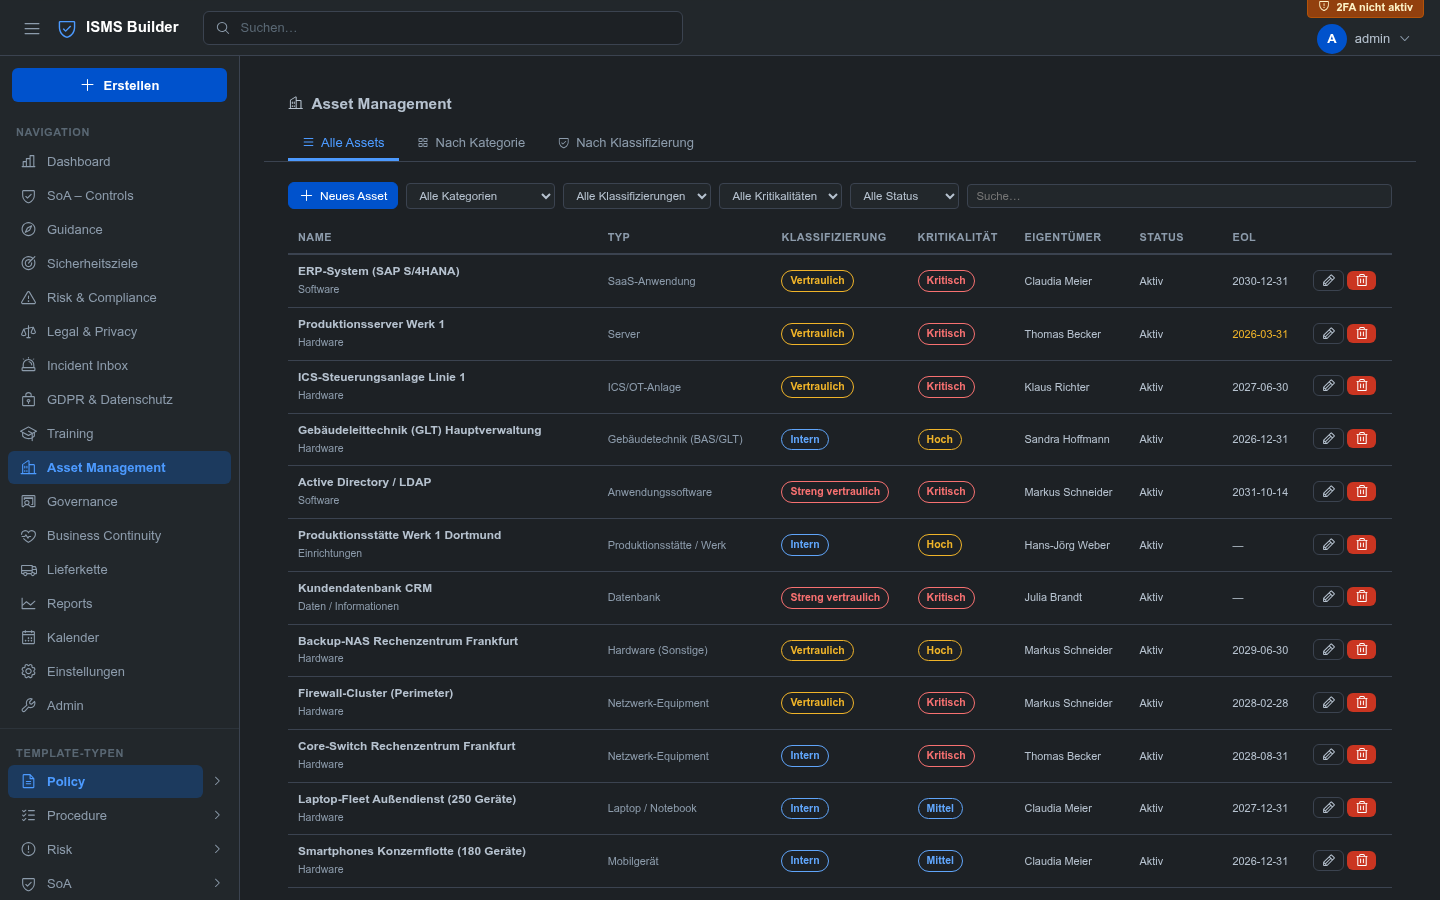 |
| Guida e Documentazione | Report |
|---|---|
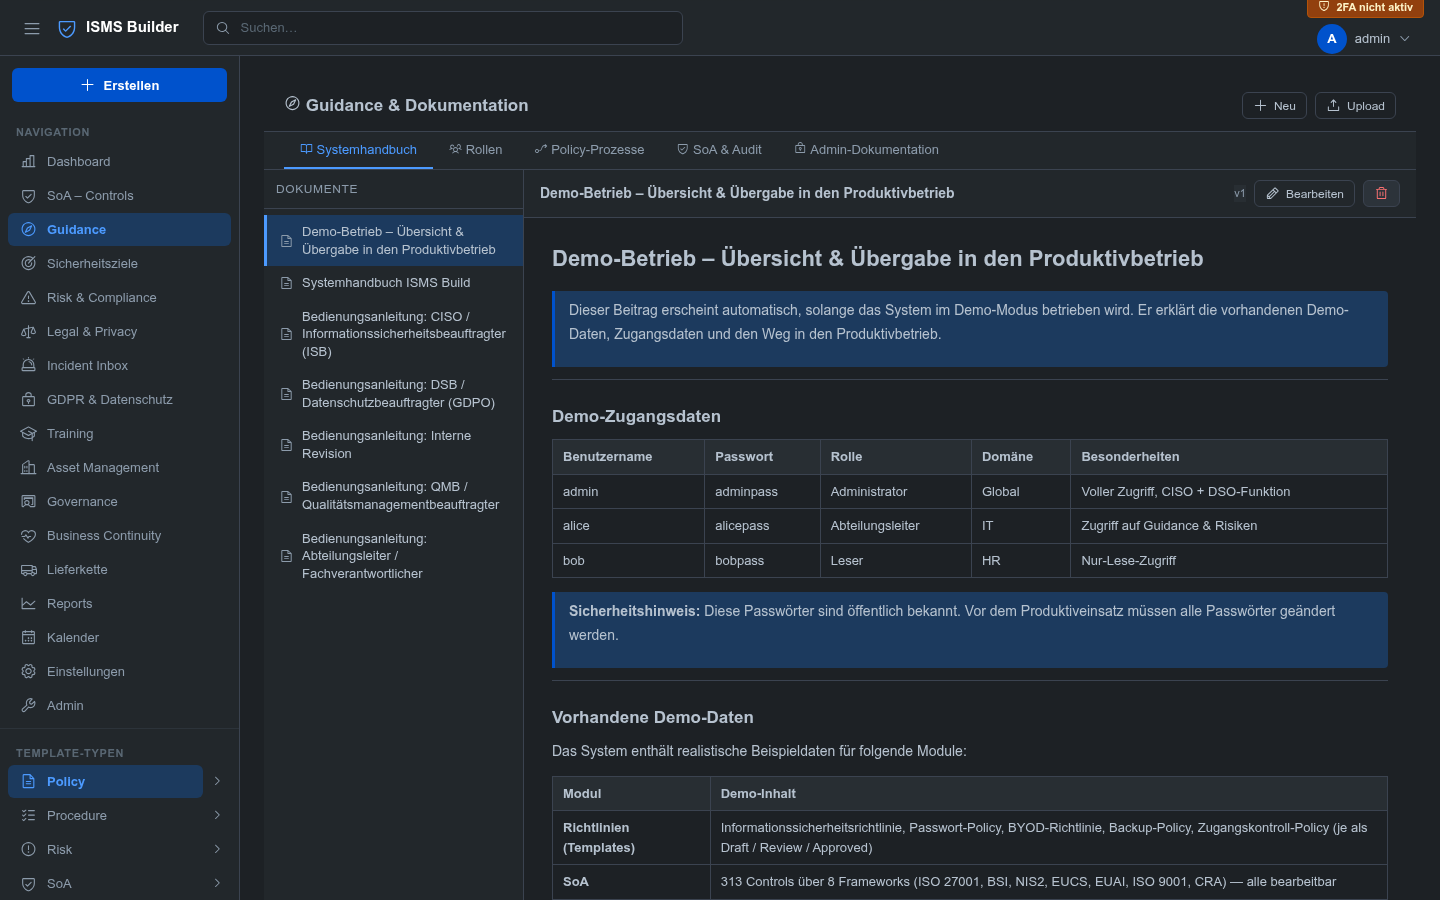 | 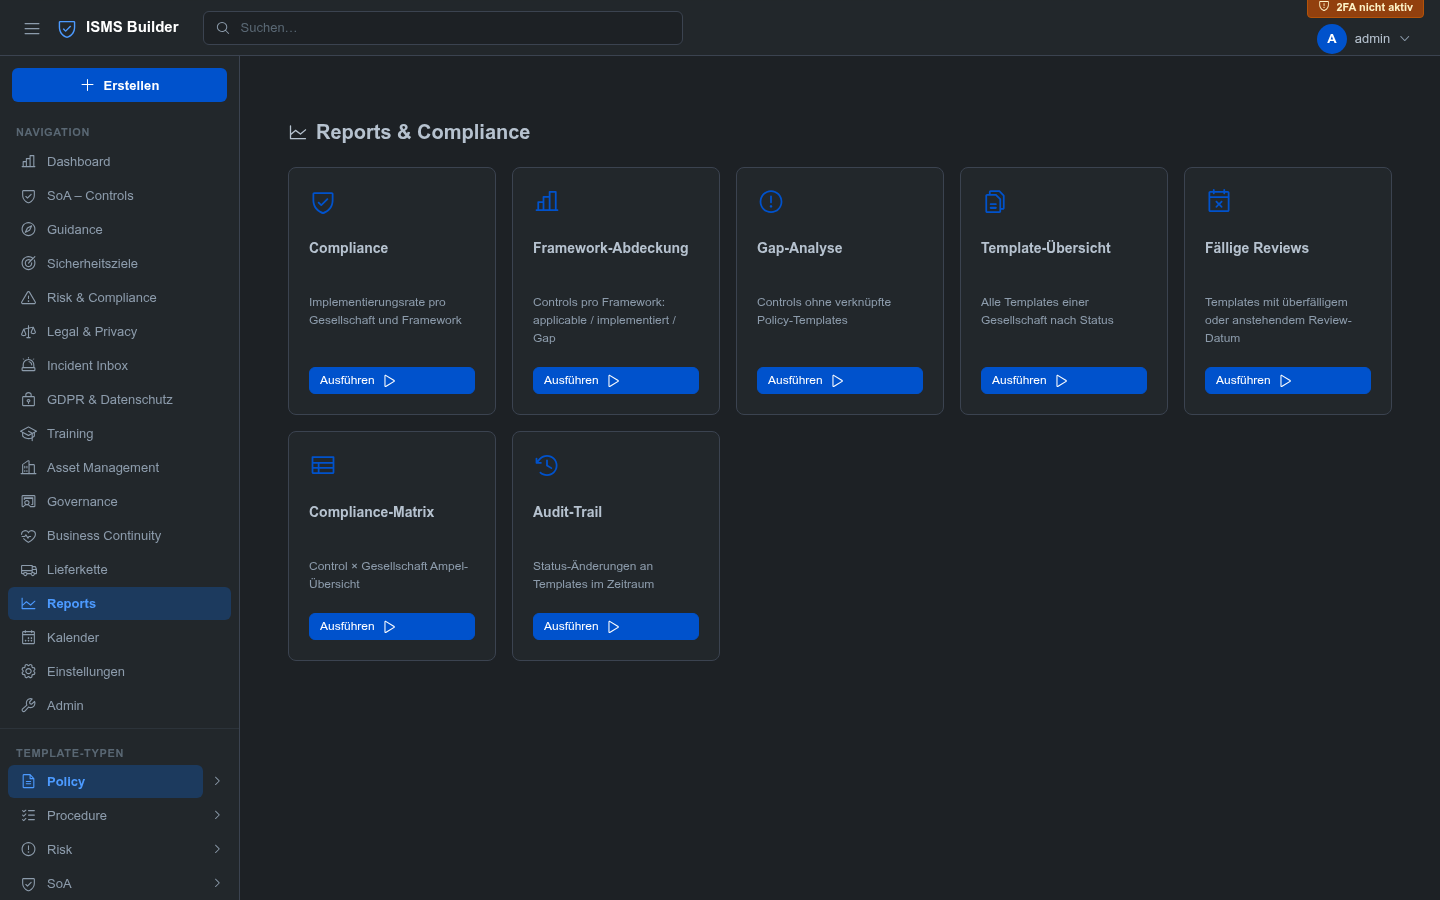 |
Esegui
npm starte aprihttps://localhost:3000per esplorare localmente il dataset demo completo.