
 coolstartnow/isms-builder
Sistema di Gestione della Sicurezza delle Informazioni self-hosted — ISO 27001, NIS2, GDPR/DSGVO, BSI IT-Grundschutz

<!-- © 2026 Claude Hecker — ISMS Builder V 1.76 — AGPL-3.0 -->
# ISMS Builder
**Sistema di gestione della sicurezza delle informazioni self-hosted — open source, nessun cloud richiesto**
[](https://github.com/coolstartnow/isms-builder/actions/workflows/ci.yml)
[](https://github.com/coolstartnow/isms-builder/actions)
[](LICENSE)
[](https://nodejs.org)
[](CHANGELOG.md)
📖 **[Wiki](https://github.com/coolstartnow/isms-builder/wiki)** — Utilizzo dell'immagine Docker e
variabili d'ambiente, architettura e moduli, FAQ, contribuire (DE/EN)
<!-- GDPR NOTE: The four badges above (CI, Tests, License, Node.js) load resources
from external servers (github.com, shields.io/Cloudflare, img.shields.io).
When this README is rendered in a browser, these requests transmit the viewer's
IP address to third parties (incl. US-based servers — GDPR Art. 44 ff.).
For 100% GDPR-compliant self-hosted documentation, replace these four badge
lines with their local equivalents from docs/badges/ or remove them entirely. -->
---
> ## ⚠️ Avviso di sicurezza: repository falsi e copie che distribuiscono malware
> ISMS Builder **non ha "release" pacchettizzate, installer o file ZIP scaricabili** — l'unica
> fonte legittima è questo repository, clonato o scaricato direttamente da GitHub come semplice
> codice sorgente. Siamo a conoscenza di almeno un **repository malevolo che si spaccia per questo progetto**
> (README falso, falso pulsante "Download" che rimanda a uno ZIP camuffato da screenshot, contenente un
> loader malware per Windows — catena di payload `.cmd` → `.exe` → DLL Lua). **Non scaricare né eseguire alcun
> ZIP/installer/exe "isms_builder" da fonti diverse da questo repository.**
> Se trovi un repository o un sito sospetto che si spaccia per questo progetto, apri una
> [issue](https://github.com/coolstartnow/isms-builder/issues) o una
> [discussion](https://github.com/coolstartnow/isms-builder/discussions) così possiamo segnalarlo.
---
> **Stato: sviluppo attivo — non ancora un prodotto finito.**
> I moduli principali sono funzionanti e in uso, ma alcune funzionalità sono incomplete
> e la piattaforma è ancora in crescita. Contributi, feedback e test
> nel mondo reale sono molto benvenuti — è esattamente per questo che il progetto è stato reso open source.
---
> 🛡️ **Progetto correlato: [NIS2 Quick-Check](https://github.com/coolstartnow/nis2-quickcheck)** —
> un autocheck NIS2 gratuito e autonomo (10 domini × 5 domande, tutti i 27 Stati membri dell'UE, tutte le 24
> lingue ufficiali dell'UE). Funziona interamente nel browser, senza backend, senza installazione. Non fa parte di
> ISMS Builder e non è necessario per utilizzarlo — solo uno strumento complementare per un primo rapido orientamento.
---
## Che cos'è ISMS Builder?
ISMS Builder è una **piattaforma web self-hosted** per la gestione di un Sistema di Gestione della Sicurezza delle Informazioni (ISMS).
Copre l'intero ciclo di vita della conformità — dalla redazione delle policy alle evidenze di audit — per ISO 27001:2022, NIS2, GDPR/DSGVO, BSI IT-Grundschutz e altri framework.
**Nessun cloud. Nessun costo SaaS. I tuoi dati restano sul tuo server.**
> Pensato per PMI, team IT e consulenti che necessitano di un vero strumento ISMS senza un contratto con un fornitore a cinque cifre.
---
## Uso previsto e ambito
Questo progetto è nato come strumento di lavoro per un singolo professionista ISMS e da lì è cresciuto. È
open source perché il lavoro può essere utile ad altri — non perché sia un prodotto commerciale
mascherato. Essere espliciti su questo ti aiuta a decidere se fa al caso tuo.
**A cosa serve.** Un piccolo team ISMS — spesso una sola persona, a volte una manciata — che
redige e mantiene la documentazione di un sistema di gestione: politiche, rischi, asset,
controlli, evidenze. Si prevede che il numero di persone che *necessitano di un account* rimanga contenuto.
Raggiungere un vasto pubblico funziona senza account: le prese visione delle politiche vengono inviate come
link basati su token, così i destinatari leggono e confermano un documento senza mai effettuare l'accesso, e
senza comparire in alcun elenco utenti.
**Cosa si aspetta da te.** ISMS Builder è self-hosted, e tutto ciò che ne consegue
è a tuo carico: deployment, TLS, hardening, backup, aggiornamenti, controllo degli accessi e gli obblighi
di protezione dei dati per qualunque cosa tu vi memorizzi. Il progetto fornisce una configurazione
predefinita ragionevole, non un servizio gestito.
**Cosa non è.** Non esiste un'offerta SaaS ospitata, né un contratto di supporto commerciale, né un
accordo sul livello di servizio. Non è un prodotto di hosting multi-tenant. Non ti certifica
rispetto ad alcuno standard e non è consulenza legale — ti aiuta a organizzare e documentare il lavoro,
ma la valutazione resta tua e del tuo auditor.
**Chi lo mantiene.** Una persona, accanto a un lavoro a tempo pieno. Le issue e le discussioni vengono lette e
ricevono risposta, di solito entro pochi giorni; le segnalazioni di sicurezza hanno priorità. Le richieste di funzionalità sono benvenute e
influenzano davvero la roadmap, ma competono per serate limitate. Se la tua organizzazione dipende
da una tempistica fissa o da una risposta garantita, un fornitore commerciale è la raccomandazione onesta —
e non è un motivo per evitare il progetto, solo un motivo per pianificare in modo realistico.
---
## Screenshot
| Login | Dashboard |
|---|---|
| 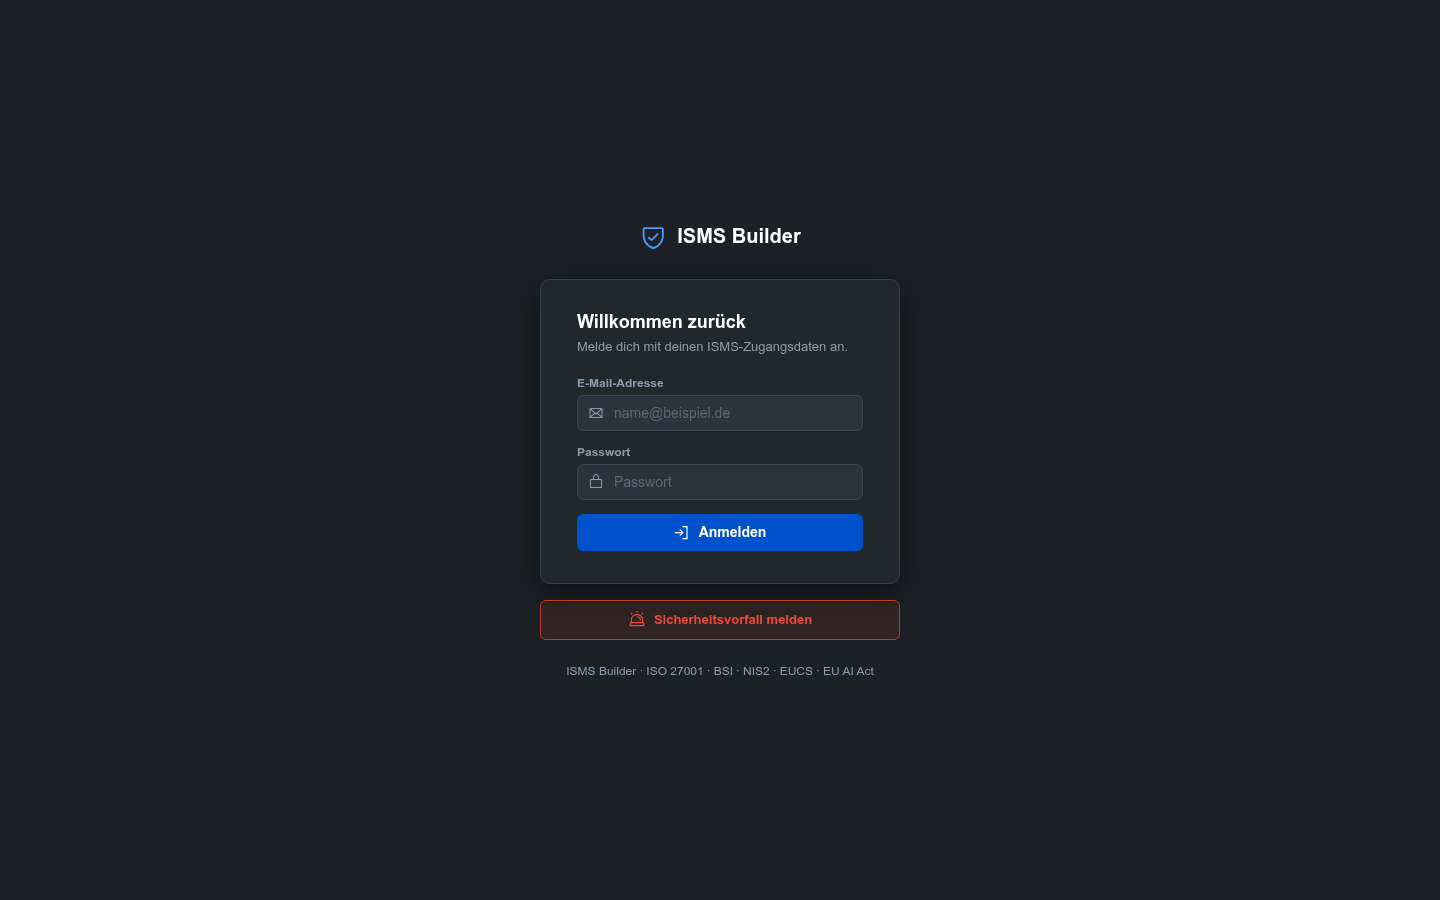 |  |
| Dichiarazione di applicabilità | Gestione dei rischi |
|---|---|
| 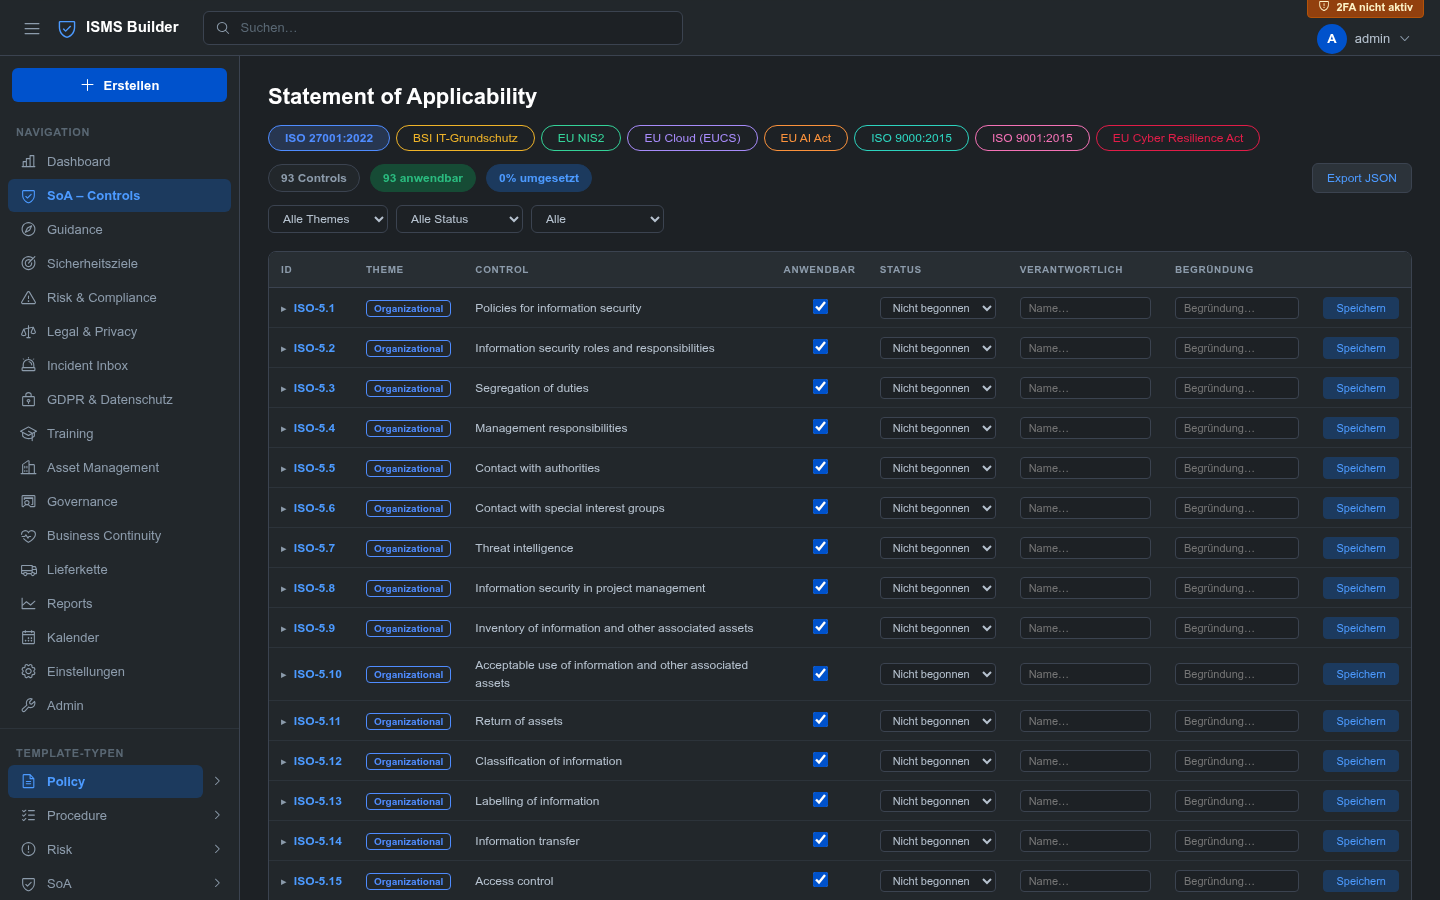 |  |
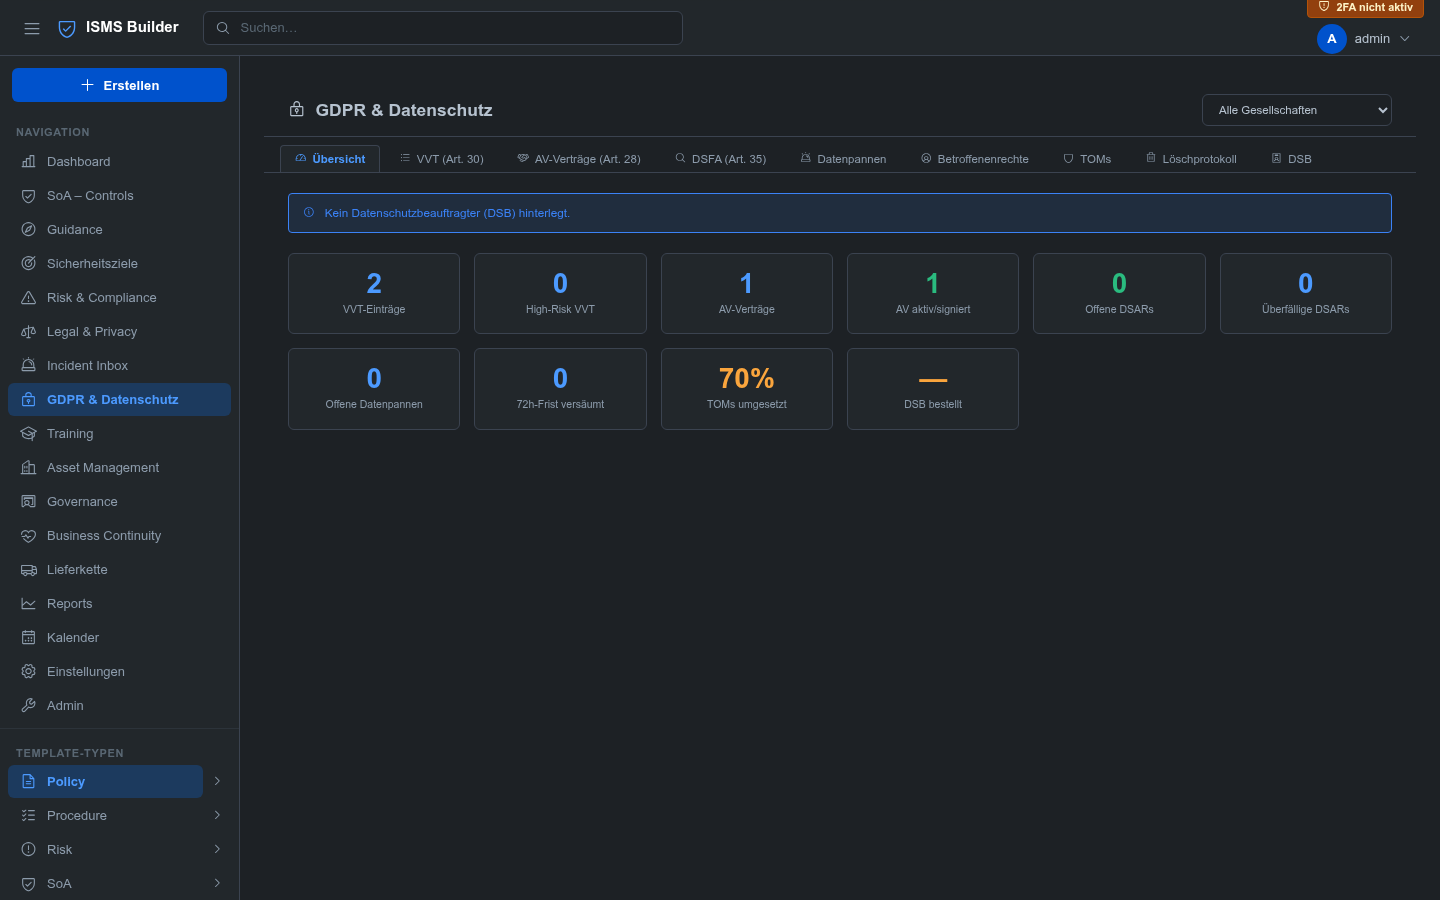
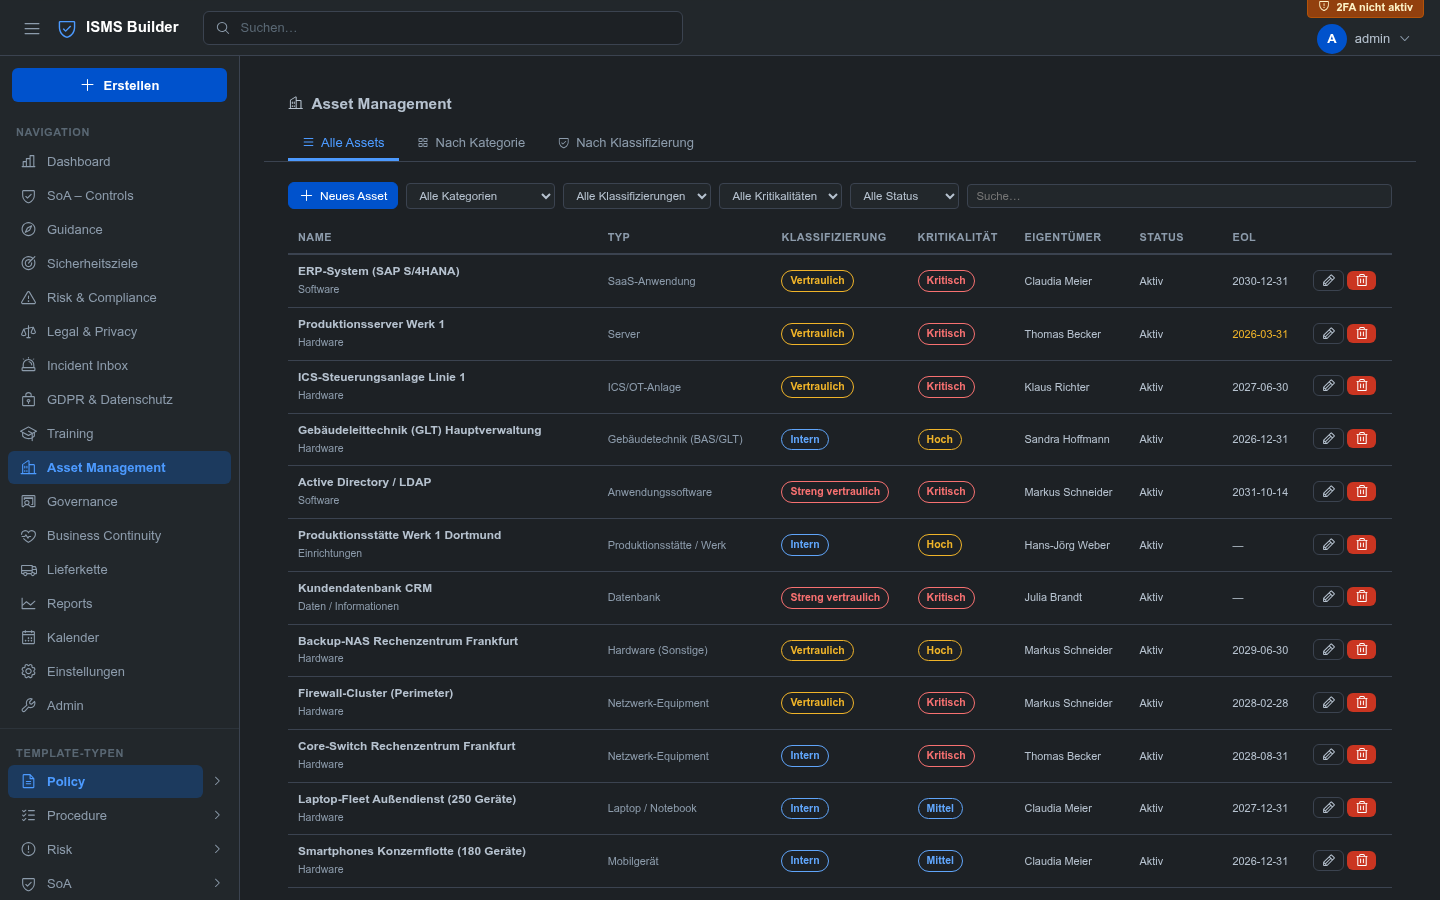
| GDPR e protezione dei dati | Gestione degli asset |
|---|---|
|  |  |
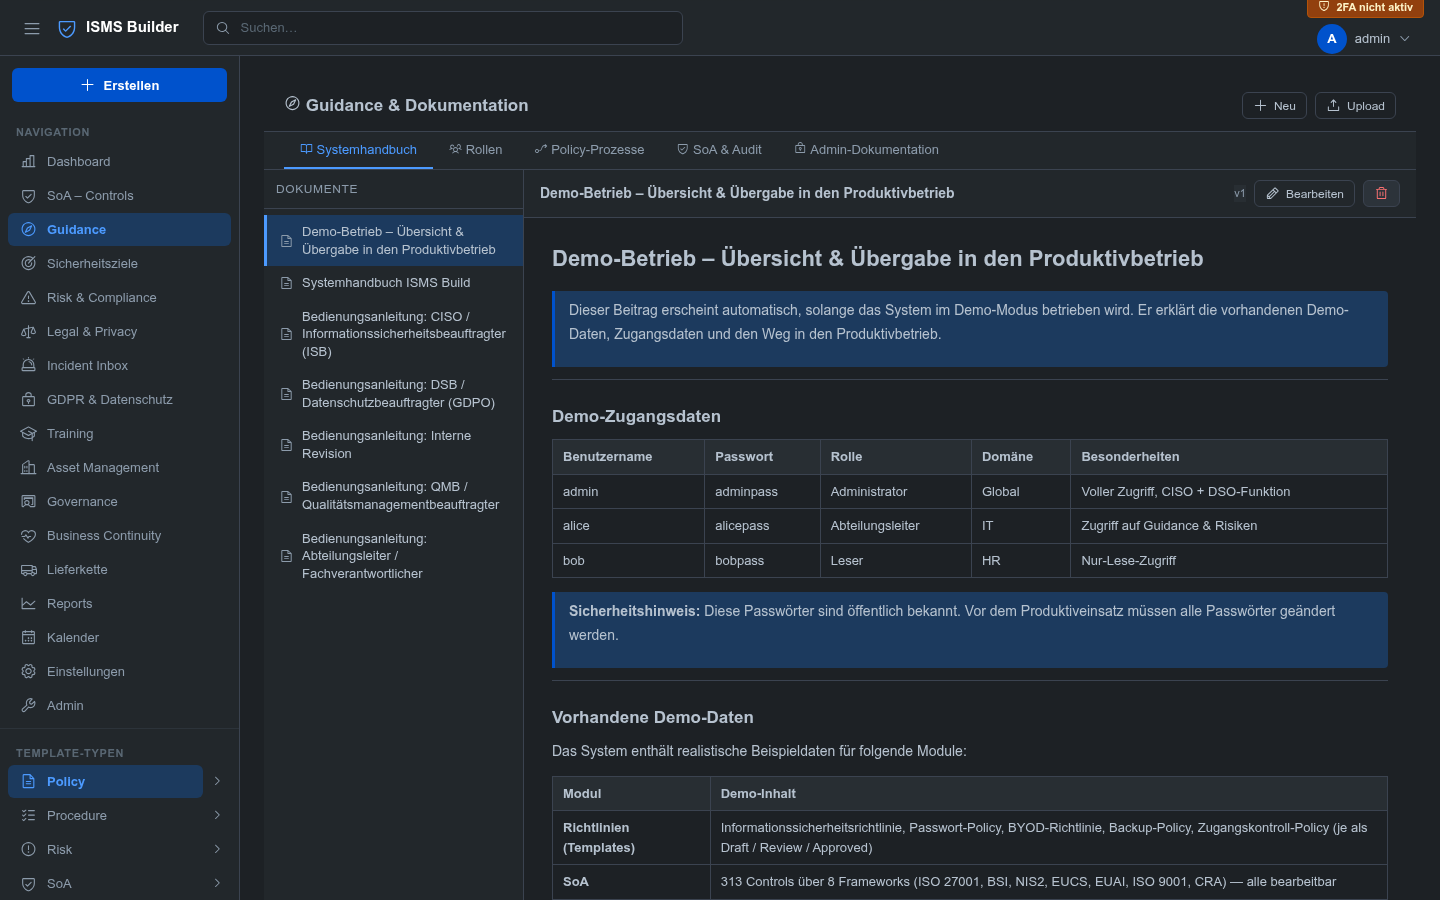
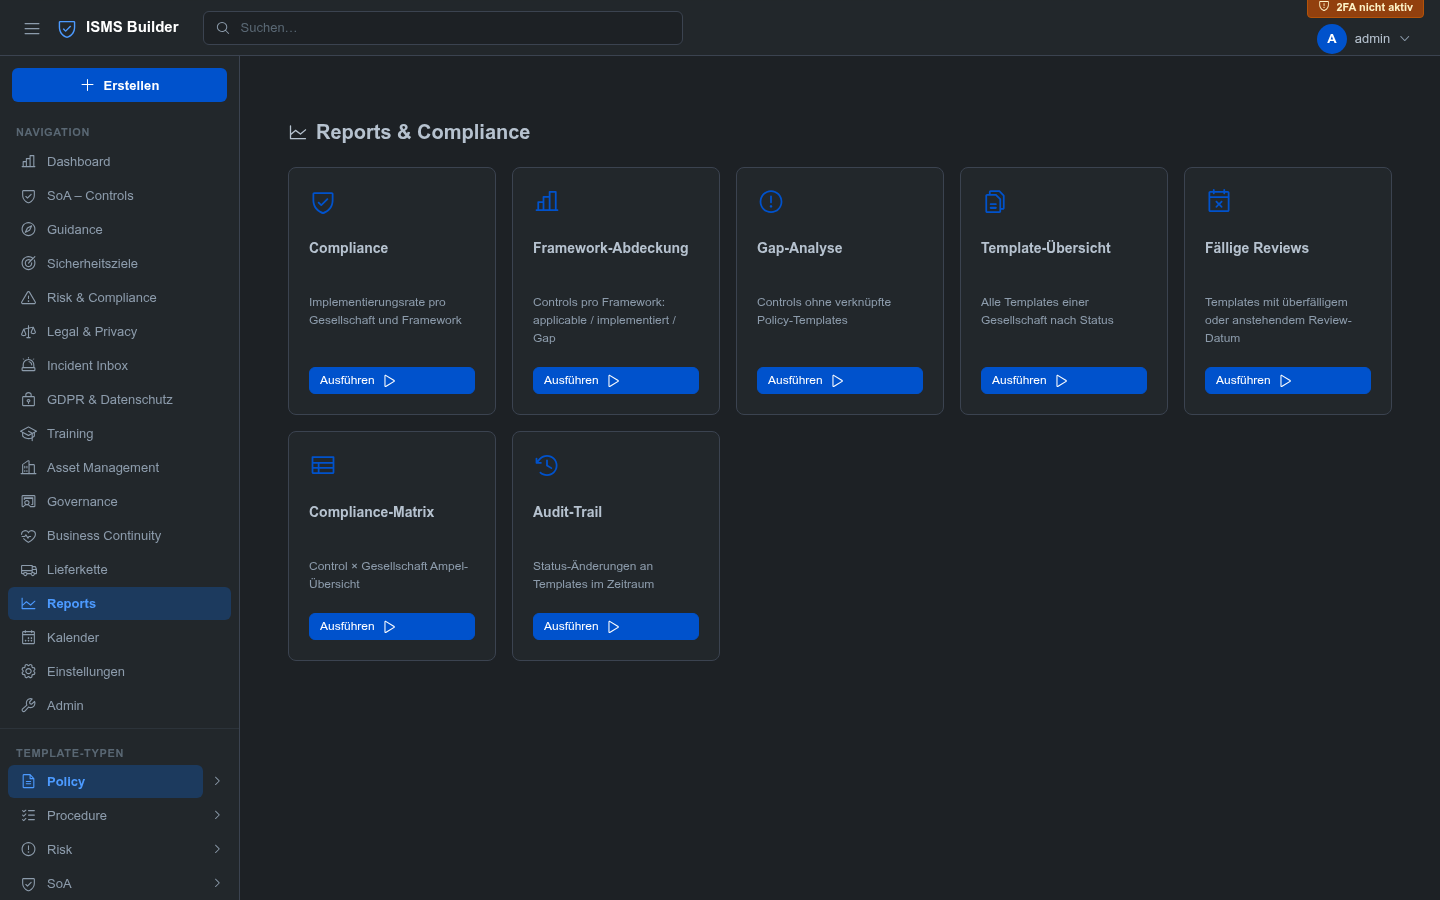
| Guida e documentazione | Report |
|---|---|
|  |  |
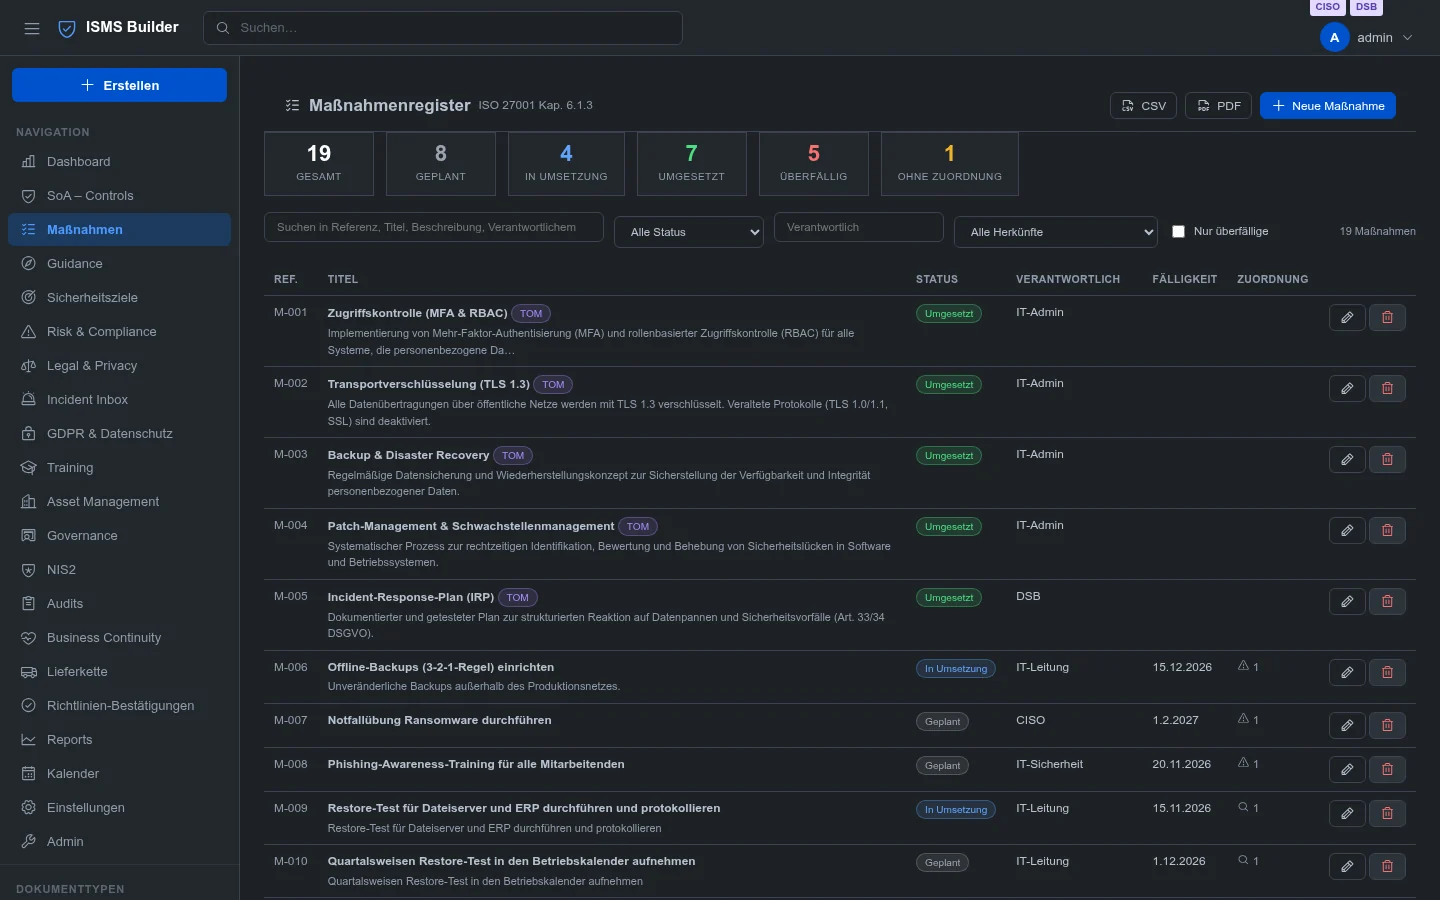
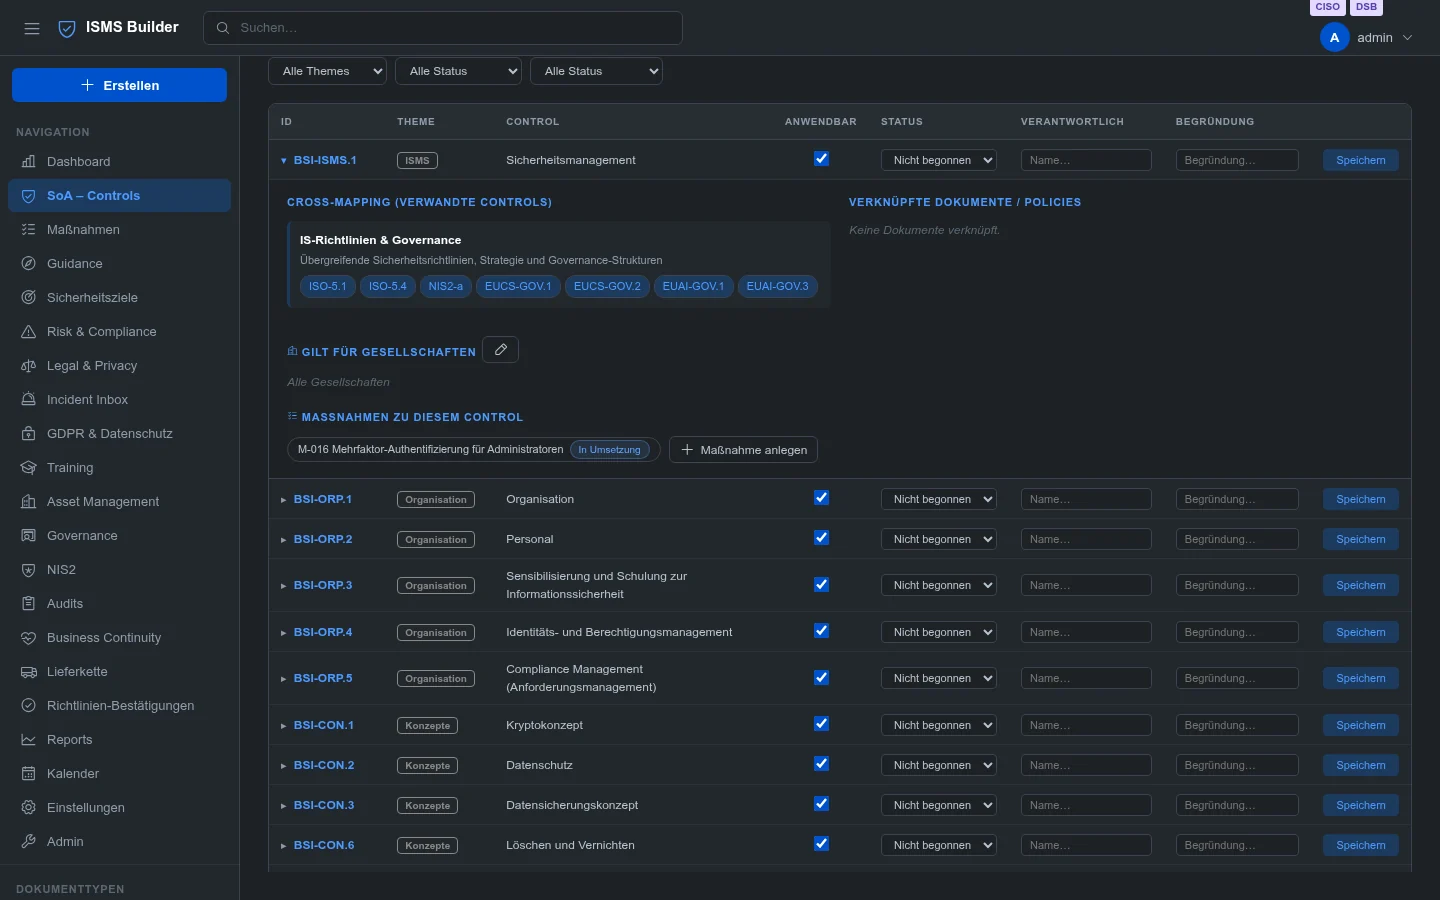
| Registro delle misure | Misure per un controllo |
|---|---|
|  |  |
> Esegui `npm start` e apri `https://localhost:3000` per esplorare localmente l'intero dataset dimostrativo.
---
## Panoramica delle funzionalità
| Modulo | Descrizione | Standard |
|---|---|---|
| **Gestione delle policy** | CRUD dei template, versionamento, ciclo di vita (bozza → revisione → approvato → archiviato), gerarchia degli spazi, allegati | ISO 27001 §5 |
| **Dichiarazione di applicabilità** | 147 controlli integrati in 5 framework (BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act, CRA) più i controlli ISO 27001 / 9000 / 9001 che importi tu stesso (mai forniti), la scheda **Controlli personalizzati** e ogni altra scheda di framework possono essere disattivate in Amministrazione → Moduli quando non le utilizzi (i controlli esistenti vengono conservati), **gruppi propri** (i tuoi framework come NEN 7510, TISAX o un requisito del cliente, con una scheda dedicata: creali e importa i controlli da un file JSON con anteprima e unione — nessun testo di standard fornito; [docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/template-type-soa.md)), modifica in linea, analisi dei gap, cross-mapping | ISO 27001 A / BSI / NIS2 / EUCS / EUAI / ISO 9001 / CRA |
| **Registro delle misure** | Un unico registro per i trattamenti dei rischi, le azioni per le risultanze di audit, le misure di governance e le TOM — persona responsabile, scadenza, stato, evidenze; assegnabile ai controlli SoA, alle risultanze e ai rischi; visualizzato in SoA, rischi, risultanze, governance e GDPR, aggiornato automaticamente dalle versioni precedenti ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-measures.en.md)) | ISO 27001 §6.1.3 / GDPR Art. 32 |
| **Gestione dei rischi** | Registro dei rischi, piani di trattamento (conservati nel registro delle misure), ruolo di auditor | ISO 27001 §6.1 |
| **Obiettivi di sicurezza** | Monitoraggio dei KPI con barre di avanzamento, integrazione con il calendario | ISO 27001 §6.2 |
| **GDPR e privacy** | VVT, contratti AV, DSFA, TOM, coda DSAR, timer 72h, registro delle cancellazioni con avvisi email | DSGVO Art. 13–35 |
| **Gestione degli asset** | Registro degli asset ordinato per categoria, tipo e nome con colonne ordinabili, tipi di asset modificabili, obiettivi di protezione (CIA + autenticità) con ereditarietà delle dipendenze, livelli di classificazione, monitoraggio EoL | ISO 27001 A.5.9–5.12 |
| **BCM / BCP** | Business Impact Analysis, piani di continuità, esercitazioni, template per tutti e tre, registro dei requisiti ISO 22301 (importa dalla tua edizione con licenza) | ISO 27001 A.5.29–5.30 / NIS2 |
| **Registri di formazione** | Catalogo delle formazioni, monitoraggio del completamento, file di evidenza, conferma di partecipazione (PDF) | ISO 27001 A.6.3 |
| **Gestione dei fornitori** | Registro dei fornitori, pianificazione degli audit, valutazione del rischio | ISO 27001 A.5.19–5.22 |
| **Legale e contratti** | Contratti, NDA, informative sulla privacy, calendario delle scadenze | |
| **Casella degli incidenti** | Casella CISO + **modulo di segnalazione pubblico** (nessun login richiesto) | NIS2 / BSI |
| **Governance** | Riesami della direzione, verbali delle riunioni, misure di governance (conservate nel registro delle misure) | ISO 27001 §9.3 |
| **Report** | Matrice di conformità (Controllo × Entità), report dei gap, cicli di revisione, esportazione CSV | |
| **Risultanze di audit** | Registro delle risultanze (IST→SOLL→Rischio→Raccomandazione), piani d'azione, monitoraggio di gravità/stato, riferimento FIND-YYYY-NNNN | ISO 27001 §9.2 |
| **Gestione degli audit** | Audit con checklist, risultanze create dalle non conformità, programma annuale di audit (piano trimestrale, approvazione), integrazione con calendario e dashboard, esportazione CSV/PDF | ISO 27001 §9.2, ISO 19011 |
| **Presa visione delle policy** | Distribuzione verificabile delle policy al personale e conferma della comprensione, evidenza di audit centralizzata ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-policy-acknowledgements.en.md)) | ISO 27001 7.3, A.6.3 |
| **NIS2** | Checklist di governance Art. 21 (30 voci) e scadenze di segnalazione Art. 23 con avvisi automatici | NIS2 Art. 21 / 23 |
| **Calendario** | Un unico calendario per le scadenze di tutti i moduli: misure, trattamenti dei rischi, audit, revisioni, contratti, formazioni, scadenze | |
| **Guida** | Manuale e knowledge base integrati (guide dei moduli, guide dei ruoli, documenti propri) con ricerca, in sei lingue | |
| **Organizzazione e logo aziendale** | Impostazioni dell'organizzazione (responsabilità, lingue, notifiche, SMTP, WebDAV, ordine dei menu, unità organizzative) e un logo aziendale caricabile mostrato nella pagina di login, nei PDF delle policy e nelle viste di stampa; il logo di ISMS Builder è incluso nel set demo ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-organisation.en.md)) | |
| **Valutazione d'impatto sulla protezione dei dati (DPIA)** | Nove modelli pronti all'uso (HR nel cloud, videosorveglianza, monitoraggio dei dipendenti, servizi AI, profilazione, dati sanitari, biometria, whistleblowing, selezione del personale), un pre-check "è necessaria una DPIA?", una revisione del DPO prima dell'approvazione e una vista di stampa; l'azienda la prepara, il DPO la revisiona ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-dsfa.en.md)) | GDPR Art. 35 |
| **Modelli GDPR** | Modelli pronti all'uso per registri delle attività di trattamento (14), accordi sul trattamento (12), violazioni dei dati (10), risposte agli interessati (10) e misure tecniche e organizzative (24), in sei lingue; precompila il modulo, da adattare con attenzione alla propria azienda, non è consulenza legale ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-gdpr.en.md)) | GDPR Art. 30, 28, 33, 12–22, 32 |
| **Bozze AI (Policy Assistant)** | Redigi un documento da un elenco fisso di titoli con l'AI connessa (Ollama) oppure tramite copia e incolla con l'AI che preferisci; un filtro blocca i dati personali e tecnici, i segnaposto vengono compilati localmente dai dati dell'organizzazione ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-ai-drafts.en.md)) | |
| **App Mobile (Android)** | App Android separata che funziona offline con un proprio set di dati e si sincronizza con il server tramite Wi-Fi o un bundle di file: sincronizza account con diritti per modulo, configurazione tramite codice QR, modelli, SoA, rischi, asset, risultanze e linee guida (sola lettura); richiede `STORAGE_BACKEND=json` ([docs](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-mobile-sync.en.md)). Non ancora rilasciata pubblicamente: se desideri provarla in anteprima, contattaci tramite il [sito del progetto](https://www.isms-builder.com/#contact) | |
| **Tracciabilità** | Ogni record è collegato ai controlli SoA + ai documenti di policy — in modo bidirezionale | |
| **Ricerca semantica** | Ricerca AI locale tramite Ollama (nomic-embed-text) con fallback per parole chiave; l'indirizzo dell'AI, i modelli e una **chiave API opzionale** (inviata come `Authorization: Bearer`, ad es. a un gateway davanti a Ollama, così che il suo log identifichi le richieste di ISMS Builder) sono impostati in Amministrazione; la chiave non viene mai più mostrata, registrata nei log o esportata | |
| **Multi-Entità** | Albero della struttura aziendale, applicabilità per entità per controlli e policy | |
| **Interfaccia multilingue e dati demo** | Interfaccia completa, contenuti demo e documentazione dei moduli in 🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET; l'amministratore controlla le lingue disponibili. I testi FR, NL, HU ed ET sono traduzioni proprie — si raccomanda una revisione da parte di madrelingua | |
### ⚠ IMPORTANTE: i controlli ISO richiedono l'installazione manuale da parte dell'amministratore
> **ISO 27001:2022, ISO 9000:2015 e ISO 9001:2015** sono standard protetti da copyright pubblicati
> dall'International Organization for Standardization (ISO, © ISO). Le definizioni dei controlli
> (titoli, descrizioni, testo dei requisiti) **non sono incluse** in questo software e **non devono**
> essere ridistribuite senza una licenza ISO valida.
**Cosa significa in pratica:**
I moduli SoA per ISO 27001, ISO 9000 e ISO 9001 vengono distribuiti senza il contenuto dei controlli.
L'amministratore **deve importare manualmente** i controlli prima che questi framework siano utilizzabili:
1. Ottenere una copia con licenza dello standard da [iso.org](https://www.iso.org/) o da un ente nazionale autorizzato
2. Preparare un file JSON con le definizioni dei controlli (formato documentato in `scripts/import-iso-controls.sh`)
3. Eseguire lo script di importazione:
```bash
bash scripts/import-iso-controls.sh path/to/iso-controls.json
```
4. Riavviare il server ISMS Builder
> **Framework inclusi di serie (nessuna licenza ISO richiesta):**
> BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act e CRA si basano su legislazione UE e pubblicazioni
> federali tedesche disponibili pubblicamente e sono completamente preinstallati.
>
> **Altri framework (NEN 7510, TISAX, requisiti del cliente, …):** un amministratore crea un *gruppo proprio* nella SoA
> (pulsante **+ Gruppo proprio**) e importa i controlli da un file JSON — con un'anteprima, uniti anziché sostituiti, e senza
> che venga distribuito alcun testo standard. Importare solo contenuti per i quali si è in possesso di licenza
> (file di esempio: `docs/examples/soa-custom-framework.example.json`). L'importazione ISO di cui sopra resta limitata a ISO 27001, 9000 e 9001.
>
> **Avviso legale:** i testi standard di ISO 27001/9000/9001, NEN 7510 e i cataloghi di valutazione TISAX (VDA ISA) sono soggetti ai diritti dei rispettivi editori (diritto d'autore e diritto dei marchi) e non sono distribuiti con ISMS Builder. I controlli di esempio nei dati demo sono testi segnaposto di nostra invenzione, senza alcun collegamento alla formulazione degli standard — incompleti e utilizzabili né per certificazioni né per valutazioni TISAX. Importare solo testi per i quali si è in possesso di licenza. Questo non costituisce consulenza legale.
L'utilizzo dei moduli del framework ISO senza una valida licenza per il rispettivo standard è
di esclusiva responsabilità dell'operatore. Il progetto ISMS Builder e i suoi contributori non si assumono alcuna
responsabilità per l'uso non autorizzato di contenuti protetti da ISO.
---
## Avvio rapido
```bash
git clone https://github.com/coolstartnow/isms-builder.git
cd isms-builder
npm install
cp .env.example .env # set JWT_SECRET to a long random string
npm start # http://localhost:3000
```
Accedi con **`[email protected]` / `adminpass`**. Al primo accesso ti verrà chiesto di scegliere la **lingua dei dati demo** (🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET) oppure di iniziare con un sistema vuoto. Cambia immediatamente la password dell'amministratore subito dopo. Vedi [Account demo](#demo-accounts) per gli altri account di test.
Per l'uso in produzione con HTTPS:
```bash
# .env
JWT_SECRET=<output of: openssl rand -hex 32> # required; production refuses a missing, short or placeholder secret
STORAGE_BACKEND=json
SSL_CERT_FILE=/etc/ssl/certs/your.crt
SSL_KEY_FILE=/etc/ssl/private/your.key
```
**Andare in produzione?** La produzione è sempre una **nuova installazione** – demo e produzione non vengono mai mescolate.
Non trasformare un'istanza demo (o i suoi dati) in un sistema di produzione: installa una nuova istanza
(`STORAGE_BACKEND=json` è il valore predefinito consigliato, vedi `.env.example`), crea il tuo amministratore
e imposta i tuoi segreti. Le funzioni *Demo Reset* e *Demo Import* all'interno dell'app sono funzioni esclusive
dell'istanza demo: non sono uno strumento di backup, ripristino o migrazione, e *Demo Import* funziona solo con
`STORAGE_BACKEND=json`.
I framework SoA integrati (BSI IT-Grundschutz, EU NIS2, EUCS, EU AI Act, CRA) vengono creati
automaticamente su ogni backend di archiviazione. I testi dei controlli di ISO 27001 / 9000 / 9001 sono
protetti da copyright ISO e **non** vengono mai distribuiti – forniscili tu stesso in `data/iso-controls.json`
(vedi `scripts/import-iso-controls.sh`).
---
### Account demo
Il set demo contiene questi account, così ogni ruolo e funzione può essere provato. **Le password sono pubbliche e solo per uso demo.**
| Utente | Login (e-mail) | Password | Ruolo | Funzione | Usalo per testare |
|---|---|---|---|---|---|
| admin | `[email protected]` | `adminpass` | Amministratore | CISO + DPO | tutto, inclusa l'amministrazione |
| ciso | `[email protected]` | `cisopass` | Content Owner | **CISO** | la funzione CISO senza diritti di amministratore (come carla) |
| dsb | `[email protected]` | `dsbpass` | Content Owner | **DPO** | la funzione DPO senza diritti di amministratore (come dana) |
| alice | `[email protected]` | `alicepass` | Responsabile di dipartimento | nessuna | policy, rischi e linee guida (lettura e scrittura) |
| bob | `[email protected]` | `bobpass` | Lettore | nessuna | accesso in sola lettura |
| carla | `[email protected]` | `carlapass` | Content Owner | **CISO** | preparare e approvare una DPIA; lei **non** può inserire il parere del DPO |
| dana | `[email protected]` | `danapass` | Content Owner | **DPO** | inserire il parere del DPO su una DPIA |
carla e dana sono due persone distinte senza diritti di amministratore, così la revisione della DPIA può essere testata come previsto: carla prepara la DPIA, dana inserisce il parere, carla approva. ciso e dsb sono le stesse due funzioni come account separati.
**Quali account esistono dipende da come avvii:**
- **Immagine Docker / nuova installazione senza una directory dati:** admin, alice, bob, carla, dana.
- **Checkout del sorgente (`git clone`):** il repository include `data/rbac_users.json` con admin, ciso, dsb, alice, bob. carla e dana vengono aggiunti dall'import demo o caricando un bundle demo (2FA disattivata).
- **Demo pubblica (`DEMO_HOSTING`):** le password di tutti e sette gli account elencati sopra sono mantenute a questi valori pubblici; gli account che non esistono in quel set di dati vengono saltati.
- Il passaggio alla produzione (Admin → Maintenance → Demo reset) li elimina tutti tranne `admin`. Cambia la password di admin immediatamente dopo.
## Docker
Ogni release è pubblicata come GitHub Package nel GitHub Container Registry, per
`linux/amd64` e `linux/arm64` — con tag `:latest` e `:<version>` (ad es. `:1.37.5.2`):
```bash
docker compose up -d
# App runs at http://localhost:3000
```
Oppure senza Compose (`data/` deve essere un bind mount — i dati non vengono mai incorporati nell'immagine):
```bash
docker run -d --name isms-builder -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-v "$PWD/data:/app/data" \
ghcr.io/coolstartnow/isms-builder:latest
```
Questo è il default, memorizza i dati come file JSON semplici in `./data` — non serve alcun container per il database. È la configurazione consigliata per i piccoli team ed è quella usata dai due comandi sopra.
**Usare PostgreSQL (o MariaDB) invece di JSON.** L'immagine lo supporta nativamente, ma — a differenza della configurazione JSON sopra — richiede un secondo container (il database vero e proprio) più una manciata di variabili d'ambiente che indicano all'app come raggiungerlo. Se hai scaricato solo l'immagine (`docker pull ghcr.io/coolstartnow/isms-builder`) senza mai clonare questo repository, quei nomi di variabili non sono visibili da nessuna parte per impostazione predefinita — `docker-compose.yml` e `.env.example`, dove sono documentati, sono file di questo repository Git, non parte dell'immagine. Questa sezione esiste proprio perché quell'informazione non sia un segreto riservato al repo.
L'immagine `isms-builder` stessa non include mai un server database — `postgres:17` (o `mariadb:11`) è un motore database completamente generico e vuoto da Docker Hub, che non conosce nulla delle tabelle di questo progetto. Quelle tabelle (rischi, asset, controlli SoA e così via) vengono create automaticamente dall'applicazione stessa nel momento in cui si avvia e trova un database vuoto — nessun import SQL manuale, nessuno step di migrazione separato da eseguire. Vedi "Come viene creato lo schema del database?" qui sotto se vuoi i dettagli completi del meccanismo.
Due container, una rete Docker condivisa, poi all'app viene indicato dove trovare il database:
```bash
# 1) An isolated network so the two containers can reach each other by name
docker network create isms-net
# 2) The database — empty until the app first connects and creates its tables
docker run -d --name isms-postgres --network isms-net \
-e POSTGRES_DB=isms_builder \
-e POSTGRES_USER=isms \
-e POSTGRES_PASSWORD="$(openssl rand -hex 16)" \
-v isms-postgres-data:/var/lib/postgresql/data \
postgres:17-alpine
# 3) The app, pointed at that database by container name (isms-postgres) via
# Docker's built-in DNS on the shared network — no host/port juggling needed
docker run -d --name isms-builder --network isms-net -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-e STORAGE_BACKEND=postgres \
-e DB_HOST=isms-postgres \
-e DB_PORT=5432 \
-e DB_USER=isms \
-e DB_PASS="<same password as POSTGRES_PASSWORD above>" \
-e DB_NAME=isms_builder \
ghcr.io/coolstartnow/isms-builder:latest
```
Cosa significa ciascuna variabile:
| Variabile | Scopo |
|---|---|
| `STORAGE_BACKEND` | `postgres` (o `pg`) per PostgreSQL, `mariadb` per MariaDB/MySQL. Lasciare non impostato (o `json`) per la configurazione JSON predefinita. |
| `DB_HOST` | Nome host del container del database. Su una rete Docker condivisa, è semplicemente il `--name` del container — Docker lo risolve automaticamente. |
| `DB_PORT` | `5432` per PostgreSQL, `3306` per MariaDB. |
| `DB_USER` / `DB_PASS` / `DB_NAME` | Devono corrispondere a quanto impostato sul container del database (`POSTGRES_USER`/`POSTGRES_PASSWORD`/`POSTGRES_DB` sopra, o gli equivalenti MariaDB). |
Per MariaDB, sostituire `postgres:17-alpine` con `mariadb:11`, usare le sue variabili `MARIADB_DATABASE` /
`MARIADB_USER` / `MARIADB_PASSWORD` nel passaggio 2, e `STORAGE_BACKEND=mariadb` /
`DB_PORT=3306` nel passaggio 3. L'elenco completo e con riferimenti incrociati di ogni variabile d'ambiente
compresa da questo progetto — incluse quelle non trattate qui (SSL, trust del reverse-proxy, SMTP,
2FA, …) — si trova in [`.env.example`](https://github.com/coolstartnow/isms-builder/blob/main/.env.example) in questo repository.
Gli utenti di Compose ottengono tutto questo gratuitamente: `docker-compose.yml` include già i profili
di servizio `mariadb` e `postgres` (commentati per impostazione predefinita, insieme alle spiegazioni equivalenti delle variabili d'ambiente) —
`docker compose --profile postgres up -d` avvia entrambi i container collegati automaticamente,
senza necessità di configurare manualmente la rete o copiare e incollare password.
**Come viene creato lo schema del database?** Né l'immagine `postgres:17` né la `mariadb:11`
sanno qualcosa di questo progetto — sono motori di database generici e vuoti direttamente da
Docker Hub. Non c'è alcun file di dump SQL da importare né alcun comando di migrazione separato da eseguire manualmente.
Invece, nel momento in cui il container `isms-builder` si avvia e si connette a un database vuoto, il suo
stesso codice applicativo (non l'immagine del database) crea ogni tabella necessaria sul momento — vedere
[`server/db/knexDatabase.js`](https://github.com/coolstartnow/isms-builder/blob/main/server/db/knexDatabase.js): un elenco di definizioni di tabelle, ciascuna
verificata con `hasTable()` e creata con `createTable()` se mancante, tutto prima che l'app inizi
ad accettare richieste HTTP. Questo lo rende idempotente — il primissimo avvio costruisce lo schema completo
dal nulla, e ogni riavvio successivo sullo stesso database è un no-op silenzioso perché le
tabelle esistono già. È lo stesso meccanismo, non modificato, che è stato verificato dal vivo su
SQLite, MariaDB 11 e PostgreSQL 17 (vedere [#70](https://github.com/coolstartnow/isms-builder/issues/70)).
Per compilare dai sorgenti, invece, decommentare il blocco `build:` in `docker-compose.yml` ed eseguire
`docker compose up -d --build`.
Le immagini includono un'attestazione firmata di provenienza della build:
```bash
gh attestation verify oci://ghcr.io/coolstartnow/isms-builder:latest --owner coolstartnow
```
## Requisiti
- **Node.js 18+** (testato: 18, 20, 22)
- npm 9+
- (Opzionale) Docker + Docker Compose
- (Opzionale) [Ollama](https://ollama.ai) per la ricerca semantica AI locale
---
## Configurazione (`.env`)
| Variabile | Predefinito | Descrizione |
|---|---|---|
| `JWT_SECRET` | *(obbligatorio)* | Segreto per la firma JWT — almeno 32 caratteri casuali (`openssl rand -hex 32`). Con `NODE_ENV=production` (sempre il caso nell'immagine Docker) il server non si avvia con un segreto mancante, troppo corto o segnaposto |
| `PORT` | `3000` | Porta di ascolto HTTP/HTTPS |
| `STORAGE_BACKEND` | `json` | `json` (predefinito e raccomandazione attuale; richiesto dall'app mobile), `sqlite`, `mariadb` o `postgres` |
| `SSL_CERT_FILE` | — | Percorso del certificato TLS → abilita HTTPS |
| `SSL_KEY_FILE` | — | Percorso della chiave privata TLS |
| `DATA_DIR` | `./data` | Sovrascrive la directory dei dati (volumi Docker) |
| `SMTP_HOST` | — | Server SMTP per gli avvisi email |
| `SMTP_PORT` | `587` | Porta SMTP |
| `SMTP_USER` | — | Nome utente SMTP |
| `SMTP_PASS` | — | Password SMTP |
| `SMTP_FROM` | — | Indirizzo mittente per le notifiche |
---
## Architettura
```
server/
index.js — Express app setup, router mounts
auth.js — JWT auth, RBAC ranks, session
routes/ — 17 Express route modules (one per domain)
db/ — Data stores (jsonStore / sqliteStore / orgSettingsStore / …)
ai/ — Semantic search (embedder, embeddingStore, lexicalSearch)
reports.js — Report generation logic
ui/
index.html — SPA shell (Atlassian Dark Theme)
app.js — All render functions, ~6000 lines vanilla JS
style.css — CSS variables, dark theme
data/ — JSON files / SQLite DB (gitignored)
docs/
ISMS-build-documentation.md — Full architecture reference
architecture/ — C4 diagrams, data model, OpenAPI 3.0.3 spec
tests/ — Jest + Supertest (176 tests, --runInBand)
```
- **Autenticazione:** cookie JWT (`sm_session`), password bcrypt, 2FA TOTP (applicabile a livello di organizzazione)
- **RBAC:** `reader` → `editor` / `dept_head` → `contentowner` / `auditor` → `admin`
- **Persistenza:** file JSON (predefinito, consigliato) o database SQL: SQLite tramite `better-sqlite3`, MariaDB/MySQL, PostgreSQL
- **AI:** Ollama locale opzionale (nomic-embed-text); ricerca per parole chiave sempre disponibile come fallback
- **Registro di audit:** ogni azione di creazione/aggiornamento/eliminazione/login registrata, filtrabile, esportabile
Vedi [`docs/architecture/`](https://github.com/coolstartnow/isms-builder/blob/main/docs/architecture) per i diagrammi C4, il modello dati completo e la specifica OpenAPI 3.0.3 (oltre 80 endpoint).
---
## Esecuzione dei test
> **Nota:** la suite di test in `tests/` è costituita dai test di sviluppo personali dell'autore ed è
> distribuita insieme al progetto per trasparenza. **Non** fa parte dell'applicazione stessa
> e **non è necessaria** per eseguire l'app. I test coprono il comportamento interno dell'API e utilizzano
> credenziali di test hardcoded che esistono solo nell'ambiente di test isolato — non hanno alcuna
> relazione con dati di produzione o demo.
```bash
npm test # runs all 423 tests
npm run preflight # exactly what CI gates on (tests + pinning + audit)
npm test -- --verbose # with test names
```
I test utilizzano una directory temporanea isolata — nessun dato di produzione viene toccato.
---
## Contribuire
I contributi sono molto benvenuti! Consulta [CONTRIBUTING.md](https://github.com/coolstartnow/isms-builder/blob/main/CONTRIBUTING.md) per:
- Configurazione dello sviluppo (5 minuti per la prima esecuzione dei test)
- Stile del codice e convenzioni
- Come aprire una buona issue o PR
---
[Read more](https://github.com/coolstartnow/isms-builder)






