

checkov v3.3.12
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform, Kubernetes, CloudFormation e immagini contenitore durante la fase di build.






Checkov è uno strumento di analisi statica del codice per l'infrastructure as code (IaC) e anche uno strumento di software composition analysis (SCA) per immagini e pacchetti open source.
Analizza l'infrastruttura cloud provisionata utilizzando Terraform, Terraform plan, Cloudformation, AWS SAM, Kubernetes, Helm charts, Kustomize, Dockerfile, Serverless, Bicep, OpenAPI, ARM Templates, o OpenTofu e rileva misconfigurazioni di sicurezza e conformità utilizzando la scansione basata su grafo.
Esegue la scansione Software Composition Analysis (SCA), che consiste nell'analisi di pacchetti open source e immagini alla ricerca di Common Vulnerabilities and Exposures (CVE).
Checkov alimenta anche Prisma Cloud Application Security, la piattaforma developer-first che codifica e semplifica la sicurezza cloud lungo tutto il ciclo di vita dello sviluppo. Prisma Cloud identifica, corregge e previene le misconfigurazioni nelle risorse cloud e nei file infrastructure-as-code.
Indice
- Funzionalità
- Screenshot
- Per iniziare
- Dichiarazione di non responsabilità
- Supporto
- Migrazione - da v2 a v3
Funzionalità
- Oltre 1000 policy integrate coprono le best practice di sicurezza e conformità per AWS, Azure e Google Cloud.
- Esegue la scansione di file template Terraform, Terraform Plan, Terraform JSON, CloudFormation, AWS SAM, Kubernetes, Helm, Kustomize, Dockerfile, Serverless framework, Ansible, Bicep, ARM e OpenTofu.
- Esegue la scansione dei file di workflow Argo Workflows, Azure Pipelines, BitBucket Pipelines, Circle CI Pipelines, GitHub Actions e GitLab CI
- Supporta policy context-aware basate su scansione in-memory basata su grafo.
- Supporta il formato Python per le policy di attributo e il formato YAML sia per le policy di attributo che composite.
- Rileva credenziali AWS in EC2 Userdata, nelle variabili d'ambiente Lambda e nei provider Terraform.
- Identifica i segreti utilizzando espressioni regolari, parole chiave e rilevamento basato sull'entropia.
- Valuta le impostazioni del Terraform Provider per regolare la creazione, la gestione e gli aggiornamenti di IaaS, PaaS o SaaS gestiti tramite Terraform.
- Le policy supportano la valutazione delle variabili rispetto al loro valore predefinito opzionale.
- Supporta la soppressione in-line dei rischi accettati o dei falsi positivi per ridurre i fallimenti ricorrenti delle scansioni. Supporta inoltre lo skip globale tramite CLI.
- Output attualmente disponibile come CLI, CycloneDX, JSON, JUnit XML, CSV, SARIF e github markdown e link alle guide di remediation.
Screenshot
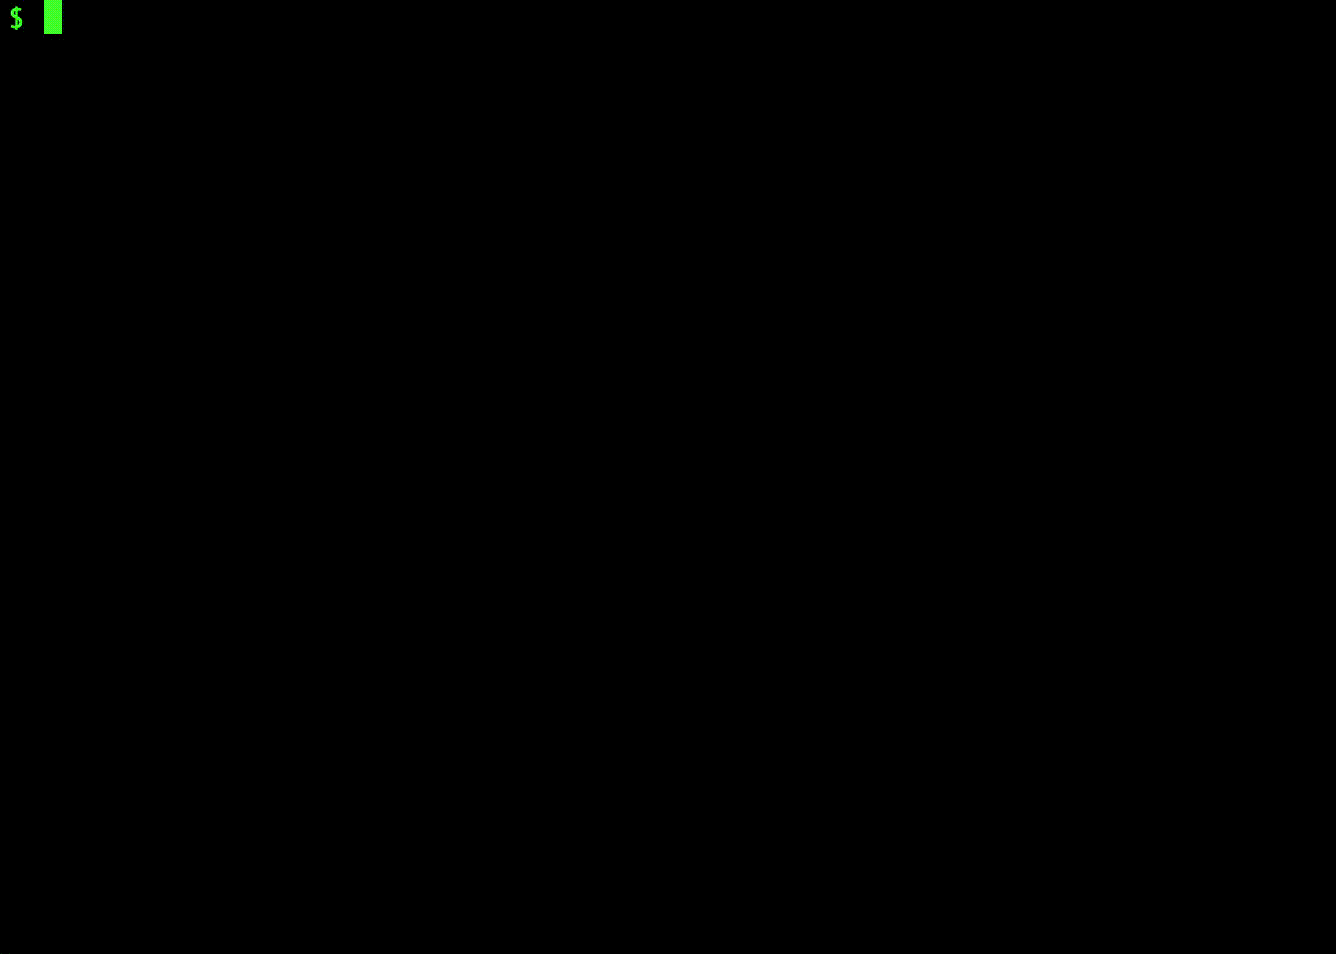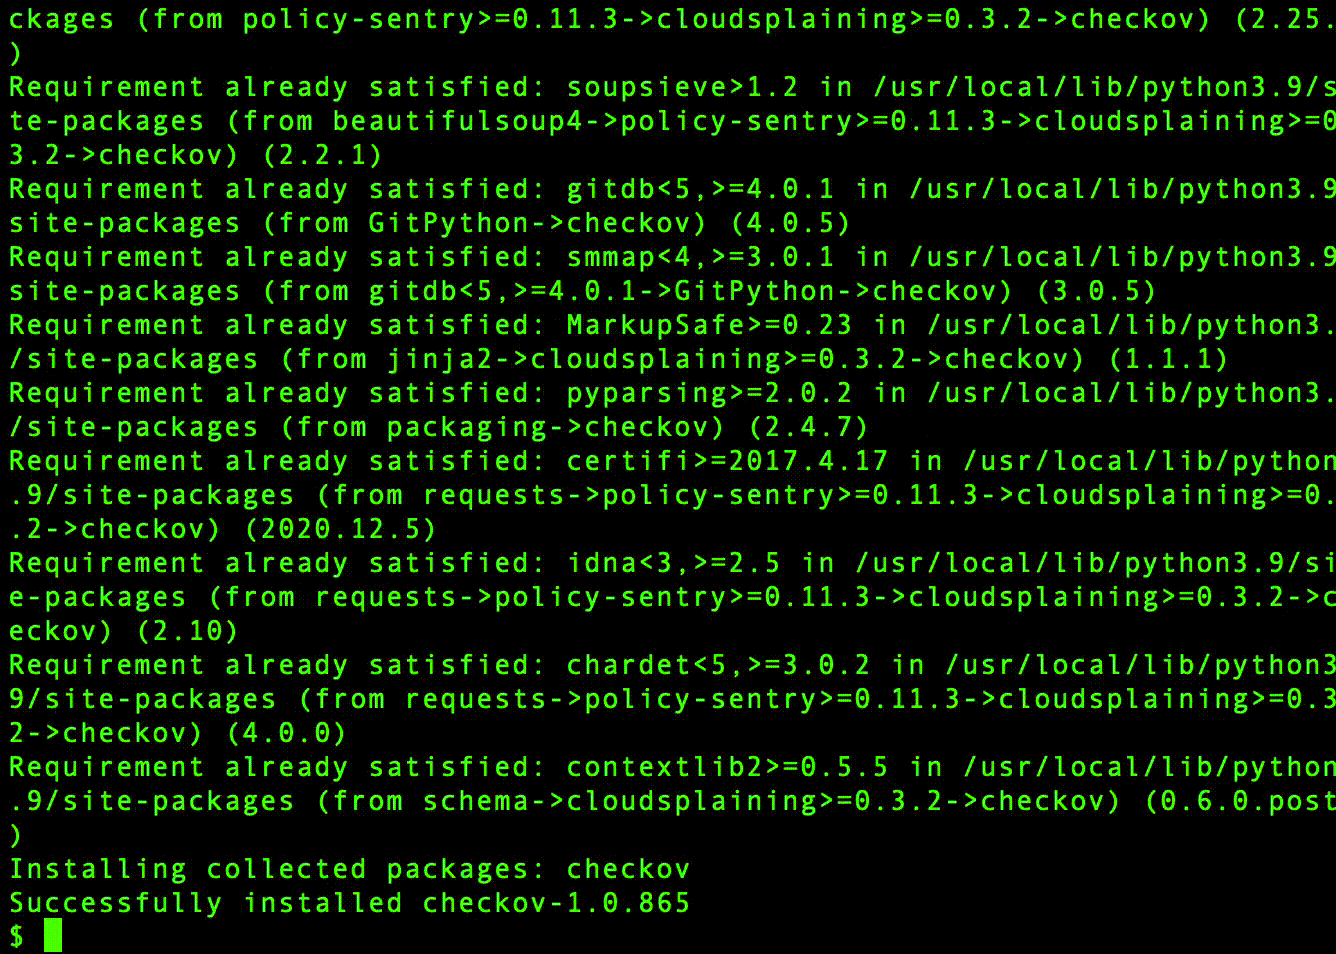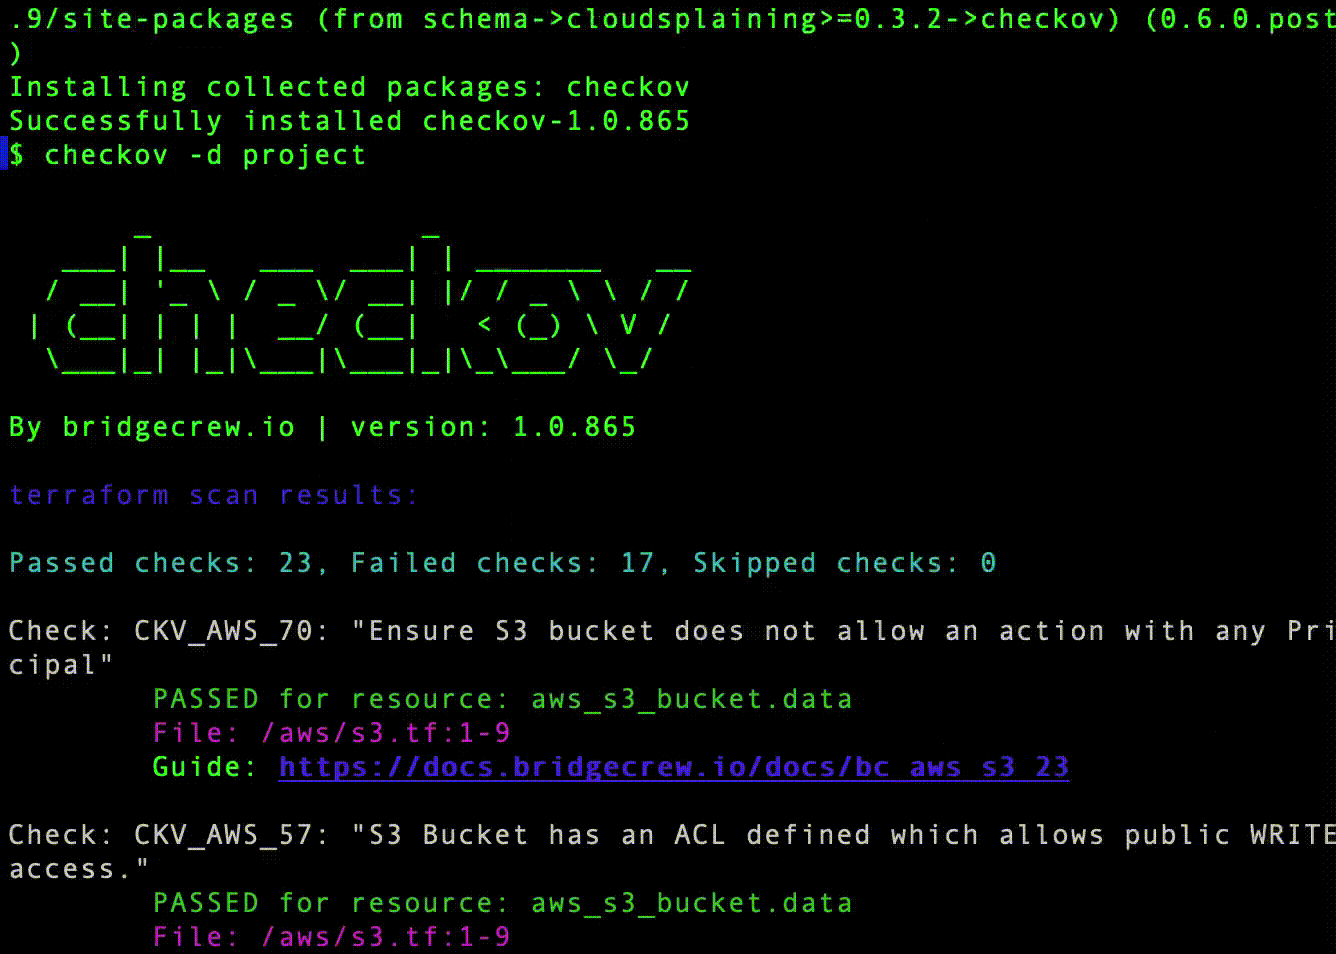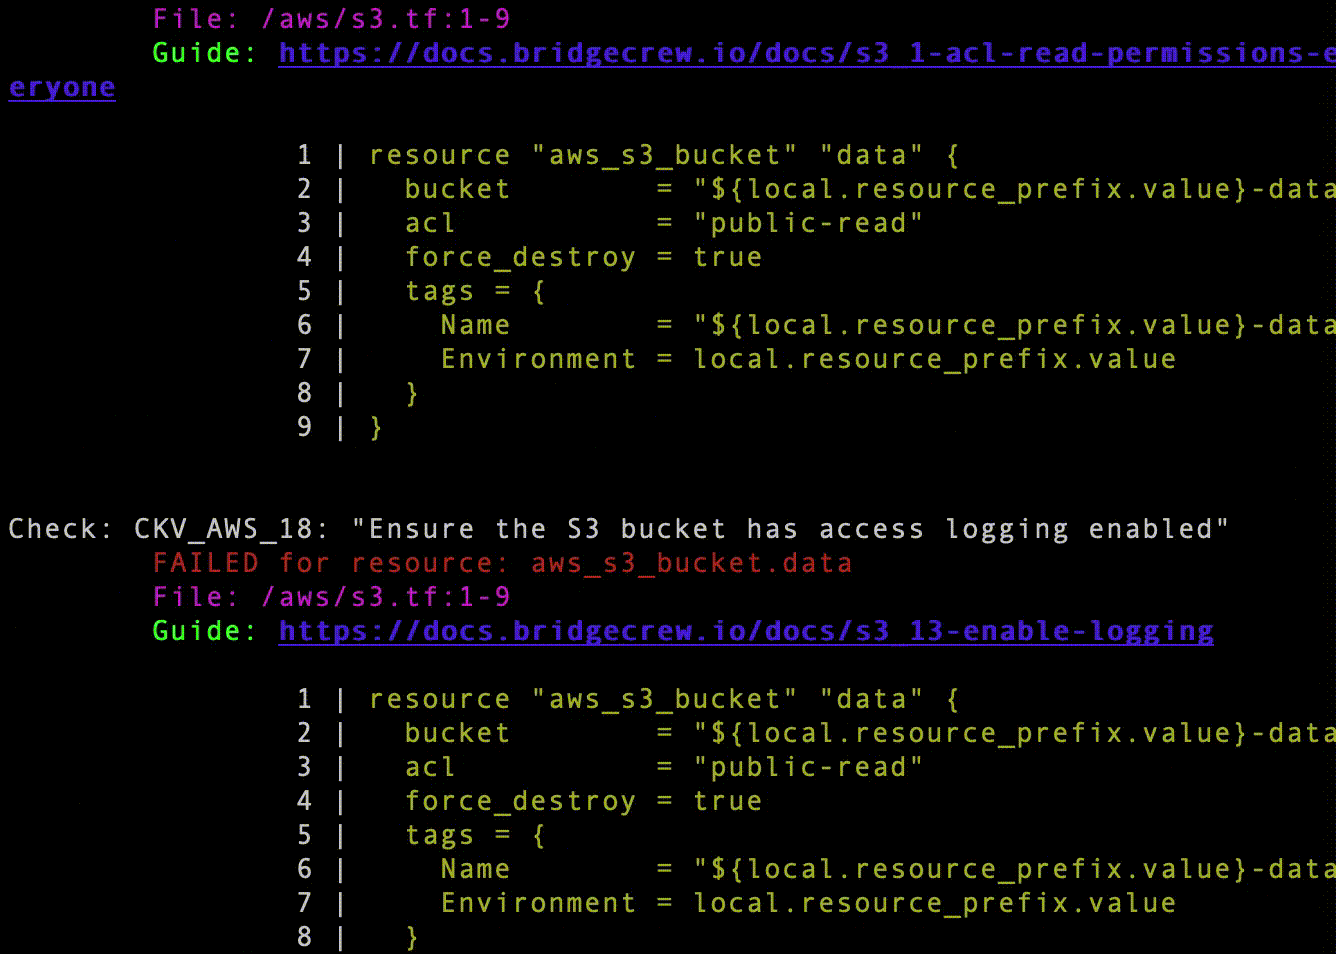
Risultati della scansione nella CLI
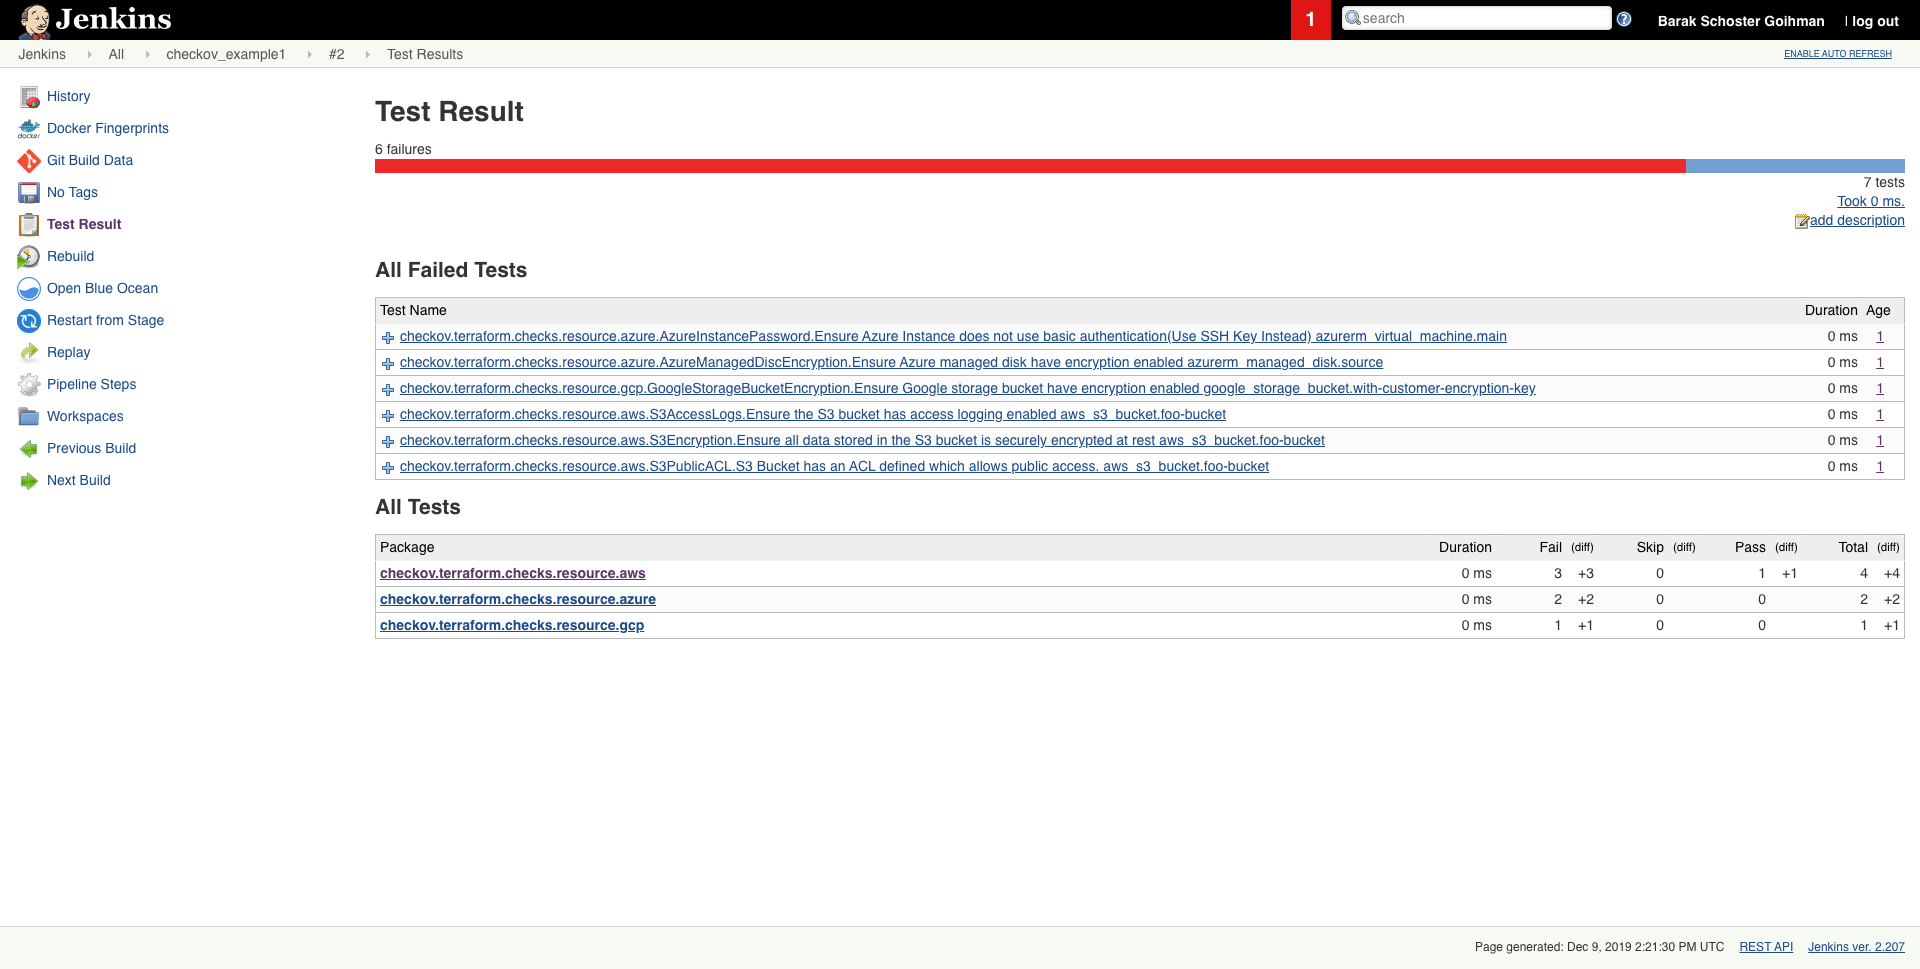
Risultato della scansione pianificata in Jenkins
Per iniziare
Requisiti
- Python >= 3.10, <=3.13
- Terraform >= 0.12
Installazione
Per installare pip segui la documentazione ufficiale
pip3 install checkov
Alcuni ambienti (ad esempio Debian 12) potrebbero richiedere l'installazione di Checkov in un ambiente virtuale
# Create and activate a virtual environment
python3 -m venv /path/to/venv/checkov
cd /path/to/venv/checkov
source ./bin/activate

# Install Checkov with pip
pip install checkov