

Krawl v2.3.0
Krawl è un server di deception web personalizzabile, leggero e nativo del cloud, e un anti-crawler che crea applicazioni web false con vulnerabilità di bassa complessità utilizzando dati esca realistici generati casualmente e template HTML generati dall'IA.
Krawl
Un server web honeypot moderno e personalizzabile, progettato per rilevare e tracciare attività malevole da parte di attaccanti e web crawler tramite pagine web ingannevoli, credenziali false e canary token.




Indice
- Demo
- Cos'è Krawl?
- Krawl Dashboard
- Modalità di deployment
- Krawl Banlist
- Avvio rapido
- Configurazione
- Bannare IP malevoli
- Rilevamento degli attacchi
- Reputazione degli IP
- Inganno tramite AI
- Esecuzione dietro un reverse proxy o CDN
- Metriche e monitoraggio
- Documentazione
- Contribuire
Demo
Suggerimento: esplora i percorsi del robots.txt per ulteriore divertimento
URL di Krawl: http://demo.krawlme.com
Visualizza la dashboard http://demo.krawlme.com/das_dashboard
Cos'è Krawl?
Krawl è un server di deception cloud‑native progettato per rilevare, ritardare e analizzare attaccanti malevoli, web crawler e scanner automatizzati.
Crea applicazioni web false realistiche, piene di esche facili da abboccare come pannelli di amministrazione, file di configurazione e credenziali false esposte, per attirare e identificare attività sospette.
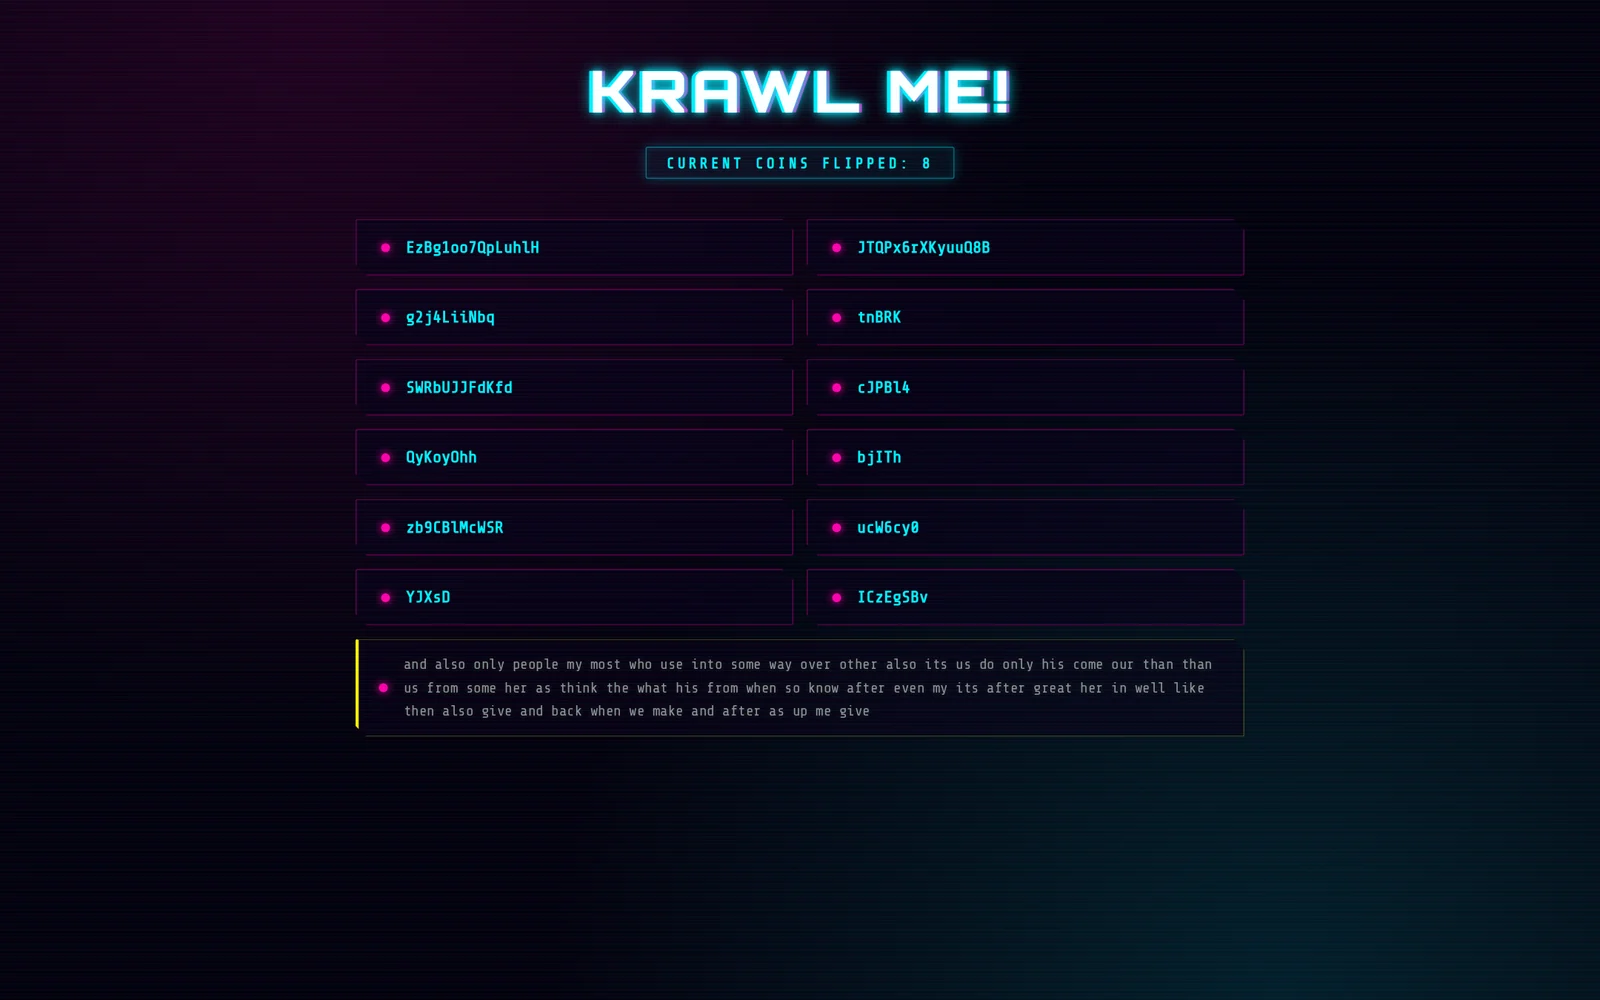
Facendo sprecare risorse agli attaccanti, Krawl aiuta a distinguere chiaramente i comportamenti malevoli dai crawler legittimi.
Include:
- Pagine di inganno generate dall'IA: Lascia che gli attaccanti ti aiutino a generare la tua falsa superficie d'attacco vulnerabile
- Pagine Spider Trap: Link casuali infiniti per sprecare le risorse dei crawler, basate sul progetto spidertrap
- Pagine di login false: WordPress, phpMyAdmin, pannelli di amministrazione
- Percorsi honeypot: Pubblicizzati in robots.txt per intercettare gli scanner
- Credenziali false: Nomi utente, password e chiavi API dall'aspetto realistico
- Integrazione Canary Token: Attivazione di avvisi esterni
- Header del server casuali: Confondono gli attacchi basati sull'header e sulla versione del server
- Dashboard in tempo reale: Monitora le attività sospette
- Rilevamento degli attacchi YARA: oltre 3.100 regole incluse per attacchi web, payload di exploit, oltre 2.500 CVE, botnet IoT e sonde di esposizione, a cui si risponde con risposte false corrispondenti
- Contenuti falsi personalizzabili: ogni pagina falsa e ogni risposta agli attacchi è un file elencato in
responses/manifest.yaml - Iniezione casuale di errori: Imita il comportamento di un server reale
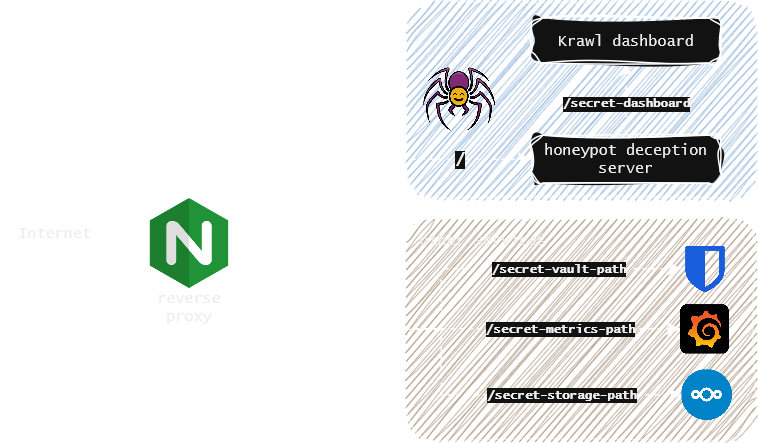
Puoi facilmente esporre Krawl insieme agli altri tuoi servizi per proteggerli da web crawler e utenti malevoli usando un reverse proxy. Per maggiori dettagli, consulta la documentazione sul Reverse Proxy.
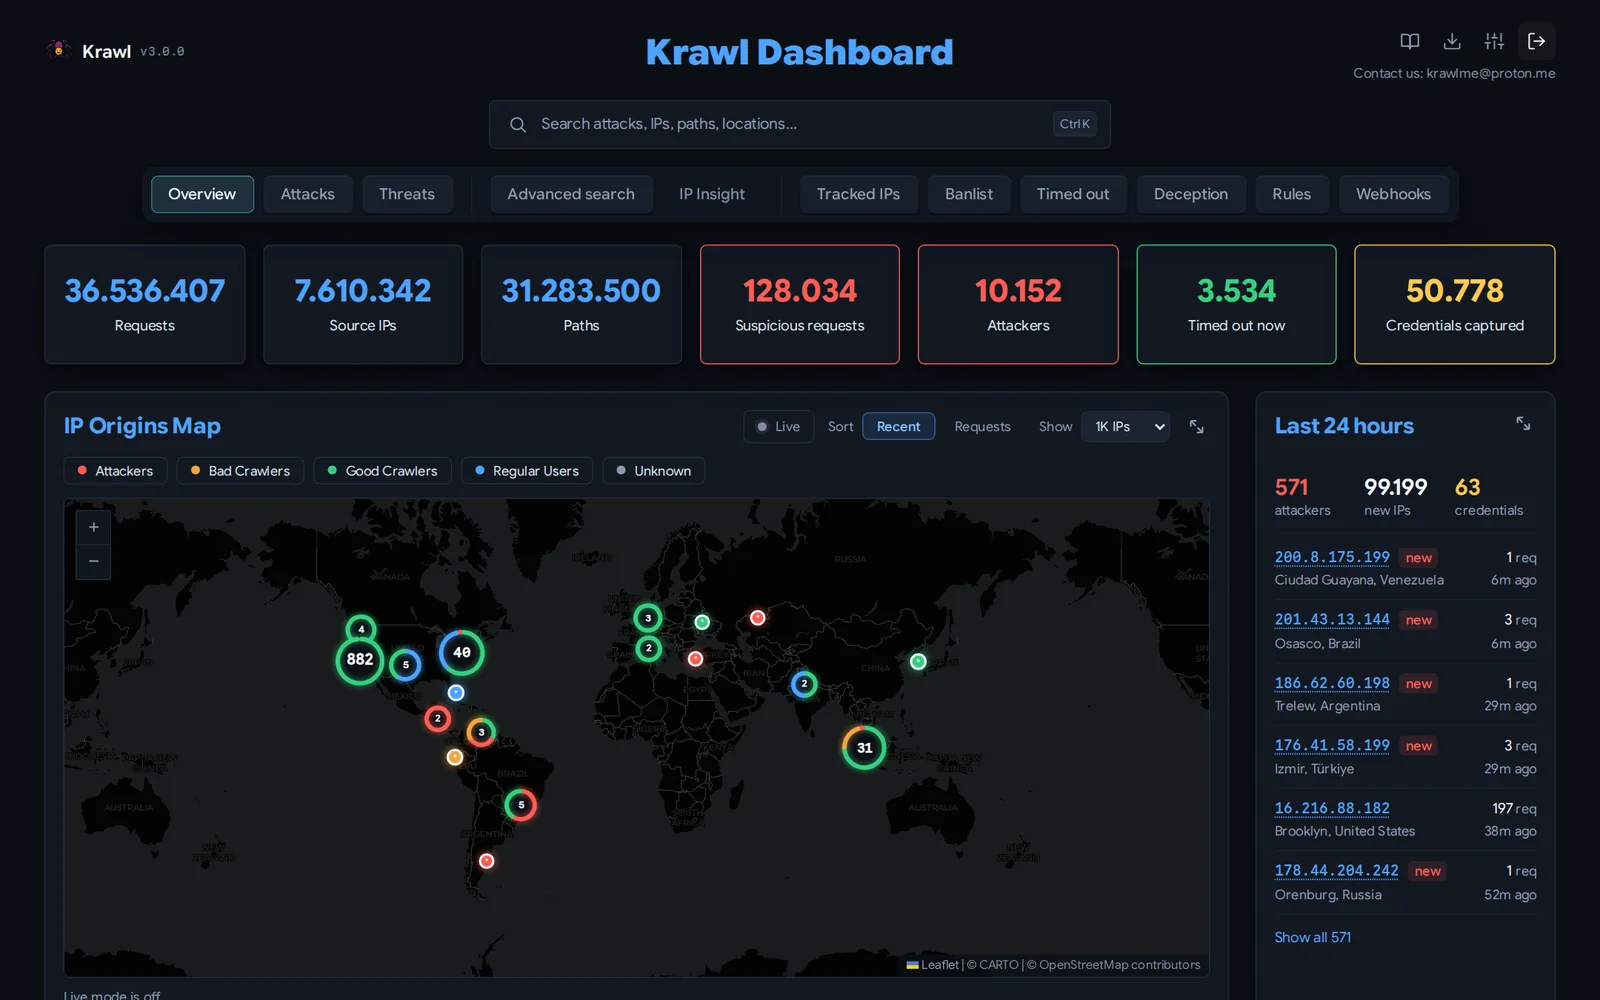
Dashboard di Krawl
Krawl fornisce una dashboard completa, accessibile a un percorso segreto casuale generato all'avvio oppure a un percorso personalizzato configurato tramite KRAWL_DASHBOARD_SECRET_PATH. Questo mantiene la dashboard nascosta agli attaccanti che scansionano il tuo honeypot.
Cinque schede sono aperte a chiunque conosca il percorso della dashboard:
- Panoramica: vista d'insieme dell'attività di attacco: una mappa interattiva delle origini degli IP, le richieste sospette recenti e i principali IP, User-Agent e percorsi.
- Attacchi: analisi dettagliata delle credenziali catturate, degli trigger degli honeypot e dei tipi di attacco rilevati (SQLi, XSS, path traversal, ecc.) con grafici e tabelle.
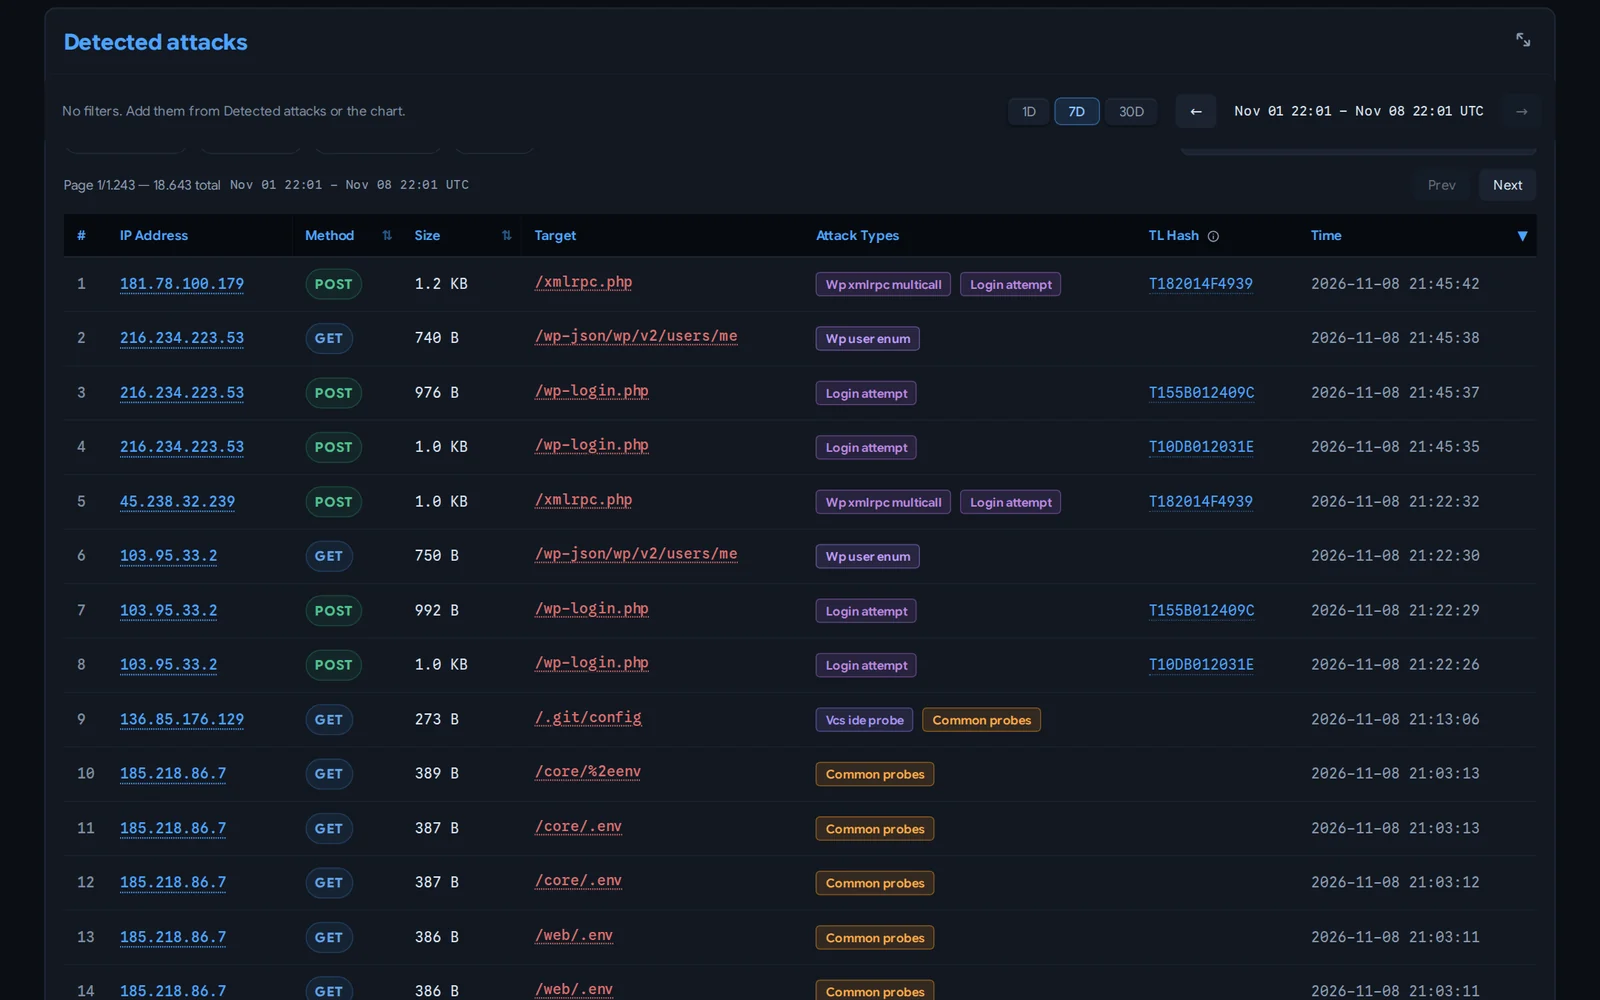
-
Minacce: payload raggruppati in campagne tramite hash fuzzy TLSH, così un webshell e le sue varianti modificate vengono letti come un'unica campagna anziché come riscontri non correlati, con un indice di ogni file catturato.
-
Ricerca avanzata: trova le richieste memorizzate per percorso, host, IP, referer, user agent, metodo, testo grezzo della richiesta e header HTTP.
-
Analisi IP: vista forense approfondita di un IP selezionato: geolocalizzazione, informazioni ISP/ASN, indicatori di reputazione, un esagono comportamentale, tipi di attacco classificati, conteggi di richieste buone e cattive, gravità media, cronologia dei referer, file e credenziali catturati, cronologia delle categorie e cronologia completa degli accessi.