
pentest-ai v1.4.0
Pentester AI open-source che dimostra ogni scoperta. Gli oracoli automatici rieseguono ogni exploit; i bug verificati includono una capsula di prova che puoi riprodurre tu stesso.


Sito web · Avvio rapido · Bug bounty · Verifica · Documentazione · Issues
Pentest-AI è uno strumento open source di penetration testing e bug-bounty basato sull'AI che dimostra ogni risultato. Collega un client o modello AI a un flusso di lavoro di pentest reale — analizzando applicazioni web, scoprendo e riproducendo vulnerabilità, e utilizzando oracoli automatici per verificare se un exploit funziona davvero. Nessuna prova, nessun risultato: i risultati verificati includono evidenze che puoi riprodurre autonomamente.
Usalo tramite MCP (Claude Code, Codex, Cursor, VS Code), dalla CLI o in CI/CD. Il modello guida l'analisi; un oracolo indipendente decide se un risultato ottiene un verdetto verificato — così l'output è segnale, non rumore generato dall'AI.
Progettato per il bug bounty autorizzato: importa lo scope di un programma (HackerOne, Bugcrowd, Intigriti, YesWeHack), esegui un'operazione con scope applicato e trasforma ogni risultato verificato in una segnalazione pronta per la piattaforma. Vai al flusso di bug-bounty →
Testa solo sistemi che possiedi o per cui hai esplicita autorizzazione a eseguire la valutazione. Leggi la politica di uso accettabile e i termini prima di avviare un'operazione.
Avvio rapido
Consigliato: Codex o Claude Code
Usa Python 3.10–3.14 e installa prima pipx.
Esegui pipx ensurepath e riapri il terminale se necessario. pipx isola
le dipendenze di Pentest-AI e rende disponibili i suoi comandi in tutte le cartelle.
pipx install ptai
ptai setup --mcp
Installa prima la CLI del tuo client AI. La configurazione chiede conferma prima di connettere tutti i client supportati rilevati, inclusi sia Codex che Claude Code quando installati. Preserva le registrazioni esistenti. Riavvia il client in seguito.
La procedura guidata utilizza impostazioni a livello utente. Non installa client, non effettua l'accesso, non scarica modelli né configura Ollama. Il modello è fornito dal tuo client AI; il server MCP non richiede una chiave API separata per il modello. Usa ptai setup --mcp --dry-run per visualizzare in anteprima le modifiche. Consulta configurazione per singolo client e per repository per le istruzioni su Codex .codex/config.toml e Claude Code .mcp.json.
Per gli aggiornamenti, usa pipx upgrade ptai. In un ambiente virtuale attivato esistente,
è supportato anche python -m pip install --upgrade ptai; mantieni quell'ambiente
disponibile dopo averlo registrato con il tuo client AI.
Alternativa: Ollama e modelli locali
Installa Pentest-AI come sopra, ma salta la configurazione MCP per questa modalità.
Installa e avvia Ollama, poi scarica un modello
con supporto al tool-calling. Usa ollama list per trovarne il nome esatto installato.
export PENTEST_AI_LLM_PROVIDER=ollama
export PENTEST_AI_MODEL="your-installed-model"
ptai start https://your-authorized-target.example --no-sync
In PowerShell:
$env:PENTEST_AI_LLM_PROVIDER = "ollama"
$env:PENTEST_AI_MODEL = "your-installed-model"
ptai start https://your-authorized-target.example --no-sync
Sostituisci i segnaposto prima di eseguire. Un modello locale non richiede chiavi API cloud. La qualità del modello e la memoria disponibile influenzano i risultati. Consulta la guida ai modelli per la configurazione dell'endpoint.
Prova la demo inclusa
Non richiede chiavi API né target esterni.
pipx install ptai
ptai demo
La demo testa un'applicazione vulnerabile inclusa, riproduce un risultato dalla sua proof capsule e verifica le route protette. Esamina il flusso di evidenze prima di configurare un'operazione reale.
Altri provider di modelli
Per modelli cloud standalone e dipendenze opzionali degli scanner, consulta la guida all'installazione e la guida ai provider. Tieni le chiavi API fuori dal controllo di versione.
Automazione bug-bounty
Pentest-AI è progettato per il lavoro di bug-bounty autorizzato, dove restare nello scope e inviare solo risultati riproducibili è ciò che conta.
# 1. Import the program's scope (HackerOne / Bugcrowd / Intigriti / YesWeHack)
ptai bounty import --platform hackerone --file scope.json --out program.scope

# 2. Run a scope-enforced engagement (a preflight shows exactly what will be
#    touched and asks you to confirm — nothing out of scope is ever hit)
ptai start acme.com --scope-file program.scope --intensity stealth

# 3. Turn verified findings into platform-ready submissions
ptai bounty report <engagement-id> --platform hackerone --out submissions/
- Lo scope è applicato, non consultivo: wildcard, CIDR ed esclusioni fuori scope, fail-closed, su ogni agente e strumento.
- Le segnalazioni sono inviabili: ognuna include un
curlriproducibile, CVSS/CWE, impatto, remediation e il verdetto automatico con una proof capsule riproducibile. - Oppure esegui il playbook metodologico integrato end-to-end:
ptai playbook run bug-bounty-web -i target=acme.com --execute.
Guida completa al bug-bounty →
Come funziona la verifica
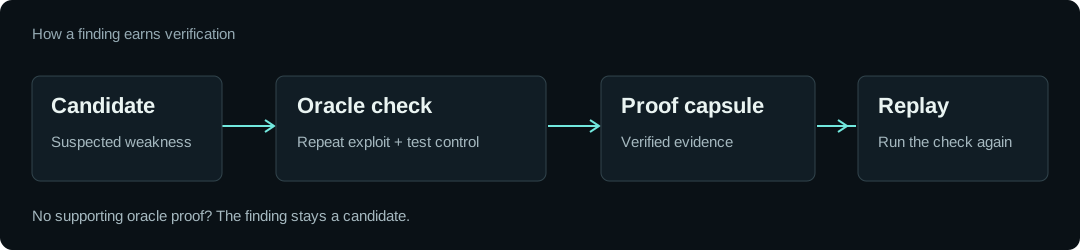
- Trova un candidato. Una probe o uno scanner identifica un comportamento che vale la pena analizzare.
- Riproducilo e verifica un controllo. Un oracolo denominato ripete l'exploit e lo confronta con un controllo che non dovrebbe mostrare la debolezza.
- Conserva le evidenze. Un risultato verificato registra l'oracolo e i suoi risultati in una proof capsule portabile. Usa
ptai replayper verificarla di nuovo.
Ad esempio, un bypass tramite header fidato deve restituire contenuto privilegiato con l'header di attacco e negare l'accesso senza di esso. Un server che risponde a ogni richiesta con HTTP 200 non è una prova sufficiente.
Il modello non può assegnare un verdetto verificato. L'output di scanner di terze parti rimane non verificato finché un oracolo non lo dimostra in modo indipendente. I risultati privi di una ricetta di verifica supportata rimangono candidati.
Un verdetto verificato si applica alle condizioni testate. Non significa che l'intera applicazione sia sicura. Le proof capsule non sono firmate; rieseguire la verifica è il meccanismo di fiducia.
Leggi il design della verifica