
 #1
Strumenti per l'auditing, il test e la protezione dei sistemi Wi-Fi, Bluetooth e RFID.
Raccomandato da Kitploit
 geniuszly/genwififaker
è uno strumento per creare falsi punti di accesso WiFi
 sqrtrev/cve-2021-1965
Proof-of-concept exploit per CVE-2021-1965, una RCE WiFi zero-click nel parsing MBSSID di Android, che causa buffer overflow e riavvio del…
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Questo framework combina un insieme di strumenti open source esistenti in un pacchetto integrato che automatizza il processo di indagine forense. È…
 jawadasghar471600-dot/wi-fi-fortress-auditor
Guida 2026 all'audit di sicurezza Wi-Fi e ai test delle password WPA2: padroneggiare la modalità monitor
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI

 syss-research/protectimus-slim-proxmark3
Script Lua per Proxmark3 per attaccare i token hardware Protectimus SLIM NFC TOTP vulnerabili
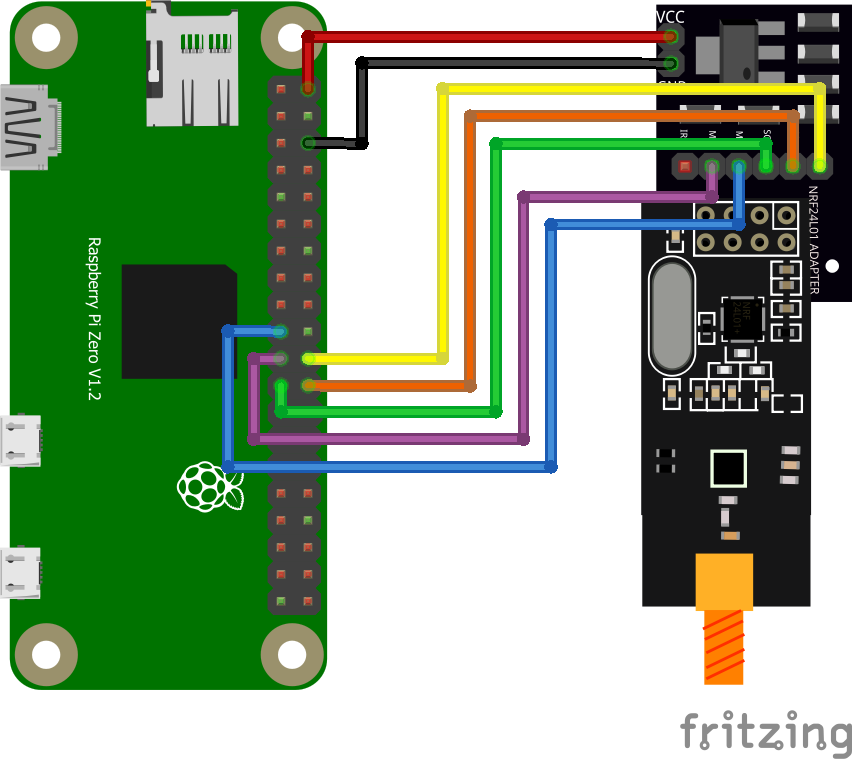 b1narygl1tch/zerojack
Uno strumento per eseguire l'attacco di iniezione di sequenze di tasti MouseJack.
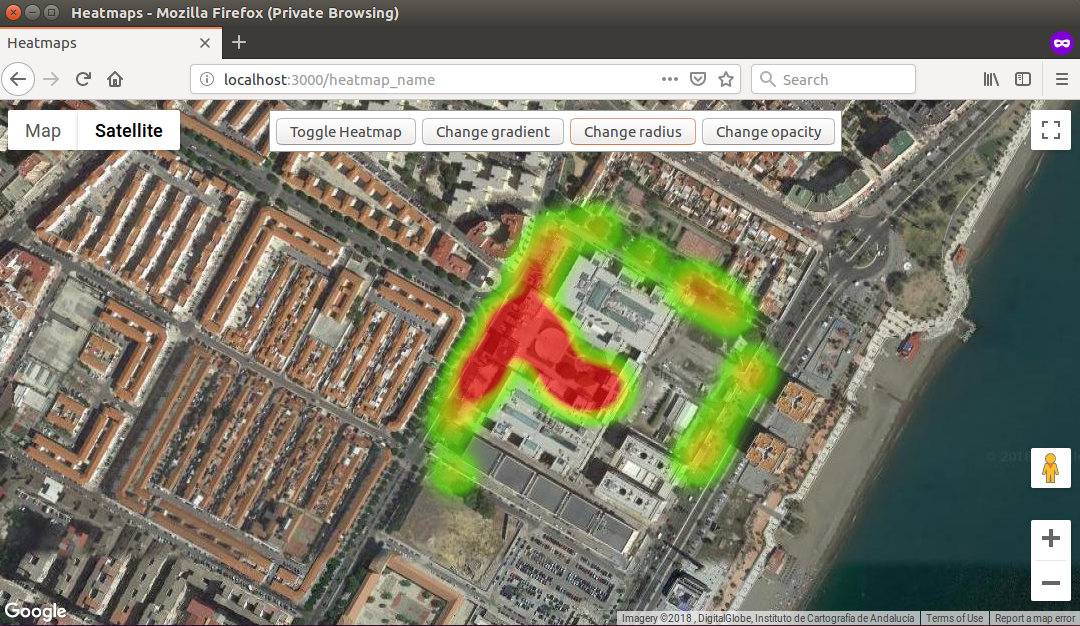 t1gr3s/airo-heat
Repository del team T1GR3$ all'hackathon di Cybercamp 2018
 bitplugg/kitsune
🦊 nine-tailed pentest framework — nmap + msf + aircrack + sqlmap in un'unica CLI · 25 moduli · sessione SQLite · TUI · REST API · pipx install
 xqi1337/poc-cve-2026-0073
Proof-of-concept in Python per CVE-2026-0073, che sfrutta un difetto logico nella verifica dei certificati del demone ADB per aggirare…
 sgxgsx/blueborne-cve-2017-1000251
Linux Kernel < 4.13.1 - BlueTooth Buffer Overflow (PoC) BlueBorne - Prova di concetto - Disarmato/Non weaponizzato - solo DoS (Crash)
 ynwarcs/cve-2023-23388
poc per CVE-2023-23388 (LPE nel servizio bthserv di Windows 10/11)
 joshuapassos/cmf-watch-pro-2-ble-protocol
Protocollo BLE reverse-engineered per il CMF Watch Pro 2, con documentazione del layout GATT, frame di comando crittografati AES-128-CBC, handshake…
 esperto-input/esperto-wiimote
Software avanzato di rimappatura per Wiimote
 turretsec/disclosure-thinkware-u3000
Tre vulnerabilità non autenticate nel protocollo di controllo WiFi locale della dashcam Thinkware U3000: scrittura arbitraria di file, lettura…
 tonixtoolkitofficial-afk/esp32-blue-ducky
Firmware ESP32 che emula una tastiera Bluetooth HID per l'accoppiamento automatico con telefoni Android e l'iniezione di sequenze di tasti…
 mahmoud-sadder/airstrike
AirStrike è un framework avanzato per la valutazione della sicurezza wireless progettato per semplificare e migliorare i test di penetrazione Wi-Fi…








