
 #1
Strumenti per l'intercettazione, l'analisi e la modifica del traffico web per test di sicurezza.
Raccomandato da Kitploit
 ryhanson/externalc2
Una libreria per l'integrazione dei canali di comunicazione con il server Cobalt Strike External C2
 xorrior/raven
C2 esterno di CobaltStrike per Websockets
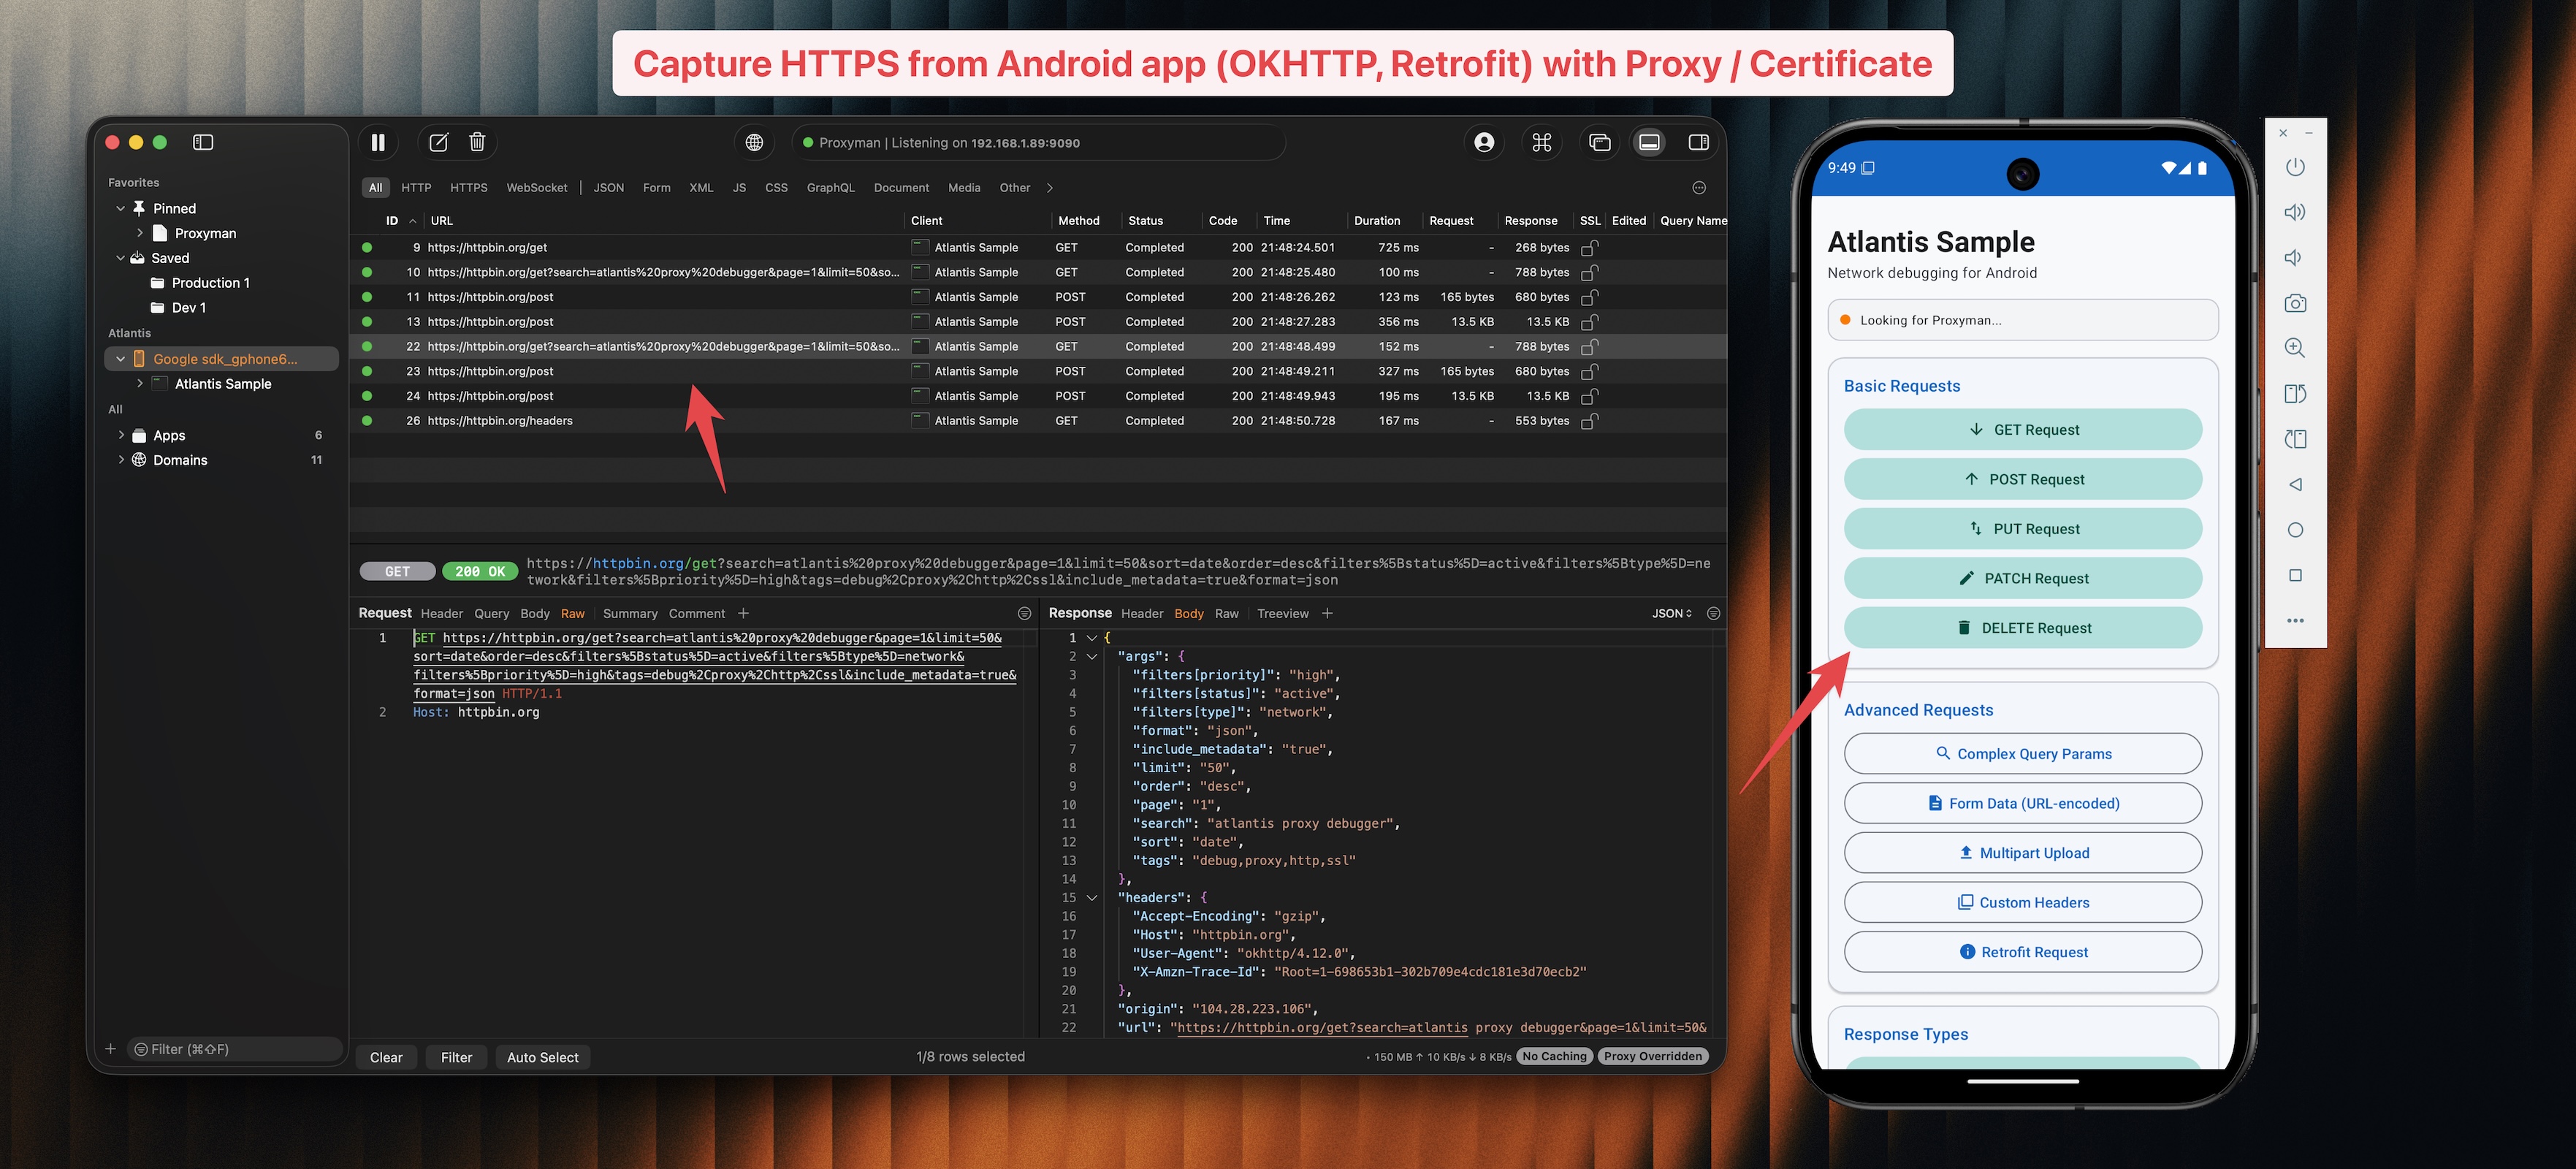 proxymanapp/atlantis-android
Cattura il traffico HTTP/HTTPS dalle app Android e invialo a Proxyman per il debug.
 lyehe/porterminal
Tunneling terminale web/mcp veloce e sporco per telefono e PC
 bifrost-proxy/bifrost
Proxy MITM HTTP/HTTPS/SOCKS5 ad alte prestazioni in Rust con intercettazione TLS, riscrittura delle richieste basata su regole, cattura del traffico,…
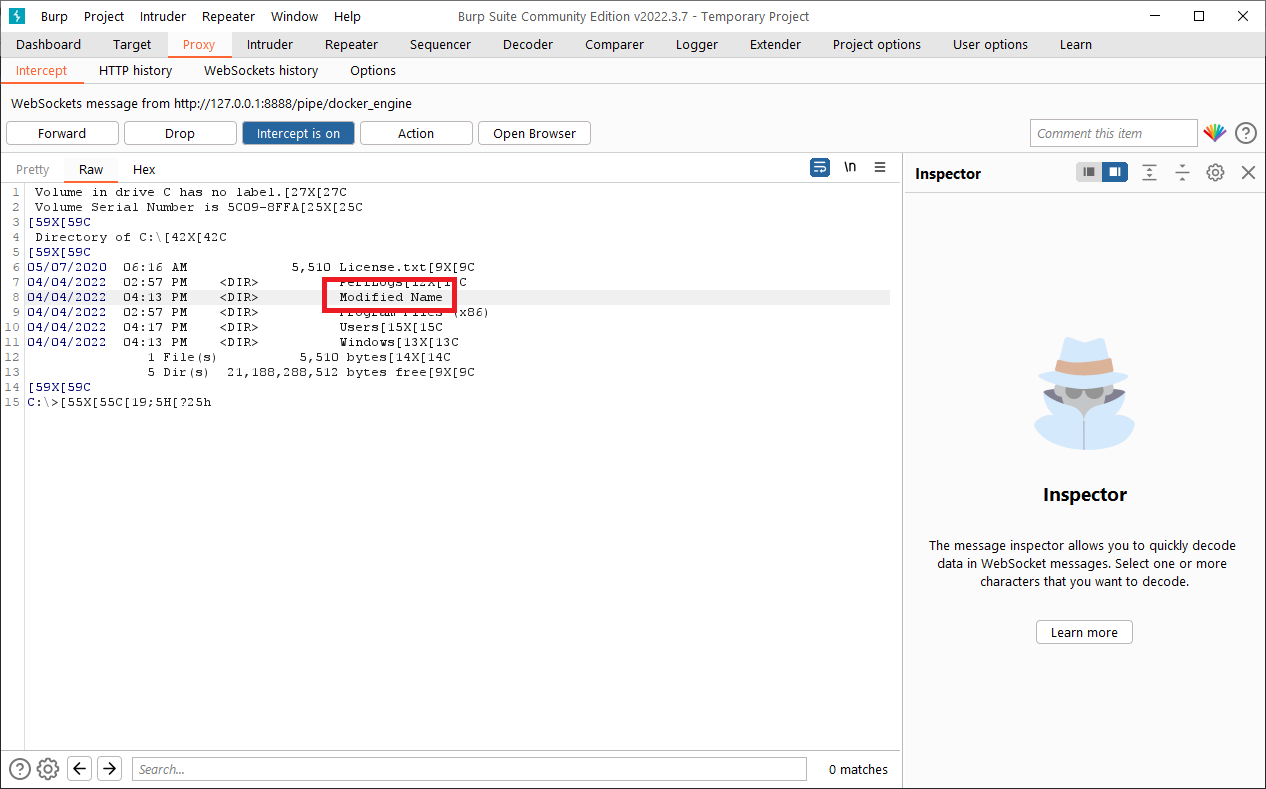 gabriel-sztejnworcel/pipe-intercept
Intercetta la comunicazione tramite Named Pipes di Windows usando Burp o strumenti proxy HTTP simili.
 nccgroup/binproxy
BinProxy è un proxy per connessioni TCP arbitrarie. Puoi definire formati di messaggi personalizzati utilizzando la gemma BinData.
 zentinelproxy/zentinel
Un reverse proxy orientato alla sicurezza, progettato per proteggere il web libero.
 justmao945/mallory
Proxy HTTP/HTTPS su SSH
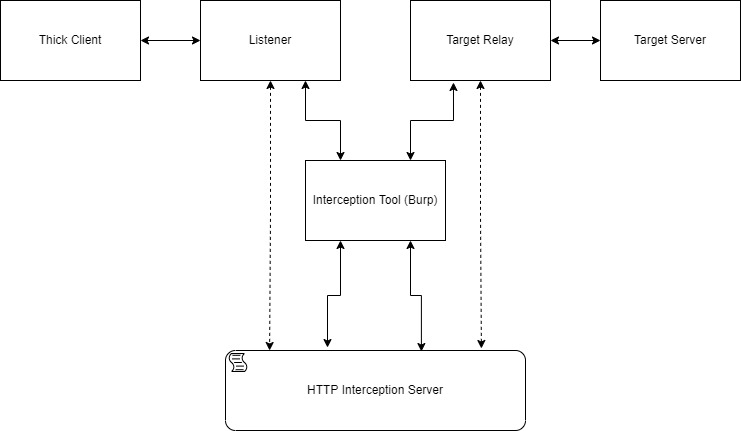 cyberark/mitm_intercept
Un modo leggermente meno 'hackeristico' per intercettare e modificare protocolli non-HTTP tramite Burp e altri.
 portswigger/burp-extensions-montoya-api-examples
Estensioni di esempio per Burp Suite che illustrano l'API Montoya, coprendo handler HTTP e proxy, controlli di scansione personalizzati, payload…
 t3l3machus/pentest-pivoting
Una guida compatta al pivoting di rete per test di penetrazione / sfide CTF.
 xepor/xepor
Framework di routing simile a Flask per mitmproxy per intercettare, modificare e falsificare richieste/risposte HTTP. Consente lo sviluppo rapido di…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and hacking & pentesting toolkit for the terminal.
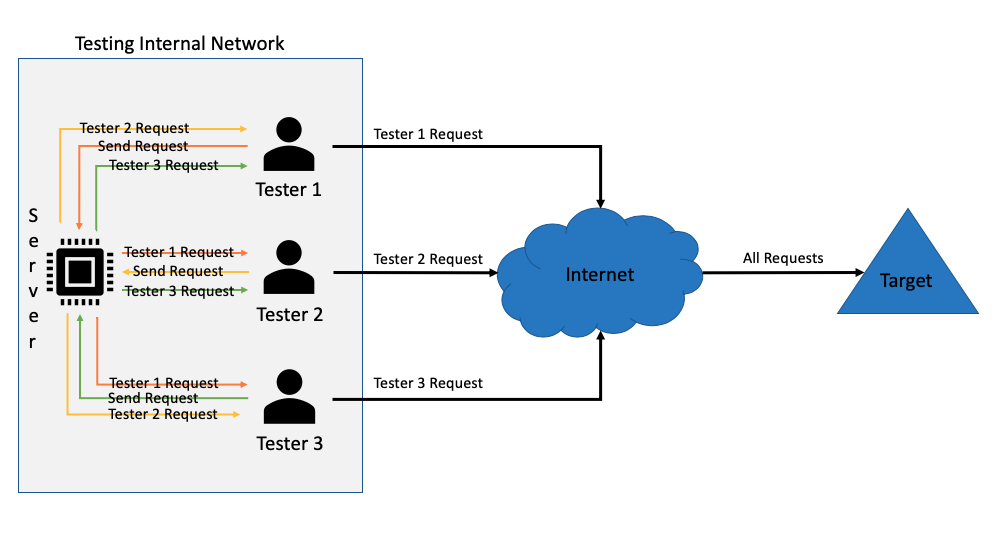 static-flow/burpsuite-team-extension
Questo plugin per Burpsuite consente a più tester di applicazioni web di condividere la propria cronologia proxy in tempo reale. Le richieste che…
 irsdl/burpsuitejsbeautifier
Burp Suite JS Beautifier
 mhils/honeyproxy
Questo progetto ora fa parte di @mitmproxy.
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…








