
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 taroballzchen/cve-2021-22005-metasploit
lo script metasploit (POC/EXP) relativo a CVE-2021-22005 di VMware vCenter Server contiene una vulnerabilità di caricamento arbitrario di file
 jas502n/cve-2019-10392
Exploit di esecuzione remota di codice autenticato per Jenkins Git Client Plugin 2.8.2 tramite vulnerabilità di deserializzazione Jackson…
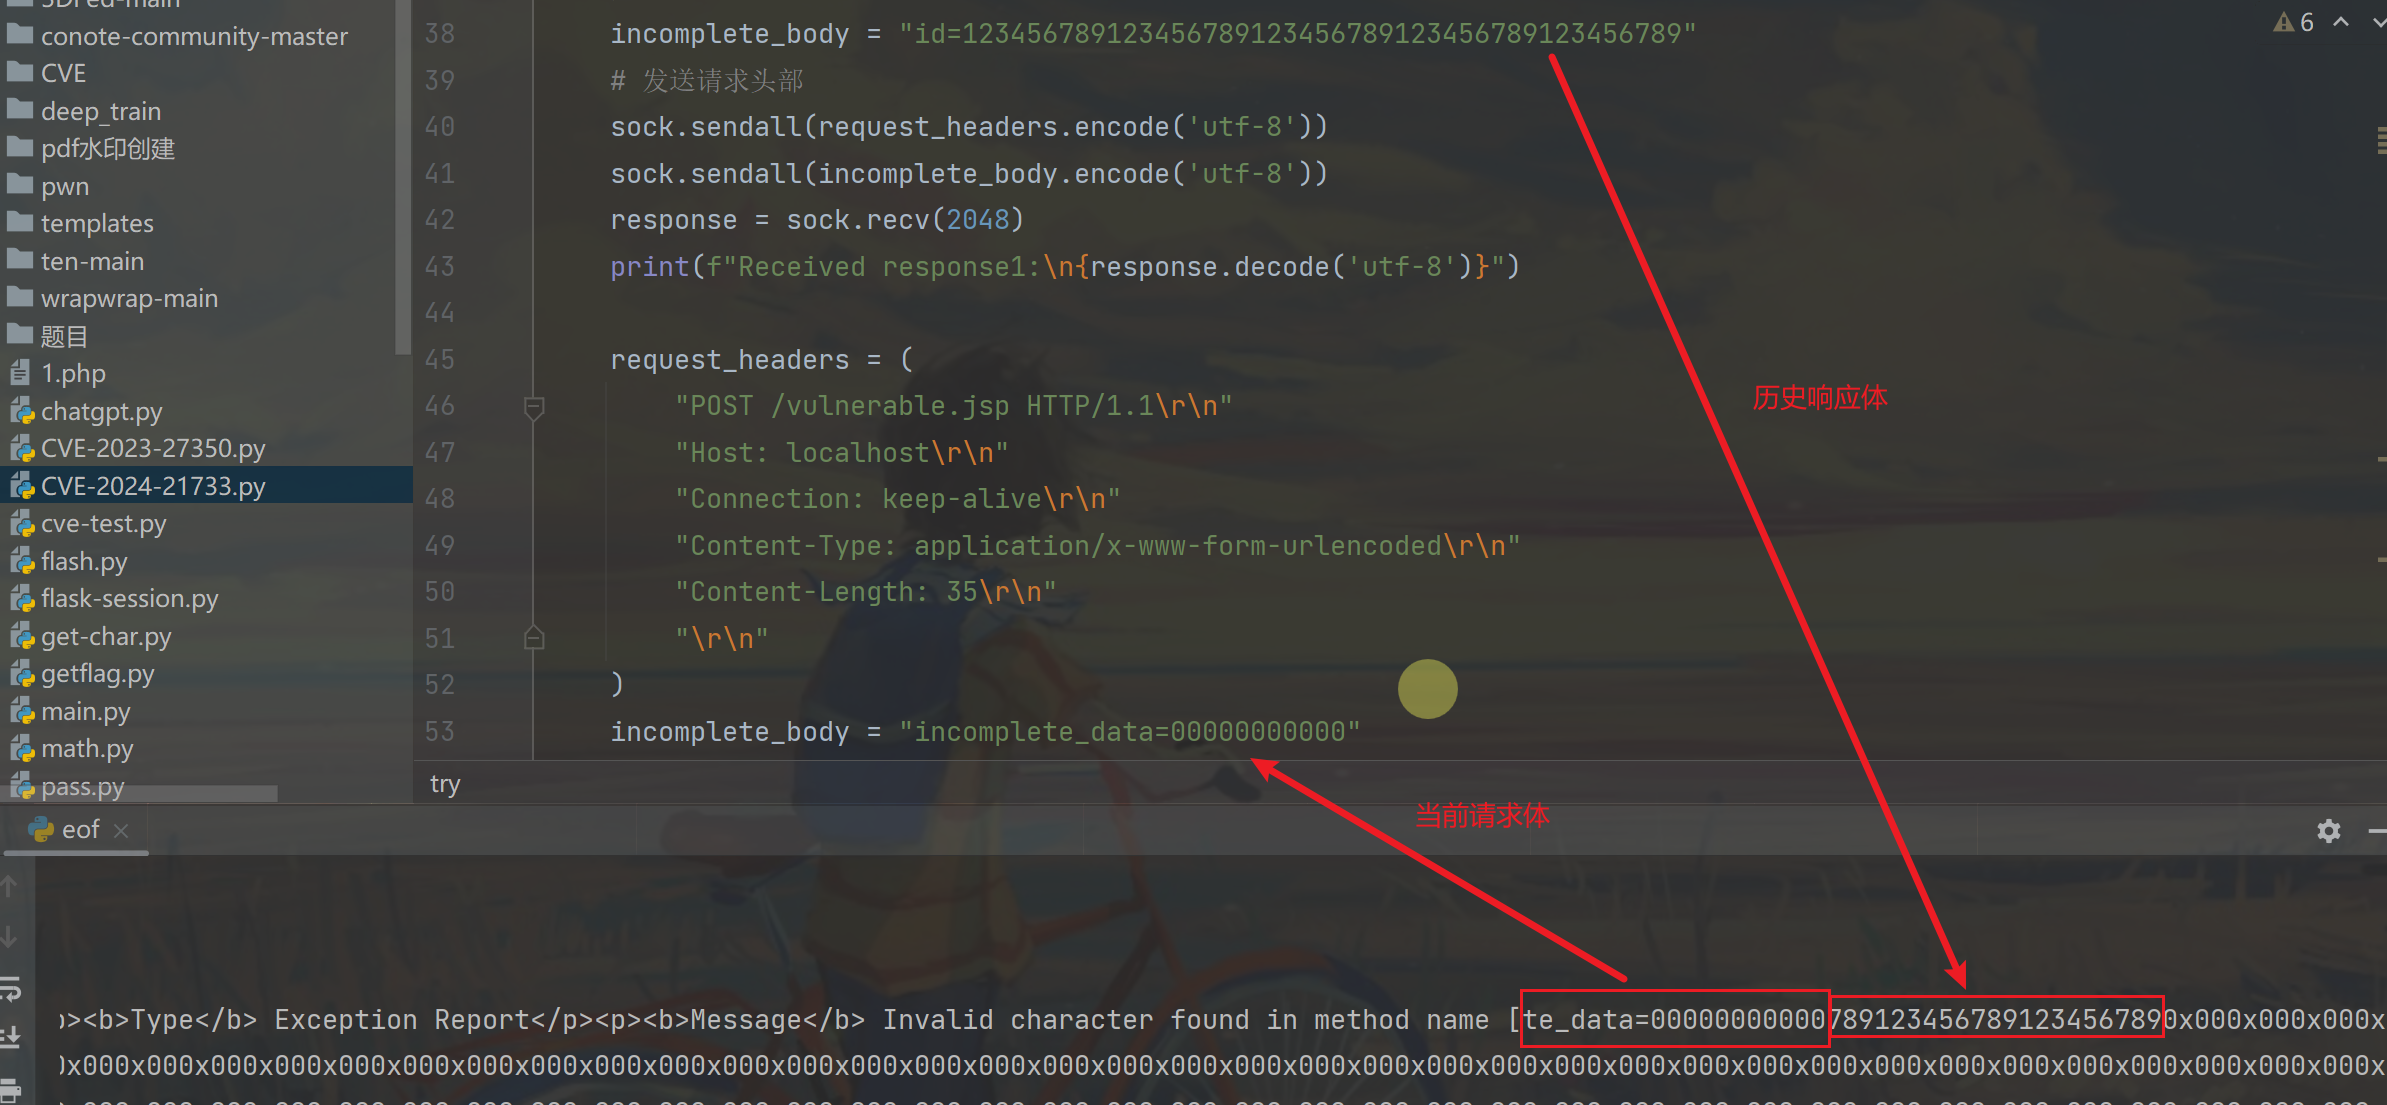 ltmthink/cve-2024-21733
Una verifica per CVE-2024-21733
 mayaseven/cve-2016-6662
Dall'iniezione SQL alla shell di root con CVE-2016-6662 di MaYaSeVeN
 k3rwin/spring-core-rce
Vulnerabilità RCE del framework Spring CVE-2022-22965
 nu11secur1ty/xssight
Risorsa educativa sulle tecniche di attacco Cross-site Scripting (XSS), che copre vettori non persistenti, persistenti e basati su DOM con esempi…
 chebuya/cve-2024-30850-chaos-rat-rce-poc
PoC di RCE tramite percorso del pannello web di CHAOS RAT
 yuriisanin/cve-2022-24342
PoC per CVE-2022-24342: furto dell'account tramite CSRF nell'autenticazione GitHub
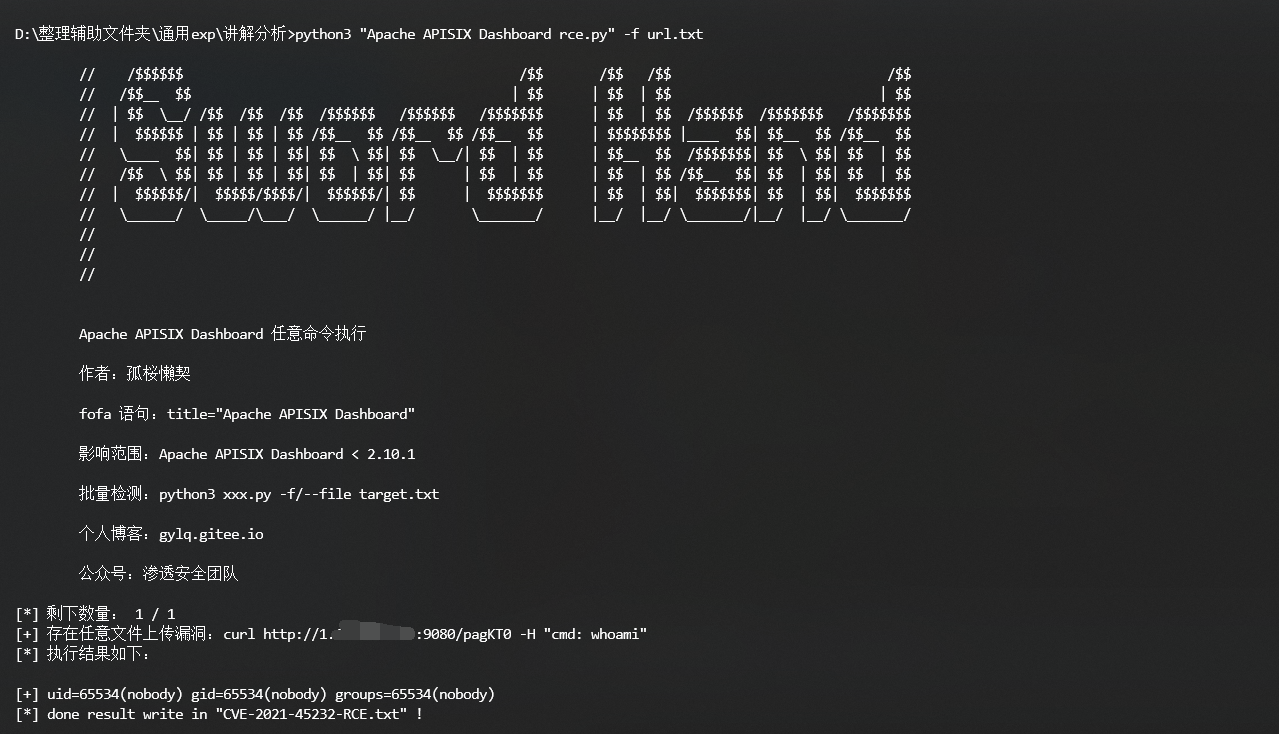 gylq/cve-2021-45232-rce
Scanner batch multithread per vulnerabilità CVE-2021-45232, mirato all'RCE di Apache APISIX Dashboard con supporto alle query FOFA.
 sfewer-r7/cve-2026-63077
Esecuzione remota di codice non autenticata in JetBrains TeamCity (CVE-2026-63077)
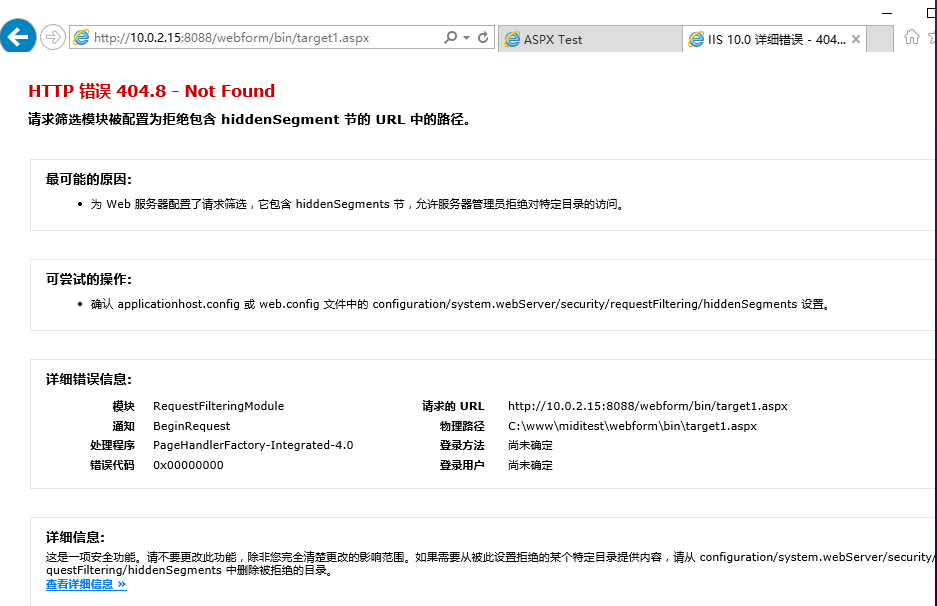 midisec/cve-2023-36899
Ambiente di riproduzione e strumento per la vulnerabilità CVE-2023-36899, incentrati sul bypass dell'autenticazione di sessione senza cookie…
 karthikuj/cve-2022-31101
Exploit per il modulo bockwishlist di PrestaShop 2.1.0 SQLi (CVE-2022-31101)
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - Directory Traversal / Authenticated Arbitrary File Deletion in Python3
 jonirinta-kahila/wpcracker
Strumento di pentest per WordPress
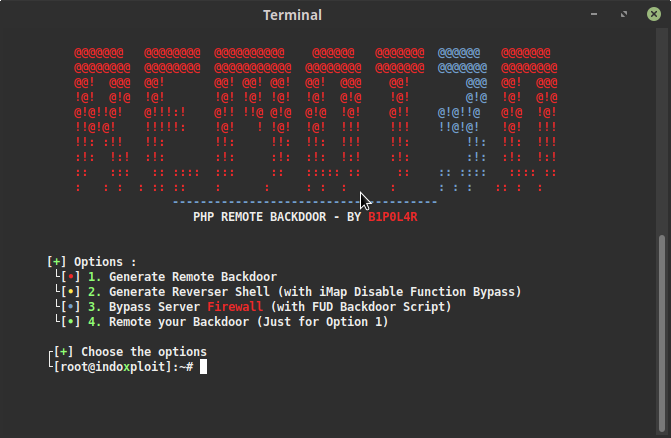 makiraid/remot3d
Remot3d: è uno strumento semplice creato per i grandi pentester e anche solo per il piacere dei defacer di sfruttare un sistema o un server che…
 brucessking/cve-2021-36749
Apache Druid lettura arbitraria di file
 thecybergeek/cve-2026-4480-poc
Exploit proof-of-concept per CVE-2026-4480, un'esecuzione remota di comandi non autenticata nel sottosistema di stampa di Samba tramite iniezione %J.…
 nu0l/cve-2022-46463
CVE-2022-46463(Harbor non autorizzato)








