
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
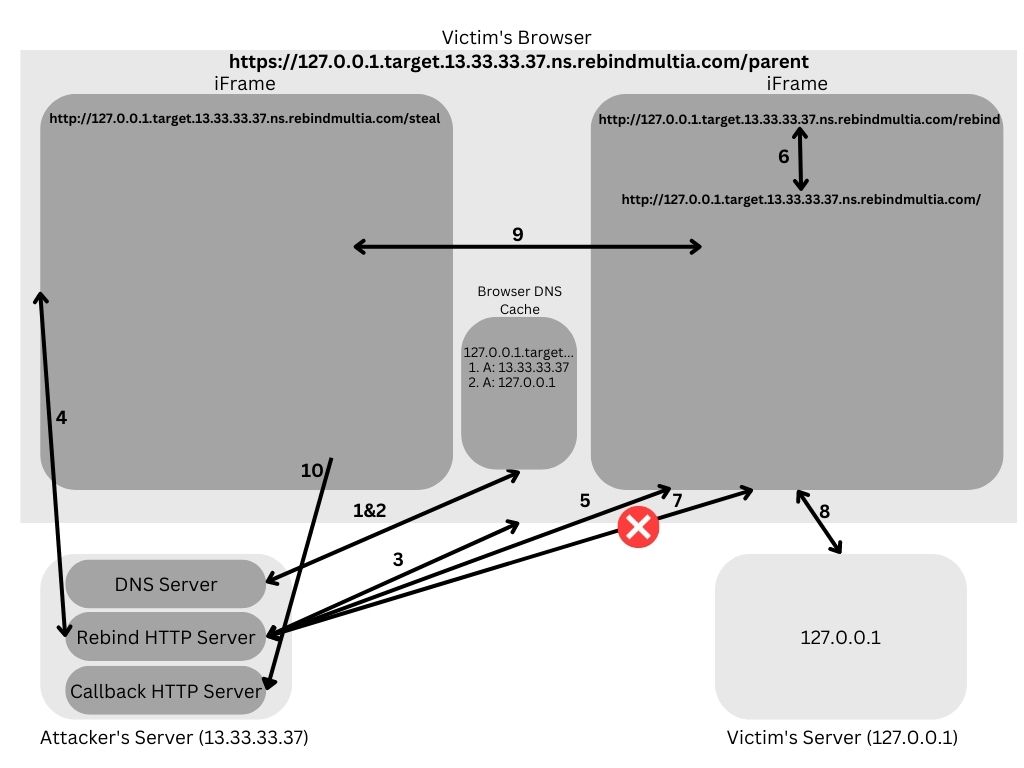
 rhynorater/rebindmultia
Strumento di attacco DNS rebinding che sfrutta molteplici record A per bypassare la same-origin policy ed esfiltrare dati dai servizi di rete interna…
 ahisec/geoserver-
strumento di sfruttamento della vulnerabilità CVE-2024-36401 di geoserver
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15 non autorizzato - caricamento di file arbitrario
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
Exploit proof-of-concept per PreAuth RCE in ManageEngine ServiceDesk Plus (CVE-2021-44077). Carica ed esegue eseguibili Windows arbitrari su target…
 c1ph3rx13/cve-2023-42820
Script di exploit per la vulnerabilità di reset password di JumpServer CVE-2023-42820, con calcolo automatico del codice di verifica e modifica della…
 crowsec-edtech/cve-2022-26134
Exploit PoC in Python per CVE-2022-26134, una vulnerabilità di esecuzione remota di codice pre-autenticazione in Atlassian Confluence tramite…
 hexsecteam/cve-2025-8088-winrar-tool
Un sofisticato strumento GUI per creare archivi RAR malevoli che sfruttano la vulnerabilità di path traversal di WinRAR (CVE-2025-8088) tramite ADS e…
 4m3rr0r/cve-2025-47812-poc
Wing FTP Server Exploit per Esecuzione Remota di Codice (RCE) (CVE-2025-47812)
 ibonok/cve-2020-4463
IBM Maximo Asset Management è vulnerabile a divulgazione di informazioni tramite vulnerabilità XXE (CVE-2020-4463)
 wuzuowei/cve-2020-17530
payload di S2-061, e il corrispondente semplice PoC/Exp
 err0r-ica/whatspayloadrce
Generatore Automatico di Payload di Whatsapp [CVE-2019-11932]
 silverplate3/my-cves
CVE che ho trovato. Writeup tecnici, esempi di exploit e walkthrough di sessioni di fuzzing.
 pwntester/springbreaker
Exploit PoC per la vulnerabilità RCE di Spring (CVE-2011-2894)
 win3zz/cve-2023-43261
CVE-2023-43261 - Fuga di credenziali attraverso log di sistema non protetti e crittografia debole delle password
 wjlin0/cve-2024-23897
CVE-2024-23897 - Jenkins strumento di sfruttamento per lettura arbitraria di file
 onlytoxi/cve-2025-8088-winrar-tool
Strumento avanzato di exploit per attraversamento del percorso di WinRAR per CVE-2025-8088








