
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 dinosn/cve-2024-20931
Java-based exploit per CVE-2024-20931 che bypassa la patch di CVE-2023-21839 in Oracle WebLogic. Utilizza l'iniezione JNDI tramite…
 7iosecurity/xss-payloads
Raccolta di payload per cross-site scripting (XSS) per il test di sicurezza delle applicazioni web, la ricerca sul bypass dei filtri e le attività di…
 sourceincite/dashoverride
Questo è un exploit RCE pre-autenticato per VMware vRealize Operations Manager
 mzzdtot/cve-2023-28432
PoC & Exp per la scansione batch della vulnerabilità di divulgazione di informazioni sensibili di MinIO
 csenox/cve-2021-22911
Iniezione NoSQL cieca pre-autenticazione che porta all'esecuzione di codice remoto in Rocket Chat 3.12.1
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
lo script metasploit (POC) relativo a CVE-2022-41040. Microsoft Exchange è vulnerabile a un attacco di server-side request forgery (SSRF). Un…
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI e bypass dell'autenticazione | Compromissione totale del server | Supporto wordlist
 embedi/amt_auth_bypass_poc
Exploit Proof-of-Concept di CVE-2017-5689
 pimps/cve-2019-2725
Deserializzazione non sicura di WebLogic - CVE-2019-2725 costruttore di payload ed exploit
 le1a/cve-2023-33246
Apache RocketMQ Vulnerabilità di esecuzione di codice remoto (CVE-2023-33246) Exploit
 iletee/struts2-rce
Target sfruttabile per CVE-2017-5638
 hrishikesh7665/follina_exploiter_cli
Sfrutta la vulnerabilità zero-day Follina di Microsoft (CVE-2022-30190)
 jas502n/cve-2019-2890
Exploit per CVE-2019-2890 deserializzazione WebLogic RCE con integrazione ysoserial, che fornisce PoC passo-passo per l'esecuzione remota di codice…
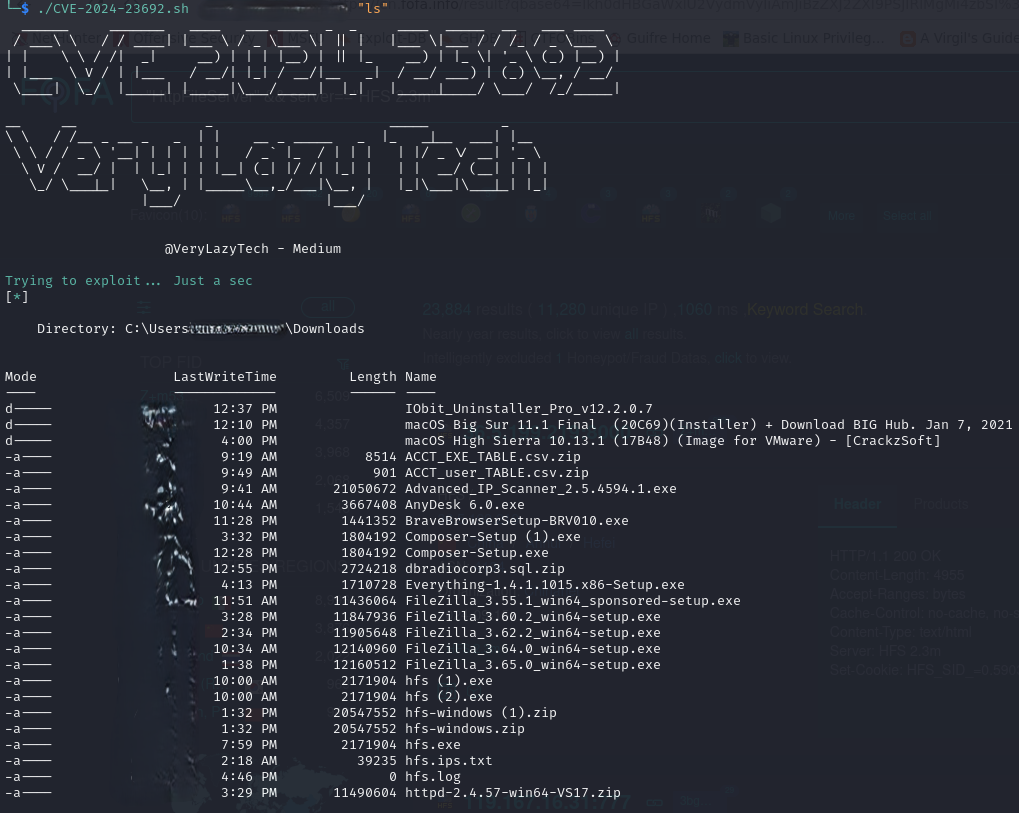 verylazytech/cve-2024-23692
POC - Vulnerabilità RCE non autenticata in Rejetto HTTP File Server - CVE-2024-23692
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 batch
 do4choo/cve-2026-3227-tp-link-authenticated-rce
Proof-of-concept per l'iniezione di comandi OS autenticata nel firmware dei router TP-Link. Include decrittazione, hook di crittografia basato su…
 sophoslabs/cve-2018-18500
PoC per CVE-2018-18500 - Firefox Use-After-Free
 nuts7/cve-2023-27372
SPIP precedente alla 4.2.1 consente l'esecuzione remota di codice tramite i valori dei moduli nell'area pubblica, a causa di una gestione non…








