
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 hawsec/ginger
Uno strumento di valutazione della sicurezza per la piattaforma Pentaho Business Analytics di Hitachi Vantara.
 lfillaz/cve-2024-2997
Lo strumento aiuta a identificare rapidamente le vulnerabilità esaminando un elenco completo di percorsi potenziali su un sito web, rendendolo utile…
 fantaghost/fgscanner
FGscanner è uno scanner URL avanzato, open source.
 watchtowrlabs/watchtowr-vs-barracuda-rce-cve-2026-116606-cve-2026-111560
Generatore di artefatti di rilevamento in Python che verifica Barracuda Email Security Gateway per il bypass dell'autenticazione pre-auth concatenato…
 mindpatch/vulfy
🐺 Vulfy – Scanner di versioni di pacchetti veloce basato su Rust
 0xyur1/cve-2026-41940
Bypass dell'autenticazione in cPanel/WHM (Vulnerabilità Zero-Day)
 zeop-cybersec/apache_normalize_path
Moduli del Metasploit-Framework (scanner ed exploit) per le CVE-2021-41773 e CVE-2021-42013 (Path Traversal in Apache 2.4.49/2.4.50)
 fracturelabs/go-scan-spring
Scanner di vulnerabilità per Spring4Shell (CVE-2022-22965)
 aigptcode/ssh_exploiter_cve-2024-6387
CVE-2024-6387 con scanner IP automatico e expliot automatico
 projectdiscovery/tunnelx
TunnelX è uno strumento di tunneling in ingresso leggero progettato per creare un server proxy SOCKS5 sicuro per instradare il traffico di rete.
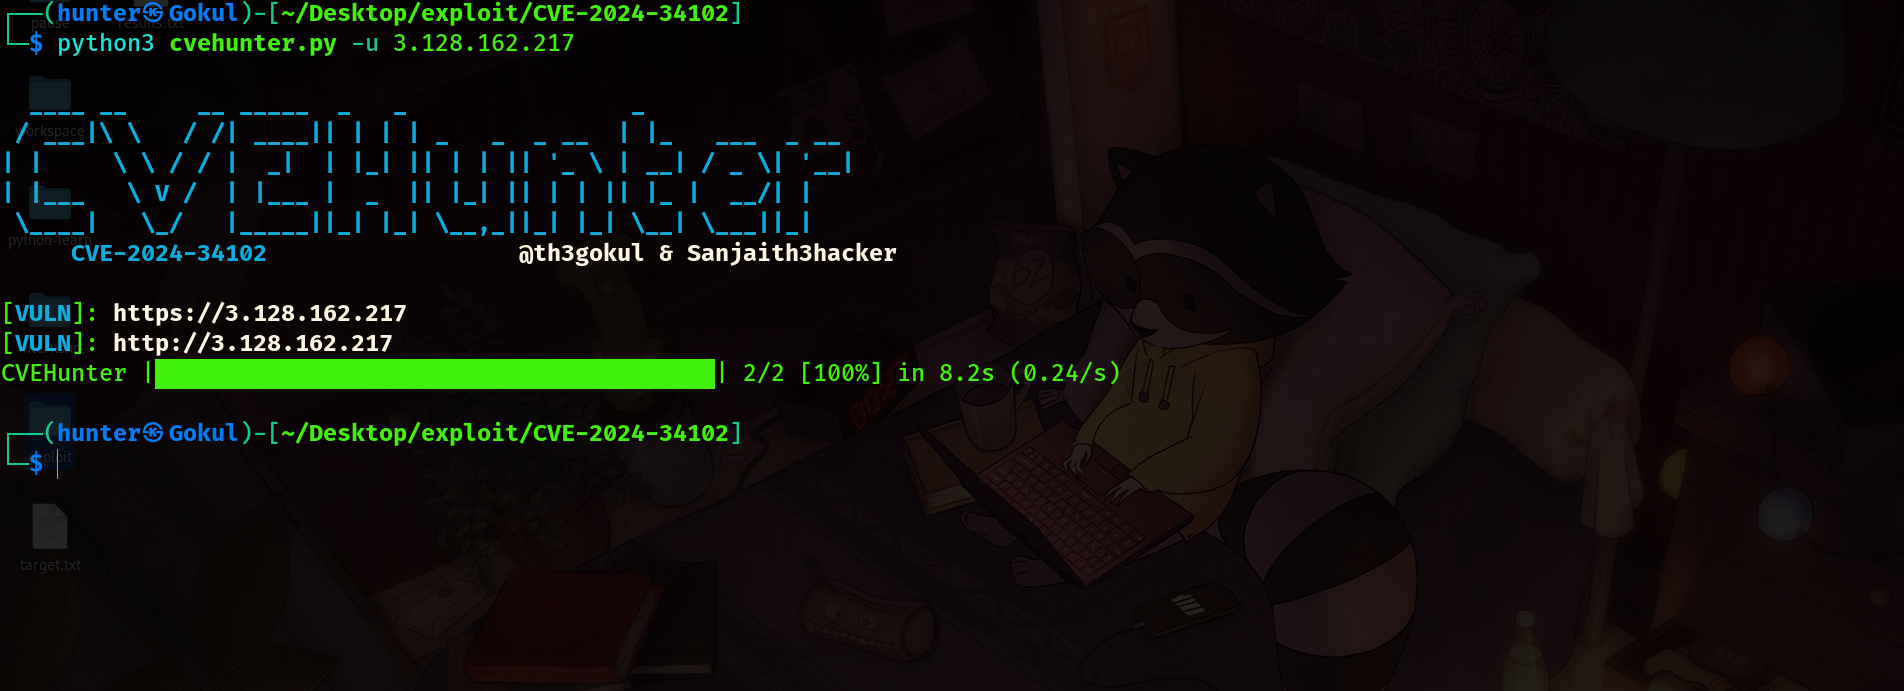 th3gokul/cve-2024-34102
CVE-2024-34102: Non autenticato Magento XXE
 redhuntlabs/confluentpwn
Scanner di esecuzione remota di codice tramite iniezione ONGL non autenticata in Atlassian Confluence (CVE-2022-26134).
 nsflabs/cve-2020-5902
Scanner Python per rilevare la vulnerabilità CVE-2020-5902 RCE in F5 BIG-IP TMUI. Testa sistemi remoti non autenticati per l'esecuzione arbitraria di…
 onapsis/onapsis_cve-2025-31324_scanner_tools
Scanner basato su Python per CVE-2025-31324 che identifica istanze vulnerabili di SAP NetWeaver Visual Composer e rileva indicatori di compromissione…
 0xajstrike/emsign-trust-scan
Scanner offline per la compromissione della chiave CA eMudhra/emSign di ottobre 2026, individua i certificati interessati nei trust store del sistema…
 saira-h/whalescan
Scanner di vulnerabilità per contenitori Windows
 rxerium/cisa-kev
Aggrega e incrocia le Known Exploited Vulnerabilities di CISA con VulnCheck KEV e i modelli di scansione Nuclei per l'analisi della copertura.








