
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 rxerium/bug-bounty-tools
Uno script BASH per automatizzare l'installazione degli strumenti per bug bounty più popolari
 isee857/cve-2024-50379-poc
Script di rilevamento batch per la vulnerabilità di esecuzione remota di codice da race condition in Apache Tomcat CVE-2024-50379. Supporta la…
 califio/ngxray
ngxray — scanner di sicurezza per configurazioni nginx
 wi3memake/react2shell-scanner
Strumento di valutazione della sicurezza da riga di comando per applicazioni React e Next.js, che analizza i React Server Components per individuare…
 night-have-dreams/php-cgi-injector
Uno strumento di penetration testing per testare le CVE-2024-4577 e CVE-2024-8926.
 souravbaghz/scanginx
Scanner per Nginx - Vulnerabilità di Overflow di Interi Remota
 afine-com/glassworm-hunter
Rileva i payload dell'attacco alla supply chain GlassWorm scansionando estensioni VS Code, pacchetti npm/PyPI e repository git per payload Unicode…
 kapejod/rtpnatscan
Scanner CLI minimale che sonda i proxy RTP e gli helper NAT per la vulnerabilità NAT-stealing, aiutando gli amministratori VoIP a validare e…
 adityaks/melee
Strumento basato su Python per rilevare infezioni ransomware e codice malevolo nelle istanze MySQL. Esegue ricognizione, enumerazione degli utenti e…
 murrez/cve-2026-88772
PoC in Python per CVE-2026-88772 che identifica Citrix NetScaler ADC/Gateway, confronta le versioni di build con le release corrette e verifica…
 thelsa/vbulletin5-rce
CVE-2019-16759 vbulletin 5.0.0 fino a 5.5.4 rce pre-autenticazione
 mr-r3b00t/notproxyshellhunter
Verifica NotProxyShell CVE-2022-40140 e CVE-2022-41082
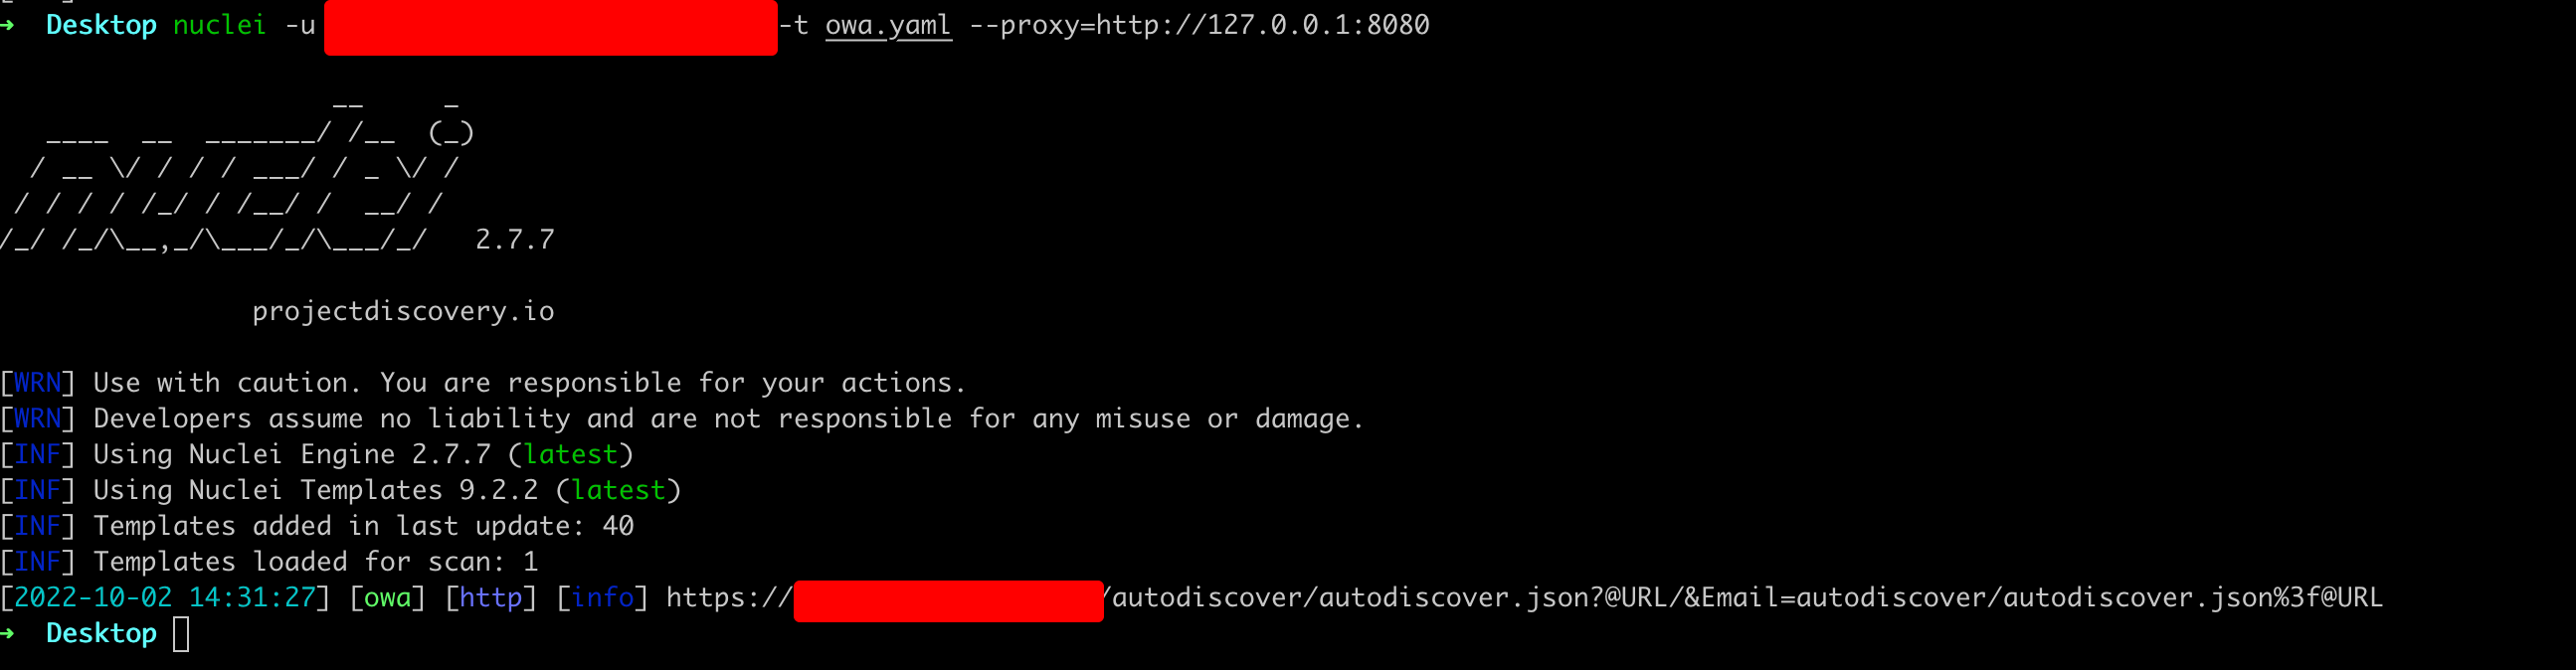 numanturle/cve-2022-41040
Template nuclei per CVE-2022-41040
 machine1337/hackguard
FAST SCANNER DI VULNERABILITÀ PER APPLICAZIONI WEB scritto in python3
 dani87/ntpscanner
Scansiona i server NTP per la vulnerabilità di amplificazione DDOS CVE-2013-5211.
 maverickaayush/onus
Piattaforma VAPT ospitata localmente e isolata dalla rete (air-gapped) che esegue 8 moduli di scansione in parallelo, attribuisce punteggi…
 aishee/scan-dirtycow
Scansiona il kernel con vuls per CVE-2016-5195 - DirtyCow
 adamsjack711-ux/pkgxray
Pre-install security for AI agents, npm packages, and MCP servers. Zero-dep local static analysis; normal scans never execute package code.








