
 #1

 aqhmal/cve-2020-5902-scanner
Script automatizzato per lo scanner F5 BIG-IP (CVE-2020-5902) che utilizza host recuperati dall'API di Shodan.
 7kbstorm/weblogic_cnvd_c2019_48814
WebLogic CNVD-C-2019_48814 CVE-2017-10271 Scansione di 7kbstorm
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Auth Bypass RCE
 filipi86/cve-2024-6387-vulnerability-checker
Questo script Python verifica la vulnerabilità CVE-2024-6387 nei server OpenSSH. Supporta più indirizzi IP, URL, range CIDR e porte. Lo script può…
 emrekybs/draculaos
Dracula OS è un sistema operativo Linux meticolosamente progettato per missioni di OSINT (Open Source Intelligence) e Cyber Intelligence.
 knowledge-wisdom-understanding/recon
Enumerare un target basato sui risultati di Nmap
 aether-0/cve-2025-55575
Modello di rilevamento SQL injection basato sul tempo per SMM Panel che mira al parametro service_detail tramite richieste POST formulate a…
 sleuthco/clawshield-public
Proxy di sicurezza per agenti AI. Analizza ogni messaggio per individuare prompt injection, PII e segreti. Difesa in profondità: proxy Go + firewall…
 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
Generatore di artefatti di rilevamento per FortiWeb CVE-2025-25257, che sfrutta SQL injection non autenticata per ottenere esecuzione remota di…
 bashexplode/boko
Application Hijack Scanner per macOS
 xaitax/cve-2024-23897
PoC e scanner per CVE-2024-23897 mirato a Jenkins <= 2.441 e LTS 2.426.2. Supporta singoli target, range CIDR, lettura di file ed esecuzione di…
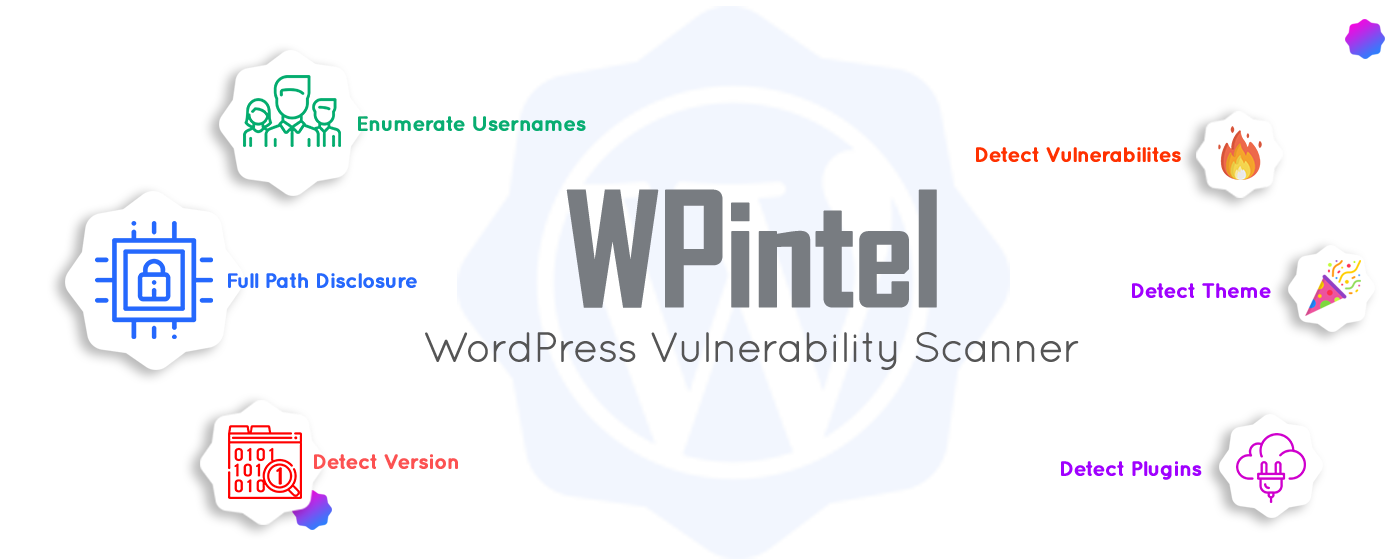 tuhinshubhra/wpintel
Estensione Chrome progettata per la scansione delle vulnerabilità di WordPress e la raccolta di informazioni!
 bsysop/servicenow
Esegue la scansione delle istanze ServiceNow alla ricerca di misconfigurazioni del plugin widget-simple-list che espongono dati tramite l'API,…
 ikotler/hackersh
Una shell da riga di comando e un linguaggio di scripting gratuiti e open source, progettati appositamente per i test di sicurezza.
 synacktiv/depfuzzer
Analizza le dipendenze del progetto per individuare vulnerabilità di dependency confusion e verifica i rischi di takeover dell'email del proprietario…
 nicholasjackson/cnitch
Container Snitch esamina i processi in esecuzione sotto Docker Engine e segnala se vengono trovati in esecuzione come root.
 malwaretech/rdgscanner
Uno scanner proof-of-concept per verificare la presenza di vulnerabilità in un server RDG Gateway per CVE-2020-0609 e CVE-2020-0610.








