
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 tamim1089/hikvisionexploiter
HikvisionExploiter è un'utility basata su Python progettata per automatizzare lo sfruttamento e i controlli di accessibilità delle directory su…
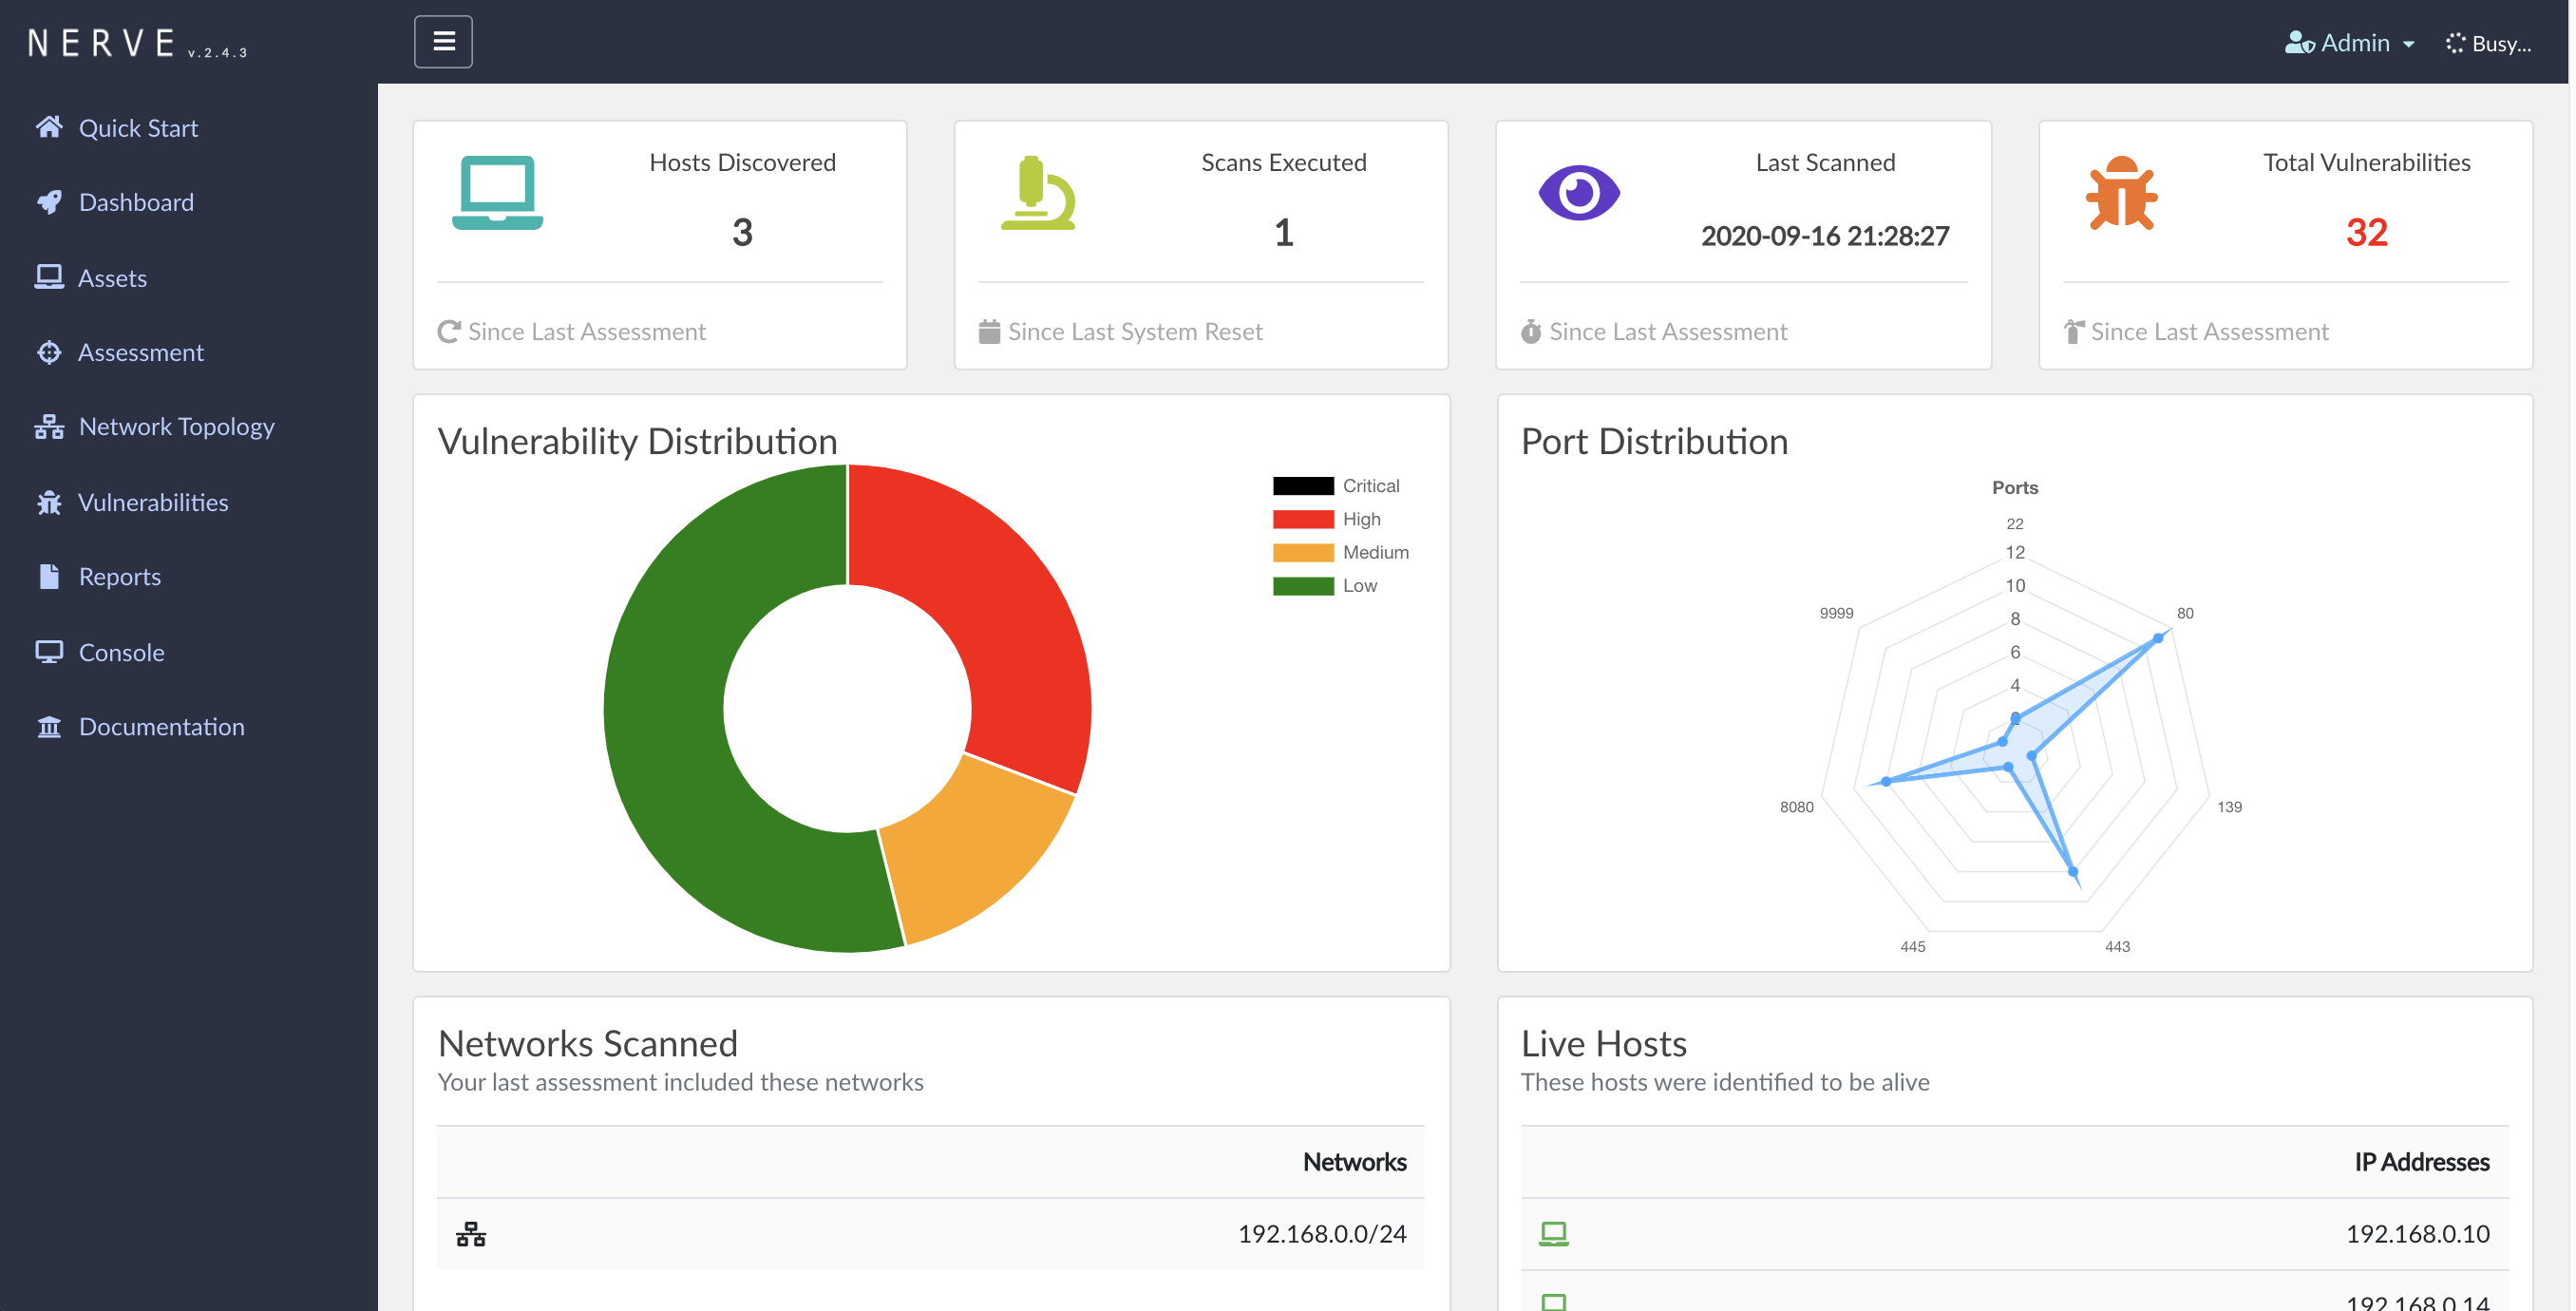 paytmlabs/nerve
NERVE Scanner Continuo di Vulnerabilità
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 cisagov/kev-data
Rispecchia il catalogo Known Exploited Vulnerabilities (KEV) della CISA in formato CSV e JSON con uno schema JSON, consentendo l'accesso…
 cr0hn/festin
FestIn - Scanner per bucket S3 aperti
 mazen160/bfac
BFAC (Backup File Artifacts Checker): Uno strumento automatico che controlla gli artefatti di backup che potrebbero divulgare il codice sorgente…
 nbs-system/php-malware-finder
Scanner basato su YARA che rileva malware PHP offuscato e webshells utilizzando il pattern matching semantico invece di hash di file, con un sistema…
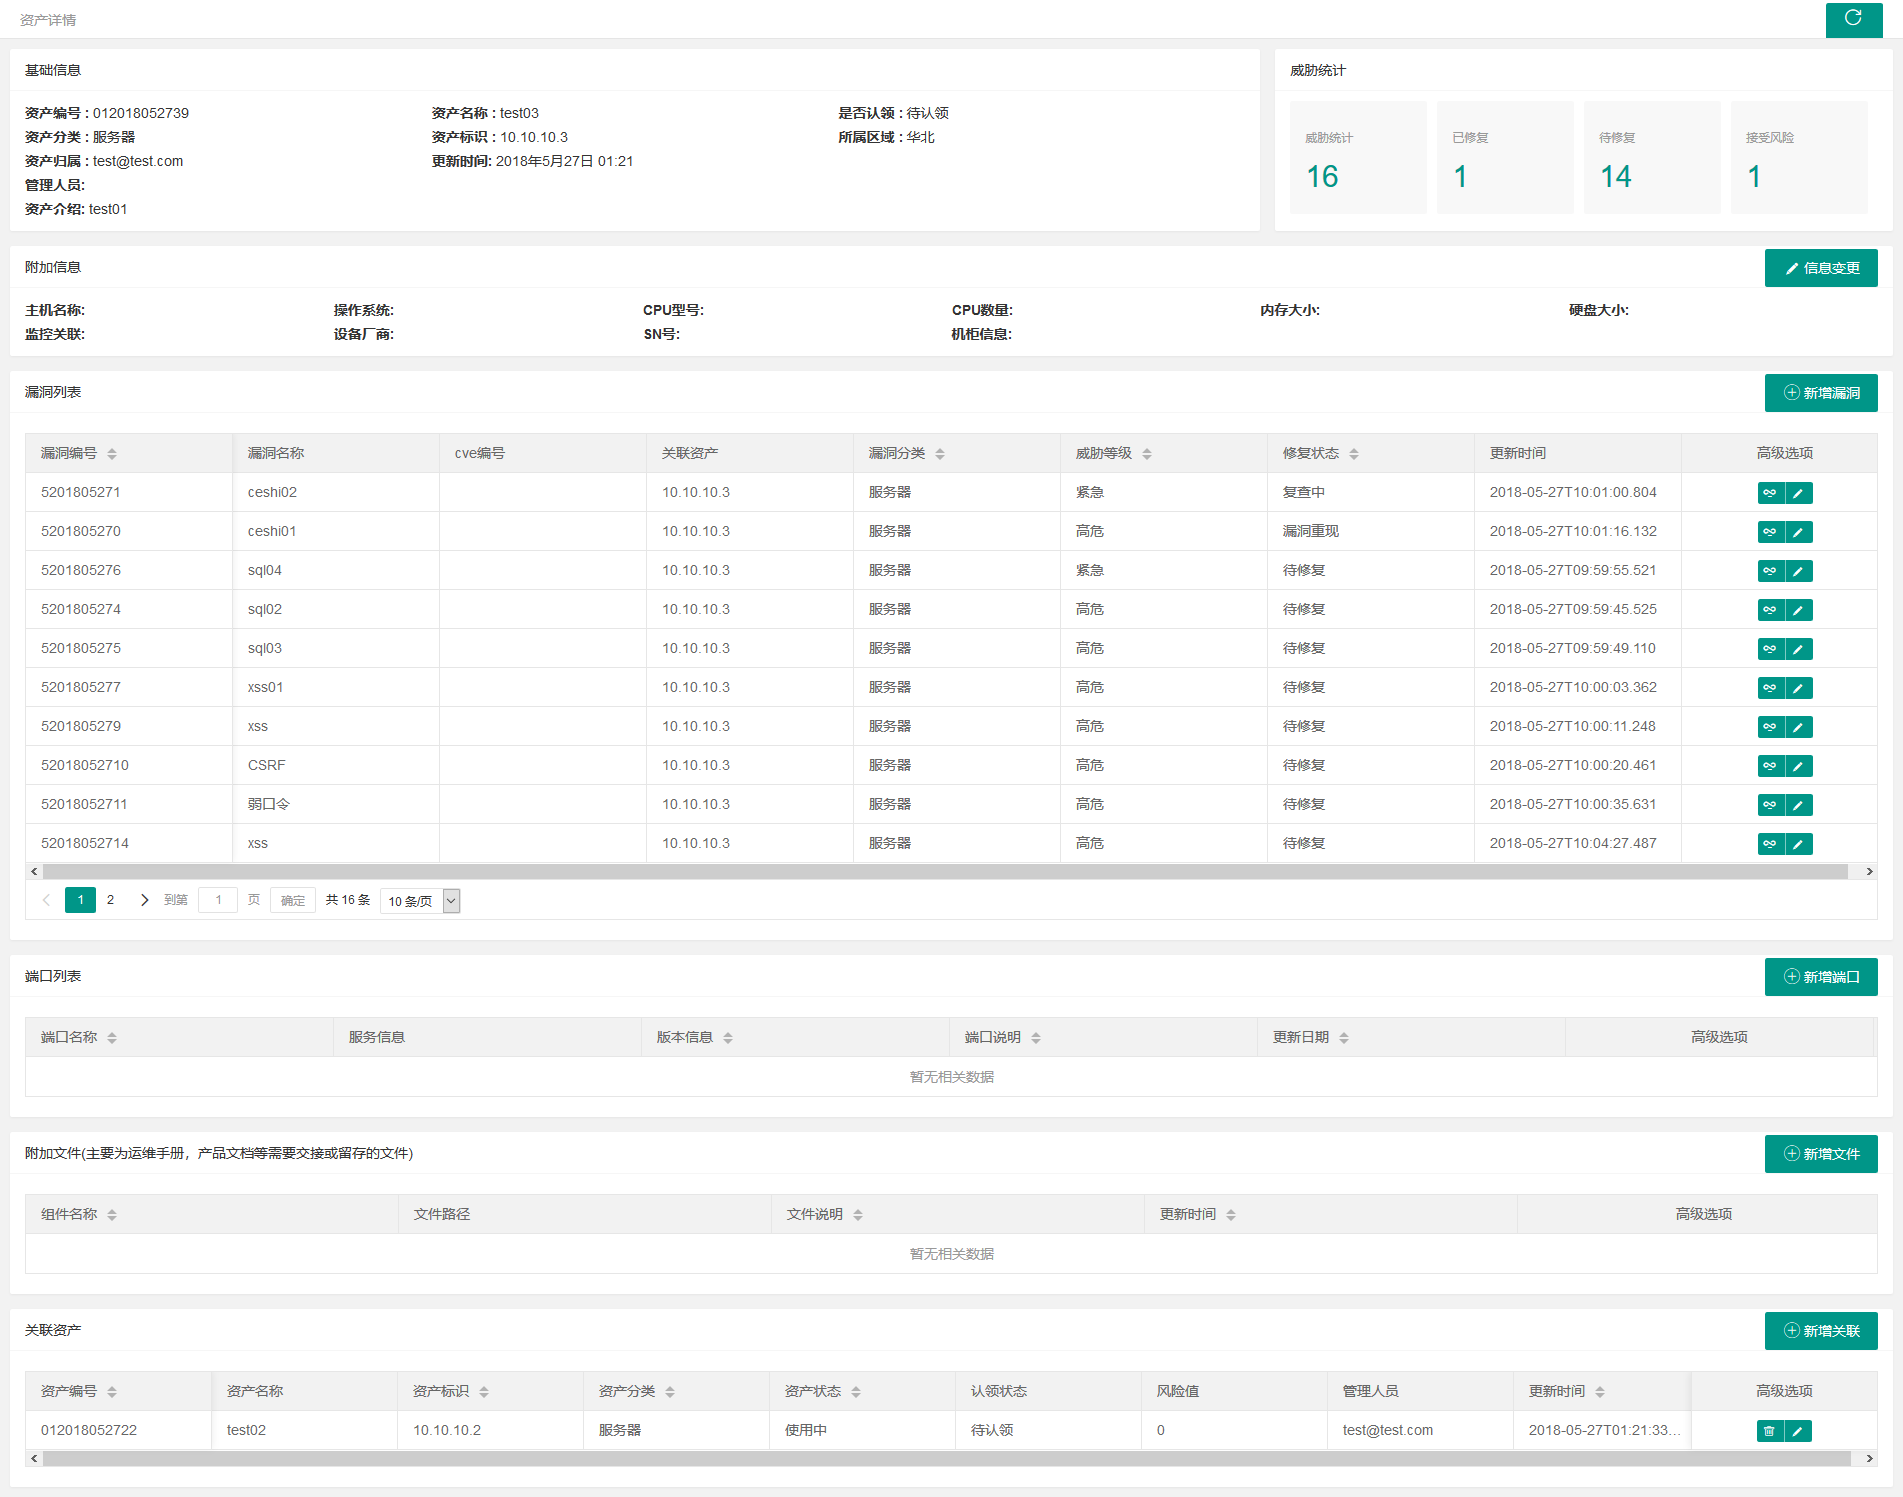 we1h0/securitymanageframwork
Security Manage Framwork è una piattaforma di gestione della sicurezza per intranet aziendali, che include moduli funzionali per la gestione degli…
 rderaison/bromure
Sandboxing appropriato per la codifica agentica e la navigazione web
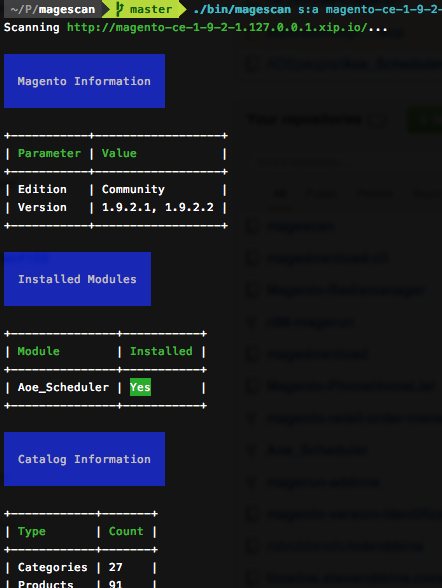 steverobbins/magescan
Scansiona un sito Magento per informazioni
 assetnote/batchql
Script di auditing di sicurezza per GraphQL con focus sull'esecuzione di query e mutazioni GraphQL in batch.
 dmontgomery40/pentest-mcp
NON per scopi educativi: un server MCP per penetration tester professionisti che include supporto STDIO/HTTP/SSE, nmap, go/dirbuster, nikto, JtR,…
 synacktiv/octoscan
Octoscan è uno scanner statico di vulnerabilità per i workflow di GitHub Actions.
 johackim/docker-hacklab
Il mio hacklab personale, crea il tuo.
 mindpointgroup/cloudfrunt
Uno strumento per identificare domini CloudFront configurati erroneamente.
 thomastjdev/wmd
Framework Python per strumenti di sicurezza IT
 cyberark/blobhunter
Trova dati esposti in Azure con questo scanner di blob pubblici
 flipkart-incubator/rta
Red team Arsenal - Uno scanner intelligente per rilevare vulnerabilità di sicurezza negli asset di layer 7 dell'azienda.








