
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 cyberark/kubiscan
Uno strumento per scansionare i cluster Kubernetes alla ricerca di permessi rischiosi
 rfunix/pompem
Strumento per trovare exploit
 stampery/mongoaudit
🔥 Un potente strumento di auditing e pentesting per MongoDB 🔥
 wmal/linux-kodachi
Sistema operativo privacy basato su Debian, rinforzato, con stack di anonimato pre-integrato (Tor, VPN, DNSCrypt), strumenti anti-forensi, centro di…
 mogenius/renovate-operator
Operator per semplificare le esecuzioni di renovate in Kubernetes
 devanshbatham/openredirex
Un fuzzer per rilevare vulnerabilità di reindirizzamento aperto
 hxsecurity/dongtai
Strumento open-source di Interactive Application Security Testing (IAST) che strumenta passivamente le applicazioni Java per rilevare vulnerabilità e…
 pantheon-security/medusa
Scanner di sicurezza AI-first. NUOVO in v2026.7: rilevamento compromissione Claude Code — verifica hook .claude/, permessi e competenze prima di…
 elkokc/reflector
Plugin Burp in grado di trovare XSS riflesso sulla pagina in tempo reale durante la navigazione sul sito.
 dwisiswant0/crlfuzz
Uno strumento veloce per scansionare la vulnerabilità CRLF scritto in Go.
 torque59/nosql-exploitation-framework
Un framework Python per la scansione e lo sfruttamento di NoSQL
 musalbas/heartbleed-masstest
Strumento multi-thread per la scansione di molti host alla ricerca di CVE-2014-0160.
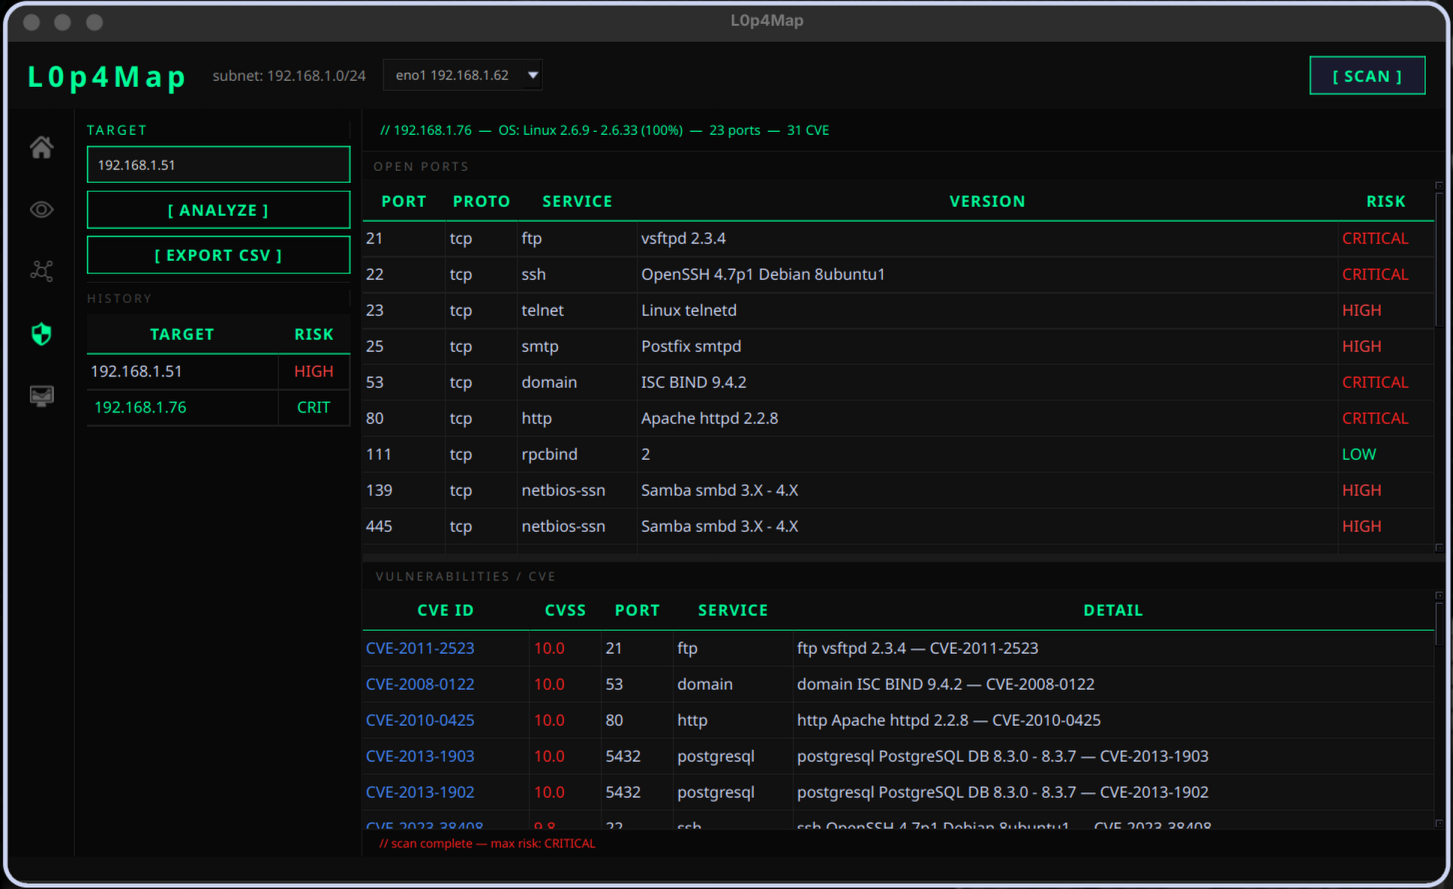 haxl0p4/l0p4map
Strumento professionale per il monitoraggio e la visualizzazione di rete. L0P4Map combina la scoperta ARP ad alta velocità con la piena integrazione…
 robertdavidgraham/rdpscan
Uno scanner rapido per la vulnerabilità CVE-2019-0708 "BlueKeep".
 pepelux/sippts
Set di strumenti per l'audit di sistemi VoIP basati su SIP
 byt3bl33d3r/itwasalladream
Uno scanner Python per PrintNightmare (CVE-2021-34527). Scansiona intere sottoreti per host vulnerabili alla RCE PrintNightmare.
 safedep/pmg
PMG protegge sviluppatori e agenti AI da pacchetti open source dannosi utilizzando proxy, sandbox e il feed di intelligence sulle minacce di SafeDep.
 vulncheck-oss/go-exploit
Framework di sviluppo exploit basato su Go con fasi integrate per verifica del target, scansione delle versioni, sfruttamento e C2. Supporta…








