
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 nuguardai/nuguard
repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica
 destiny0991/check_38077
Strumento di rilevamento per il servizio di licenze Desktop remoto Windows CVE-2024-38077
 nochemax/bluekeep-gui
vulnerabilità CVE-2019-0708 testing e sfruttamento
 xanszzz/atlassian-confluence_rce
Rilevamento batch della vulnerabilità RCE CVE-2022-26134
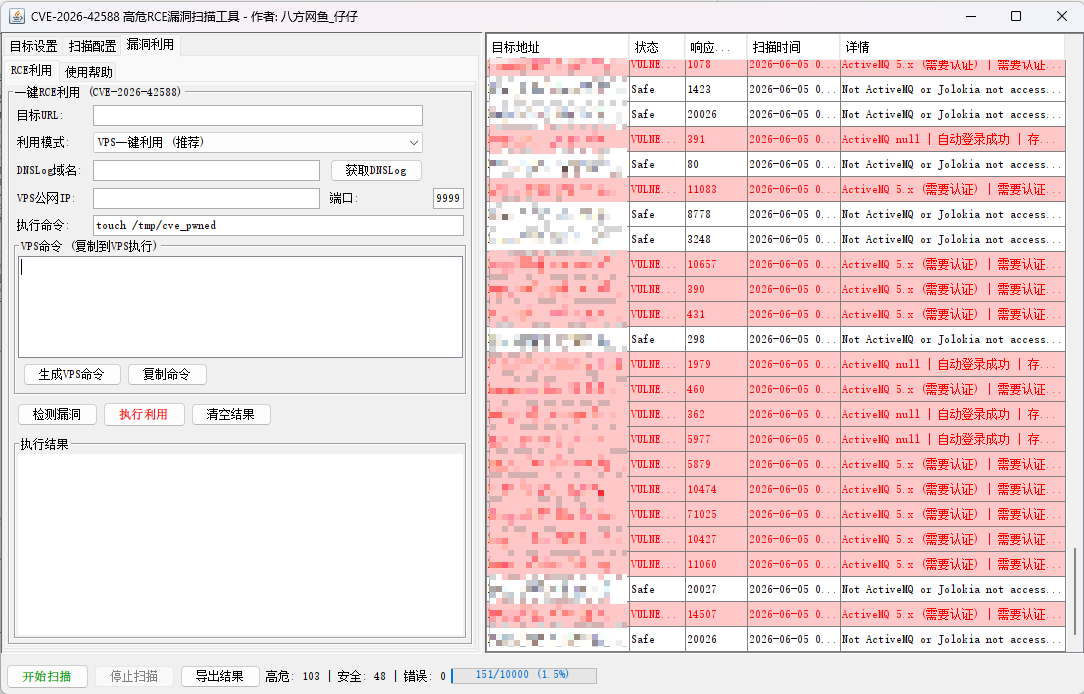 strivepan/activemq-cve-2026-42588-scanner-gui
Strumento di scansione ed exploit basato su GUI per CVE-2026-42588 (ActiveMQ RCE). Supporta la consegna di payload tramite VPS e la verifica delle…
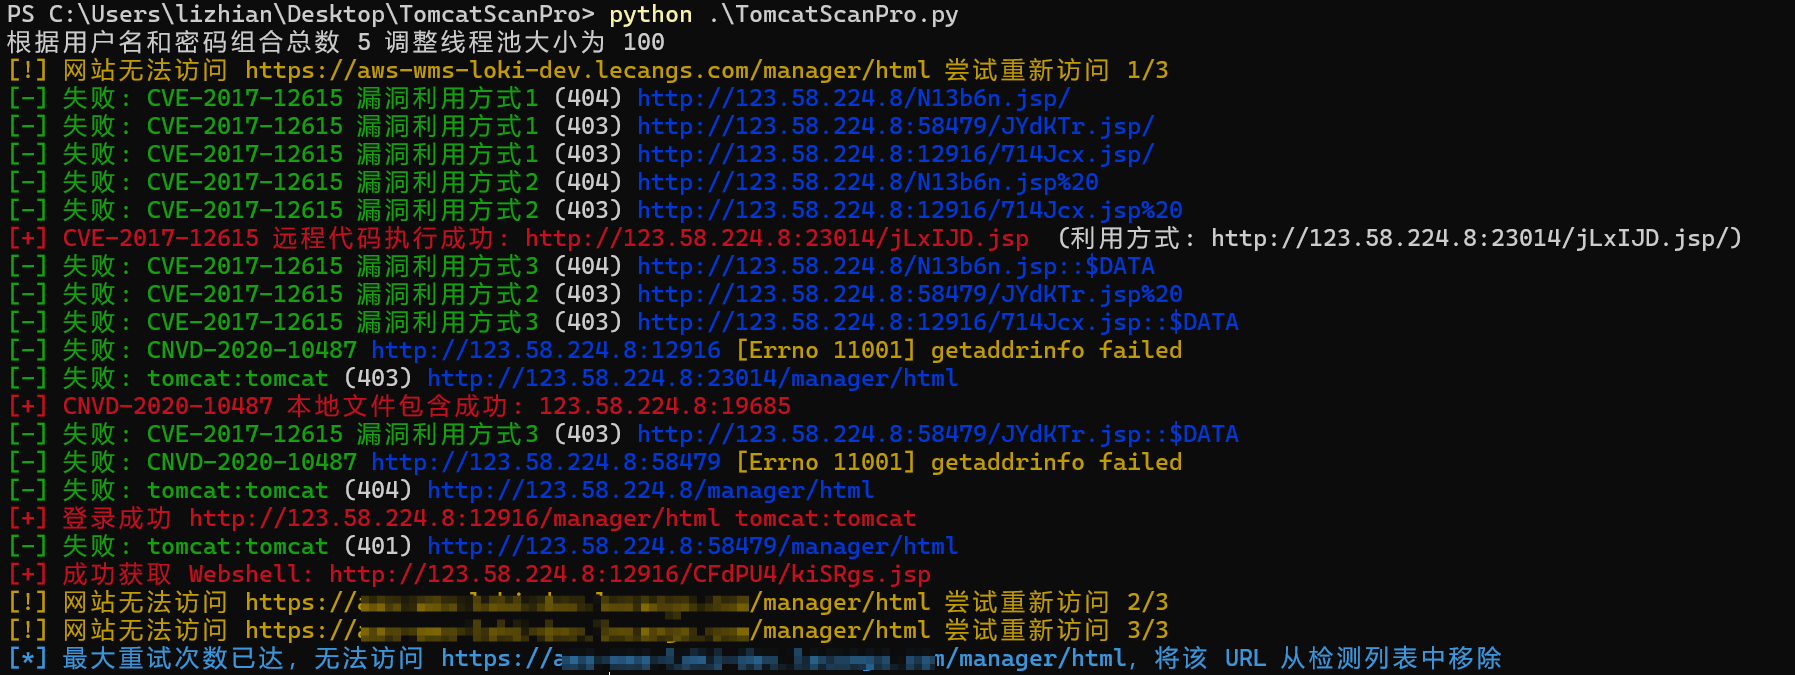 lizhianyuguangming/tomcatscanpro
Strumento di scansione e sfruttamento automatizzato delle vulnerabilità di Tomcat, supporta rilevamento batch di password deboli, deploy di pacchetti…
 rar1991/citrix_bleed_2
Scanner PoC per Citrix Bleed 2 (CVE-2025-5777)
 securityphoenix/cisco-cve-2023-20198-tester
cisco-CVE-2023-20198-tester
 reket99/cisco_cve-2023-20198
Script Python per scansionare reti alla ricerca di dispositivi Cisco IOS XE vulnerabili a CVE-2023-20198, rilevando gli implant tramite l'analisi…
 mounta11n/check-cve-2025-55182-and-cve-2025-66478
Controlla se il tuo server è interessato da CVE-2025-55182 & CVE-2025-66478
 tonejito/check_cve-2019-3462
Controlla @Debian e @Ubuntu #GNU / #Linux per CVE-2019-3462 in APT
 nickanderson/cfengine-cve-2016-2118
Un esempio di policy di rilevamento e rimediation.
 yunuscadirci/callstranger
Verificatore di vulnerabilità per Callstranger (CVE-2020-12695)
 dxc-strikeforce/burp-log4j-hammertime
Estensione di Burp Active Scan per identificare le vulnerabilità Log4j CVE-2021-44228 e CVE-2021-45046
 websecnl/bulk_cve-1999-0532_scanner
Uno strumento che ho creato da utilizzare in combinazione con hackerone.com per scopi di Bounty Hacking.
 reanimat0r/bpnd-libssh
Scanner multithread affidabile per CVE-2018-10933.
 ly4k/bluegate
PoC (DoS + scanner) per CVE-2020-0609 & CVE-2020-0610 - RD Gateway RCE
 mjancek/bluebornedetection
Semplice strumento di rilevamento per la vulnerabilità Blueborne trovata su dispositivi Android --- CVE-2017-0781.








