
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit
 byezero/nginx-cve-2026-42945-check
Scanner locale di sola lettura per CVE-2026-42945 (NGINX Rift) che controlla le istanze di NGINX, OpenResty e Tengine per configurazioni di rewrite…
 becrevex/telerik_cve-2019-18935
Scanner di vulnerabilità TelerikUI (CVE-2019-18935)
 aleongx/cve-2025-29927_scanner
Questo script verifica la vulnerabilità CVE-2025-29927 nei server Next.js, testando più payload nell'header x-middleware-subrequest per rilevare…
 centisgood/duo-agentflow-auditor
Sicurezza del codice AI — quattro agenti che catturano ciò che SAST non rileva nel codice generato dall'AI. Costruito sulla piattaforma GitLab Duo…
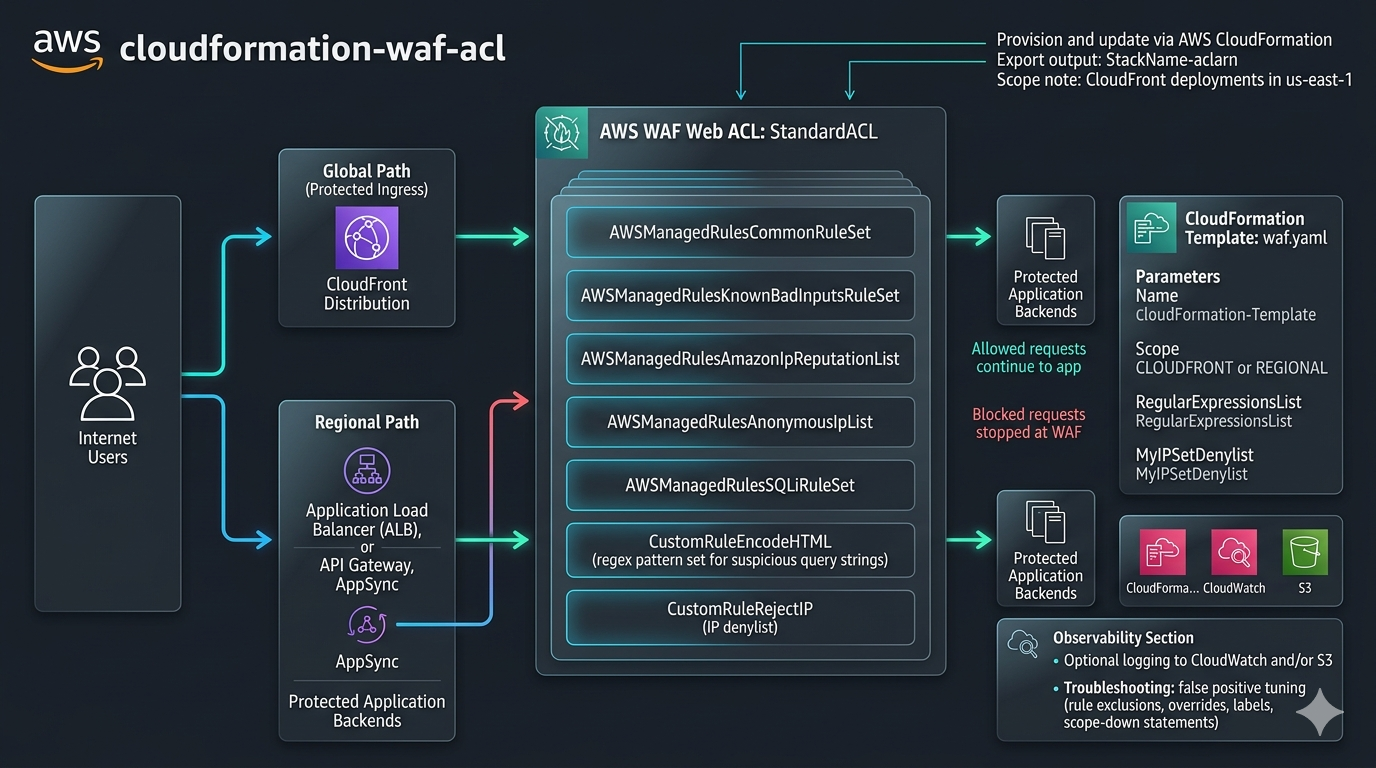 fer1035_aws/cloudformation/cloudformation-waf-acl
Un template AWS CloudFormation utilizzato per provisioning e gestire le risorse AWS WAFv2, inclusi un Web ACL, gruppi di regole gestiti, un set di…
 guardia-ai/gitlab-component
Scanner di conformità all'EU AI Act per pipeline GitLab CI/CD — rileva librerie AI/ML e pubblica la classificazione del rischio come commenti MR.
 functori/dev/gaia
Valutatore Globale dell'Integrità delle API
 mrdark-ops/cve-2026-12227
Proof-of-concept e analisi tecnica per CVE-2026-12227, una LFI/RCE non autenticata nel plugin WordPress Visual Composer tramite il parametro…
 be-keb/cve-2026-12227
Proof-of-concept e analisi tecnica per CVE-2026-12227, una LFI non autenticata nel plugin WordPress Visual Composer (<=45.16.0) che consente…
 murrez/cve-2026-14378
Scanner PoC in Python e helper di exploit per CVE-2026-14378, un takeover di sessione admin non autenticato nel plugin WordPress DevKit Pro tramite…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88772
Generatore di artefatti di rilevamento per Citrix NetScaler CVE-2026-88772 che costruisce un payload di buffer overflow pre-auth DTLS per verificare…
 murrez/cve-2026-89274
Scanner PoC Python ed exploit per CVE-2026-89274, una vulnerabilità di esecuzione arbitraria di shortcode non autenticata in WP Recipe Maker <=10.8.1…
 hex0user/cve-2025-69295
Documenta CVE-2025-69295, un'iniezione SQL cieca nel componente WordPress TeconceTheme Coven Core, coprendo dettagli tecnici, impatto e indicazioni…
 34zy/cve-2026-72898
Exploit Python per CVE-2026-72898, un'iniezione SQL non autenticata nell'endpoint di reimpostazione della password di Metabase che crea account…
 e4zyy/project-cve-2026-50751
IKEv1 VPN scanner, tenta un exploit di bypass dell'autenticazione Check Point e include funzionalità di scansione della rete interna e reverse-shell.
 fevar54/forticlient_ems_cve_2026_35616_poc.py
PoC di CVE-2026-35616: controllo di accesso improprio in FortiClient EMS.
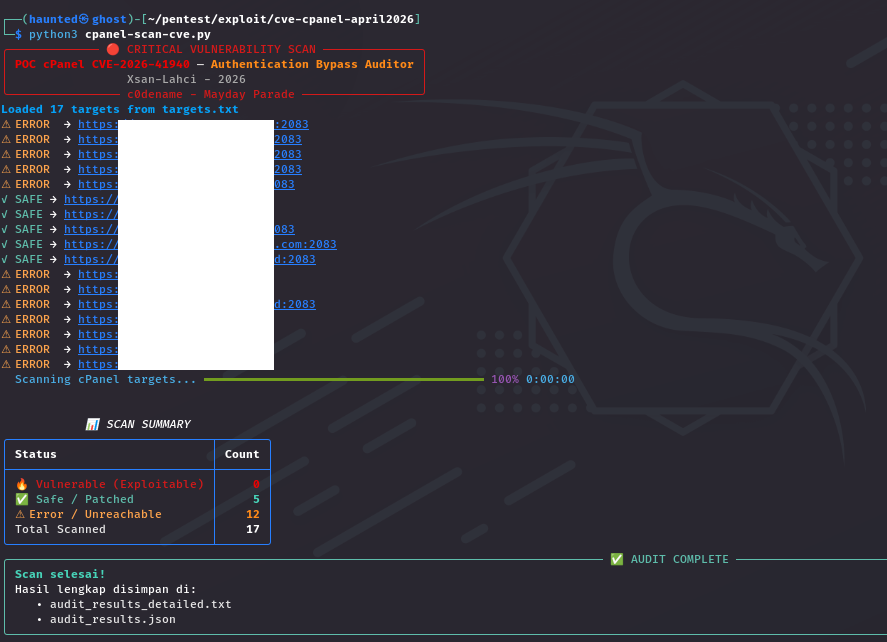 xsanflip/poc-cpanel-cve-2026-41940
Strumento di audit di sicurezza multi-thread che rileva CVE-2026-41940, un bypass dell'autenticazione in cPanel/WHM, utilizzando l'iniezione CRLF e…
 y-security/ylog4j
PortSwigger Burp Plugin per Log4j (CVE-2021-44228)








