
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 datadog/security-labs-pocs
Codice proof of concept per gli exploit referenziati da Datadog Security Labs.
 owasp/pysap
pysap è una libreria Python open source che fornisce moduli per creare e inviare pacchetti utilizzando i protocolli SAP NI, Diag, Enqueue, Router,…
 morpheuslord/gpt_vuln-analyzer
Utilizza ChatGPT API, Bard API e Llama2, Python-Nmap, DNS Recon, PCAP e moduli JWT recon e utilizza il modello GPT3 per creare report di…
 qtc-de/remote-method-guesser
Scanner di vulnerabilità Java RMI
 tls-attacker/tls-scanner
Scanner automatizzato della configurazione TLS di server e client per penetration tester e ricercatori. Valuta suite di cifratura, versioni di…
 trailofbits/polytracker
Uno strumento di instrumentazione basato su LLVM per il taint tracking universale, l'analisi dei flussi di dati e il tracing.
 firefart/hijagger
Controlla tutti i maintainer di tutti i pacchetti NPM e Pypi per individuare pacchetti dirottabili tramite ri-registrazione di domini.
 c0rv4x/project-black
Controllo del progresso di Pentest/BugBounty con moduli di scansione
 iangcarroll/cookiemonster
Decodifica e rimuove la firma dai cookie di sessione vulnerabili dei framework Django, Flask, Laravel, Express e JWT. Supporta decoder basati su…
 bywalks/darkangel
Scanner automatizzato di vulnerabilità white-hat che monitora le risorse di HackerOne e Bugcrowd, esegue enumerazione di sottodomini, crawling,…
 ine-labs/gcpgoat
GCPGoat : Un'infrastruttura GCP dannatamente vulnerabile
 ly4k/callbackhell
Exploit per CVE-2021-40449 - Vulnerabilità di elevazione dei privilegi di Win32k (LPE)
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit per l'esecuzione di codice remoto e container vulnerabile
 lufeirider/cve-2019-2725
CVE-2019-2725 echo dei comandi
 a2u/cve-2018-7600
💀Proof-of-Concept per CVE-2018-7600 Drupal SA-CORE-2018-002
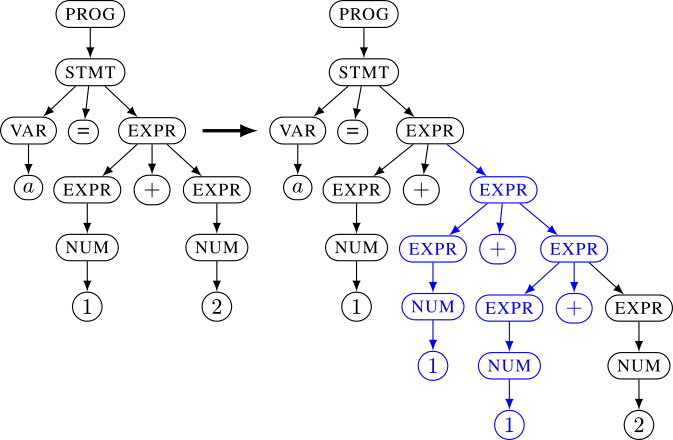 nautilus-fuzz/nautilus
Fuzzer basato su grammatica con feedback
 ankane/s3tk
Un toolkit di sicurezza per Amazon S3









