
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 berabuddies/redis-poc
PoC di RCE per Redis 6.2.22, 7.4.9, 8.6.4, 8.8.0, 8.8.1
 deibit/cansina
Strumento di scoperta di contenuti web
 chiefautism/privacy-parser
inverso del filtro privacy di openai. stesso modello 1.5b, restituisce i pii come span strutturati invece di mascherarli

 dev-2null/adcollector
Uno strumento leggero per estrarre rapidamente informazioni preziose dall'ambiente Active Directory, utile sia per attaccare che per difendere.
 0xdea/ghidra-scripts
Script Ghidra selezionati per automatizzare il reverse engineering e l'analisi delle vulnerabilità: individuare funzioni non sicure, estrarre lo…
 federicodotta/java-deserialization-scanner
Plugin tutto-in-uno per Burp Suite per il rilevamento e lo sfruttamento delle vulnerabilità di deserializzazione Java
 byt3bl33d3r/offensivedlr
Toolbox contenente note di ricerca e codice PoC per armare il DLR di .NET
 pablosnt/rekono
Piattaforma di sicurezza offensiva che automatizza la scoperta della superficie d'attacco e la gestione delle vulnerabilità.
 scumjr/dirtycow-vdso
PoC per Dirty COW (CVE-2016-5195)

 stamusnetworks/scirius
Interfaccia web per la gestione delle regole Suricata, caccia alle minacce e ottimizzazione delle regole con aggregazione di feed da più fonti,…
 0x4d31/burpa
Burp-Automator: uno strumento di automazione per Burp Suite con integrazione Slack. Può essere utilizzato con Jenkins e Selenium per automatizzare i…
 intellabs/kafl
Un fuzzer per target kernel/driver di VM complete
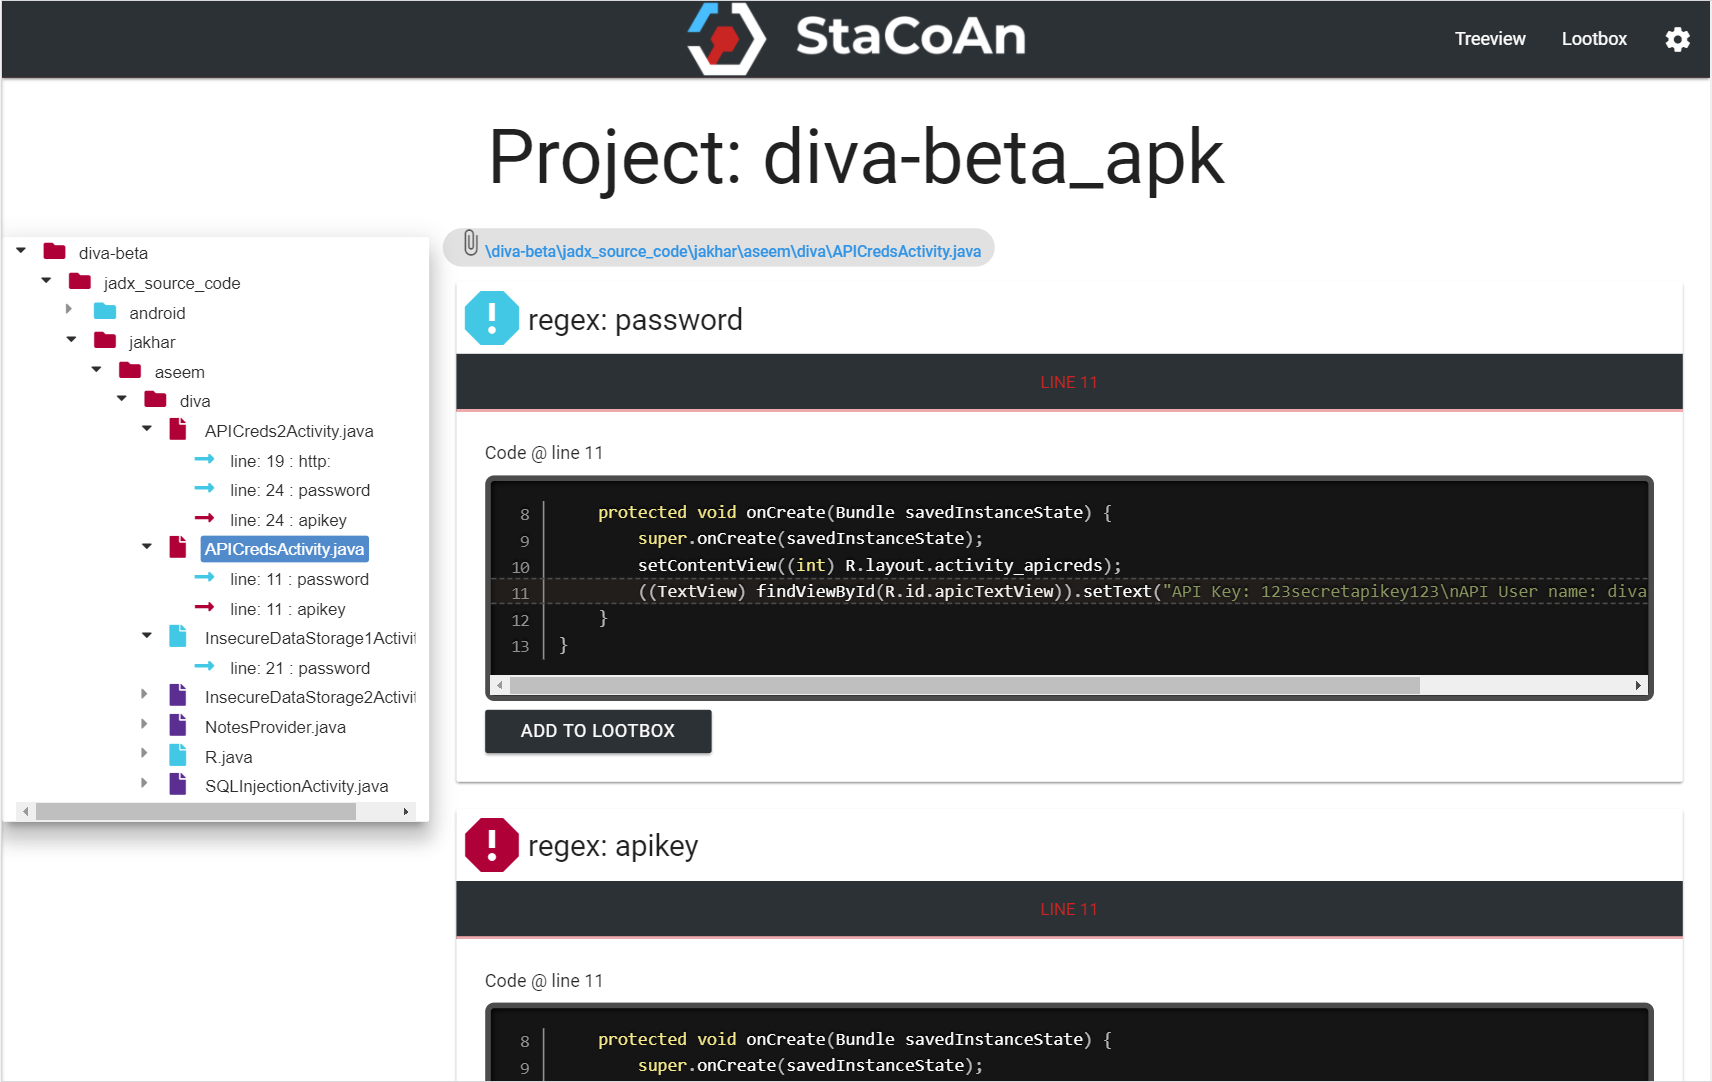 vincentcox/stacoan
StaCoAn è uno strumento cross-platform che aiuta sviluppatori, cacciatori di bug bounty e hacker etici nell'effettuare analisi statica del codice su…
 nccgroup/nmap-nse-vulnerability-scripts
Script di scansione vulnerabilità NMAP
 dougburks/so-crates
SO-CRATES: Security Onion Containerizzato — Analisi Rapida di Minacce, Malware e Sospetti!
 owasp/iotgoat
Firmware basato su OpenWrt deliberatamente insicuro per formazione pratica sulla sicurezza IoT. Include sfide sulle vulnerabilità mappate sull'OWASP…








