
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 jonrau1/electriceye
ElectricEye è uno strumento CLI Python multi-cloud e multi-SaaS per la gestione degli asset, la gestione della postura di sicurezza e il monitoraggio…
 tmobile/pacbot
PacBot (Bot delle Policy come Codice)
 merill/awesome-entra
😎 Awesome list di tutto ciò che riguarda Microsoft Entra
 asamassekou10/ship-safe
L'agente di sicurezza indipendente per software scritto dall'IA. Trova i problemi, verifica se sono reali e ti mostra le prove. Nucleo…
 dev-sec/linux-baseline
Profilo di conformità basato su InSpec per il controllo dell'hardening dei sistemi Linux rispetto ai baseline di sicurezza, garantendo una…
 nemesida-waf/waf-bypass
Strumento automatizzato per test di sicurezza WAF che rileva falsi positivi e falsi negativi utilizzando oltre 15 categorie di payload tra cui SQLi,…
 mcw0/poc
I problemi sono stati disabilitati per questi PoC, poiché sono semplicemente PoC, di pubblico dominio e non supportati.
 0xdea/semgrep-rules
Una raccolta delle mie regole Semgrep per facilitare la ricerca di vulnerabilità.
 ine-labs/azuregoat
AzureGoat : Un'infrastruttura Azure Dannatamente Vulnerabile
 securitytemplates/sectemplates
Modelli open source che puoi utilizzare per avviare i tuoi programmi di sicurezza
 d78ui98/apkdeeplens
Approfondimenti sulla sicurezza Android a tutto spettro.
 requie/ai-red-teaming-guide
Una guida completa al test adversarial e alla valutazione della sicurezza dei sistemi di IA, che aiuta le organizzazioni a individuare le…
 bhassani/eternalbluec
Suite EternalBlue rifatta in C/C++ che include: MS17-010 Exploit, rilevatore di vulnerabilità EternalBlue, rilevatore DoublePulsar e caricatore di…
 inquest/malware-samples
Una raccolta di campioni malware e relative informazioni di dissezione, molto probabilmente riferita a http://blog.inquest.net
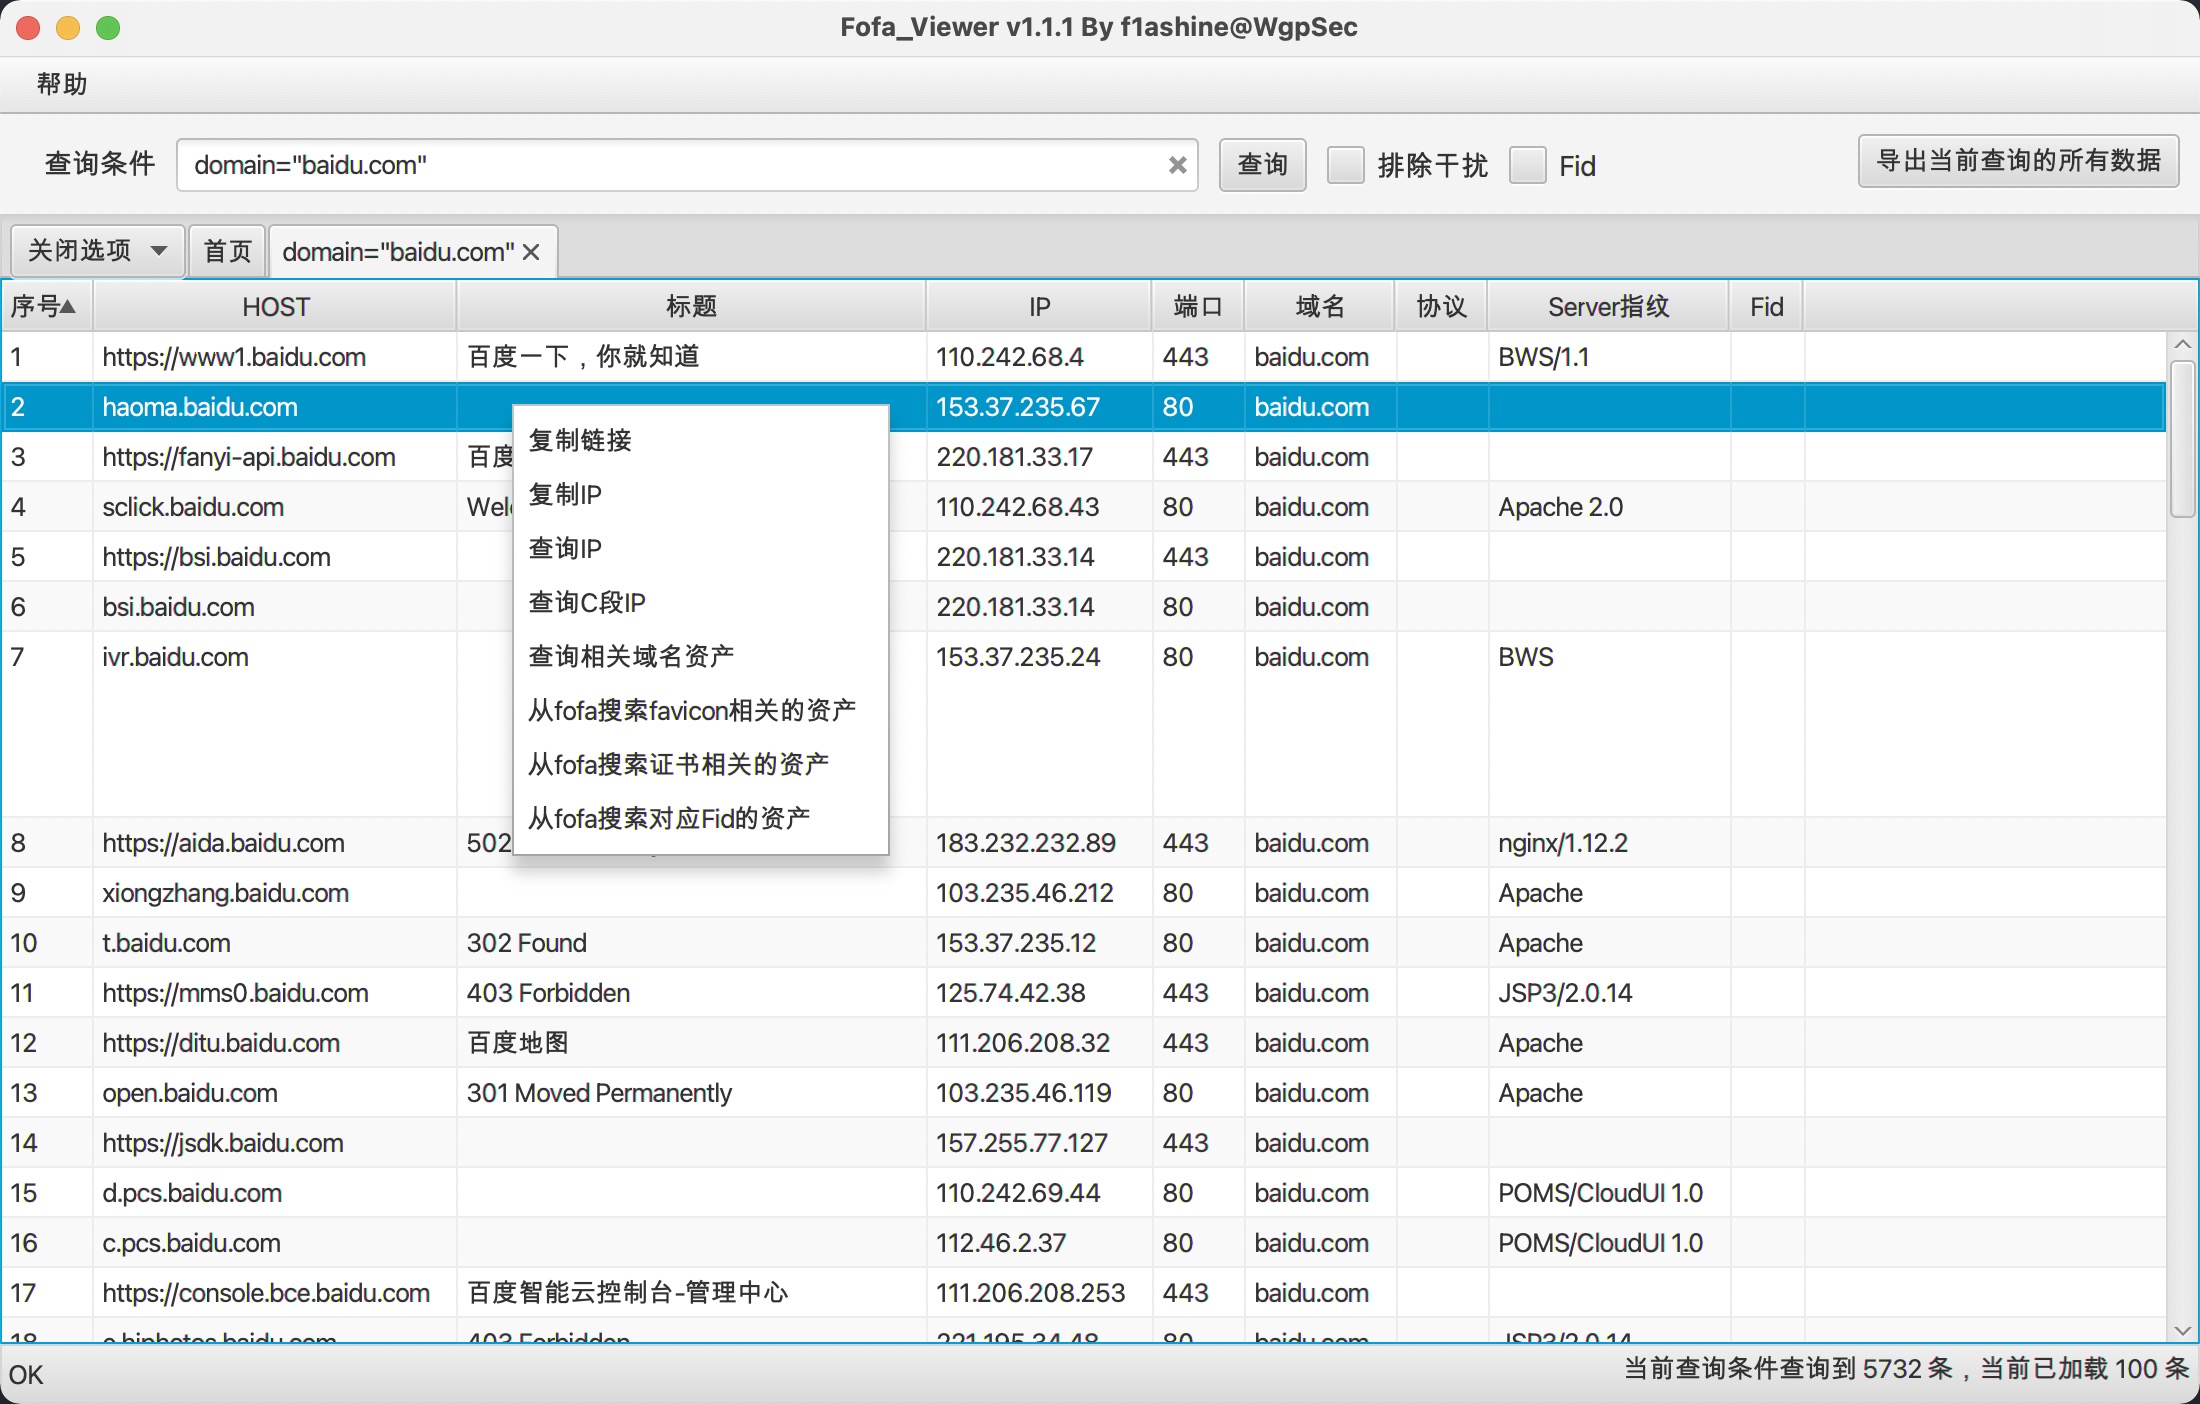 wgpsec/fofa_viewer
Un semplice client FOFA scritto in JavaFX. Realizzato da WgpSec, Mantenuto da f1ashine.
 ajinabraham/cmsscan
CMS Scanner: Scansiona siti WordPress, Drupal, Joomla, vBulletin per problemi di sicurezza
 murphysecurity/murphysec
Uno strumento open source focalizzato sulla sicurezza della supply chain del software. 墨菲安全 si concentra sulla sicurezza della supply chain del…
 kathanp19/jsfscan.sh
Automazione per la ricognizione javascript nel bug bounty.








