
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit

 a13xp0p0v/kernel-hardening-checker
Uno strumento per controllare le opzioni di hardening della sicurezza del kernel Linux.
 ascotbe/kernelhub
:palm_tree: Raccolta di vulnerabilità di escalation dei privilegi nel kernel Linux, macOS e Windows, con ambiente di compilazione, mappa GIF…
 cdxgen/cdxgen
Creates CycloneDX Bill of Materials (BOM) for your projects from source and container images. Supports many languages and package managers. Integrate…
 hannob/snallygaster
Strumento per scansionare file segreti su server HTTP
 s0md3v/smap
un sostituto drop-in per Nmap basato su shodan.io
 ihebski/a-red-teamer-diaries
Note ed esperimenti di RedTeam/Pentest testati su diverse infrastrutture relative a incarichi professionali.
 matrixleons/evilwaf
evilwaf è uno strumento di test di penetrazione progettato per rilevare e bypassare i comuni Web Application Firewall (WAF).
 mrwadams/stride-gpt
Uno strumento di modellazione delle minacce basato sull'intelligenza artificiale che sfrutta i modelli GPT di OpenAI per generare modelli di minaccia…
 six2dez/onelistforall
Generatore di wordlist curato e categorizzato per web fuzzing, enumerazione delle directory e scoperta di sottodomini. Sincronizza automaticamente…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Il primo ambiente di penetration testing Windows su Mac con chip M
 mandatoryprogrammer/xsshunter
Il servizio XSS Hunter - una versione portatile di XSSHunter.com
 zegl/kube-score
Analisi degli oggetti Kubernetes con raccomandazioni per migliorare affidabilità e sicurezza. kube-score previene attivamente tempi di inattività e…
 eldraco/domain_analyzer
Analizza la sicurezza di qualsiasi dominio trovando tutte le informazioni possibili. Realizzato in python.
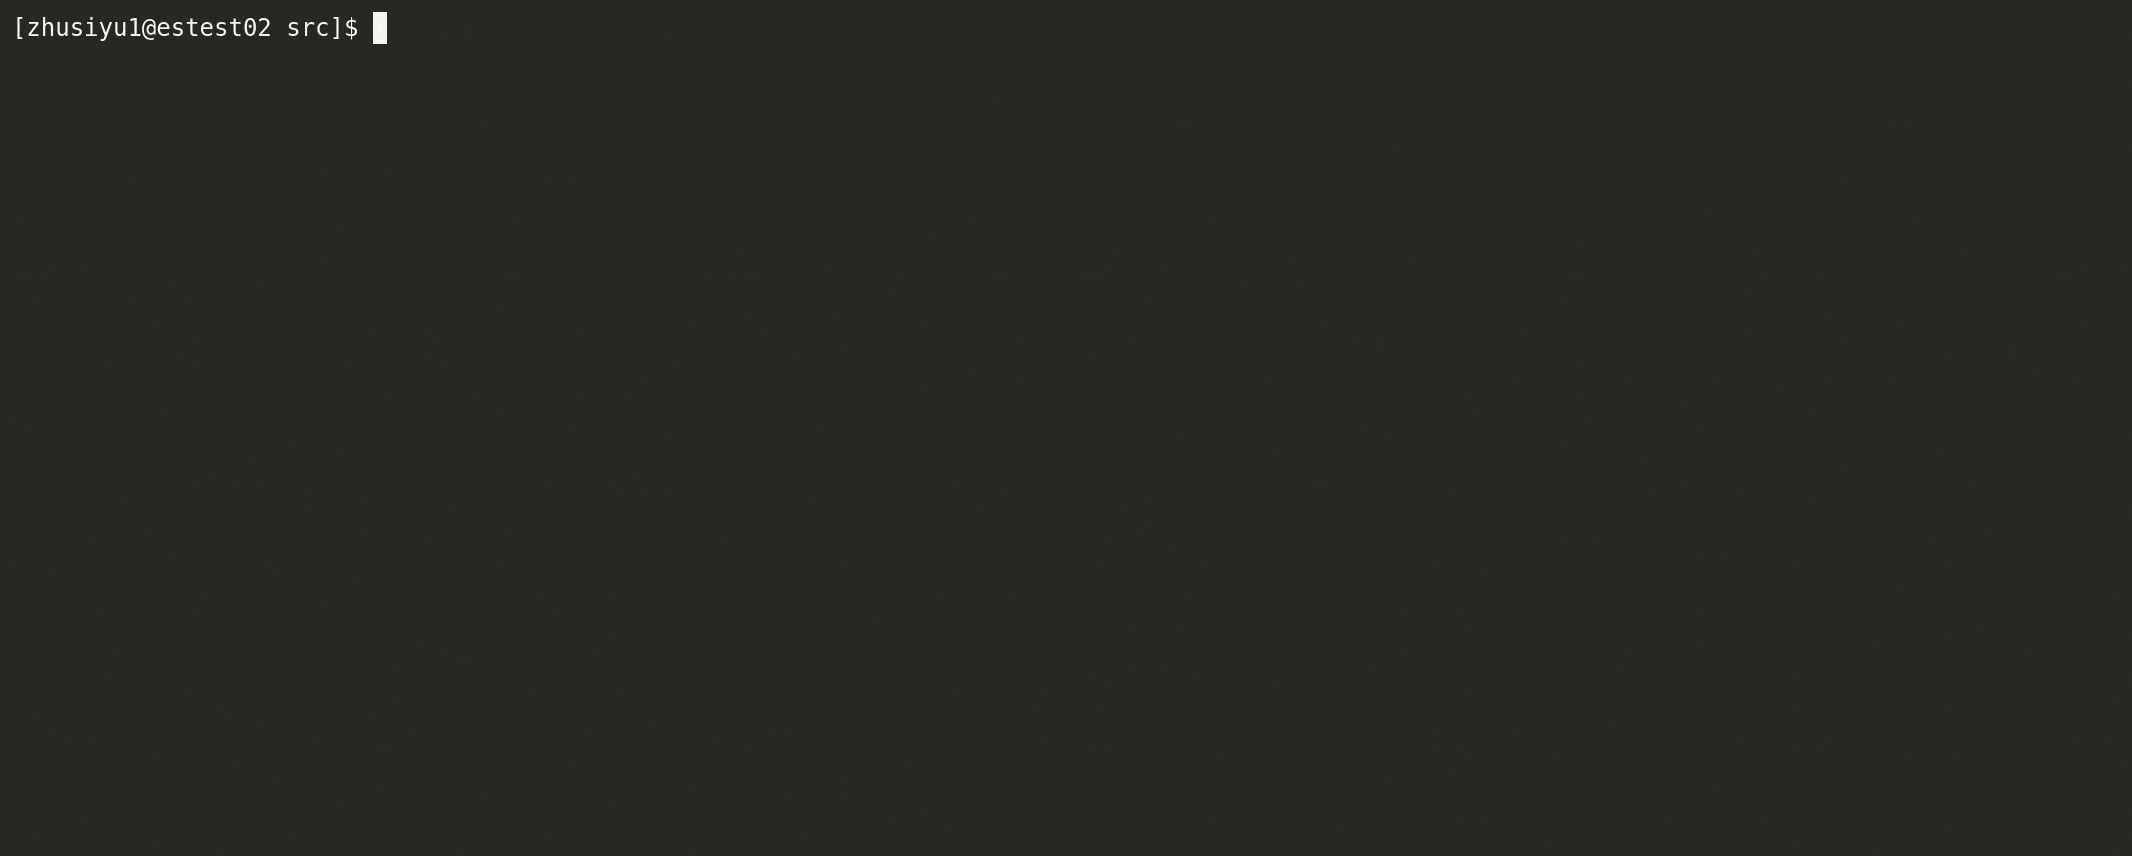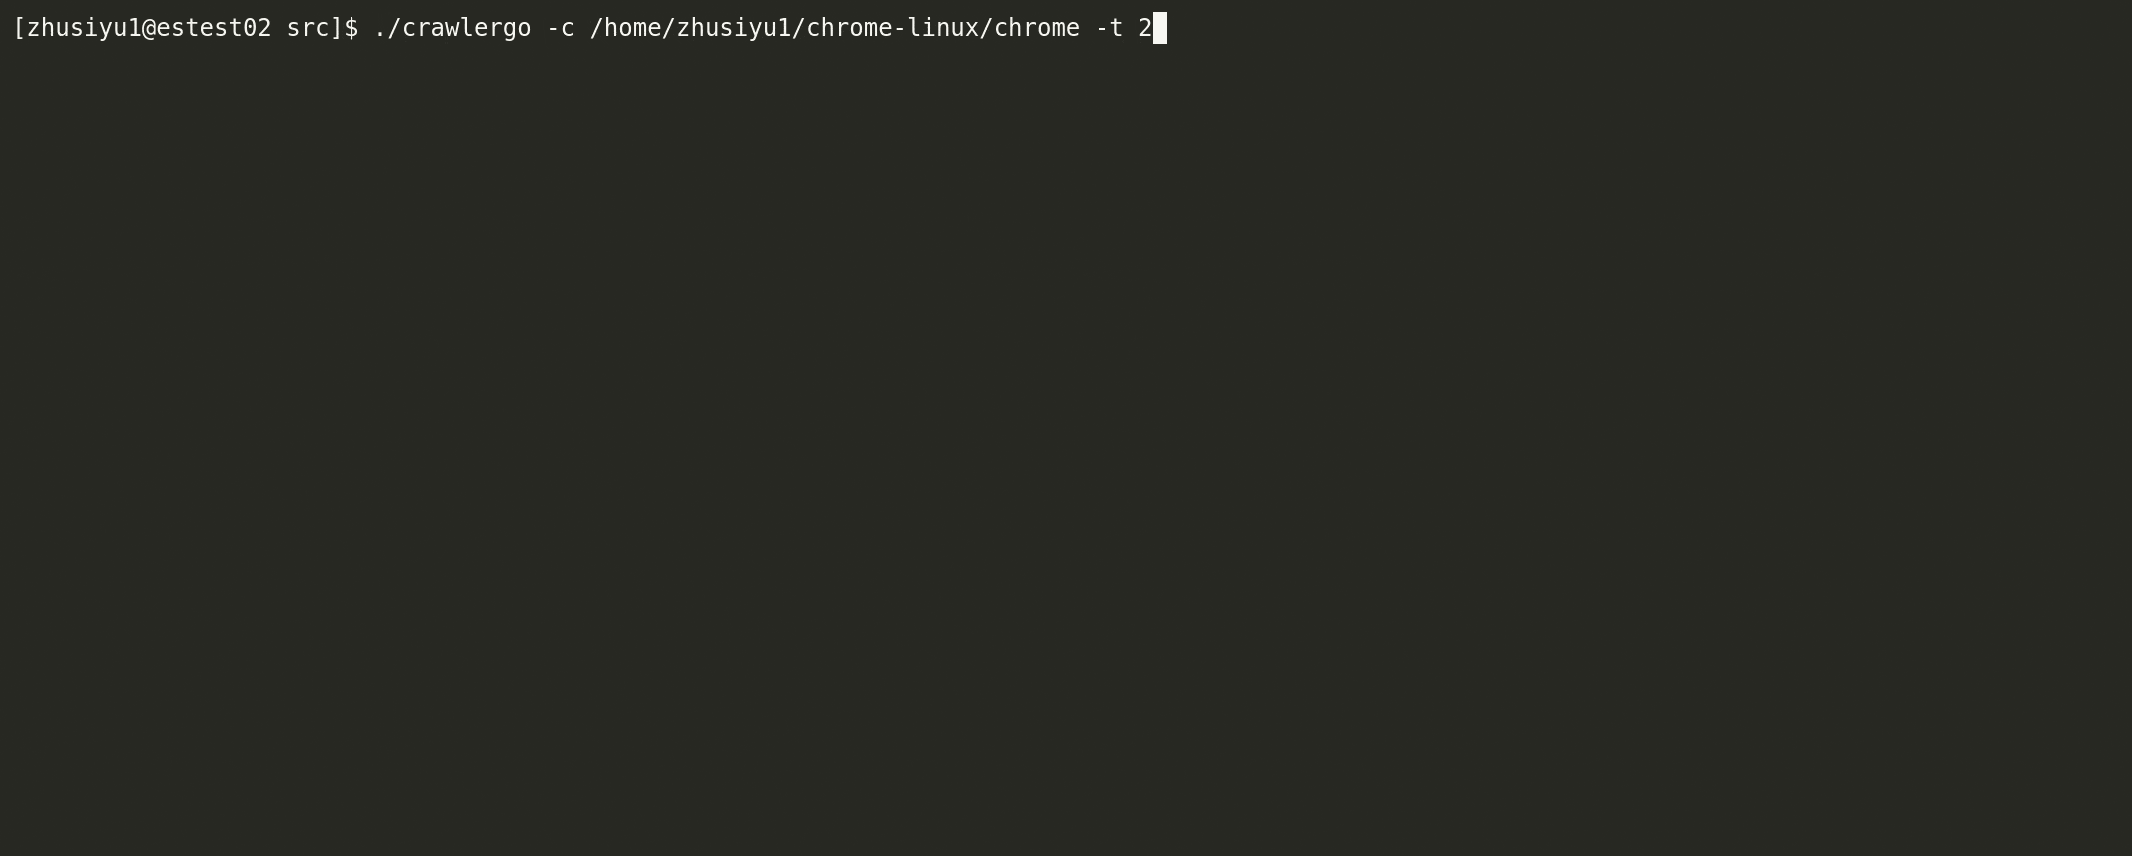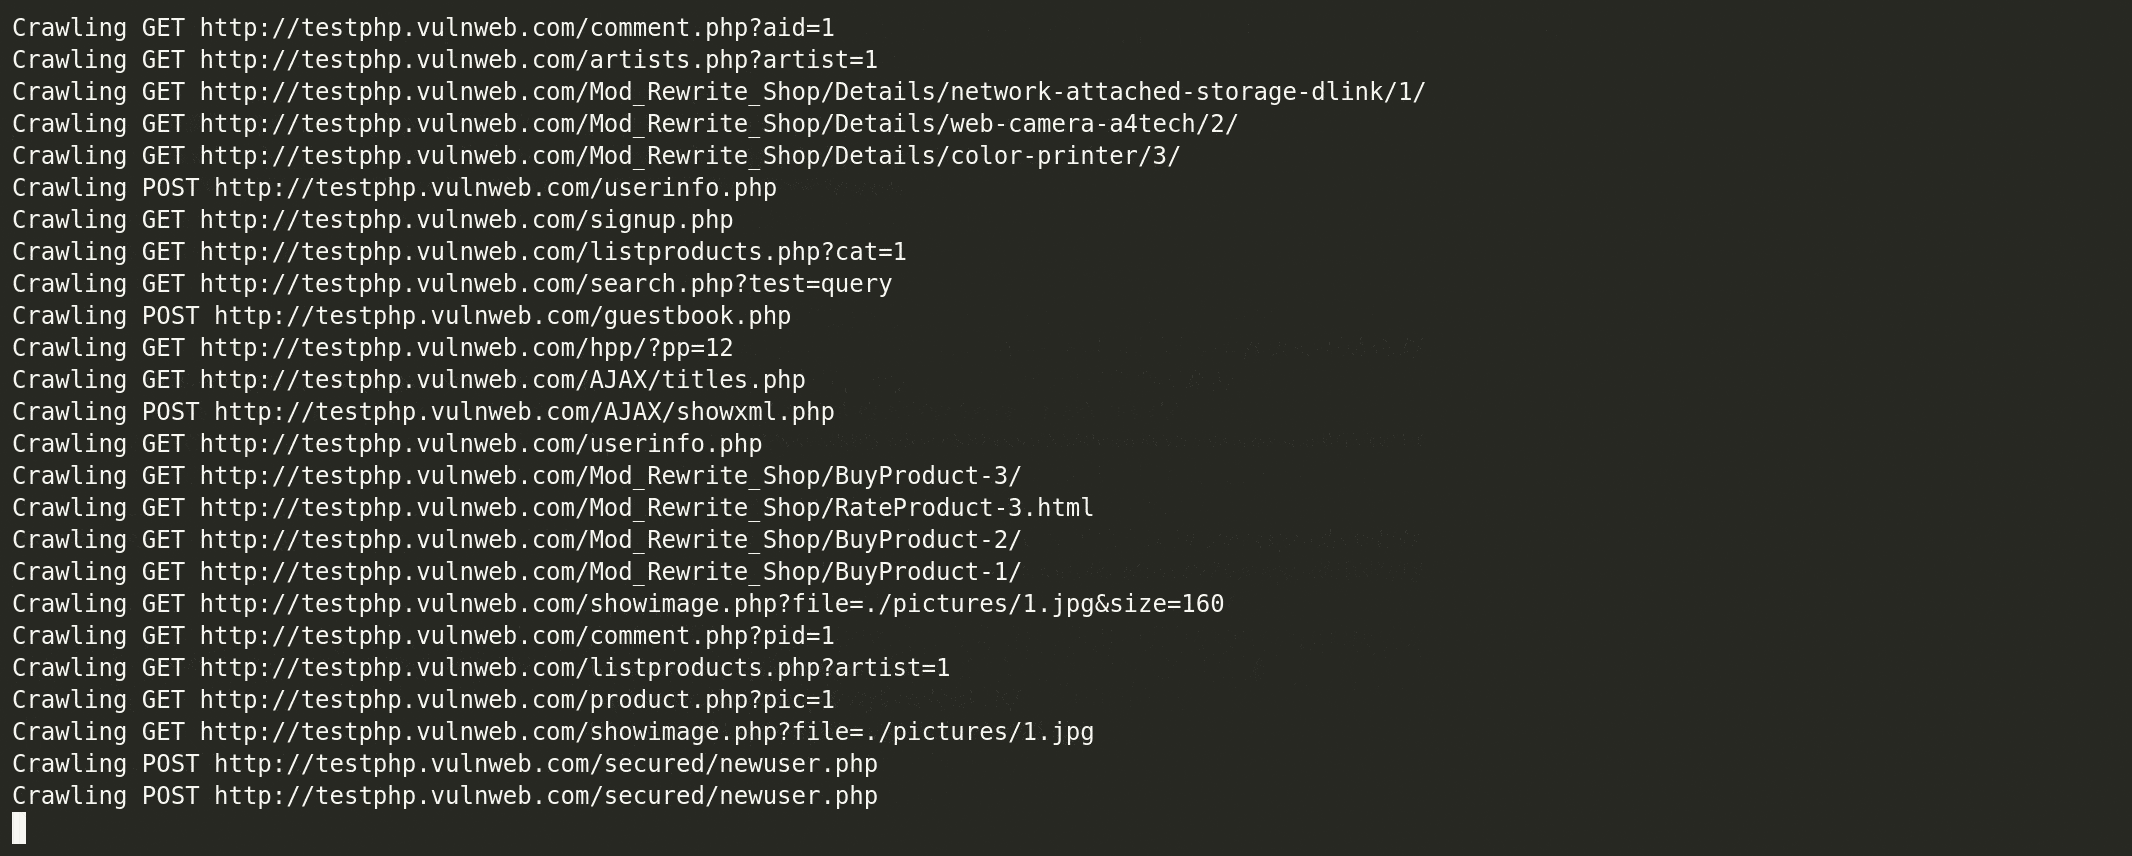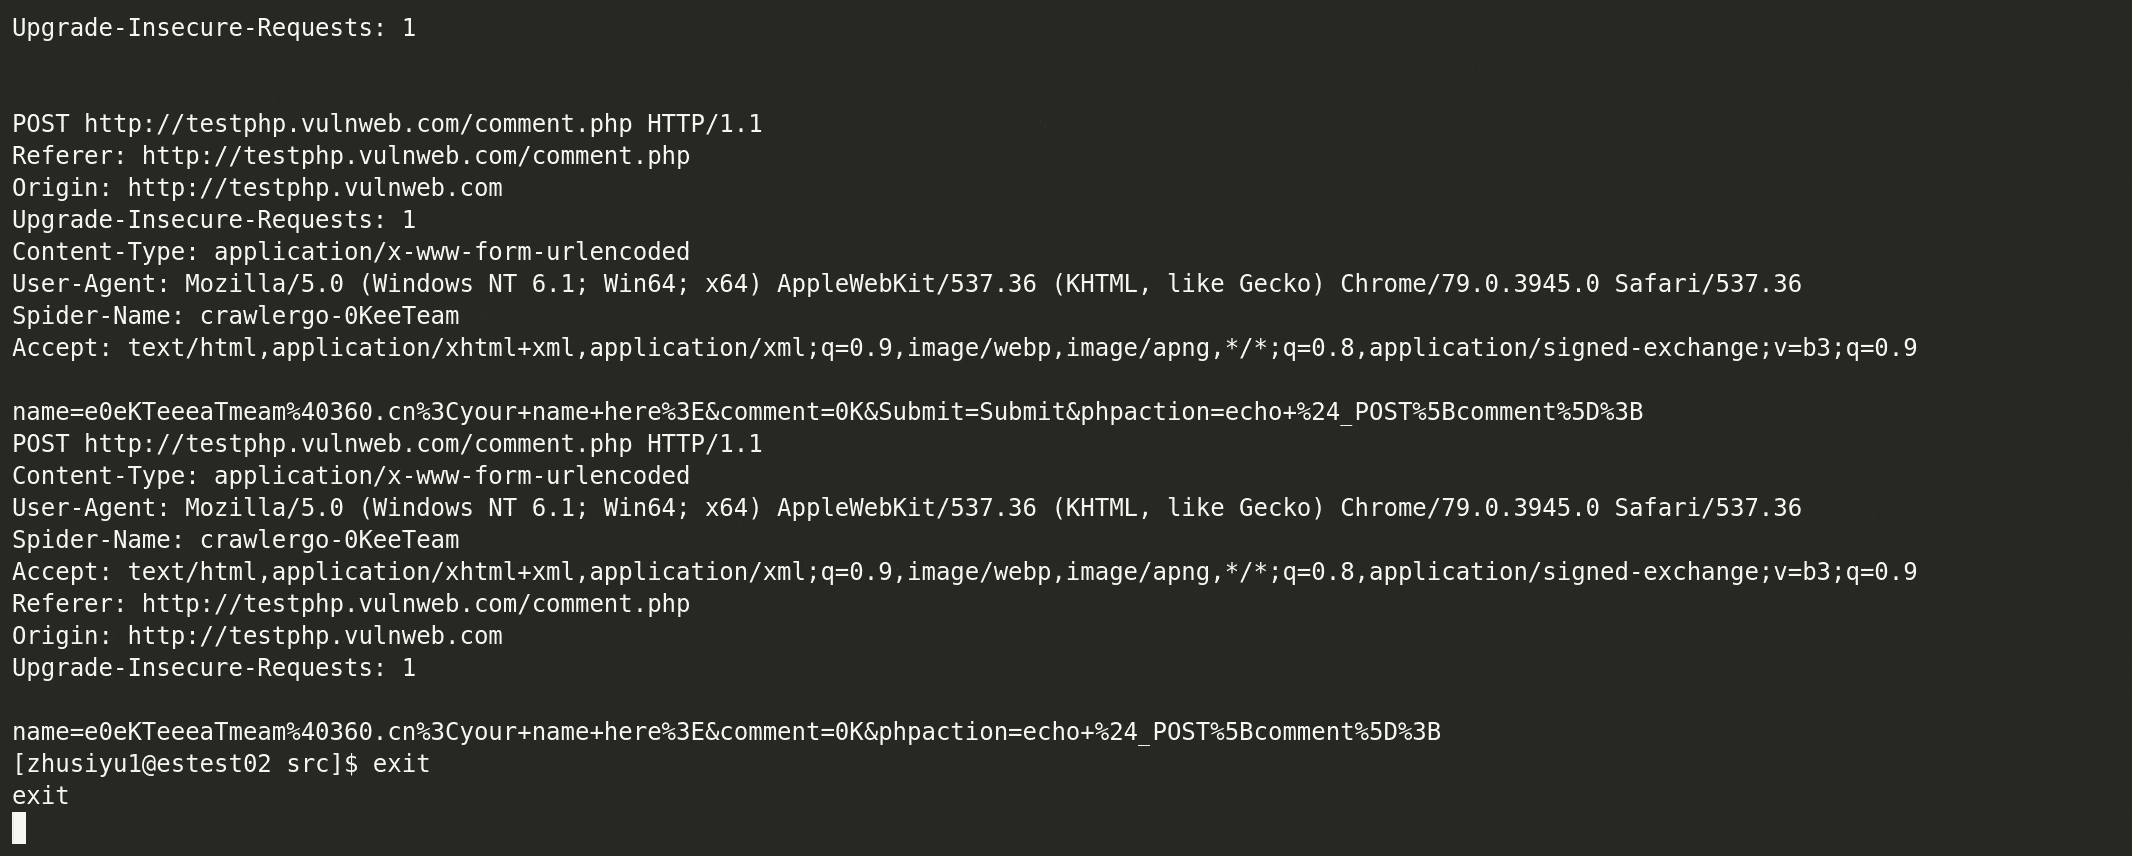 qianlitp/crawlergo
Un potente crawler browser per scanner di vulnerabilità web
 enjoiz/xxeinjector
Strumento per lo sfruttamento automatico della vulnerabilità XXE utilizzando metodi diretti e diversi metodi out-of-band.
 virustotal/yara-x
Una riscrittura di YARA in Rust.
 altramayor/gatekeeper
Il primo sistema di protezione DDoS open-source








