
 #1
Strumenti per identificare, valutare e prioritizzare le debolezze di sicurezza in sistemi e applicazioni.
Raccomandato da Kitploit
 vxcontrol/pentagi
Sistema di Agenti AI completamente autonomo in grado di eseguire complesse attività di penetration testing
 thingsboard/thingsboard
Piattaforma IoT tutto-in-uno - Gestione dei dispositivi, raccolta, elaborazione e visualizzazione dei dati.
 trufflesecurity/trufflehog
Find, verify, and analyze leaked credentials
 gitleaks/gitleaks
Strumento di analisi statica open-source e veloce per rilevare segreti hardcoded come password, chiavi API e token in repository git, file e flussi…
 osquery/osquery
Strumentazione, monitoraggio e analisi del sistema operativo basati su SQL.
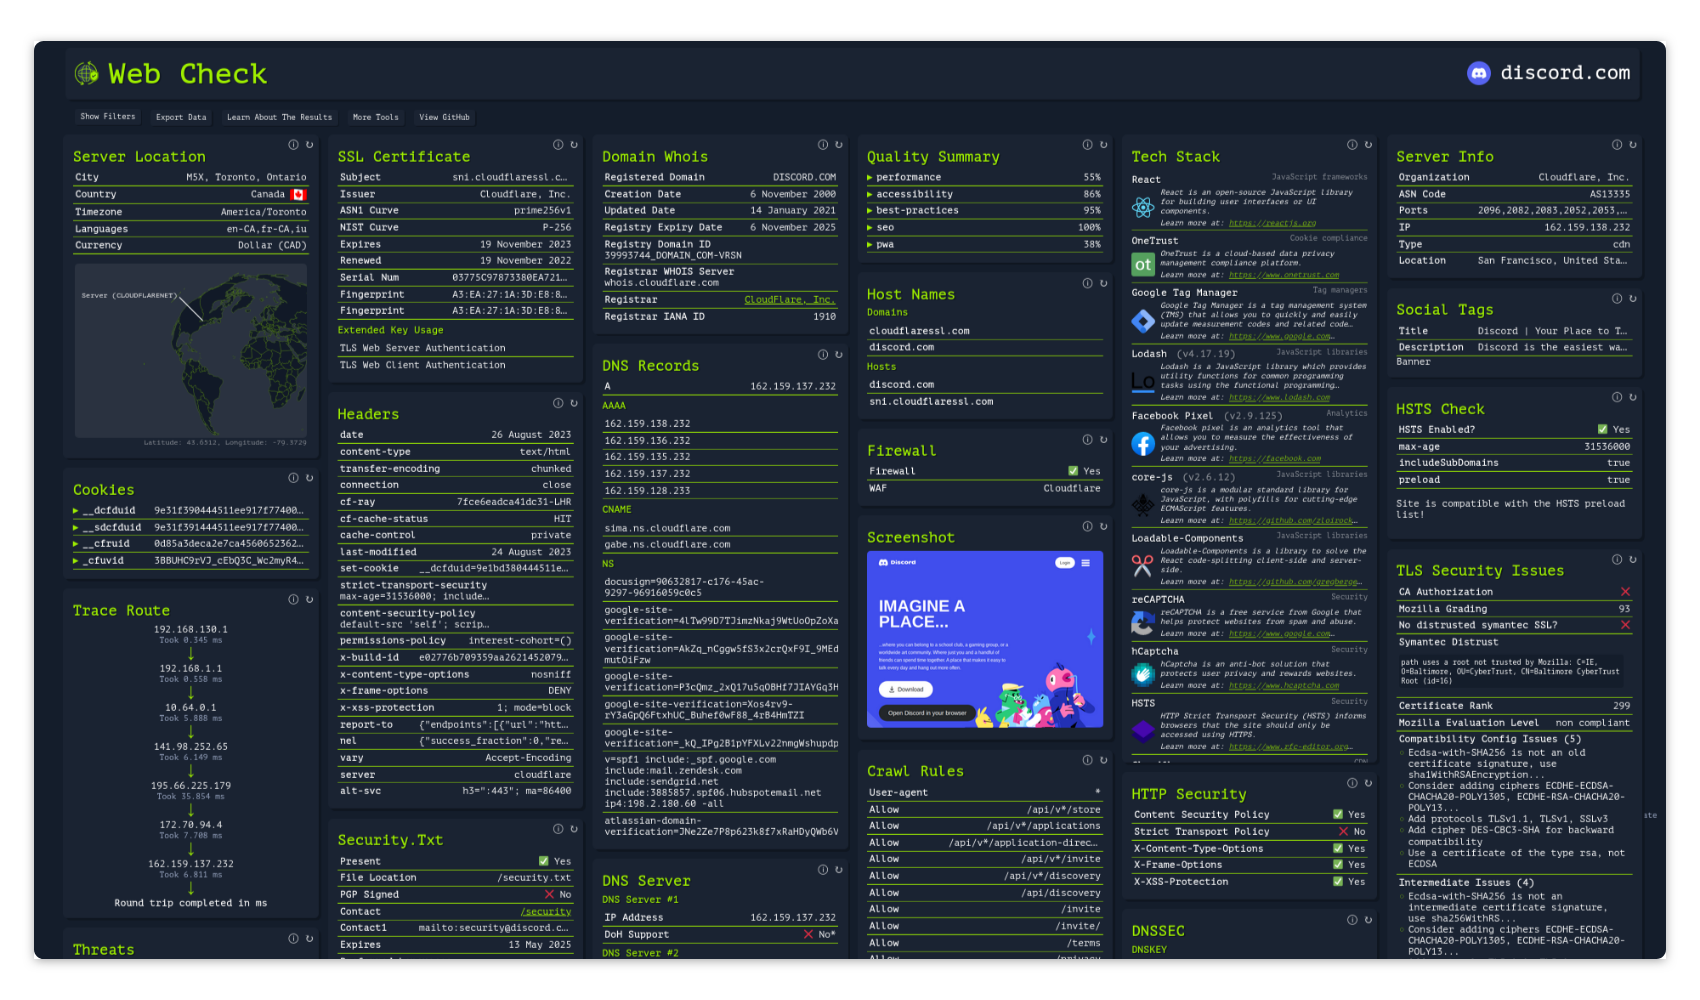 lissy93/web-check
🕵️♂️ Strumento OSINT tutto-in-uno per analizzare qualsiasi sito web
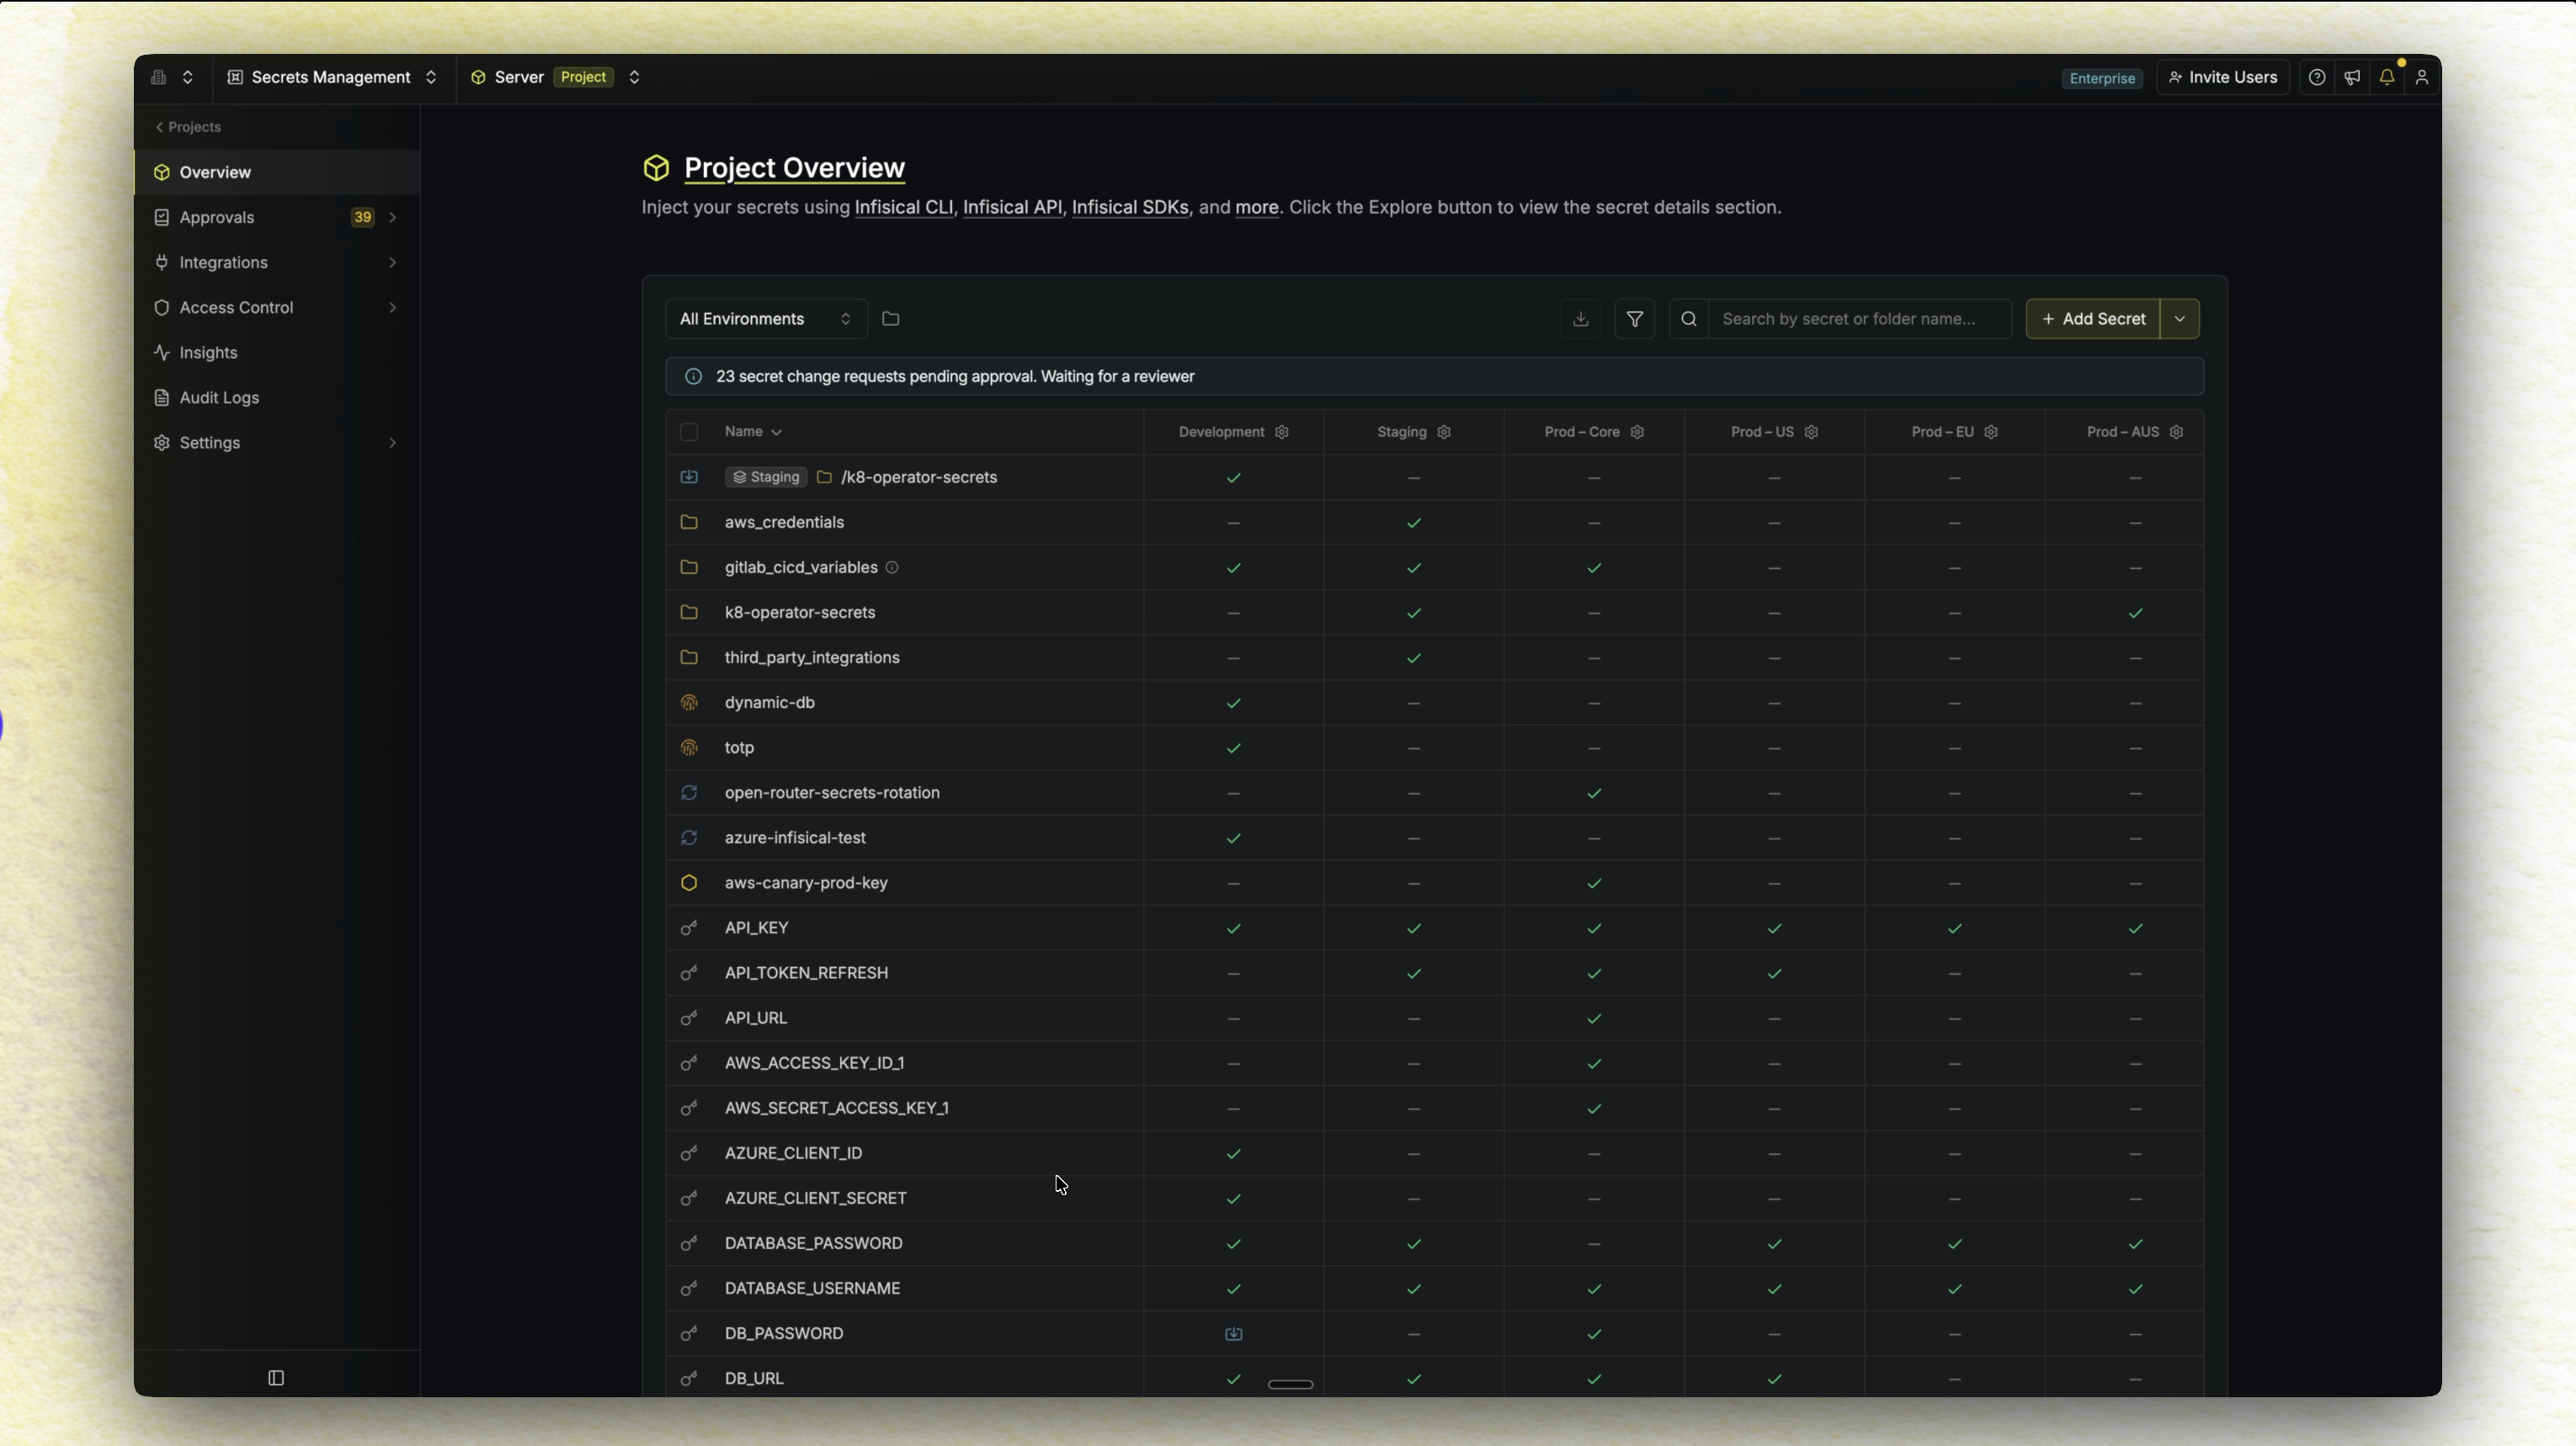 infisical/infisical
Infisical è la piattaforma open-source per la gestione di segreti, certificati e accessi privilegiati.
 analysis-tools-dev/static-analysis
Directory curata di strumenti di analisi statica (SAST) e linter per linguaggi di programmazione, configurazioni, strumenti di build e CI, incentrata…
 aquasecurity/trivy
Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro
 promptfoo/promptfoo
Testa i tuoi prompt, agenti e RAG. Red teaming/pentesting/scansione delle vulnerabilità per l'AI. Confronta le prestazioni di GPT, Claude, Gemini,…
 0x4m4/hexstrike-ai
Server MCP che consente agli agenti AI di eseguire autonomamente oltre 150 strumenti di cybersecurity per test di penetrazione automatizzati,…
 wazuh/wazuh
Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 vitalysim/awesome-hacking-resources
Una raccolta di risorse per hacking / penetration testing per migliorarti!
 qazbnm456/awesome-web-security
🐶 Una lista curata di materiali e risorse di Web Security.
 ashishb/android-security-awesome
Una raccolta di risorse relative alla sicurezza di Android
 we5ter/scanners-box
L'arsenale open-source definitivo per la sicurezza di hacker, aziende e agenti AI——una matrice completa di strumenti di sicurezza informatica…
 netbox-community/netbox
Open-source IPAM e DCIM platform che fornisce una fonte di verità centralizzata per modellare, documentare e automatizzare l'infrastruttura di rete…
 edoardottt/awesome-hacker-search-engines
A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more







