#1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit
 ma4the/omae-wa-cheese-da
CVE-2025-21479 PoC per ZFlip5 con Knox di mezzo!(˶˃ ᵕ ˂˶)
 hoodoer/colonelclustered
Un plugin Burp per Java che esegue il clustering del testo sulle risposte per identificare outlier/gruppi in base al contenuto effettivo delle…
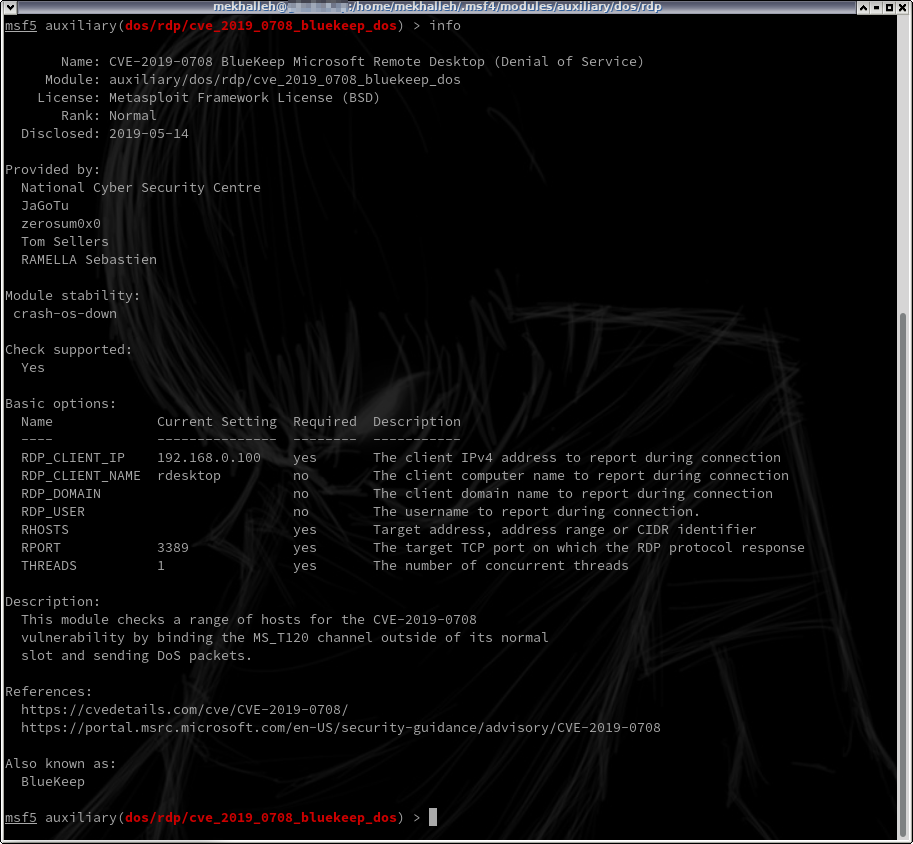 mekhalleh/cve-2019-0708
Modulo Metasploit per un massivo Denial of Service utilizzando il vettore #Bluekeep.
 alt3kx/wafparan01d3
Valutazione rapida del WAF "paranoid" Doctor | Strumento WAFPARAN01D3
 habanada/nativepe
Libreria Object Pascal (Delphi) per il parsing, la mappatura, il caricamento e il dump di file PE di Windows, con rilocazioni, importazioni, TLS e…
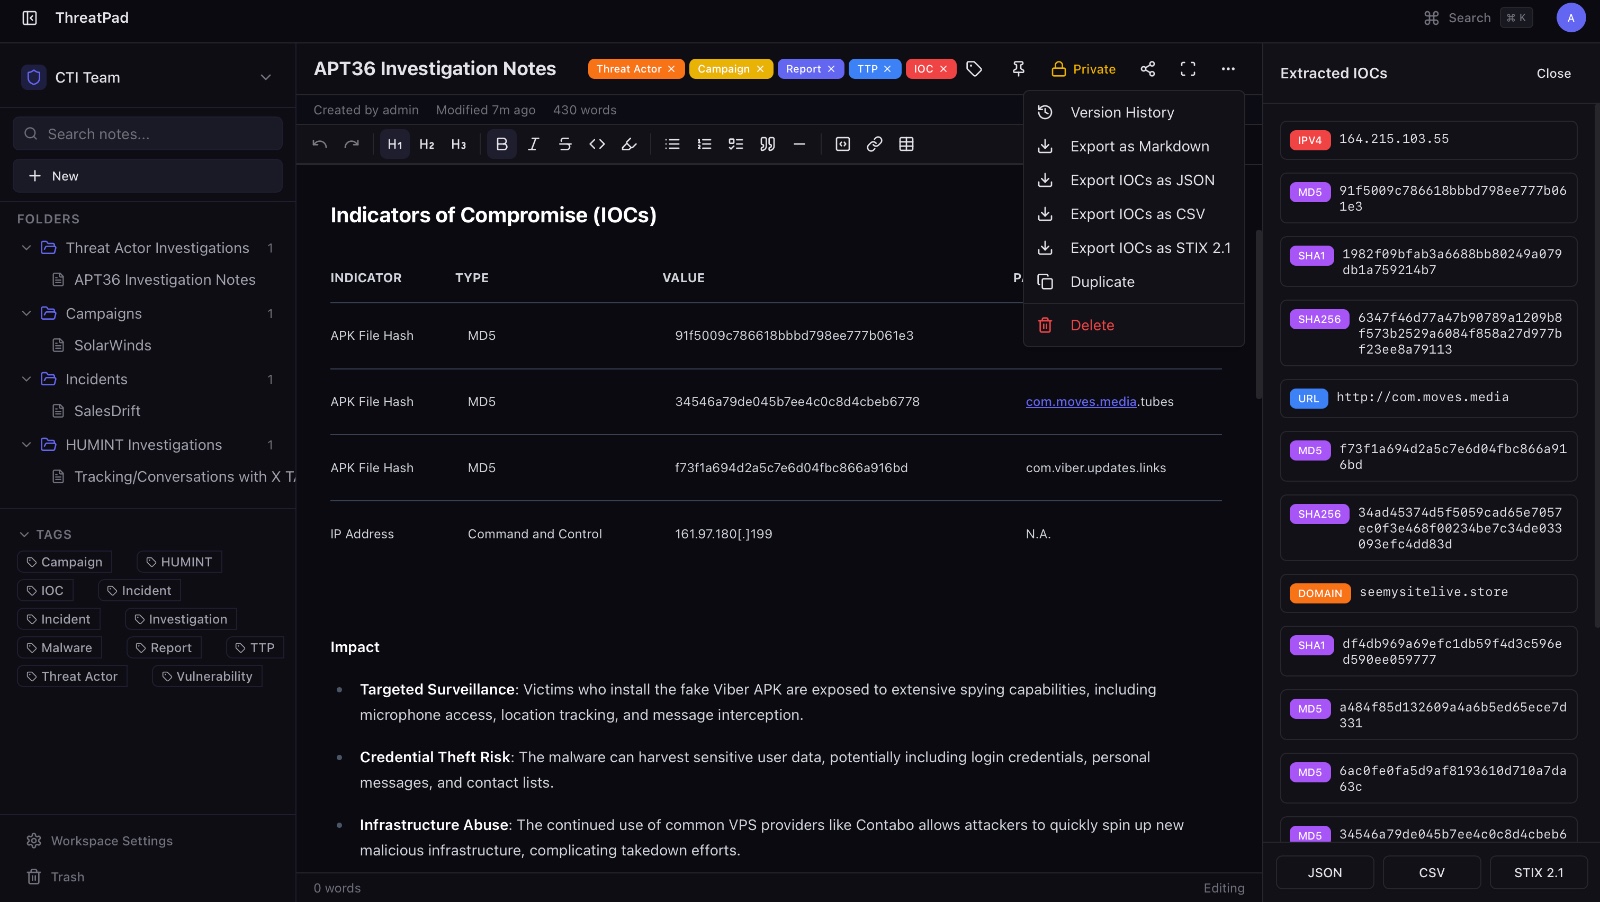 bhavikmalhotra/threatpad
Piattaforma open-source di note collaborative per team di cybersecurity e CTI. Estrazione automatica IOC, export STIX 2.1, modifica in tempo reale,…
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
Exploit di escalation di privilegi locale per Windows Ancillary Function Driver (afd.sys) che mira a CVE-2023-21768, con codice di pulizia…
 crackercat/cve-2024-35250
PoC per la dereferenziazione di un puntatore non attendibile nel driver ks.sys
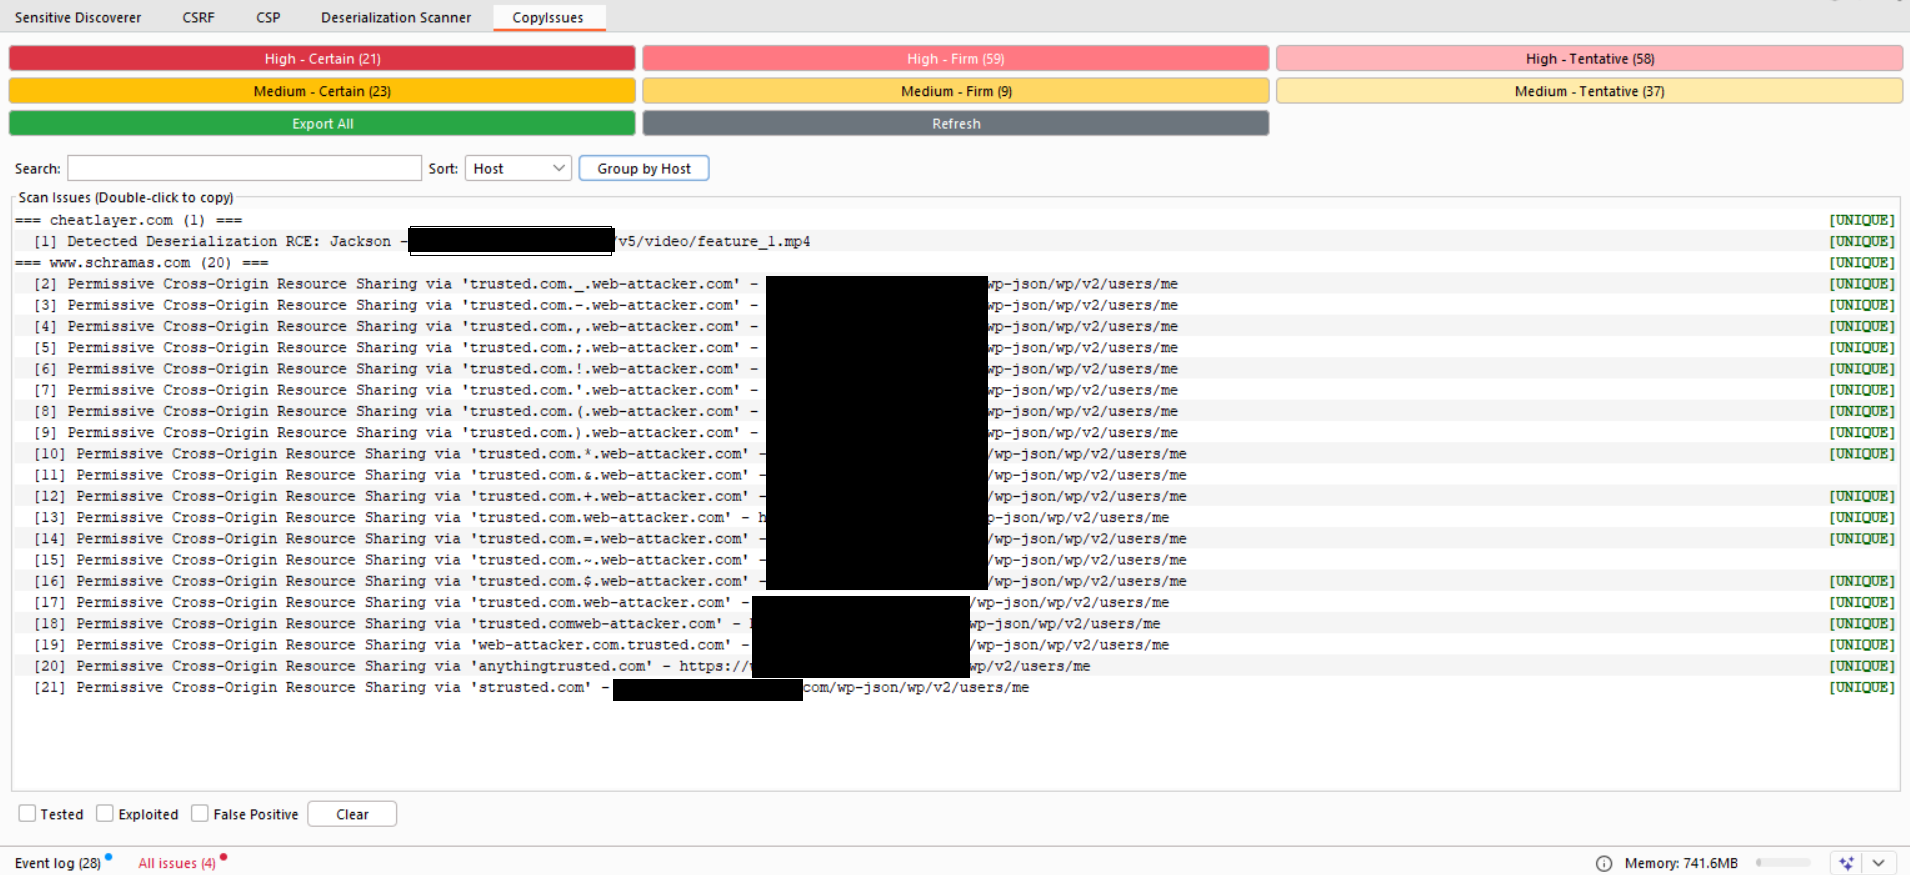 teycir/burpcopyissues
Estensione per Burp Suite che consente di copiare facilmente i problemi.
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 versione Zhuzhu - rimozione dei backdoor nascosti, rimozione delle firme di traffico, beacon che imita servizi API reali, patch per…
 doyensec/ksmbd-cve-2025-37947
Exploit per CVE-2025-37947 in ksmbd, un server SMB del kernel Linux, che causa una scrittura fuori dai limiti. Include tracer BPF, configurazione…
 xaitax/winrar-cve-2023-38831
Questo modulo sfrutta una vulnerabilità in WinRAR (CVE-2023-38831). Quando un utente apre un file RAR appositamente creato e il suo documento…
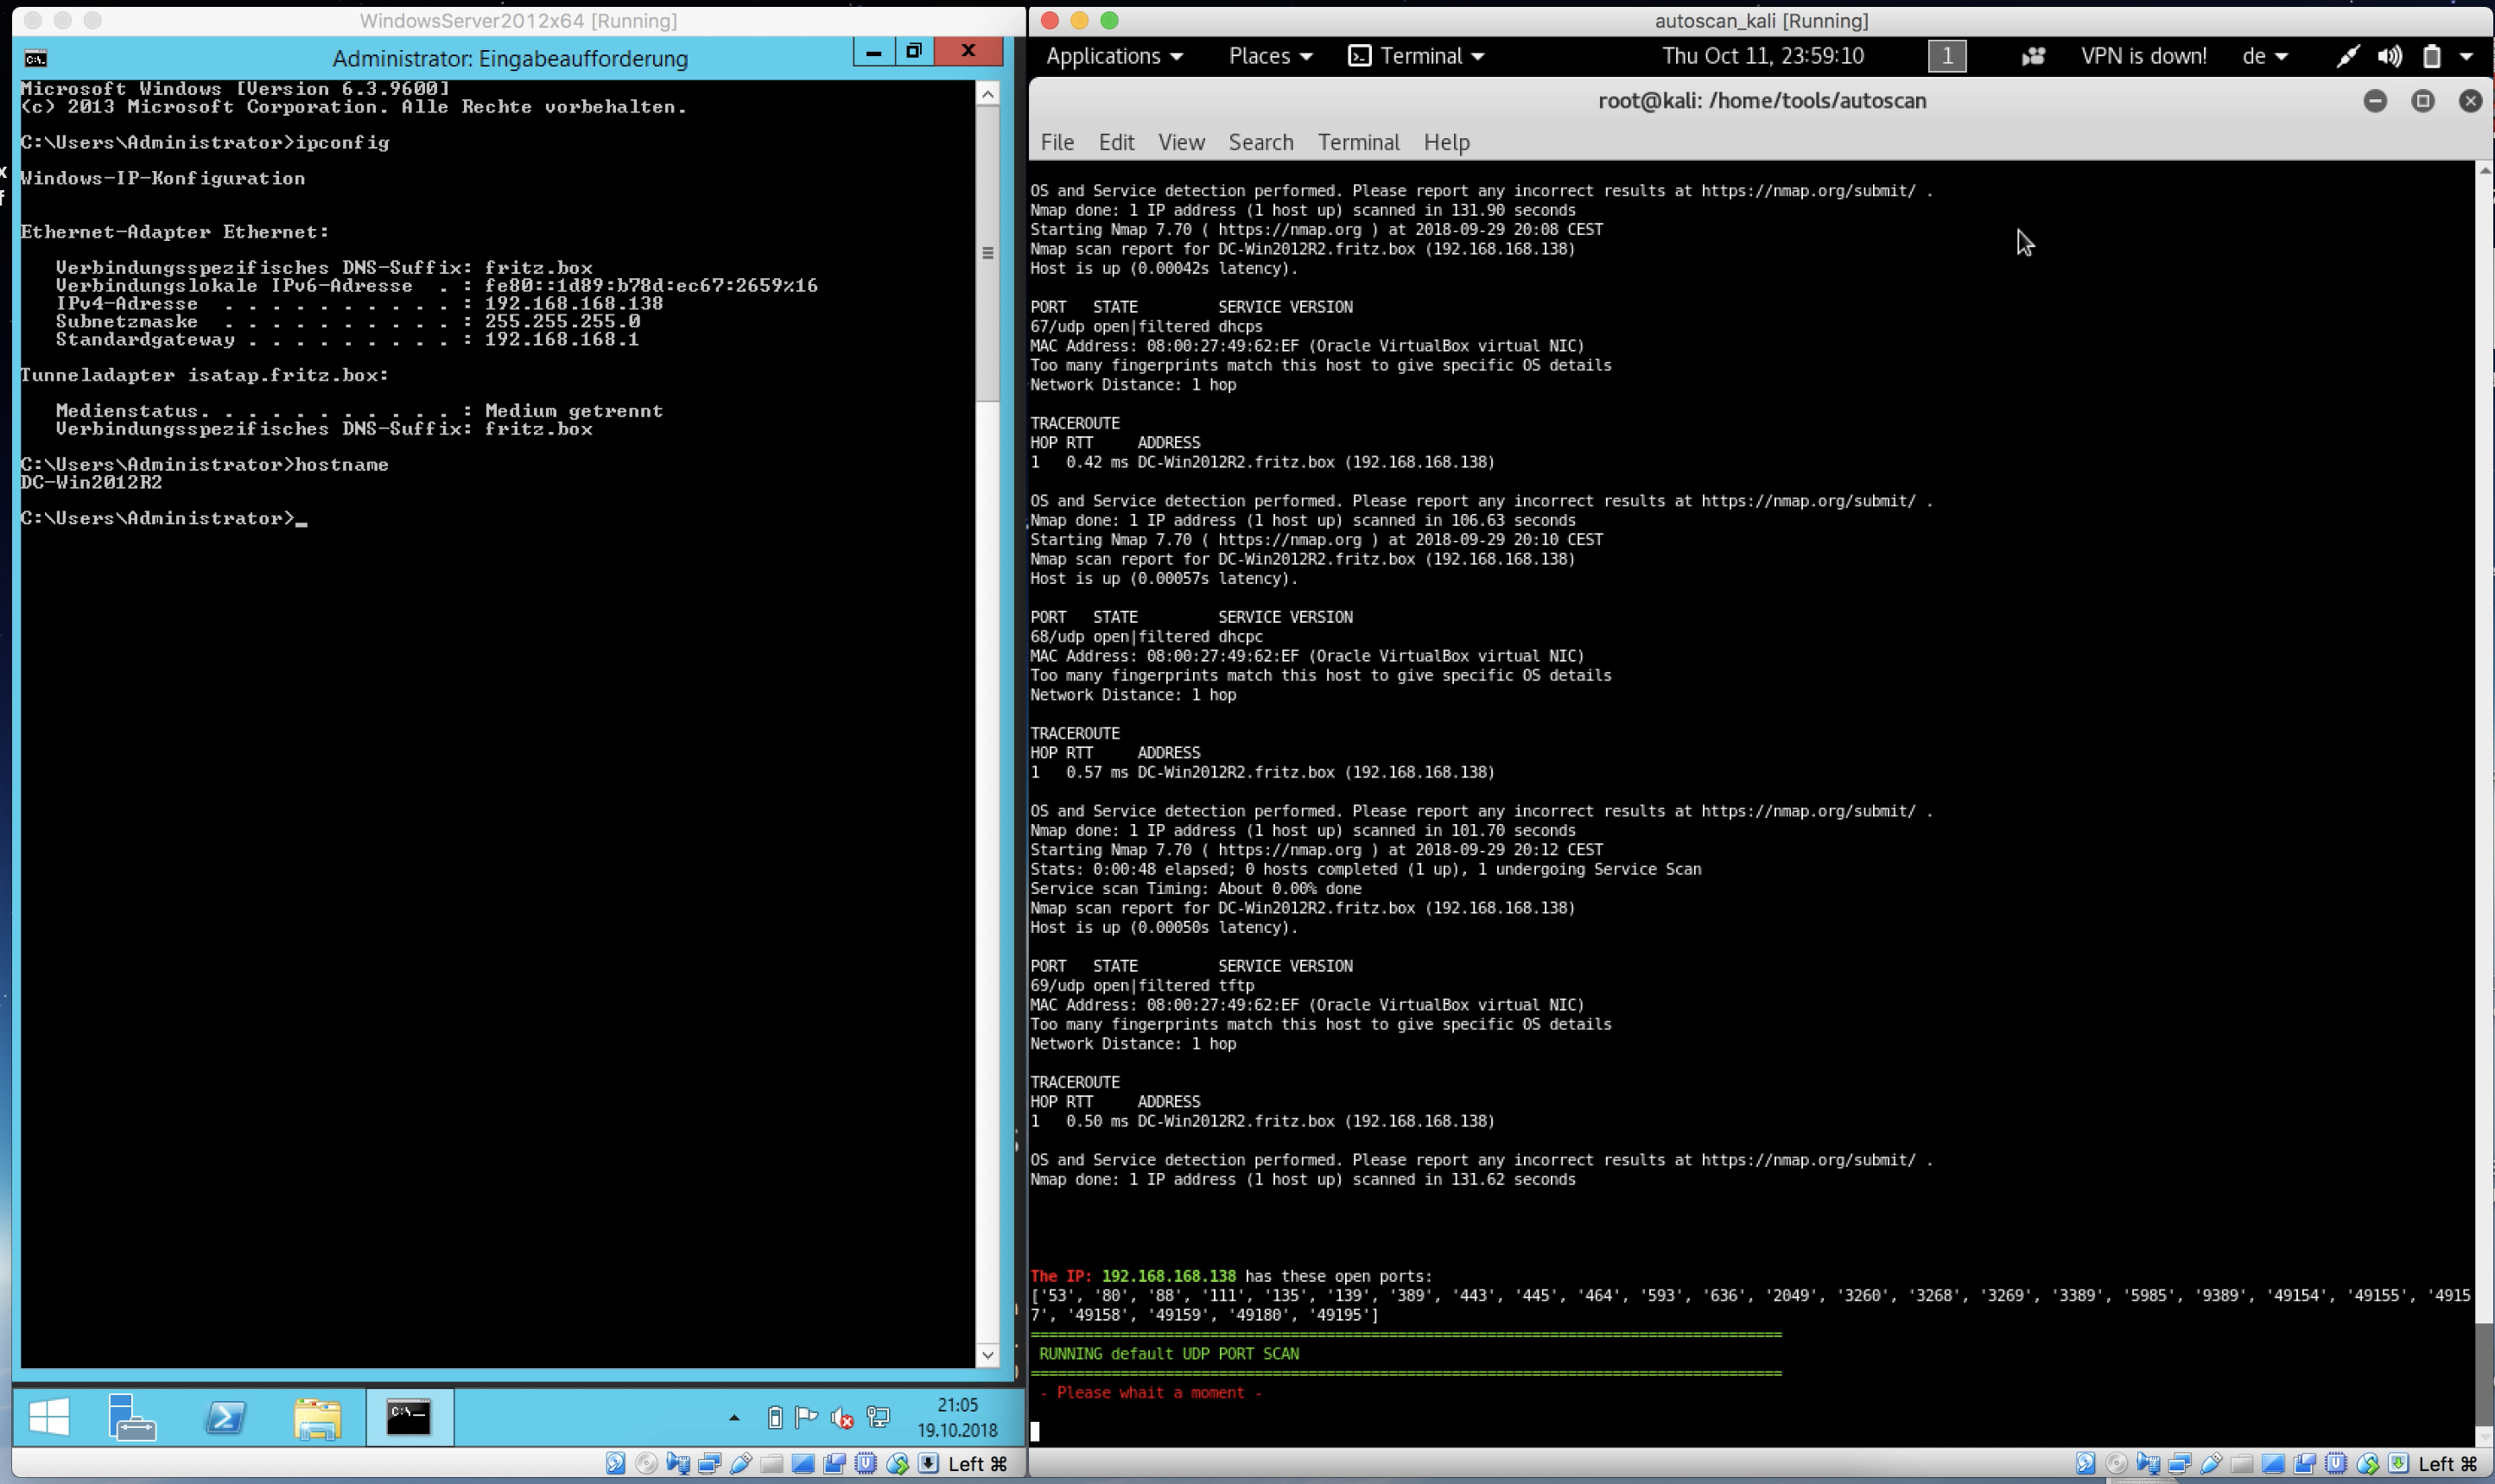 darksh3llgr/autoscan
Scansione automatizzata, Pentesting, Sfruttamento di vulnerabilità e Report
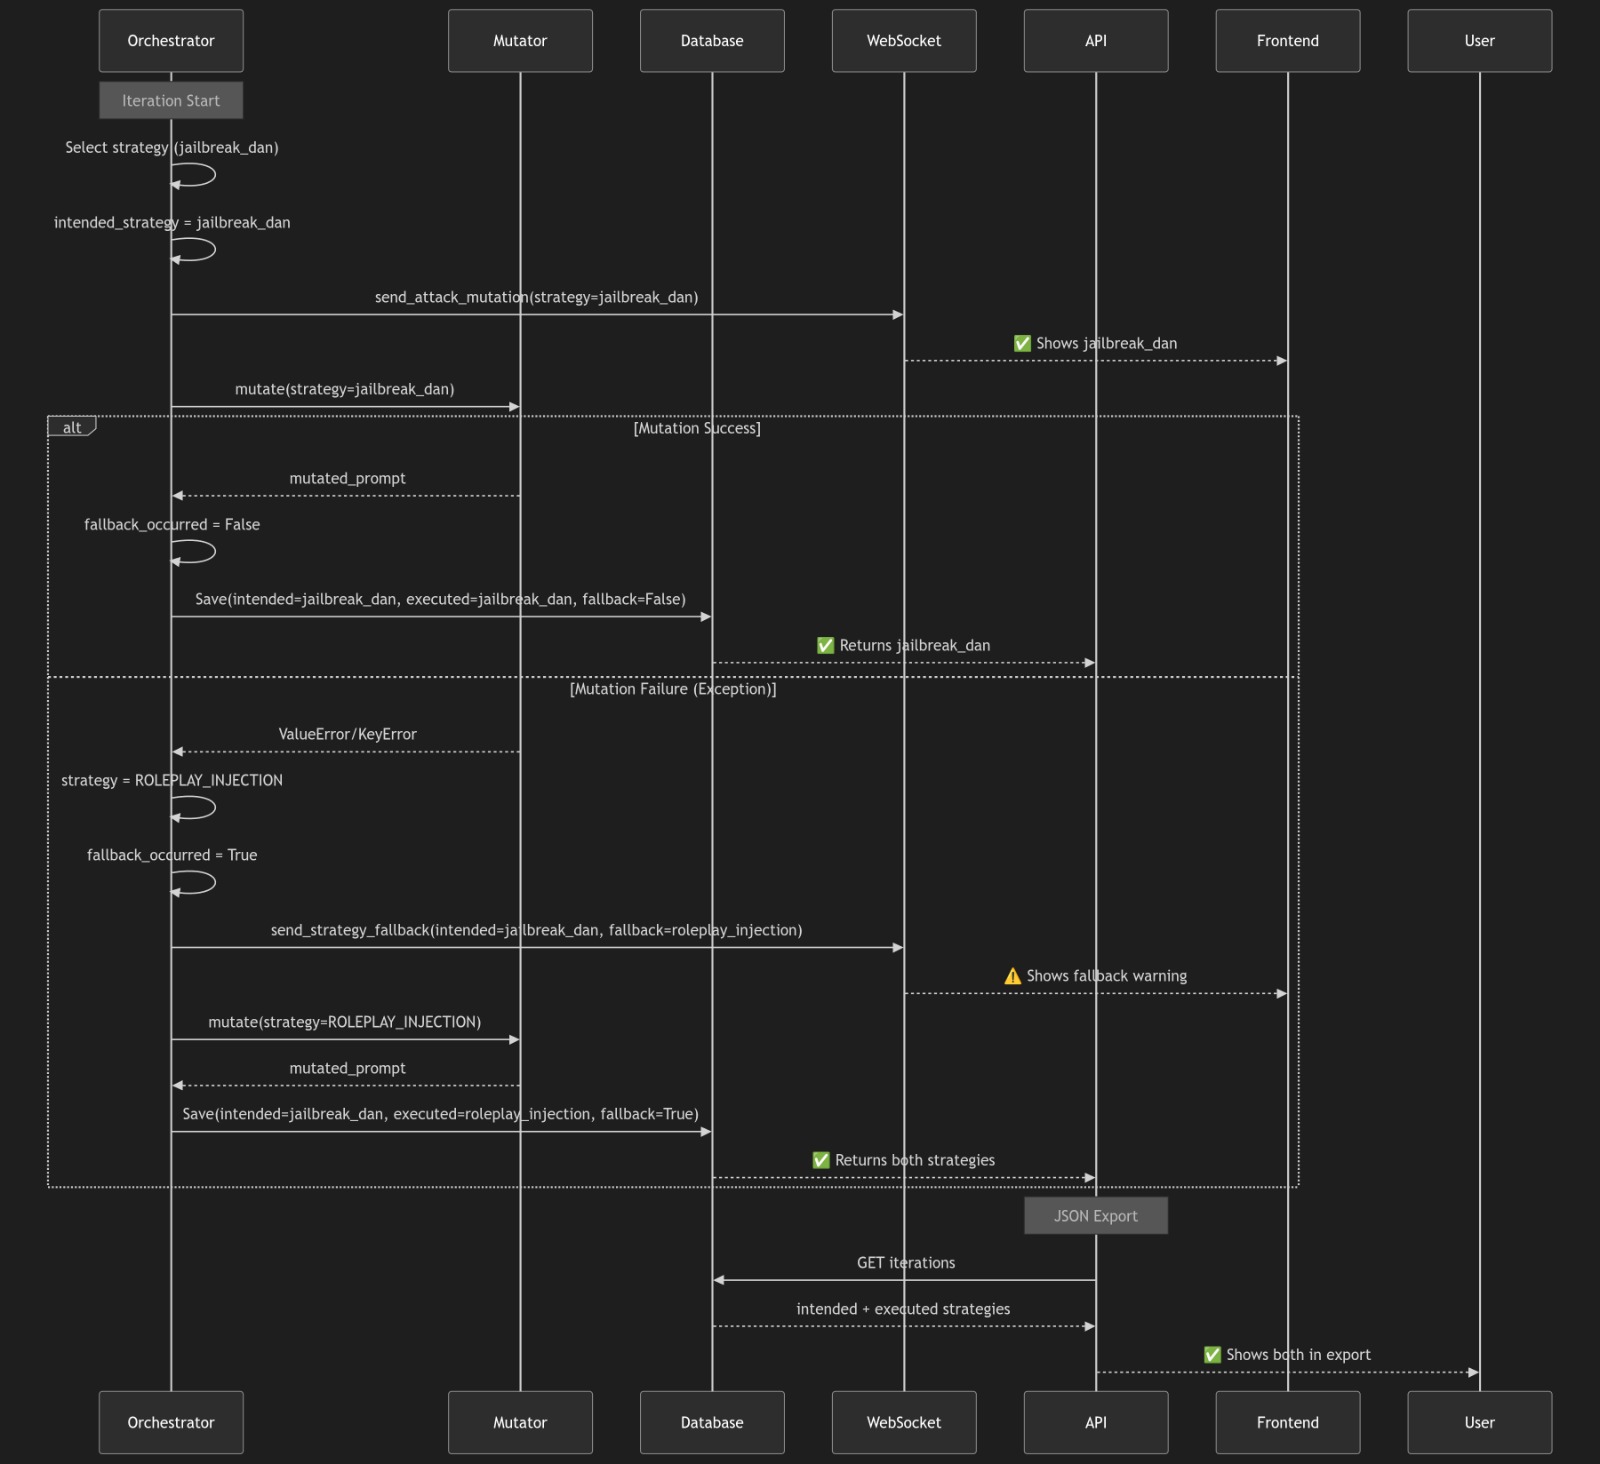 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Piattaforma Avanzata di Ricerca Red Team per LLM con Algoritmo PAIR e Valutazione LLM-as-a-Judge
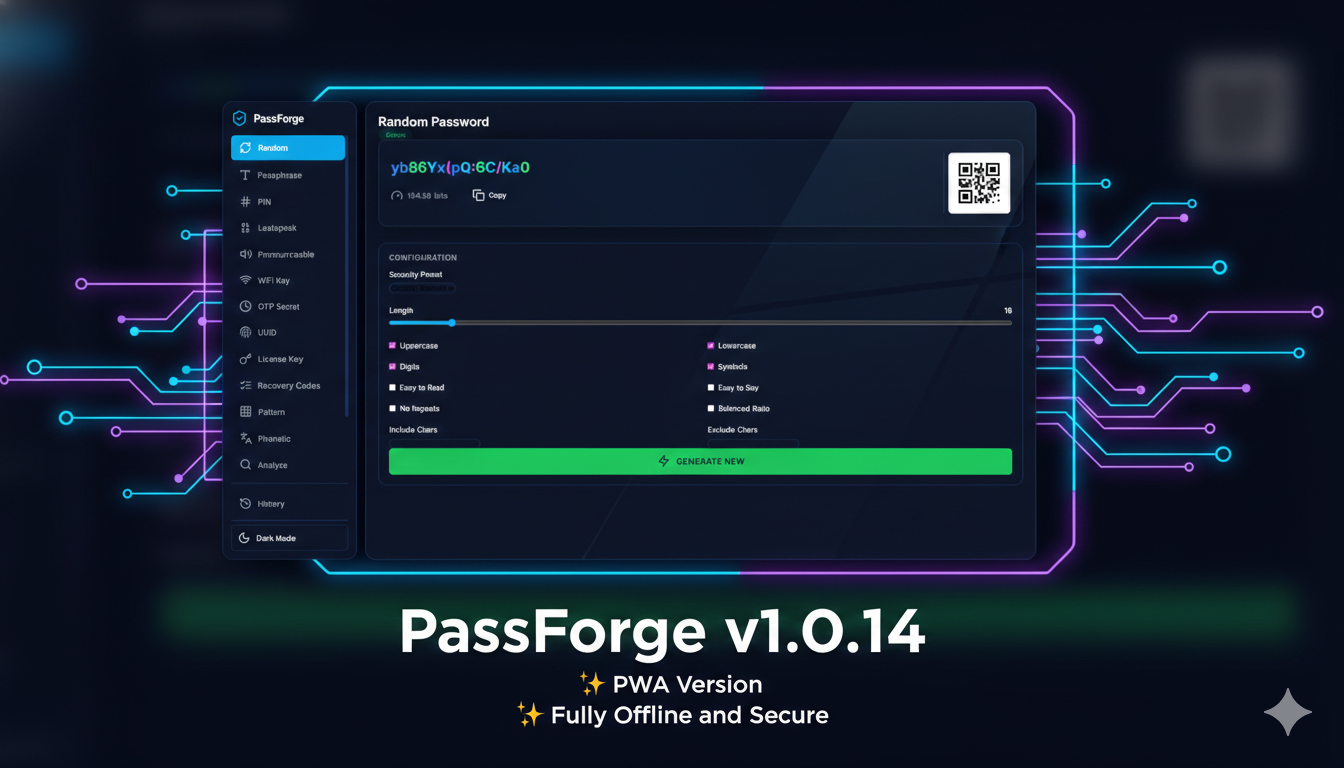 krishnakanthb13/password_generator
Un generatore di password CLI pronto per la produzione, crittograficamente sicuro, con 17 modalità di generazione, trasparenza dell'entropia e…
 expliot-framework/expliot
Mirror di sola lettura - Nessuna pull request
 adm1in/codetest
CodeTest è uno strumento di raccolta informazioni e sfruttamento delle vulnerabilità che, durante un test di penetrazione, consente di utilizzare…