
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 volatilityfoundation/dwarf2json
Convertire le informazioni su simboli e tipi ELF/DWARF nel JSON intermedio di vol3.
 pubglite55/oppo-ghostlock
Adattamento dell'exploit per OPPO Find N2 GhostLock (CVE-2026-43499)
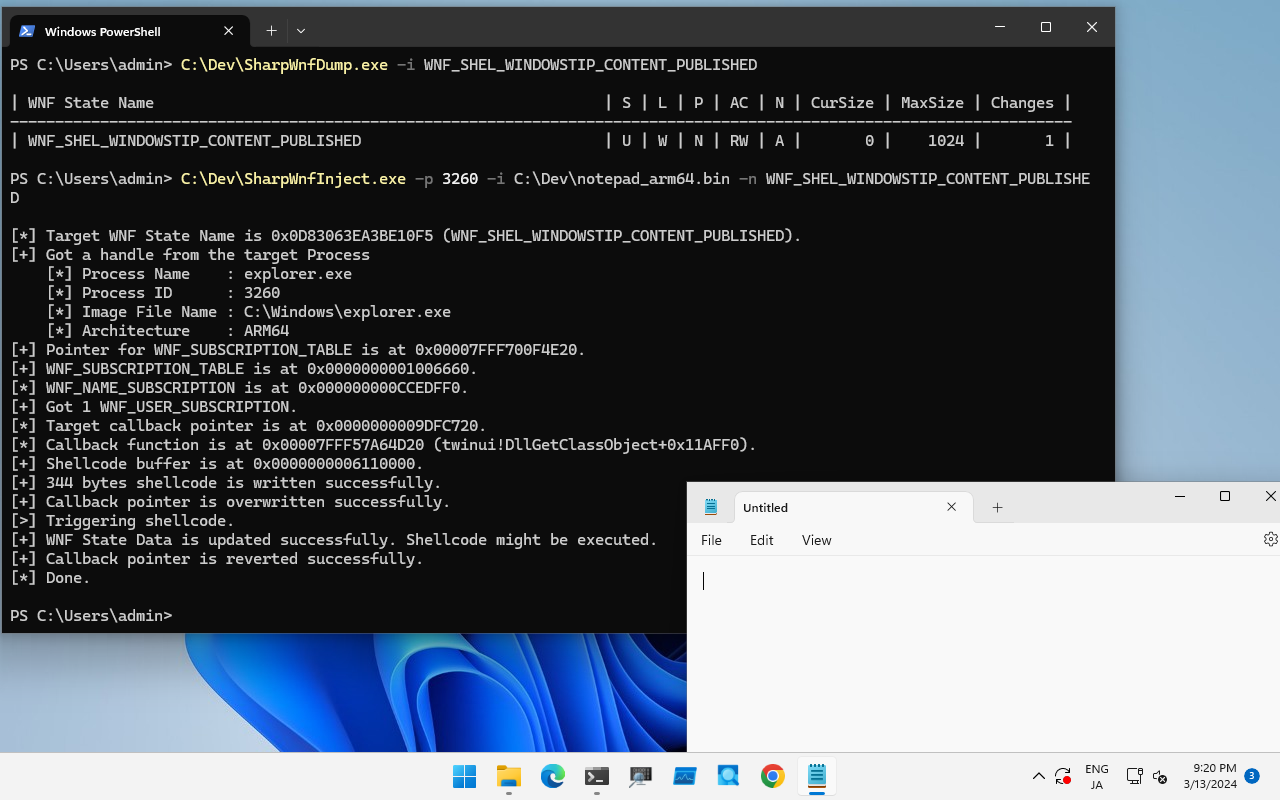 daem0nc0re/sharpwnfsuite
Utilità C# per il servizio di notifiche di Windows
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 payload exploit poc python3,
 assafmo/xioc
Estrai indicatori di compromissione dal testo, inclusi quelli 'escapati'.
 ibm-security/ibmsecurity
Funzioni idempotenti per le API REST di IBM Security Appliance. Attualmente copre le appliance ISAM e ISDS.
 not-matthias/amd_hypervisor
Framework hypervisor AMD SVM in Rust con gestori vmexit personalizzabili (MSR, CPUID, RDTSC) e hooking NPT per il monitoraggio e la ricerca a livello…
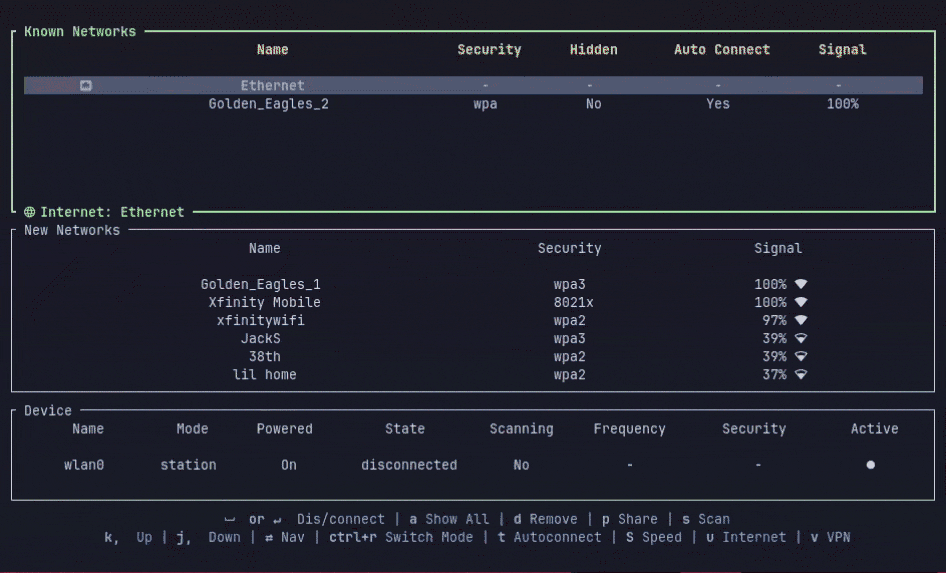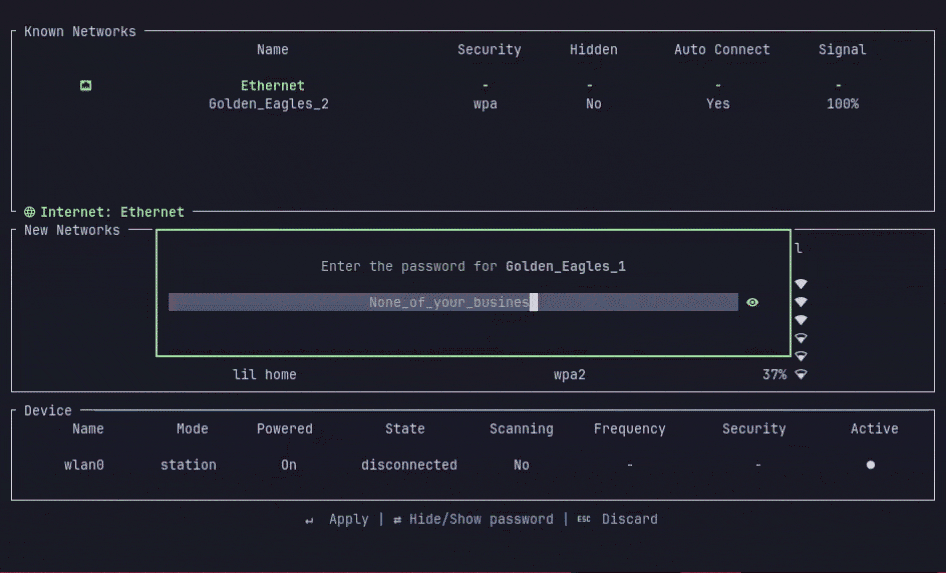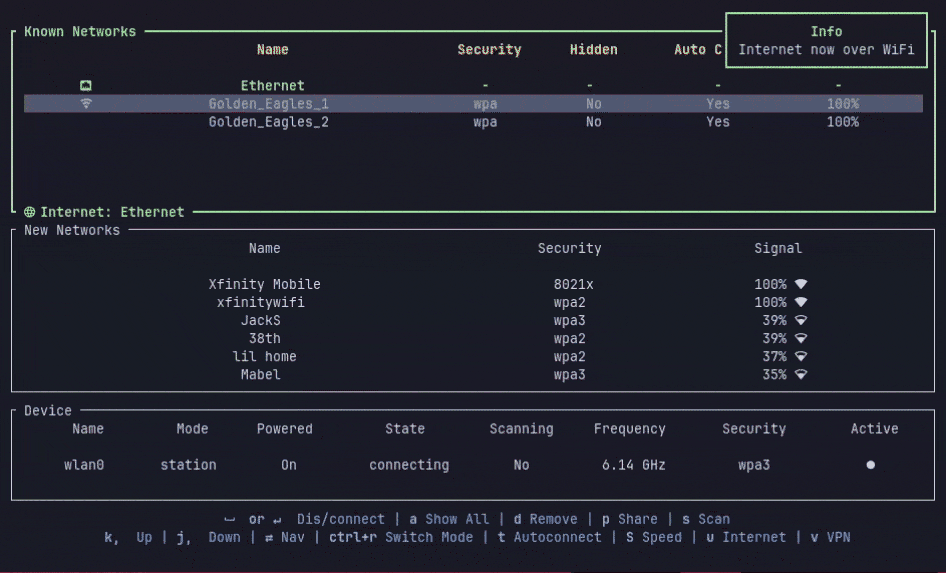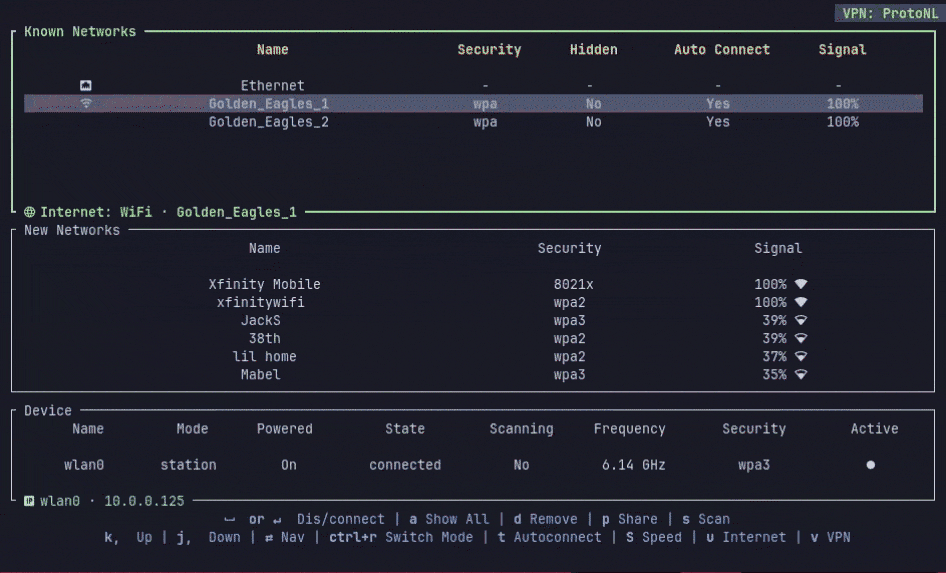 aashish-thapa/wlctl
🛜 TUI per la gestione di wifi/ethernet/vpn su Linux con Network Manager
 iodn/tap-ducky
Trasforma qualsiasi telefono rooted nel leggendario USB Rubber Ducky. Android USB HID Keystroke Injector
 oalabs/frida-wshook
Strumento di analisi degli script basato su Frida.re
 hasherezade/masm_shc
Un'utilità di supporto per creare shellcodes. Pulisce il file MASM generato da MSVC, fornisce suggerimenti di refactoring.
 timbo05sec/autocrack
Wrapper per Hashcat per aiutare ad automatizzare il processo di cracking
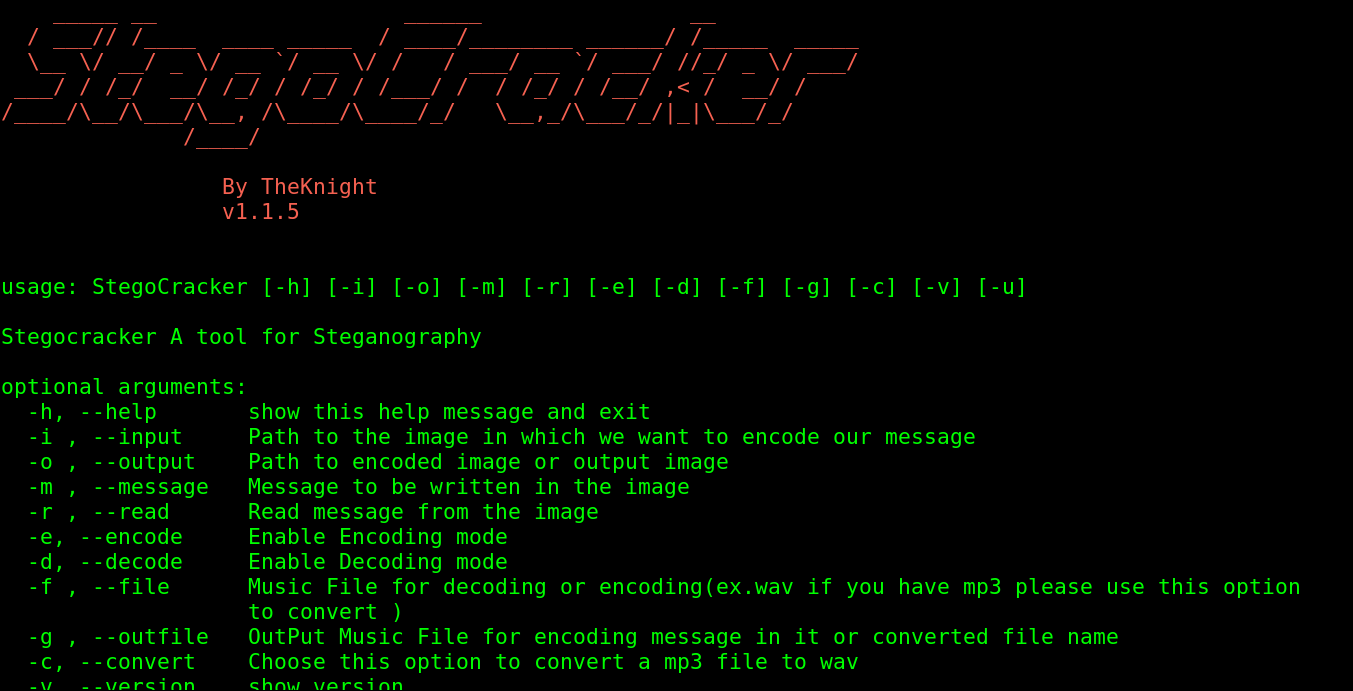 w1ldn16h7/stegocracker
Stego è uno strumento di steganografia open-source e gratuito che consente di nascondere il tuo messaggio segreto in un'immagine o in un file audio.…
 jm00nj/phantom-evasion-loader
Motore di iniezione Assembly x64 che utilizza SROP e Zero-Copy Injection per bypassare i monitor EDR/XDR e del kernel. Distribuisce payload…
 synacktiv/bip
API Python orientata agli oggetti per semplificare l'interazione con IDA per il reverse engineering, consentendo lo sviluppo di plugin e…
 n1ckdunn/exploitivator
Automatizza la scansione e lo sfruttamento con Metasploit
 evyatarmeged/stegextract
Script Bash che estrae dati in coda, file incorporati e stringhe nascoste da immagini PNG, JPG e GIF utilizzando magic number e analisi hexdump.
 codextf2/cobaltstrike_bofloader
port/reimplementazione open source del BOF Loader di Cobalt Strike, così com'è








