
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit
 techchipnet/hiddenwave
Nascondi il tuo messaggio segreto in qualsiasi file audio Wave.
 bhavsec/autopentest-ai
Server MCP per pentesting agentico che scopre, sfrutta e segnala vulnerabilità di applicazioni web.
 mogwaisec/mjet
Mogwai Toolkit di Exploitation per Java Management Extensions (JMX)
 izcoser/stegpy
Semplice programma di steganografia basato sul metodo LSB.
 zenyxx-xd/rootmyvivo
One-click root per dispositivi vivo/iQOO con bootloader bloccato | CVE-2026-43499 + KernelSU
 rasta-mouse/process-inject-kit
Porting del Process Inject Kit di Cobalt Strike
 static-flow/burpsuite-team-extension
Questo plugin per Burpsuite consente a più tester di applicazioni web di condividere la propria cronologia proxy in tempo reale. Le richieste che…
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 sidenai/hyperion-disassembler
Disassemblatore e decompilatore nativo multi-architettura - PE/ELF/Mach-O, x86/x64/ARM64, scripting Lua, recupero RTTI
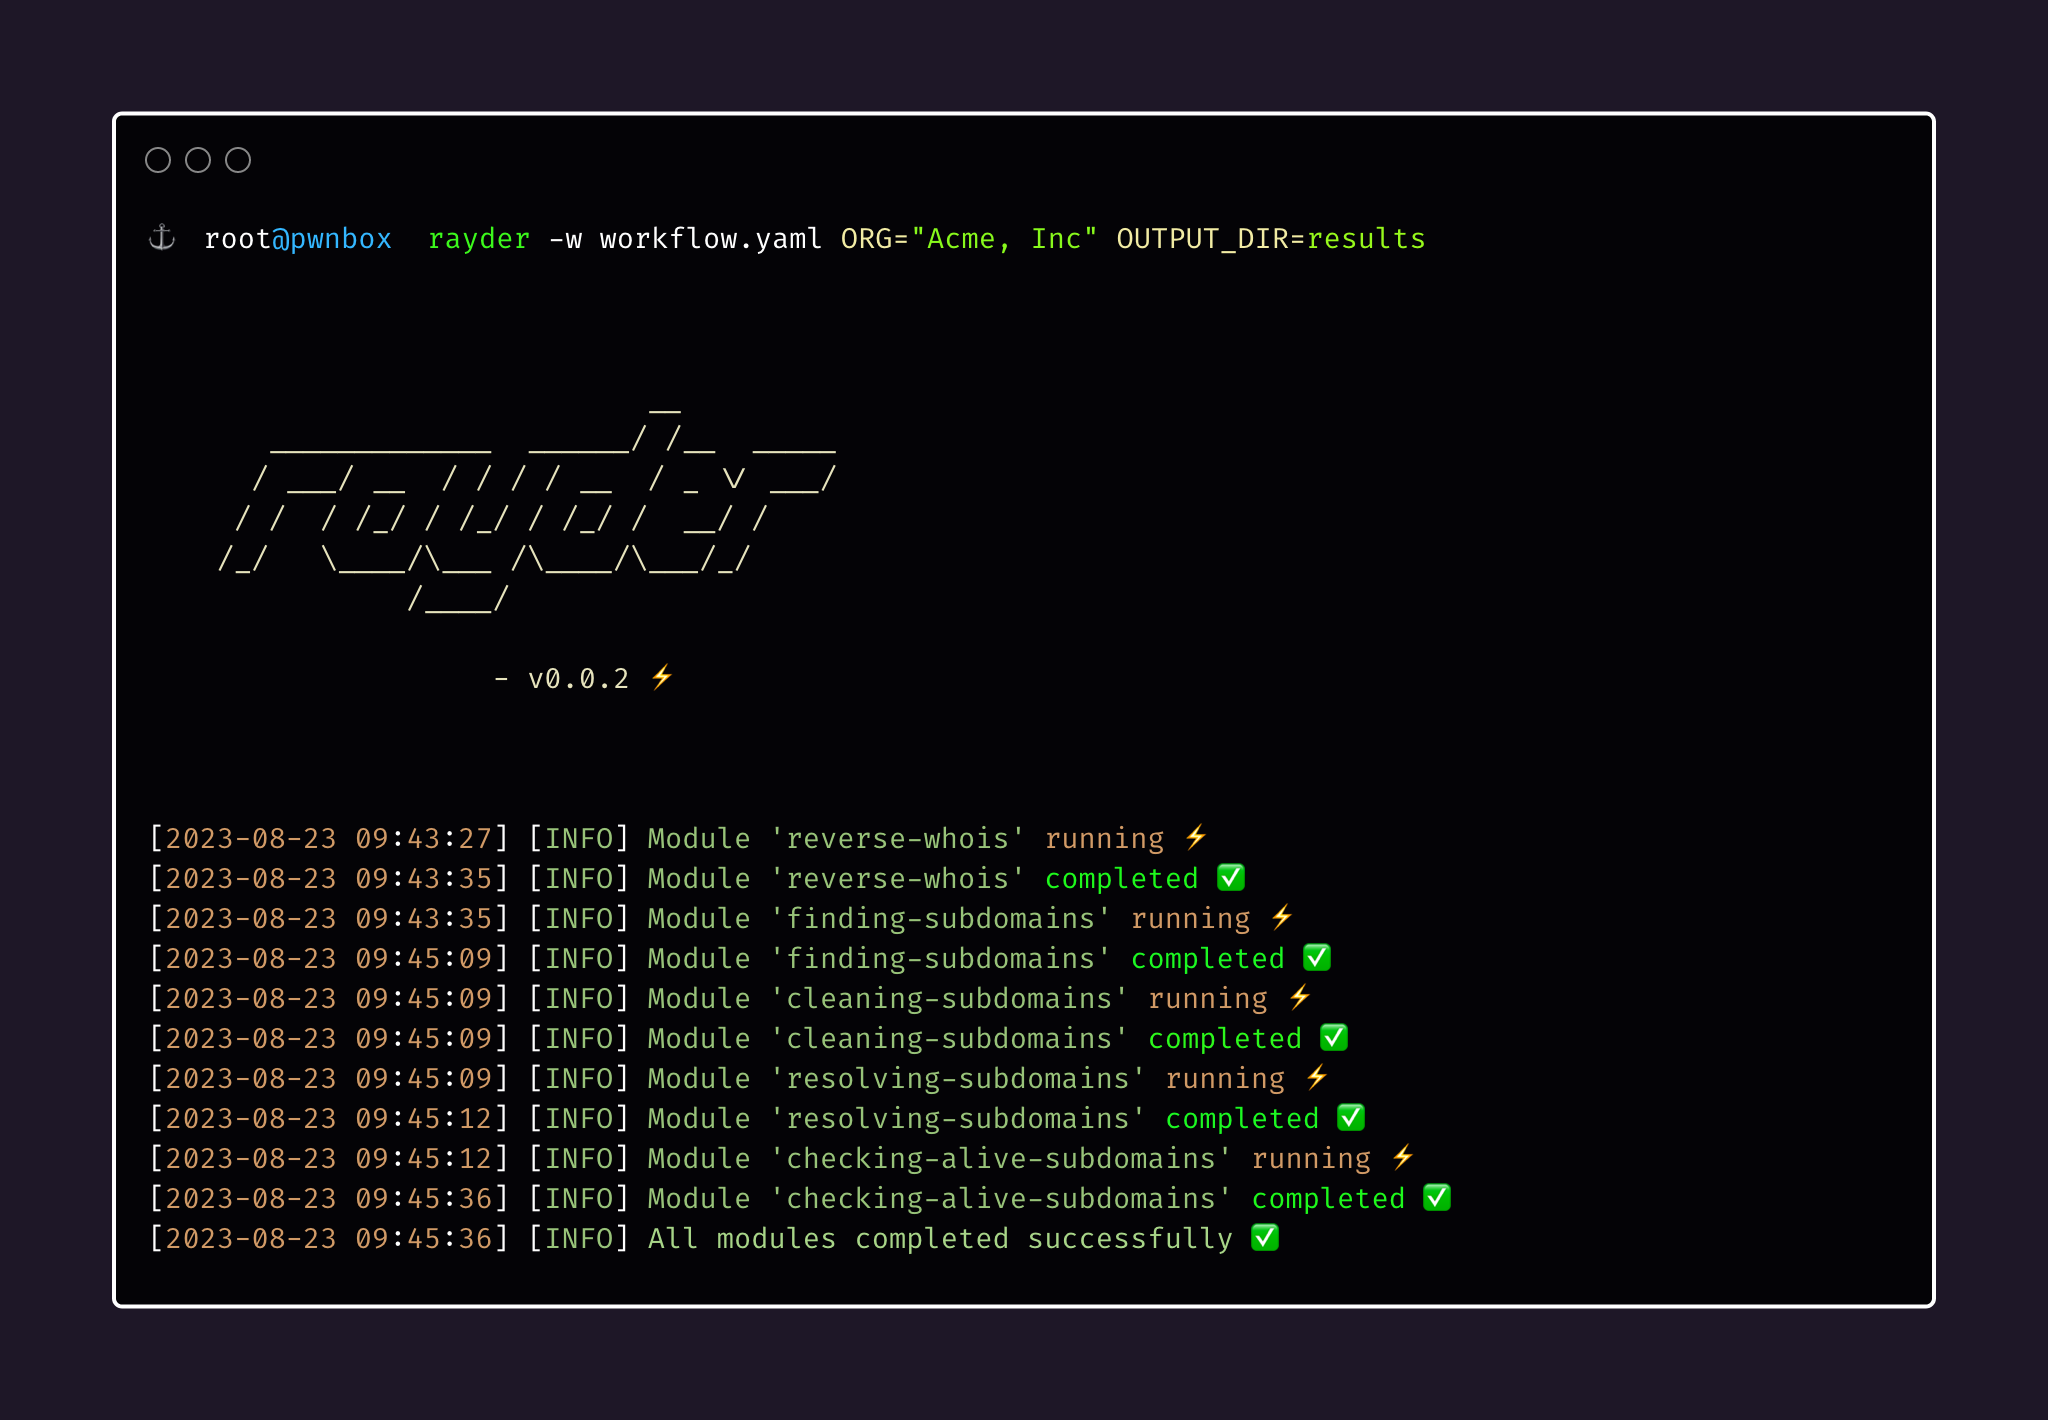 devanshbatham/rayder
Uno strumento leggero per orchestrare e organizzare i tuoi flussi di lavoro da riga di comando per bug hunting, recon e pentesting.
 octoberfest7/cve-2023-36874_bof
BOF armato per CobaltStrike per CVE-2023-36874 LPE della Segnalazione errori di Windows
 anvilsecure/ulexecve
Esegue binari ELF arbitrari direttamente dalla memoria su Linux senza toccare il disco, consentendo operazioni stealth di red-teaming e anti-forensi…
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
 k4m4/dymerge
🔓 Un combinatore dinamico di dizionari per attacchi basati su dizionario di successo.
 hakumarachi/bropper
Uno strumento automatico per l'exploit Blind ROP
 andreyglauzer/vigilantonion
🐍 - Crawler sui siti della rete tor, alla ricerca di parole chiave.
 v4bel/zapscape
Exploit PoC per CVE-2026-64561, una vulnerabilità use-after-free nella shadow MMU di KVM/x86 che consente la fuga da guest a host con esecuzione di…
 xpn/randomtsscripts
Raccolta di script per engagement RedTeam, tra cui controlli delle credenziali predefinite Pre2K tramite TGS, decifratura delle password LAPSv2 e…








