
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 turtlearm/cve-2023-0179-poc
Exploit per CVE-2023-0179, un buffer overflow dello stack nel sottosistema nftables di Linux, che consente l'escalation dei privilegi locale non…
 r0rt1z2/ghostlock
Exploit root del kernel (CVE-2026-43499) per alcuni dispositivi Amazon
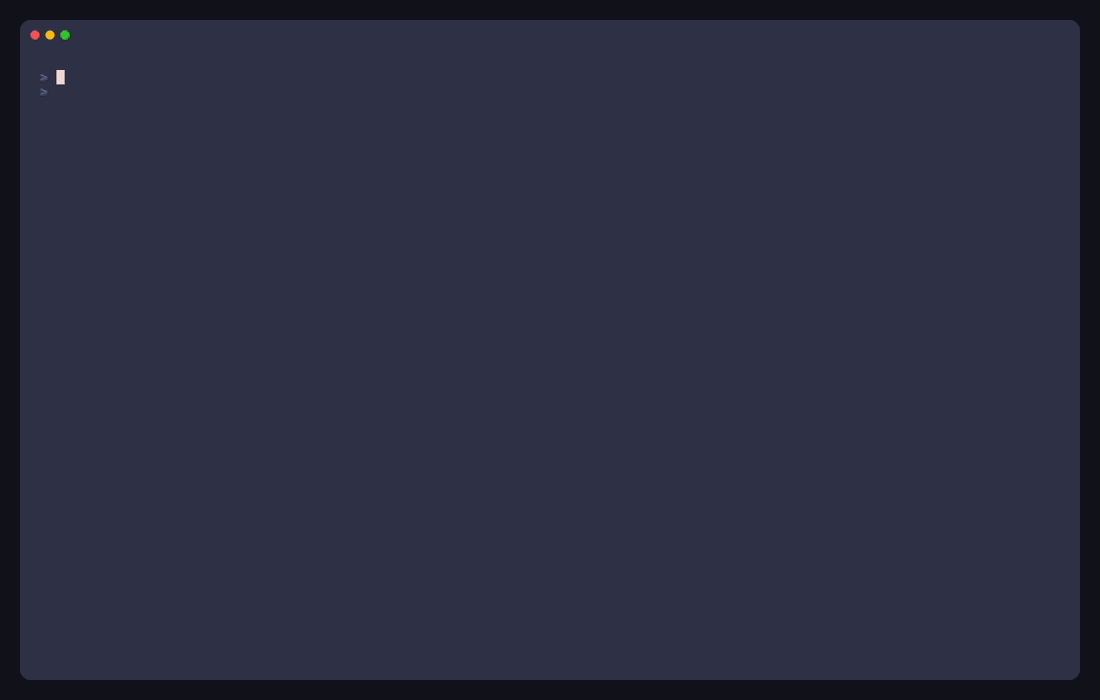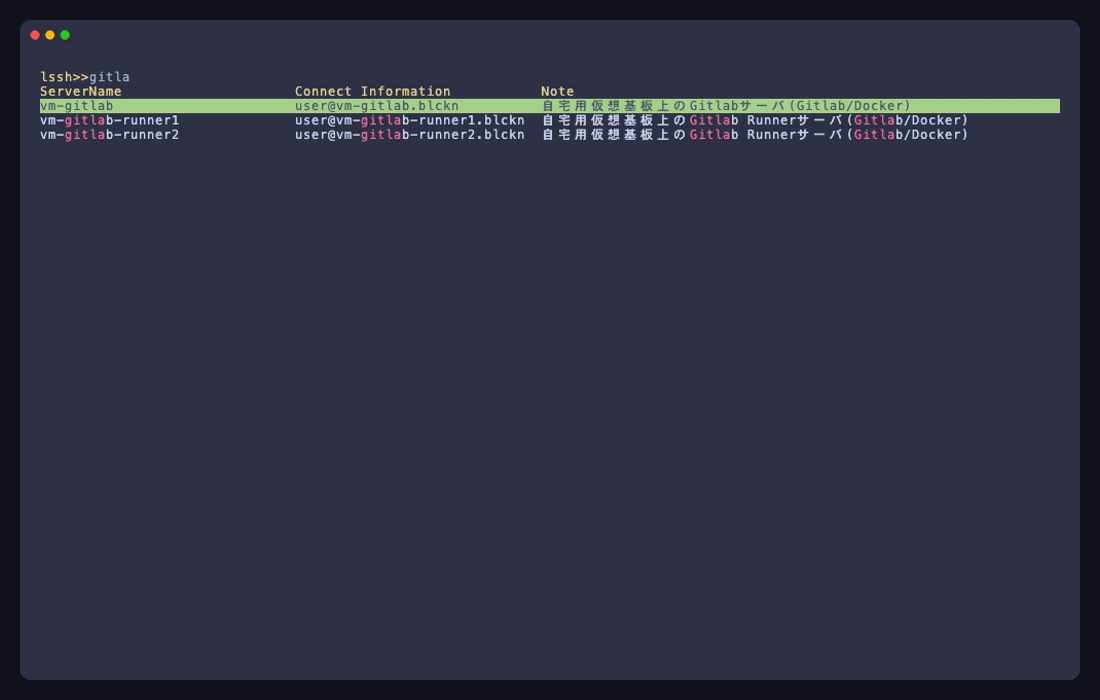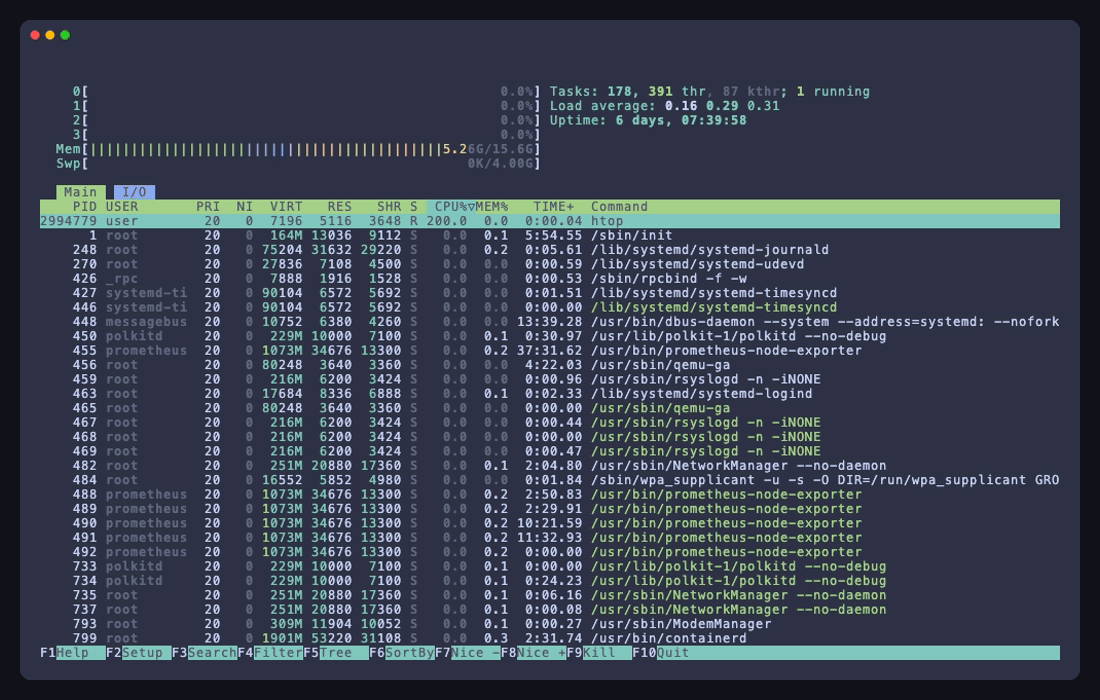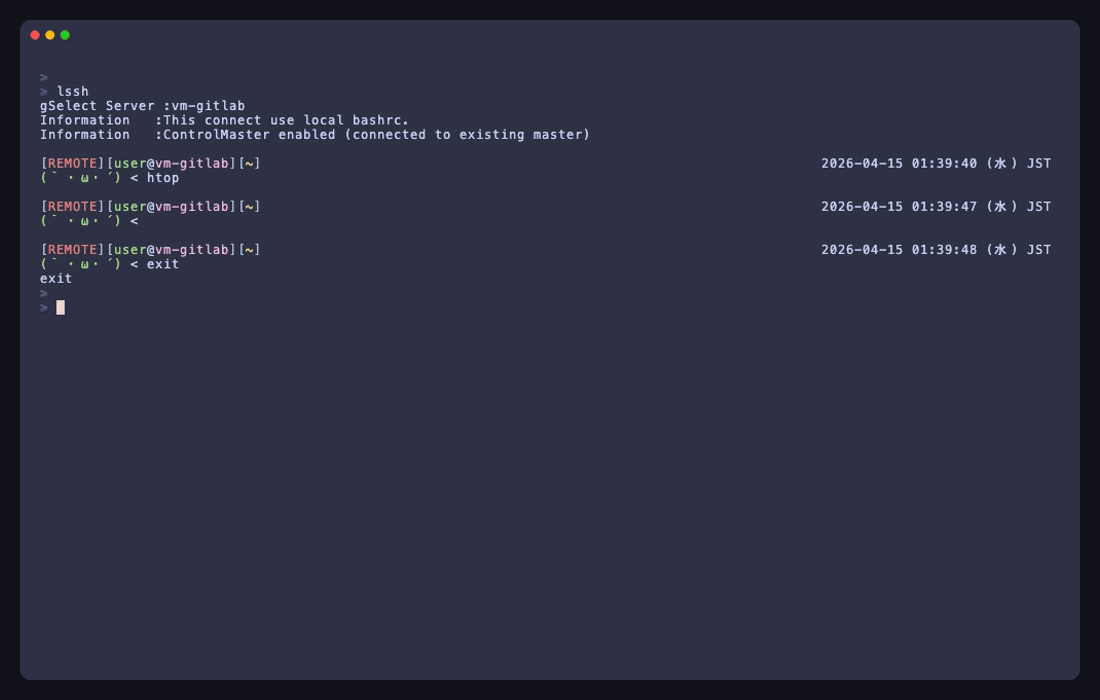 blacknon/lssh
Una suite di accesso remoto nativa del terminale per SSH, inventari cloud, connettori basati su provider, comandi paralleli, workspace mux,…
 sqall01/lsms
Script di sicurezza e monitoraggio per Linux
 cybergem777/hideagem
HIDEAGEM piattaforma sperimentale di steganografia.
 bombadil-systems/zombie-zip
Archivio ZIP malformato che elude il rilevamento antivirus dichiarando Method=0 (stored) pur contenendo un payload compresso con DEFLATE.
 projectdiscovery/useragent
Elenco curato di User Agent categorizzati
 shivamrai2003/reconky-automated_bash_script
Reconky è un ottimo script bash per la scoperta di contenuti per cacciatori di bug bounty che automatizza molte attività ed è organizzato in una…
 opsxcq/docker-tor-hiddenservice-nginx
Configura facilmente un servizio nascosto all'interno della rete Tor
 zimawhit3/bitmancer
Libreria Nim per lo sviluppo di sicurezza offensiva
 luemmelsec/apex
Framework di post-sfruttamento Azure
 0xshe/fuck-cdn
Skill automatizzata per Claude Code per la scoperta degli IP di origine di una CDN che esegue oltre 40 metodi OSINT prioritizzati, convalida in modo…
 nvisosecurity/pycobalthound
pyCobaltHound è un'estensione di script Aggressor per Cobalt Strike che mira a fornire una profonda integrazione tra Cobalt Strike e Bloodhound.
 pigpagnet/save-telegram-chat-history
Estensione del browser per esportare la cronologia chat di Telegram come testo, inclusi i messaggi da account eliminati, con formati di output e data…
 nullsecuritynet/tools
Collezione curata di strumenti di sicurezza, exploit, codice proof-of-concept, shellcode e script per penetration testing e ricerca offensiva…
 lyehe/porterminal
Tunneling terminale web/mcp veloce e sporco per telefono e PC
 brutelogic/unkover
Tester di bypass degli accessi 403/401 in Bash che sonda un URL con spoofing degli header, manomissione del metodo, normalizzazione del percorso e…
 m8sec/taser
Libreria di risorse Python per creare strumenti legati alla sicurezza








