
 #1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 lorentzenman/sheepl
Emula il comportamento realistico degli utenti in ambienti lab di Active Directory per lo sviluppo delle tecniche delle squadre red e blue. Genera…
 google/safetext
Libreria Go per la generazione sicura di YAML e shell, che utilizza template sensibili alla sintassi per rilevare e bloccare attacchi di injection…
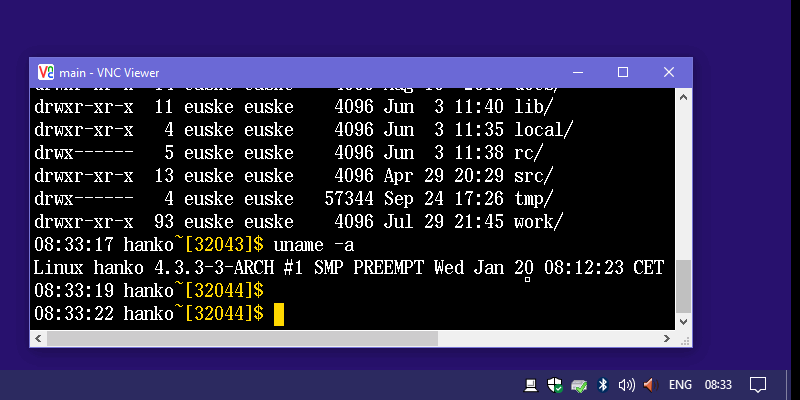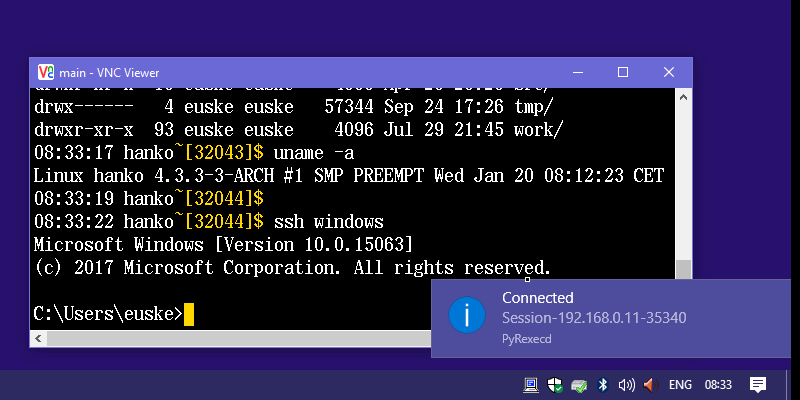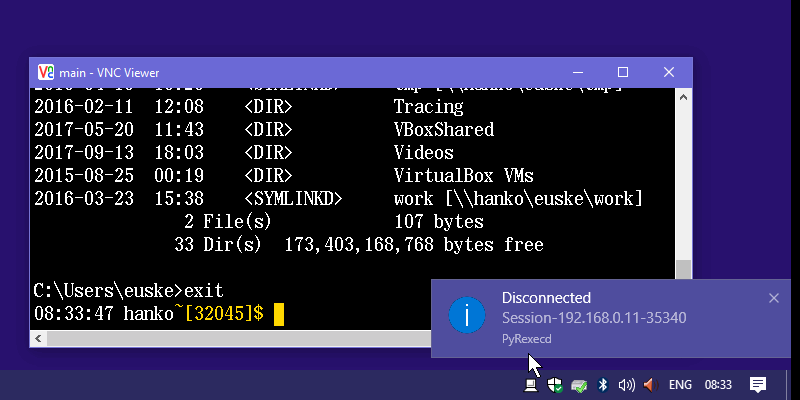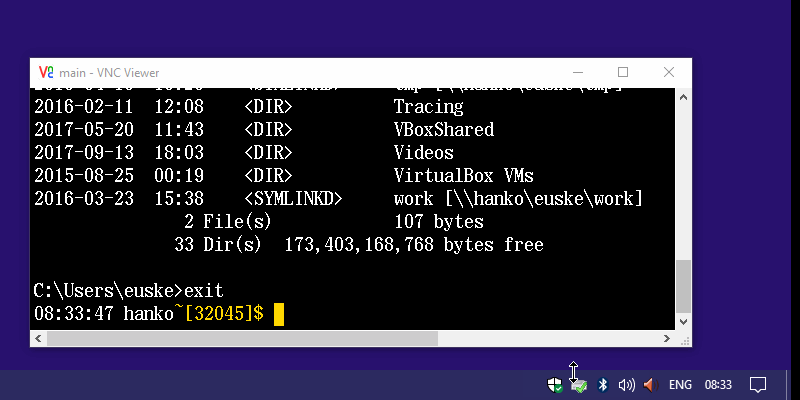 euske/pyrexecd
Server SSH autonomo per Windows
 ubfx/bindiffhelper
Estensione Ghidra per integrare BinDiff per il matching delle funzioni
 hakluke/haklistgen
Trasforma qualsiasi testo spazzatura in una wordlist utilizzabile per attacchi di forza bruta.
 opencybersecurityalliance/kestrel-lang
Kestrel threat hunting language: costruire huntflows riutilizzabili, componibili e condivisibili attraverso diverse fonti di dati e threat intel.
 redeye-framework/redeye
Piattaforma collaborativa di gestione dei dati per pentest per organizzare server, utenti, vulnerabilità, vettori di attacco e file con accesso API e…
 boyan-milanov/ropium
Costruttore automatico di catene ROP che estrae e analizza gadget da binari utilizzando query semantiche, supportando le architetture X86/X64 con…
 m4sc3r4n0/avoidz
Avoidz, strumento per bypassare la maggior parte dei software A.V
 vulncheck-oss/cli
Lo strumento ufficiale da riga di comando di VulnCheck
 r00t-3xp10it/msf-auxiliarys
La mia raccolta di moduli post ausiliari di Metasploit
 last-emo-boy/rikune
Server MCP per reverse engineering di eseguibili Windows e formati binari. Combina triage statico, recupero funzioni assistito da Ghidra,…
 joedefen/dwipe
Strumento per cancellare in modo sicuro ed efficiente dispositivi e partizioni per Linux.
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 russellromney/turbolite
SQLite VFS con query JOIN a freddo inferiori a 100ms da S3 + compressione e crittografia a livello di pagina
 qubesos/qvm-create-windows-qube
Avvia nuove Windows qubes rapidamente, senza sforzo e in modo sicuro su Qubes OS
 dviros/excalibur
Excalibur è un payload di exploit basato su Eternalblue "Powershell" per il progetto Bashbunny.
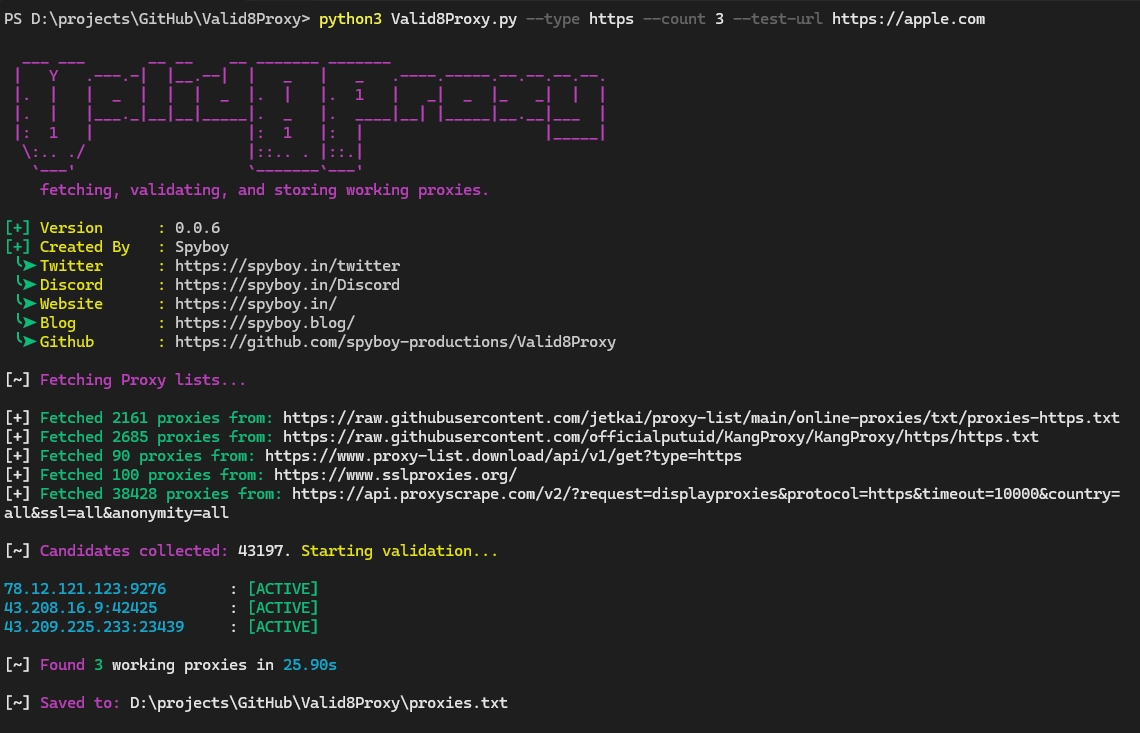 spyboy-productions/valid8proxy
Strumento progettato per recuperare, validare e memorizzare proxy funzionanti.








