#1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit

 evotecit/gpozaurr
Group Policy Eater è un modulo PowerShell che mira a raccogliere informazioni sulle Criteri di Gruppo ma permette anche di risolvere problemi che…
 sunblaze-ucb/exploitgym
ExploitGym è un benchmark realistico su larga scala basato su vulnerabilità del mondo reale, progettato per valutare la capacità degli agenti di IA…
 r00ts3c/ddos-rootsec
Esplora l'archivio DDOS di RootSec, con scanner di prim'ordine, potenti botnet (Mirai & QBot) e altre varianti, exploit ad alto impatto, metodi…
 boku7/bokuloader
Un proof-of-concept di Reflective Loader per Cobalt Strike che mira a ricreare, integrare e migliorare le funzionalità di evasione di Cobalt Strike!
 redhuntlabs/redhunt-os
Macchina virtuale per l'emulazione di attacchi e la caccia alle minacce
 jsvine/waybackpack
Scarica l'intero archivio della Wayback Machine per un dato URL.
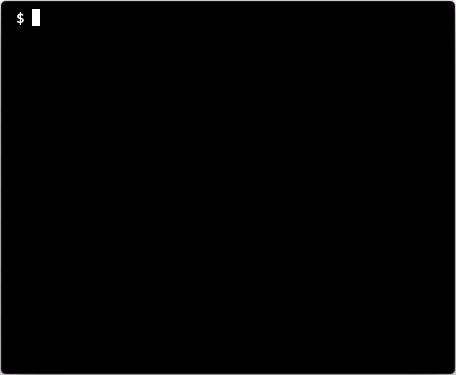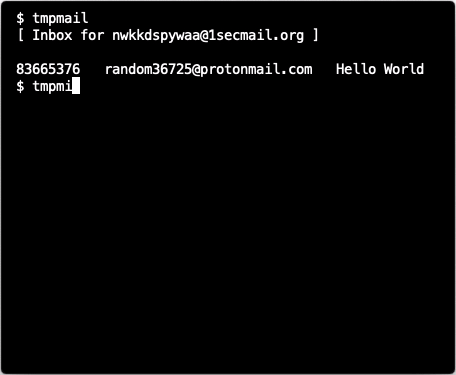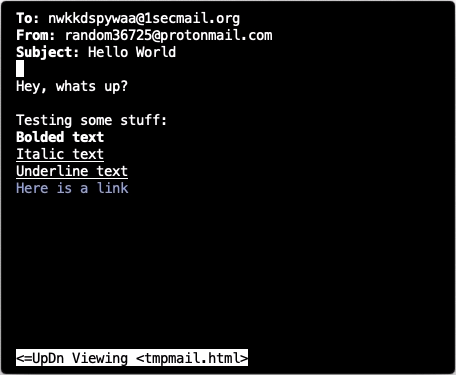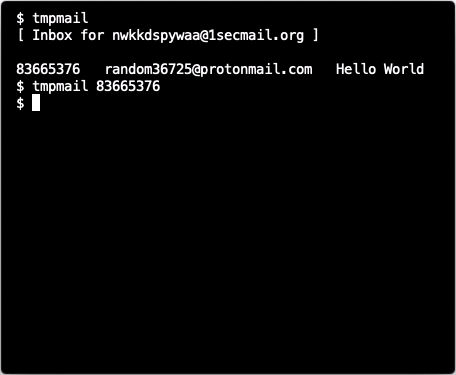 sdushantha/tmpmail
Un'email temporanea direttamente dal tuo terminale scritta in POSIX sh
 hashgraph-online/hol-guard
Open-source antivirus and firewall for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and…
 knownsec/pocsuite
Questo progetto ha smesso di essere mantenuto, si prega di fare riferimento al progetto https://github.com/knownsec/pocsuite3.
 zmap/zdns
Libreria di ricerca DNS veloce e strumento CLI
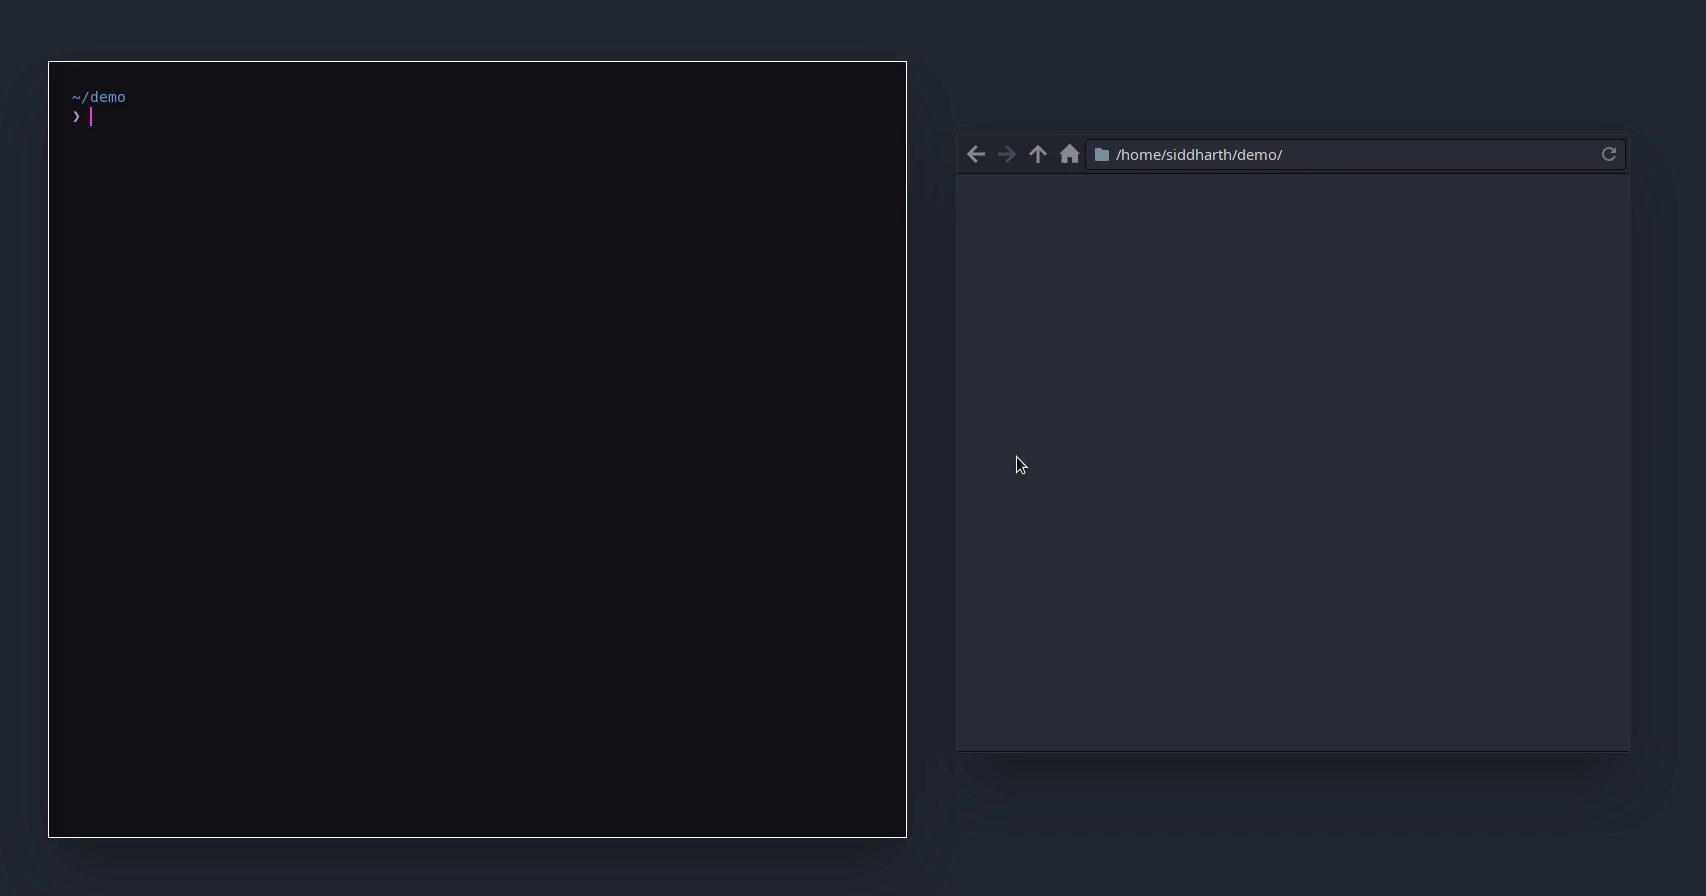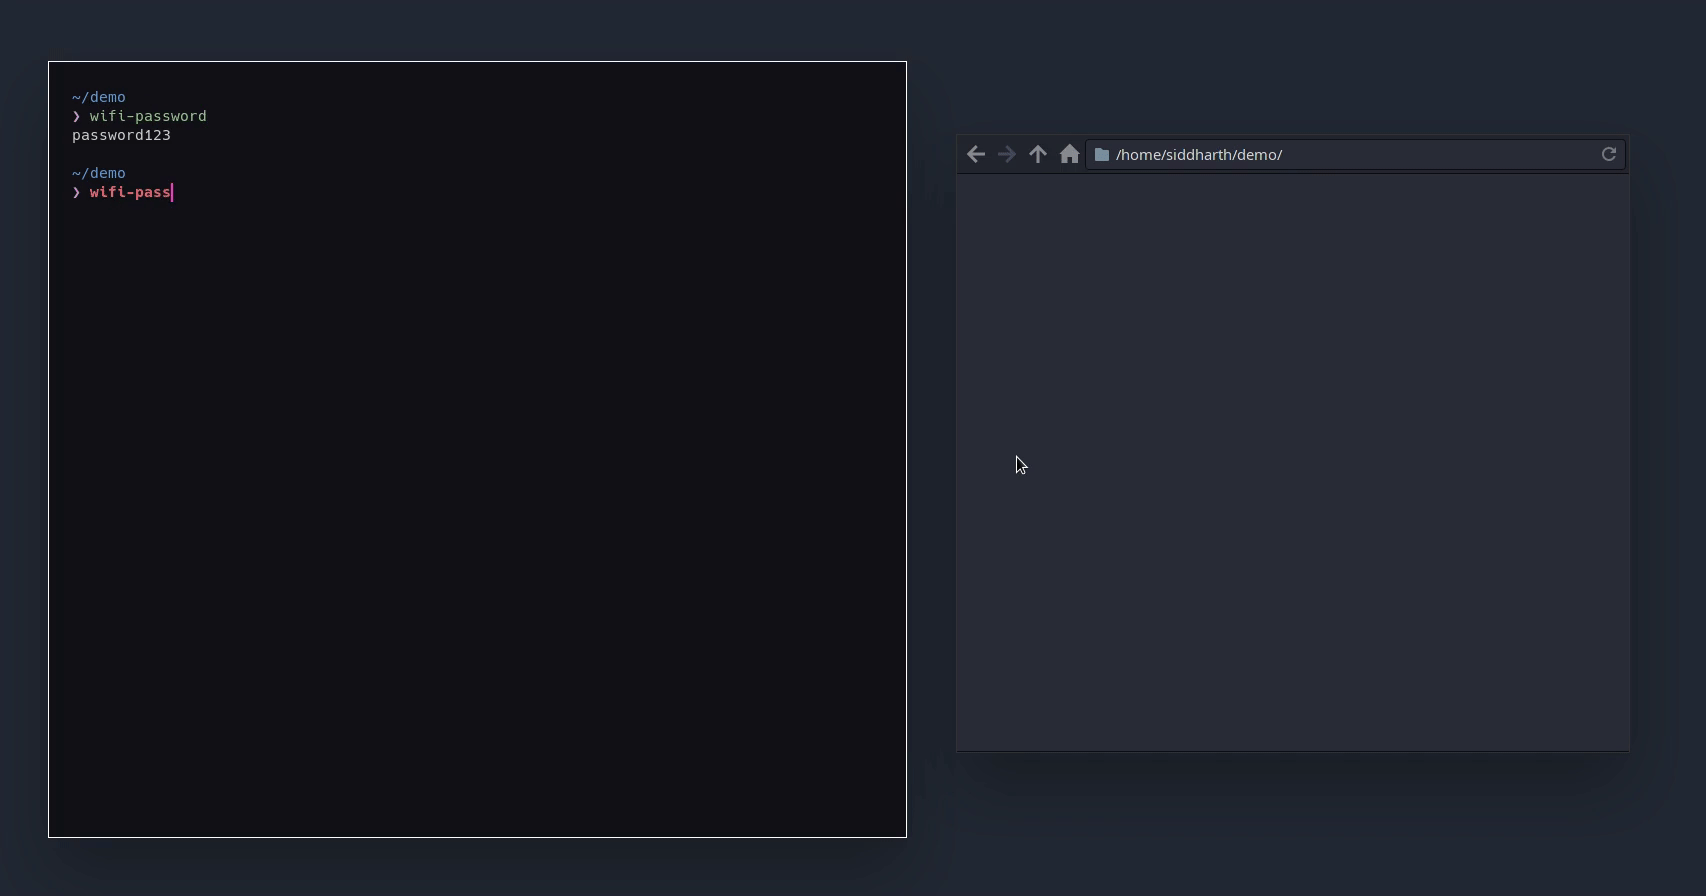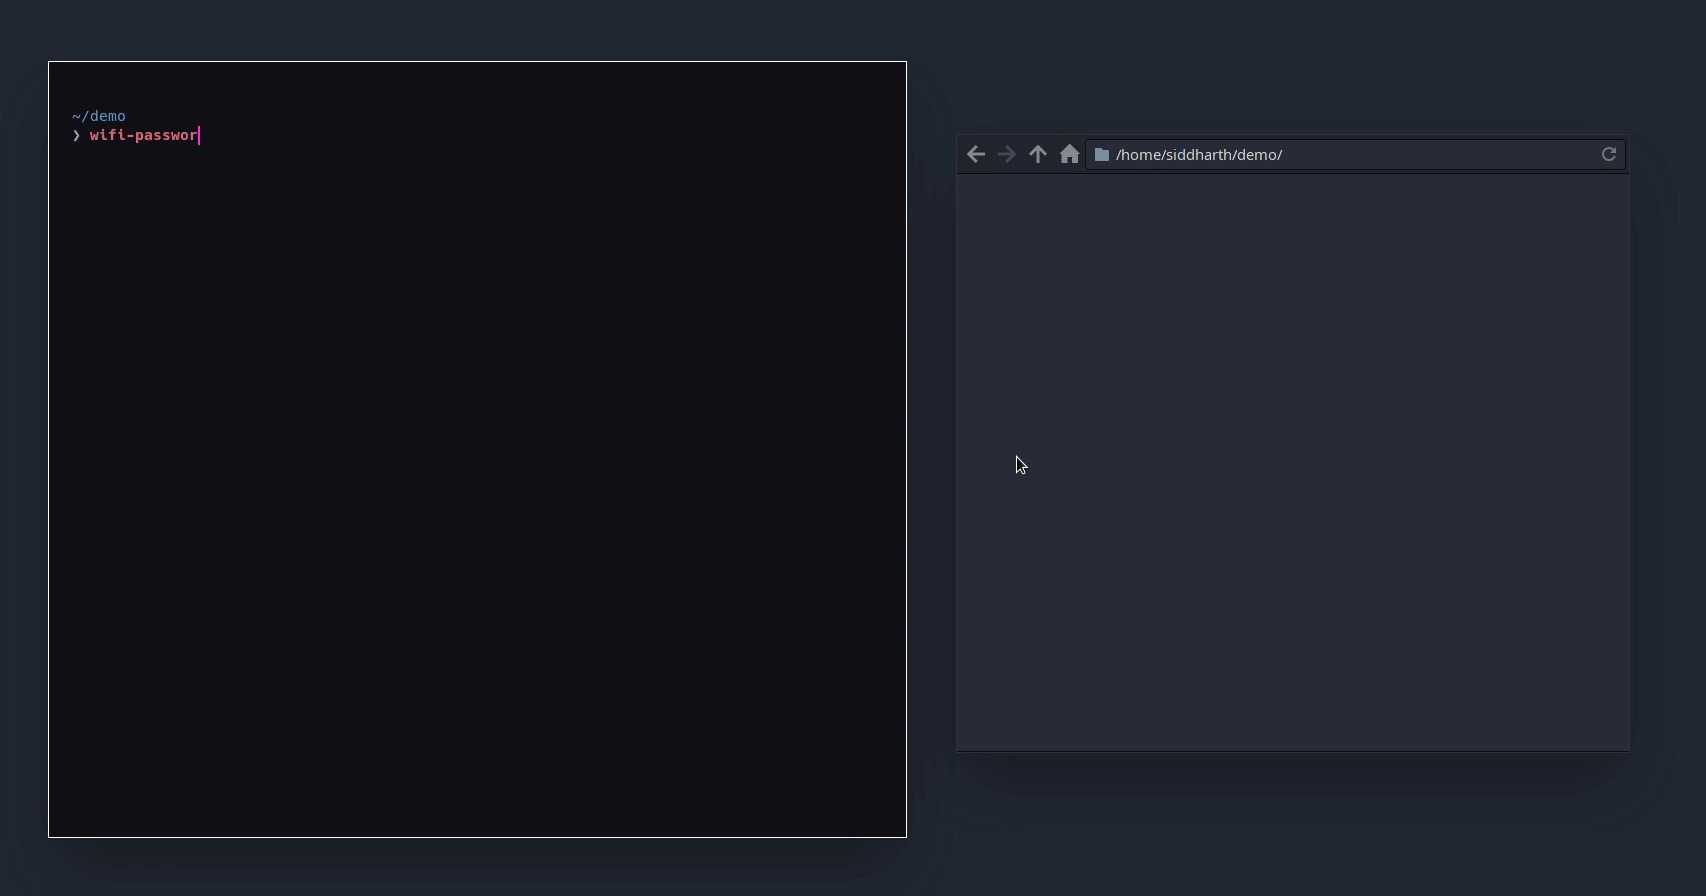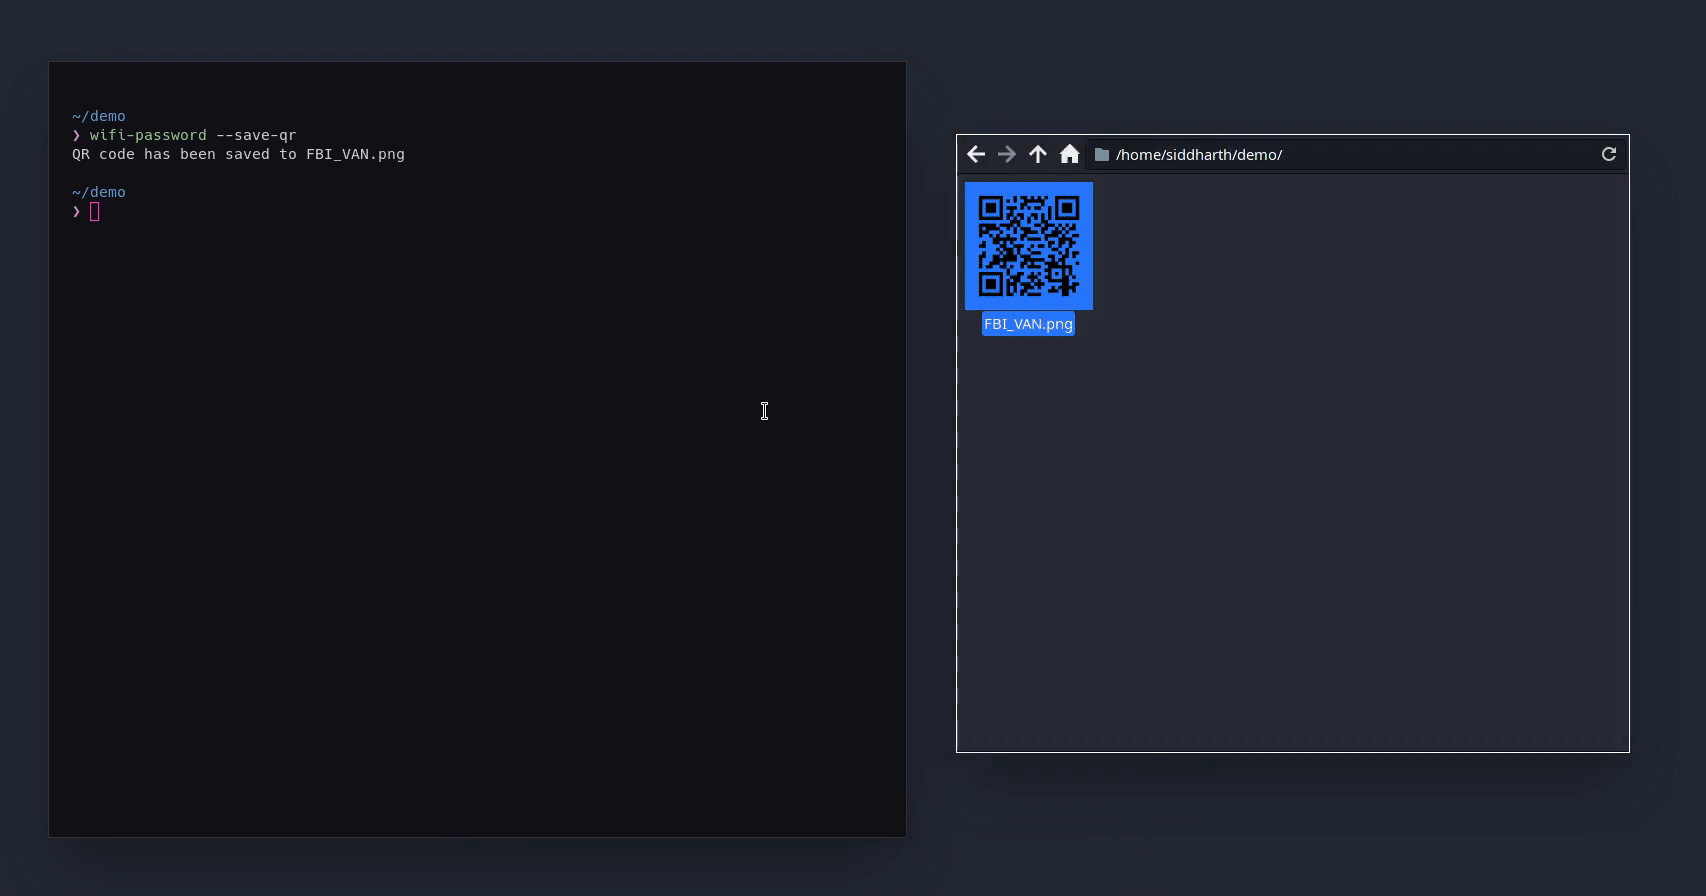 sdushantha/wifi-password
Recupera rapidamente la password del tuo WiFi e, se necessario, genera un codice QR del tuo WiFi per consentire ai telefoni di connettersi facilmente
 intelxed/xed
Libreria di basso livello per la codifica e la decodifica di istruzioni x86 IA32/Intel64, che espone API per la lunghezza delle istruzioni, gli…
 archstrike/archstrike
Un repository Arch Linux per professionisti e appassionati di sicurezza. Realizzato secondo l'Arch Way e ottimizzato per i686, x86_64, ARMv6, ARMv7 e…
 zakirkun/guardian-cli
Guardian è uno strumento CLI di automazione dei test di penetrazione basato sull'IA, pronto per la produzione, che sfrutta Google Gemini e LangChain…
 athena-os/athena
Athena OS è una distro basata su Arch/Nix focalizzata sulla Cybersecurity. Impara, esercitati e divertiti con qualsiasi strumento di hacking!
 mongodb/kingfisher
Rileva segreti + validazione live. Mappa il raggio d'impatto. Revoca rapidamente. Usa la CLI o integra in Rust e Python.
 malcolmrobb/dump1090
Dump1090 è un semplice decoder Mode S per dispositivi RTLSDR
 tclahr/uac
Strumento di risposta agli incidenti portatile e senza dipendenze che automatizza la raccolta di artefatti forensi da sistemi Unix-like, inclusi…