#1
Strumenti, framework e ambienti generici a supporto di vari flussi di lavoro e attività di sicurezza informatica.
Raccomandato da Kitploit
 matank001/asclepius
Asclepius convalida l'integrità dei backup ripristinando i file e testandone attivamente la recuperabilità. Invece di fidarsi dei metadati, tenta di…
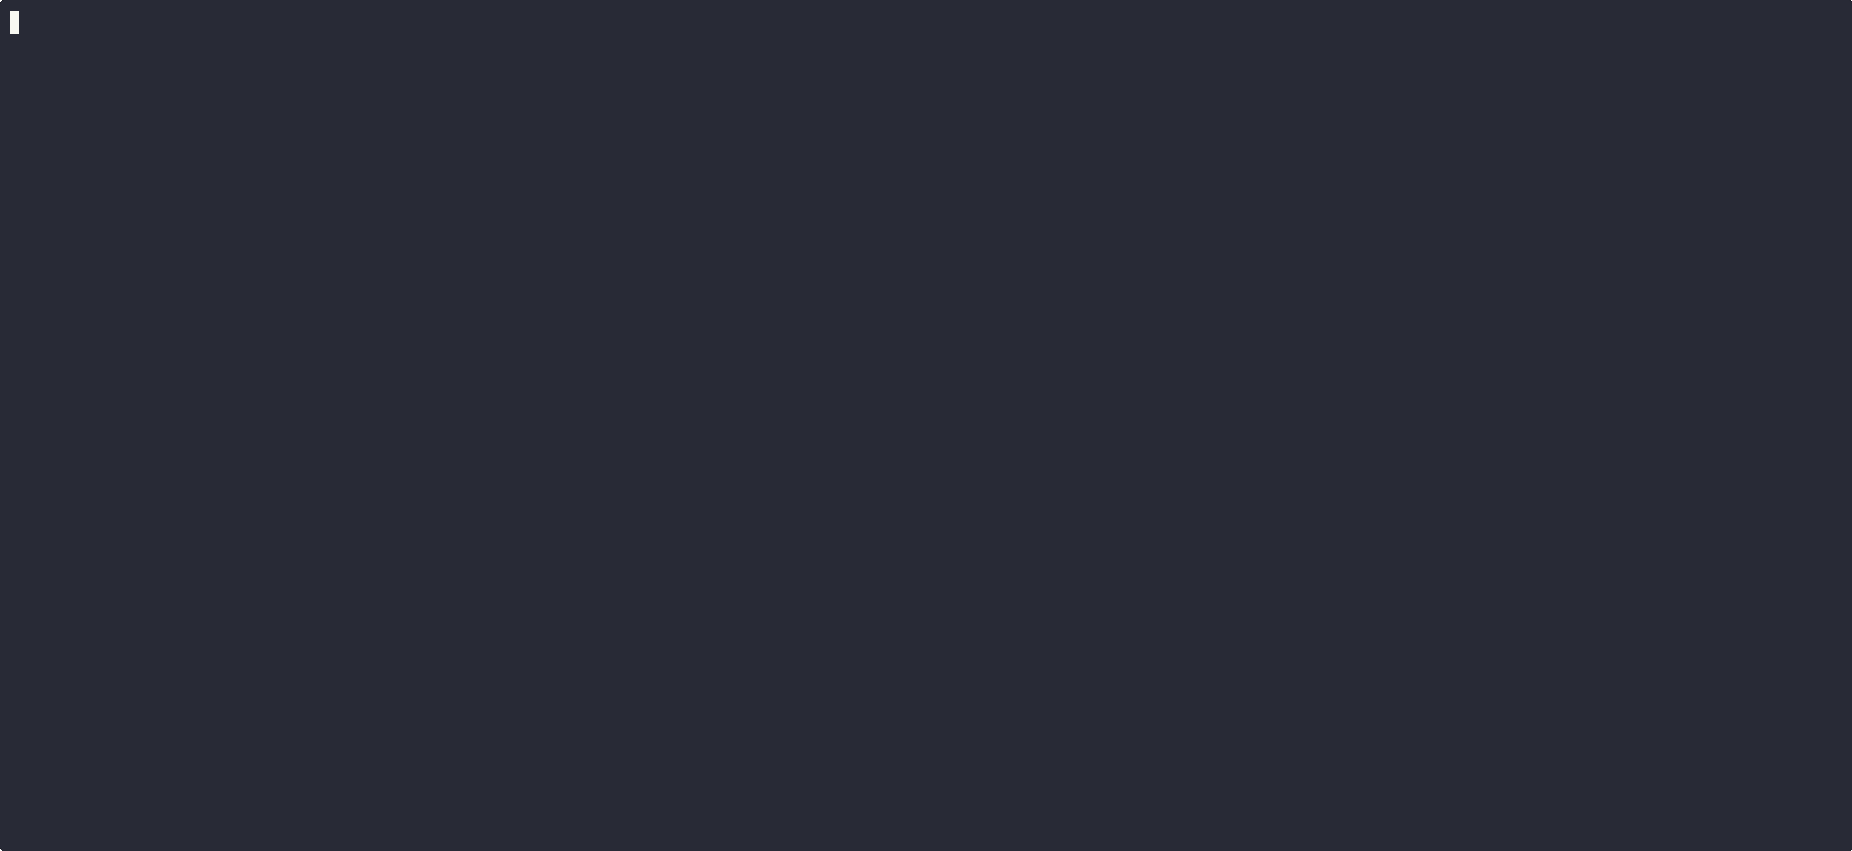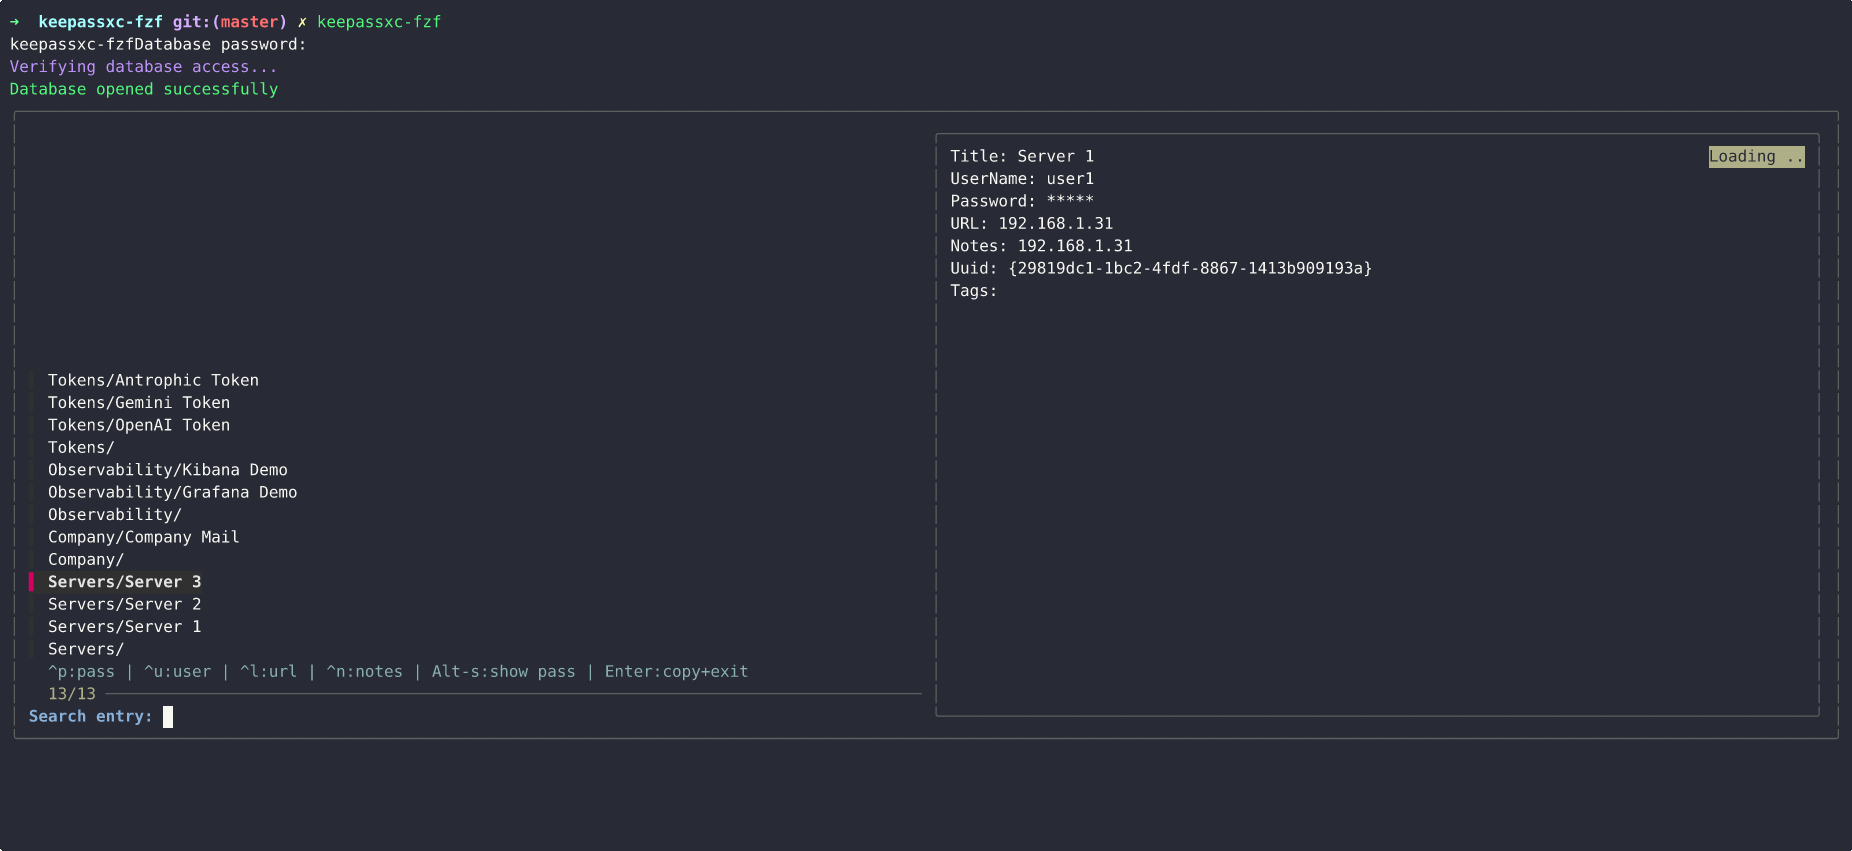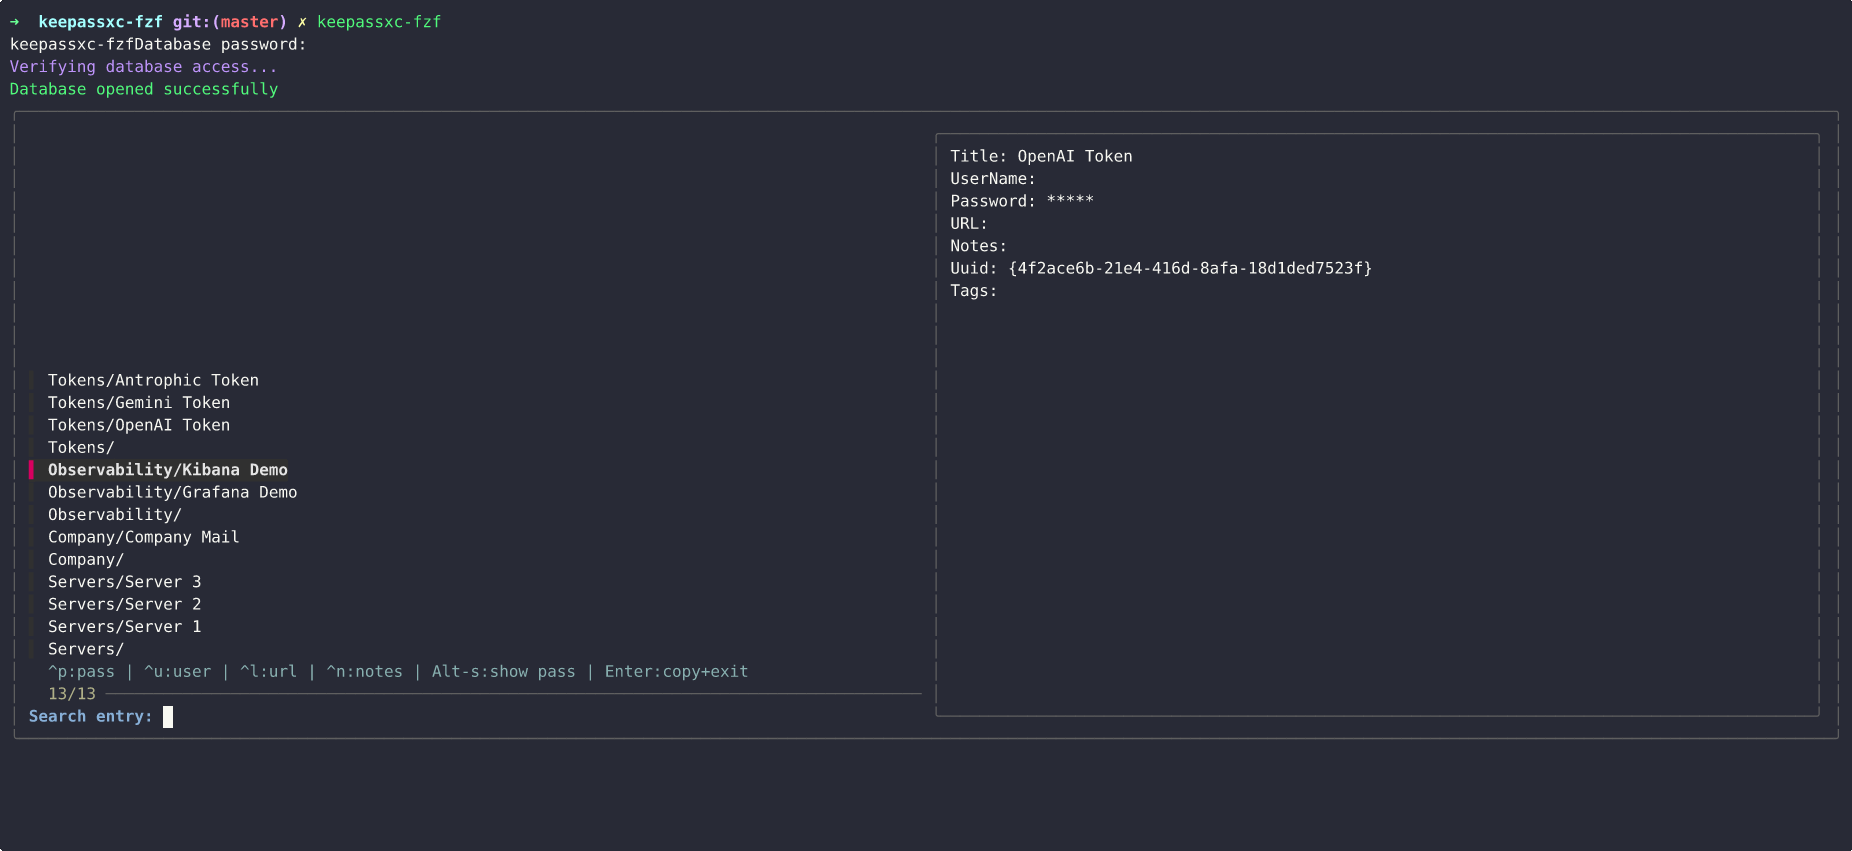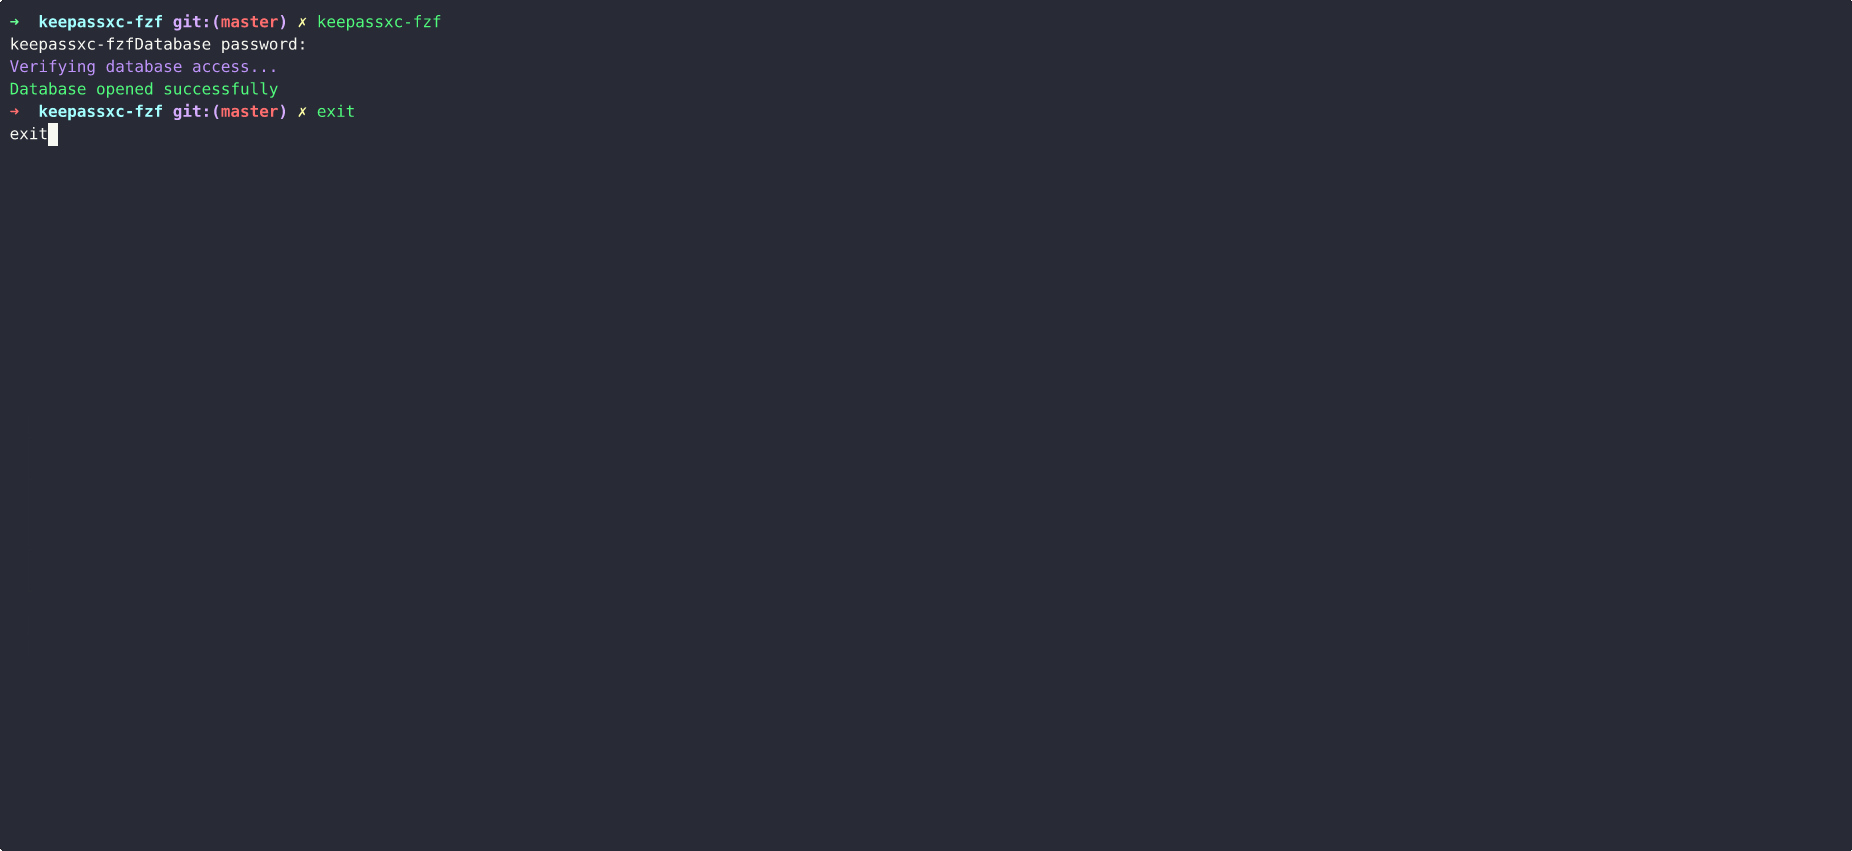 creusvictor/keepassxc-fzf
Uno strumento CLI leggero per cercare e accedere interattivamente alle voci del tuo database KeePassXC utilizzando fzf. Veloce, sicuro e incentrato…
 e-gleba/world_conqueror_4_ru
Stringhe tradotte per World Conqueror 4 (RU)
 denizparlak/blackhat-arsenal-tools
Account ufficiale dei tool Black Hat Arsenal
 maniak-academy/mitigate-cve-2023-46747
Ansible playbook per automatizzare la mitigazione di CVE-2023-46747 (BIG-IP RCE non autenticato) applicando lo script ufficiale di F5 su più…
 flags-alt/abyss-c2
Framework C2 full-stack per lo sfruttamento dell'IoT (CVE-2020-25078) con pannello web in tempo reale, acquisizione di target multi-fonte, scansione…
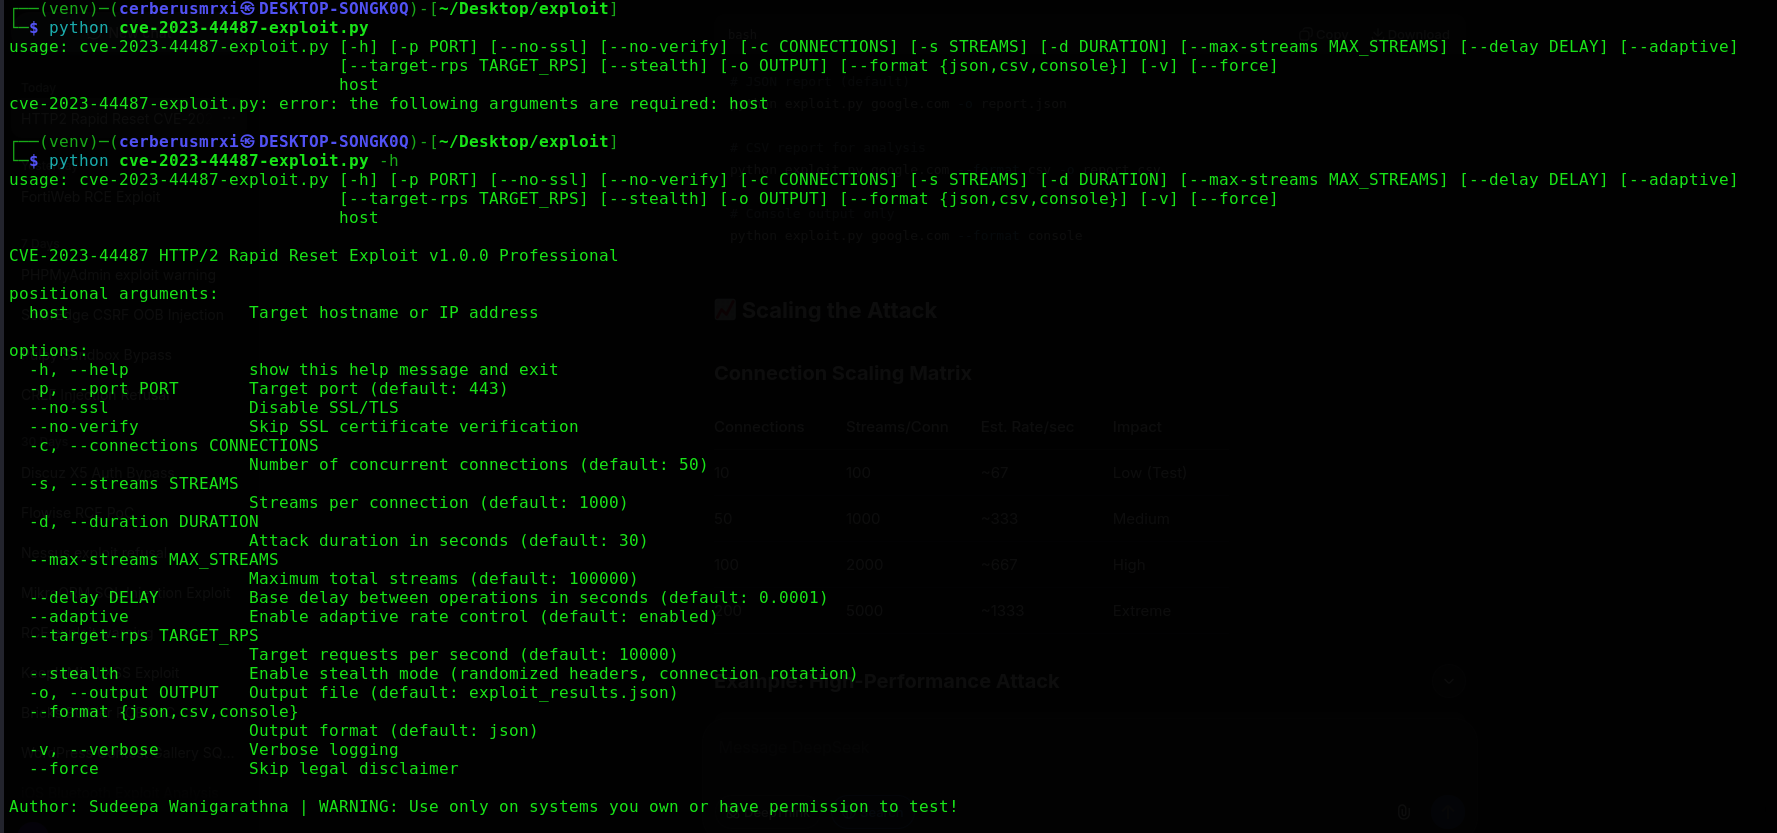 cerberusmrxi/cve-2023-44487-http2-dos-rapid-reset-exploit
Framework avanzato di sfruttamento della vulnerabilità HTTP/2 Rapid Reset CVE-2023-44487. Caratterizzato da attacchi concorrenti multi-connessione,…
 dirtyfilthy/gxv3175-remote-code-exec
Esecuzione remota di codice per telefono VOIP Grandstream GXV3175.
 nomograph/kit
Gestore di registry di strumenti verificati. Gestisce toolchain per sviluppatori da registry basati su git.
 aarif450/aarif450.github.io
Sfrutta la fuga guest-to-host di KVM/x86 CVE-2026-64561 con Zapscape, una proof-of-concept che dimostra la vulnerabilità dell'hypervisor.
 d0rb/packetpirate
Un proxy MITM headless , scriptabile, basato su riga di comando, progettato per l'intercettazione, l'analisi e la modifica del traffico di rete su…
 notitssixtyn3in/cve-2025-4172026
Repository contenente un documento di advisory di sicurezza per CVE-2025-4172026 con protocolli di attivazione del sistema e direttive di…
 juul/xz-backdoor-scan
Cerca file contenenti la firma del backdoor `xz` (CVE-2024-3094)
 zbs54/blackash-cve-2025-24071
CVE-2025-24071
 u20024804/bash-4.3-fixed-cve-2014-6271
GNU Bash 4.3 patchato con fix per Shellshock (CVE-2014-6271). Fornisce una Bourne Again SHell sicura con editing della riga di comando, controllo dei…
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2023-37460_4-7-1
Libreria Java per creare ed estrarre archivi (ZIP, tar, JAR) con patch di sicurezza integrata per una vulnerabilità segnalata, utilizzata come…
 khayashi4337/lodash.template-fixed
Fork di lodash.template con correzione di CVE-2021-23337 (iniezione di comandi tramite opzione variabile)
 intel-xeon/cve-2021-44228---detection-with-powershell
Scanner basato su PowerShell per rilevare la vulnerabilità Log4j CVE-2021-44228 cercando directory e file di log per indicatori di sfruttamento.