
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit
 jh00nbr/phishruffus
Cacciatore intelligente di minacce e server di phishing
 matonis/ripvt
Set di Transform Maltego per Canari con API di VirusTotal
 matthoffman/degas
Rilevamento di domini generati da DGA tramite modelli di deep learning
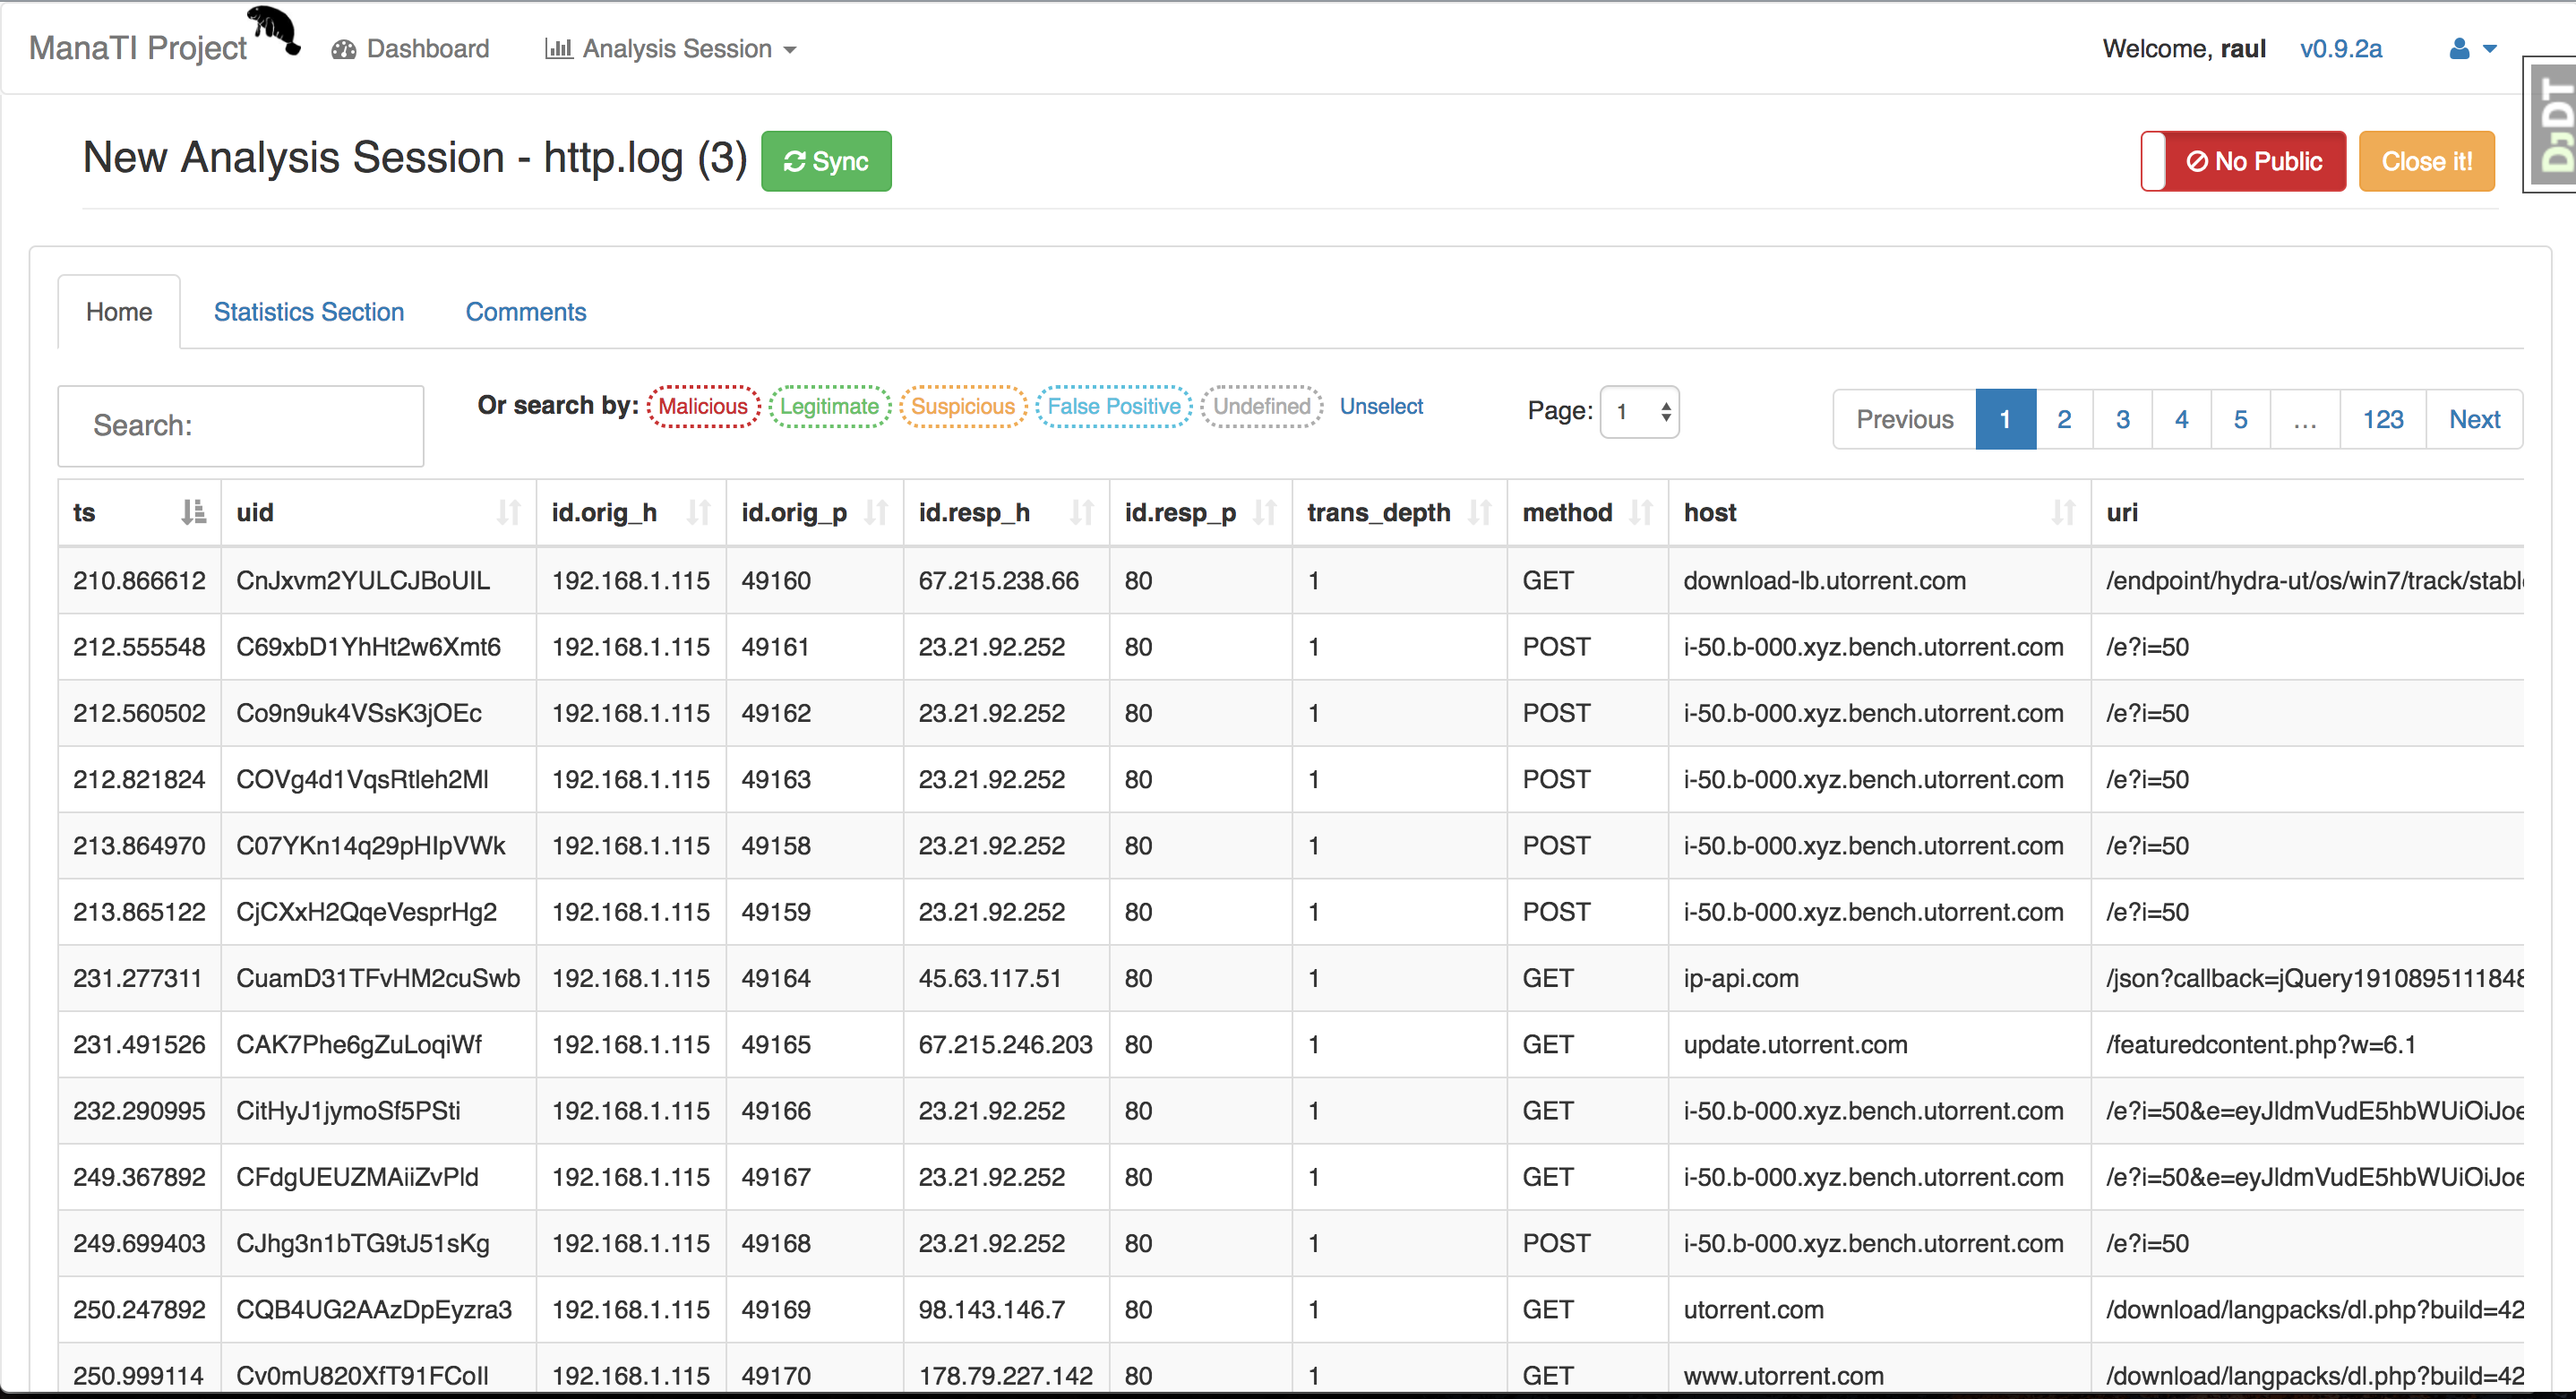 stratosphereips/manati
Uno strumento basato sul web per assistere il lavoro degli analisti delle minacce intuitivi.
 st2labs/sipi
Semplici strumenti per informazioni IP per l'analisi dei dati di reputazione
 gr4ym4ntx/attackintel
Uno script Python per interrogare l'API MITRE ATT&CK per tattiche, tecniche, mitigazioni e metodi di rilevamento per specifici gruppi di minaccia.
 bfuzzy/auditd-attack
Un insieme di regole Auditd per Linux mappate sul MITRE Attack Framework
 cymmetria/ciscoasa_honeypot
Un honeypot a bassa interazione per il componente Cisco ASA in grado di rilevare CVE-2018-0101, una vulnerabilità di DoS ed esecuzione remota di…
 silascutler/malpipe
Motore di acquisizione ed elaborazione di Malware/IOC
 mrash/psad
psad: Rilevamento delle intrusioni e analisi dei log con iptables
 0xxon/zeek-plugin-roca
Plugin Bro per verificare se i certificati sono affetti da CVE-2017-15361
 crowdstrike/crowdfms
CrowdStrike Feed Management System. CrowdFMS è un framework per automatizzare la raccolta e l'elaborazione di campioni da VirusTotal, sfruttando il…
 dropbox/securitybot
Alerting distribuito per le masse!
 0x4d31/honeylambda
honeyλ - un'applicazione serverless semplice progettata per creare e monitorare automaticamente finti endpoint HTTP (cioè URL honeytoken), basata su…

 xdrr/vulnerability-research
Vulnerabilità divulgate pubblicamente
 matthewclarkmay/geoip-attack-map
Mappa degli attacchi di cybersecurity geoIP che segue i syslog e analizza indirizzi IP/numero di porta per visualizzare gli attaccanti in tempo reale.
 mitre/brawl-public-game-001
Dati da un esercizio di emulazione avversaria automatizzata BRAWL







