
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 threatspec/threatspec
threatspec - modellazione continua delle minacce attraverso il codice
 x0rz/phishing_catcher
Cacciatore di phishing basato su Certstream
 keithjjones/fileintel
Un'applicazione Python modulare per ottenere intelligence su file dannosi.
 withsecurelabs/macostriagecollectionscript
Raccoglie dati di triage completi da macOS per la risposta agli incidenti, inclusi log di sistema, elenchi di file, dati del browser, cronologia…
 corelight/cve-2020-5902-f5bigip
Un pacchetto di rilevamento di rete per CVE-2020-5902, una vulnerabilità CVE10.0 che colpisce i dispositivi BIG-IP di F5 Networks, Inc.
 shanelawrence/cve_manager
Una raccolta di applicazioni Python e script shell per inviare via email un foglio di calcolo xlsx delle nuove vulnerabilità nel database NIST CVE e…
 olafhartong/attackdatamap
Una valutazione delle fonti di dati a livello di evento per mostrare la potenziale copertura o il framework MITRE ATT&CK
 withsecurelabs/lazarus-sigma-rules
Regole Sigma per rilevare le TTP del gruppo Lazarus, che coprono l'esecuzione di documenti dannosi, l'abuso di PowerShell, le attività pianificate e…
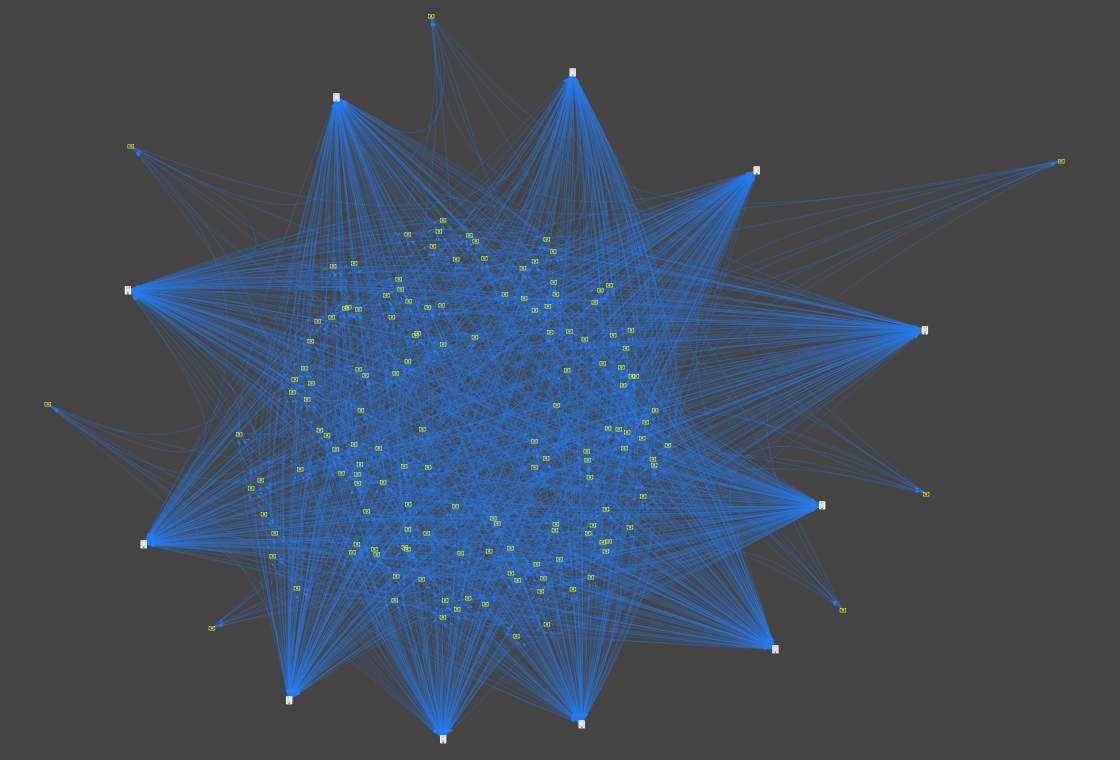
 mellow-hype/c2finder
Cerca IP C&C non sinkholati nei tuoi log Bro (dalla master list C&C di Bambanek Consulting)
 fabrimagic72/malware-samples
Una raccolta di campioni di malware catturati da diversi honeypot che gestisco
 bkcs-hust/lstm-mi
Un framework basato su LSTM per gestire lo squilibrio multiclasse nel rilevamento di botnet DGA
 aau-network-security/richkit
Kit di arricchimento dei domini $ pip install richkit
 insane-forensics/drovorub-hunt
Uno strumento per assistere nella caccia basata sulla rete per GRU's Drovorub malware c2
 f5devcentral/cve-2020-5902-ioc-bigip-checker
Script locale F5 BIG-IP che scansiona gli Indicator of Compromise (IoC) relativi a CVE-2020-5902, controllando log, file e integrità del sistema per…
 cisagov/check-your-pulse
Questo strumento può aiutare a determinare se gli indicatori di compromissione (IOC) esistono nei file di log di un'appliance Pulse Secure VPN per…
 murataydemir/greyenergy-mini-module-malware-analysis
Analisi del malware GreyEnergy Mini Module (turco)








