
 #1
Strumenti per la raccolta, l'analisi e l'operatività di feed di minacce, indicatori di compromissione (IOC) e tendenze di attacco.
Raccomandato da Kitploit

 cado-security/dfir_resources_revil_kaseya
Risorse per i professionisti DFIR che rispondono all'attacco alla catena di fornitura Kaseya del ransomware REvil
 spaceraccoon/manuka
Un honeypot OSINT modulare per i blue teamers
 withsecurelabs/flair
Script batch leggero per l'acquisizione semi-automatizzata dei principali artefatti forensi da host Windows, utilizzando esclusivamente strumenti…
 mrezqi/cve-2021-1675_carbonblack_huntingquery
Query di ricerca CarbonBlack per rilevare lo sfruttamento di PrintNightmare (CVE-2021-1675) tramite eventi di file, caricamento di moduli e processi,…
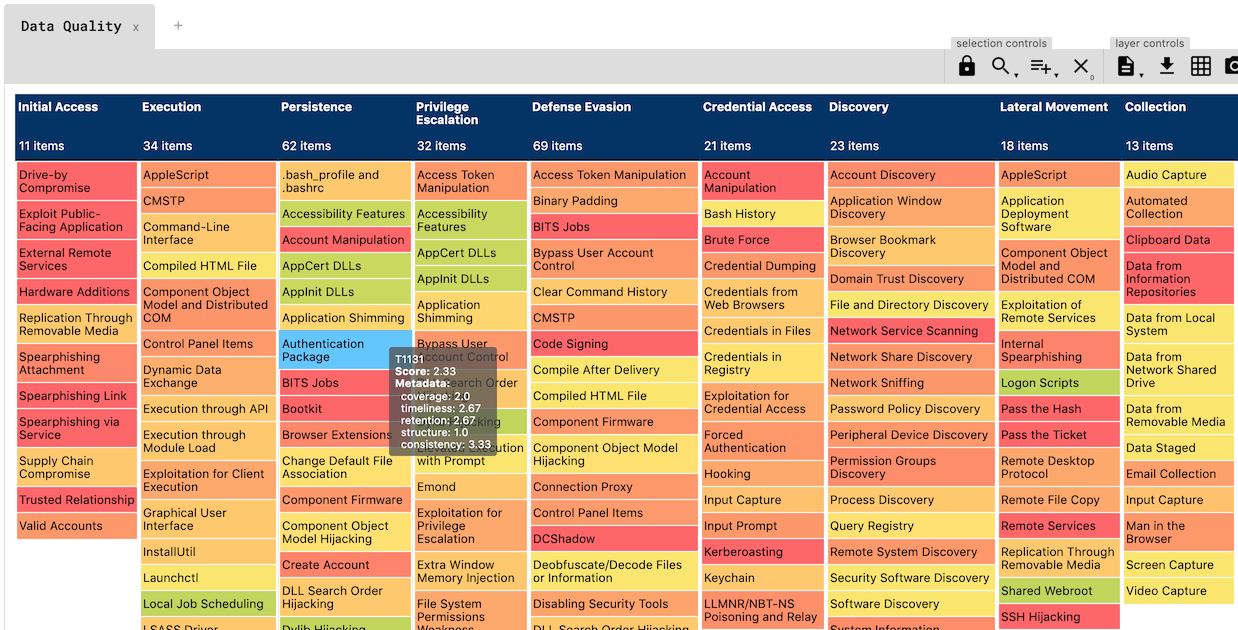 hxnoyd/ossem-power-up
Uno strumento per valutare la qualità dei dati, basato sul fantastico OSSEM.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles sono una raccolta di Ansible Roles e playbook che installano, configurano, eseguono e gestiscono una varietà di soluzioni…
 elemental-attack/elemental
Elemental - Una libreria di minacce ATT&CK
 packetsifter/packetsiftertool
PacketSifter è uno strumento/script progettato per aiutare gli analisti a setacciare una cattura di pacchetti (pcap) per trovare traffico degno di…
 woj-ciech/pepe
Raccogli informazioni sugli indirizzi email da Pastebin
 toolswatch/vfeed
API del database correlato di vulnerabilità CVE e threat intelligence
 cyberdefenders/detectionlabelk
DetectionLabELK è un fork di DetectionLab che utilizza lo stack ELK al posto di Splunk.
 ctxis/cape
Estrazione della configurazione e del payload del malware
 cyb3rward0g/helk
L'ELK per la caccia
 concinnity-risks/ransomcoinpublic
Uno strumento DFIR per estrarre indirizzi di criptovalute e altri indicatori di compromissione da binari.
 corelight/redxor
Rilevamento del malware Linux C2 RedXOR - dimostrazione
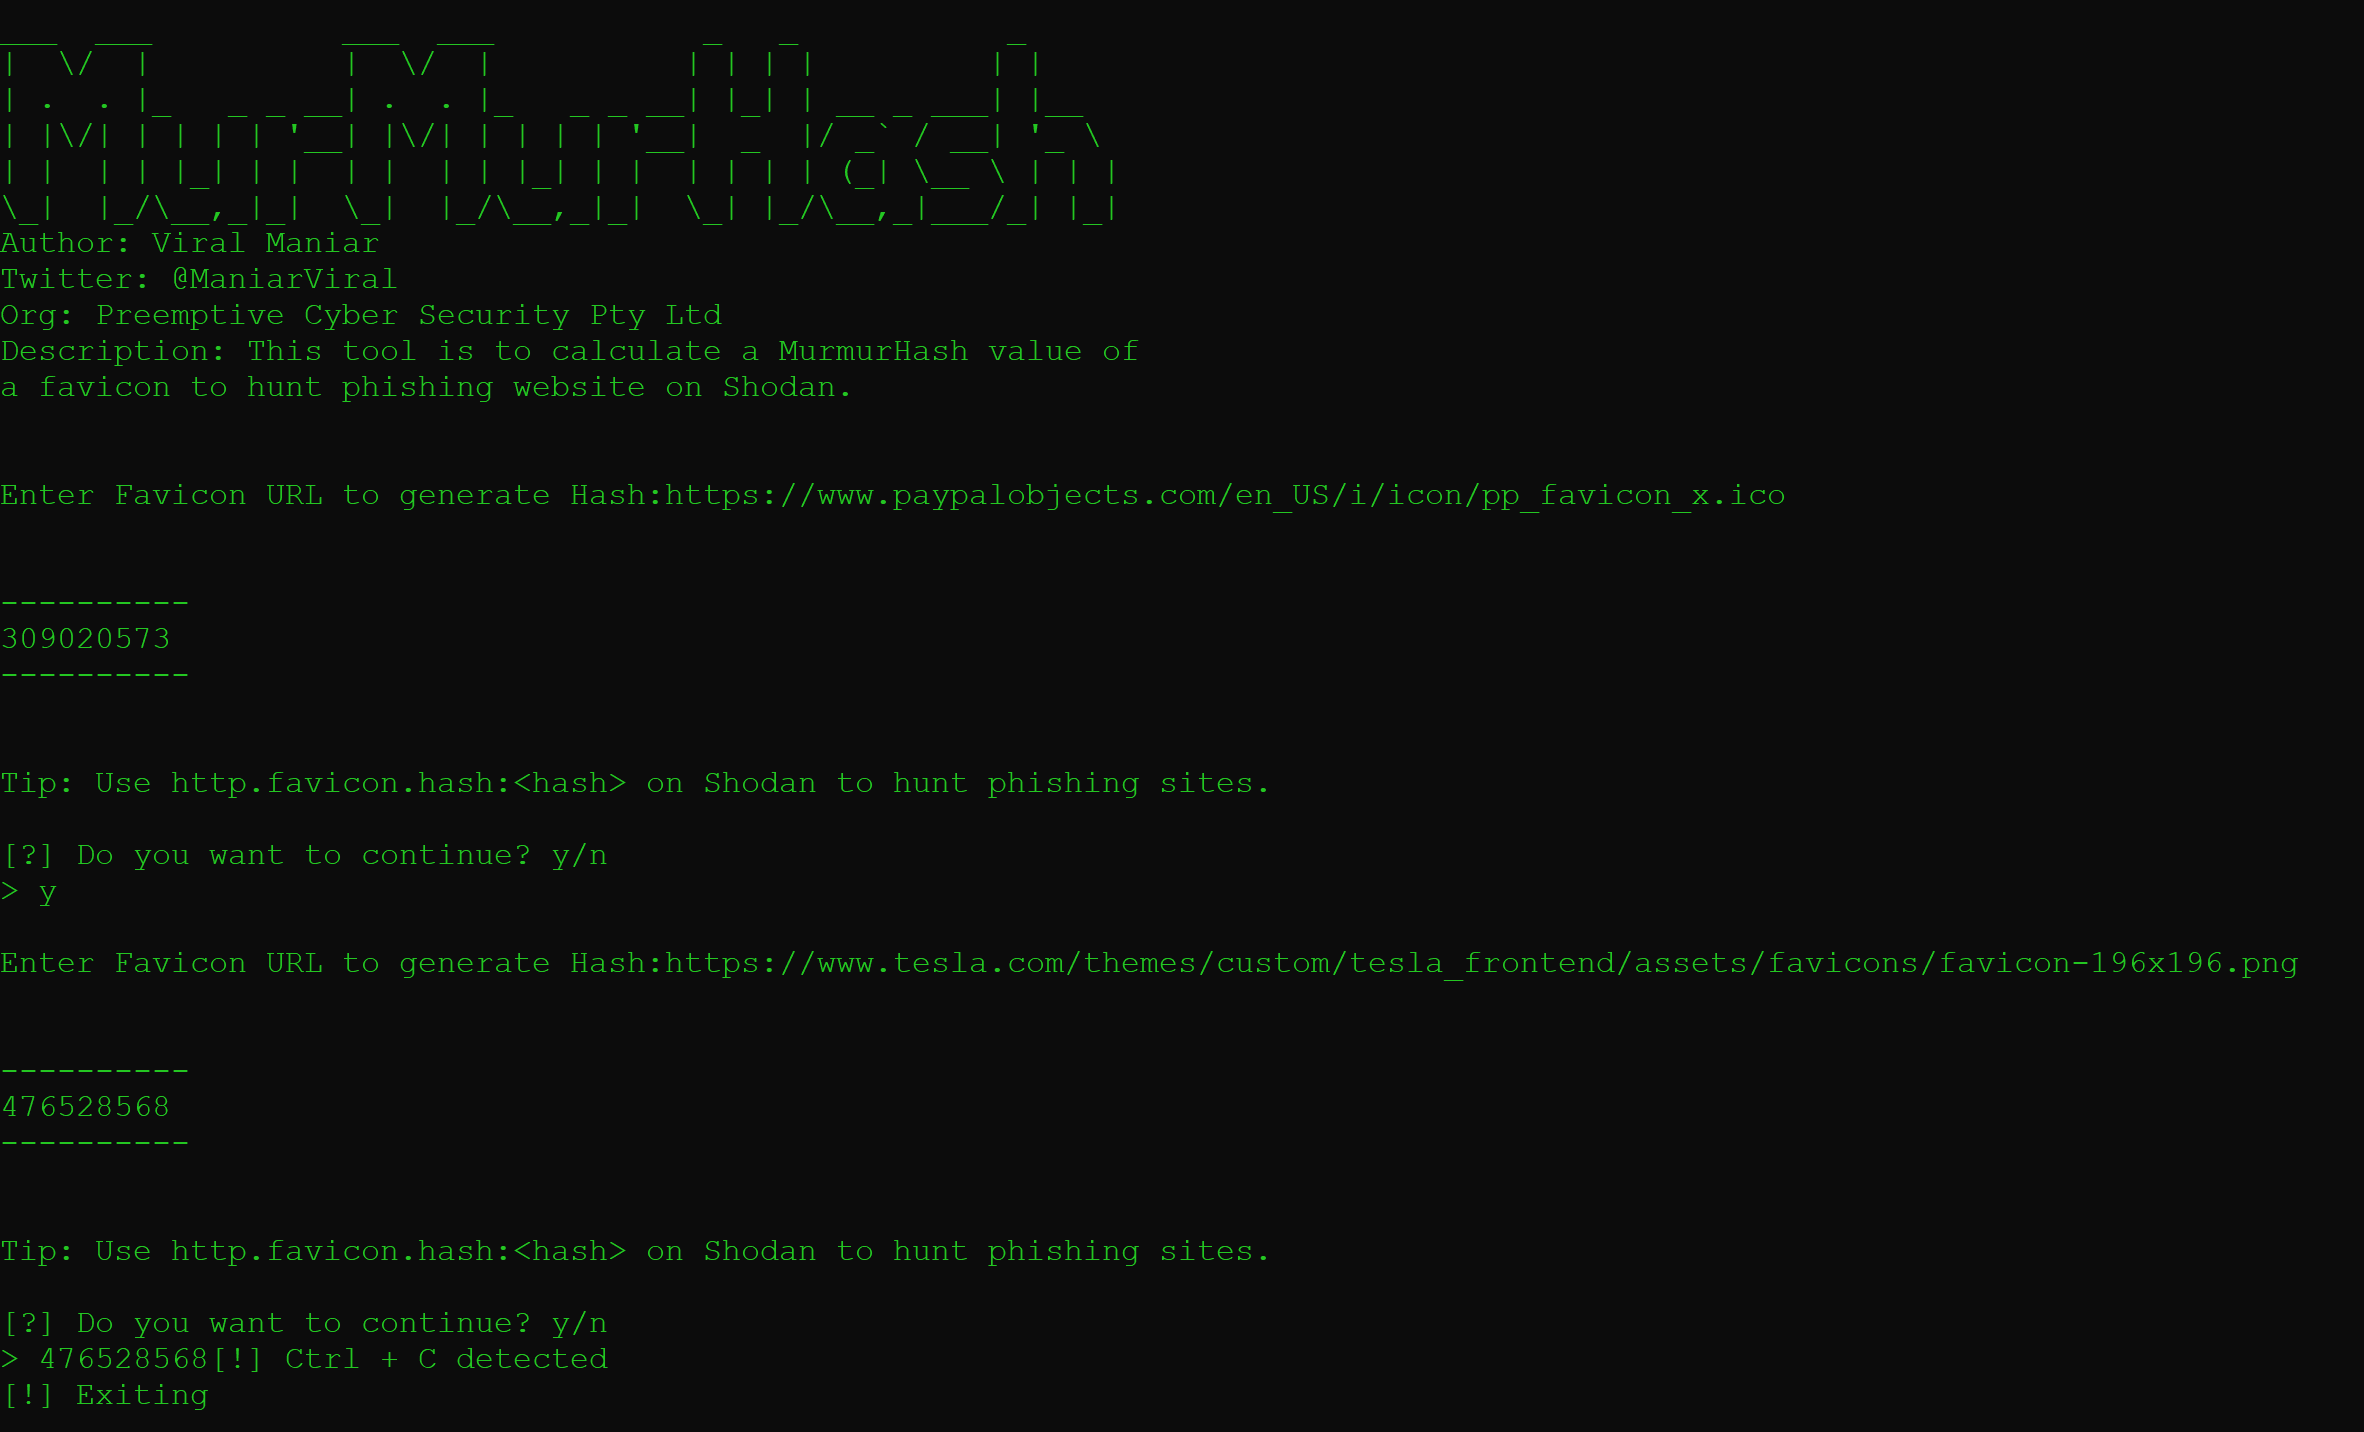 viralmaniar/murmurhash
Questo piccolo strumento serve per calcolare un valore MurmurHash di un favicon per cacciare siti di phishing sulla piattaforma Shodan.
 jangeisbauer/gundog
gundog - caccia guidata in Microsoft Defender
 taxiiproject/libtaxii
Una libreria Python per la gestione di messaggi TAXII che invocano servizi TAXII.







